🎉नयाAI एजेंट के लिए CapSolver-MCP, एजेंट टूल और SDK एकीकरण
Rajinder Singh
Deep Learning Researcher
प्रकाशित Jun 16, 2026
अद्यतन Jun 16, 2026 · मिनट पढ़ने का समय
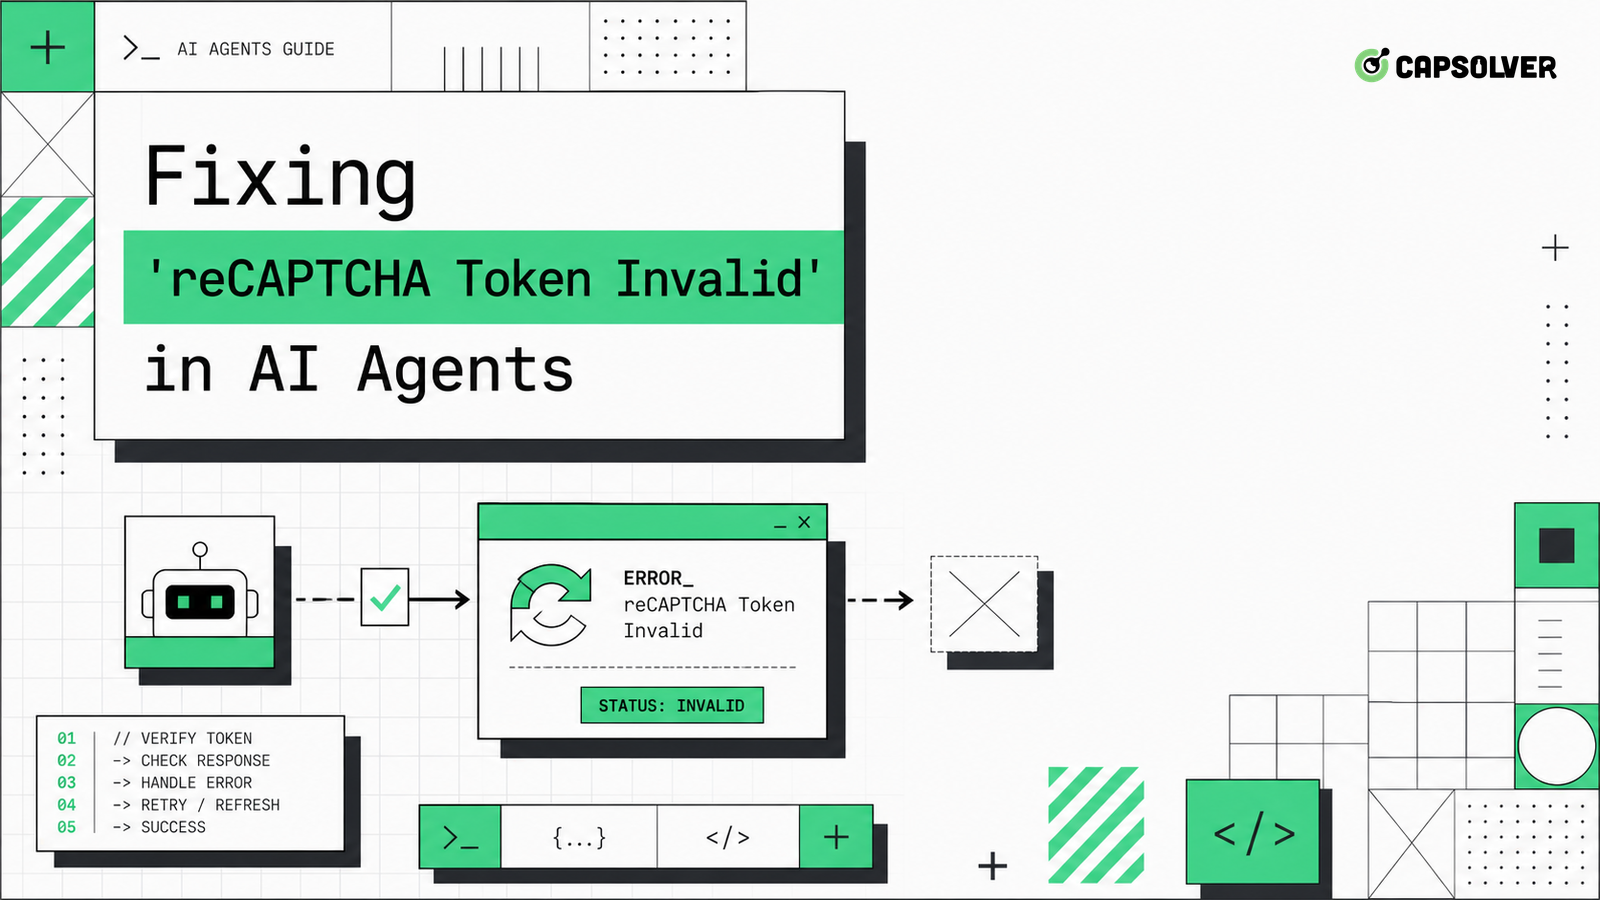
AI एजेंट में reCAPTCHA टोकन अमान्य एक जिम्मेदारी की श्रृंखला त्रुटि है, बस एक विफल विज़ार्ड नहीं। ब्राउज़र को एक टोकन मिल सकता है, छिपे हुए फ़ील्ड में मान भरा जा सकता है, और सर्वर अभी भी इसे अस्वीकृत कर सकता है क्योंकि एक्शन, आयु, होस्टनाम, सेशन या अनुरोध बॉडी पहले से बदल गई है। CapSolver अनुमोदित reCAPTCHA वर्कफ़्लो का समर्थन कर सकता है, लेकिन एजेंट को पहले यह साबित करना आवश्यक है कि टोकन ठीक सुरक्षित कार्य से संबंधित है। प्रत्येक टोकन को एक सबमिट प्रयास के लिए साक्ष्य के रूप में विचार करें। जब इस साक्ष्य अमान्य, दोहराया या फॉर्म से अलग हो जाता है, तो सही समाधान समय और बांधना है।
टोकन के मार्ग को स्क्रिप्ट लोड से लेकर सर्वर वेरिफिकेशन तक खींचें। AI एजेंट में reCAPTCHA टोकन अमान्य घटना में साइट की कुंजी स्रोत, क्रिया नाम, टोकन बनाने का समय, छिपे हुए इनपुट परिवर्तन, सबमिट अनुरोध, बैकएंड वेरिफिकेशन कॉल और अंतिम एप्लिकेशन निर्णय शामिल होने चाहिए। Google के reCAPTCHA उत्तर वेरिफिकेशन में सर्वर-साइड जांच का वर्णन किया गया है, जिसमें उत्तर टोकन और गुप्त वेरिफिकेशन चरण शामिल हैं। इसे ब्राउज़र साक्ष्य और बैकएंड साक्ष्य के बीच सीमा के रूप में उपयोग करें।
एजेंट को टोकन को एक सामान्य फॉर्म मान के रूप में नहीं मानना चाहिए। यह एक विशिष्ट साइट संदर्भ के लिए छोटे समय के साक्ष्य है। यदि मॉडल फील्ड भरता है, वैधता के लिए प्रतीक्षा करता है, एक सहायता पैनल खोलता है, एक पता सुधारता है और फिर पुराने टोकन का उपयोग करके सबमिट करता है, तो सर्वर टोकन को अस्वीकृत कर सकता है भले ही ब्राउज़र उसे बताए गए निर्देशों के अनुसार करे। ट्रेस में टोकन की आयु सेकंड में और बनाए जाने के समय उपयोगकर्ता-दृश्य अवस्था दिखानी चाहिए।
CapSolver के reCAPTCHA प्रकार पहचान में v2 चेकबॉक्स, अदृश्य, एंटरप्राइज और v3 फ्लो के बीच अंतर बनाना महत्वपूर्ण है। यह इसलिए महत्वपूर्ण है क्योंकि एक अमान्य टोकन पूरी तरह से गलत फ्लो के कारण हो सकता है। यदि साइट अदृश्य v2 कॉलबैक की उम्मीद करती है और एजेंट v3-शैली के क्रिया टोकन प्रदान करता है, तो कोई भी पुनर्प्रयास मिलान को सुधार नहीं सकता।
सुनिश्चित करें कि एजेंट फॉर्म अनुरोध के समय छिपे मानों को हटा नहीं रहा है। कुछ ब्राउज़र टूल्स दृश्य मान निकालते हैं, एक लोड बनाते हैं और अकसर अनुमति दिए गए मानों के साथ छिपे मानों को छोड़ देते हैं जिन्हें पृष्ठ सामान्य रूप से भेजता है। सबमिट अनुरोध को ब्राउज़र फ्रेमवर्क द्वारा सीरियलाइज करने के बाद रिकॉर्ड करें, न कि मॉडल के मेमोरी से पुनर्निर्मित करें। AI एजेंट में reCAPTCHA टोकन अमान्य घटना आमतौर पर एक ऐसे पैकेट से शुरू होती है जो तार्किक लगता है लेकिन छिपे कॉलबैक फ़ील्ड, CSRF मान या रूट-विशिष्ट नोन्स की कमी के कारण असंपूर्ण होता है।
एक टोकन केवल एक सुरक्षित कार्य से मैप होना चाहिए। AI एजेंट में reCAPTCHA टोकन अमान्य समस्या आमतौर पर तब होती है जब प्लानर समय सीमा के बाद एक क्लिक के पुनर्प्रयास करता है, जबकि पृष्ठ पहले से ही टोकन का उपयोग कर चुका है। दूसरा क्लिक फिर से वही छिपा मान भेजता है। ब्राउज़र के दृष्टिकोण से, फॉर्म भरा हुआ है। सर्वर के दृष्टिकोण से, साक्ष्य दोहराया या अमान्य हो सकता है।
एक प्रयास ID जोड़ें। प्रत्येक बार जब एजेंट एक सुरक्षित सबमिट तैयार करता है, तो रूट, फॉर्म ID, टोकन स्रोत, टोकन समय, सबमिट समय, उत्तर स्थिति और परिणाम के साथ एक प्रयास रिकॉर्ड बनाएं। यदि सबमिट के बाद क्लाइंट-साइड वैधता त्रुटि आती है जो CAPTCHA से संबंधित नहीं है, तो टोकन को छोड़ दें और उपयोगकर्ता-दृश्य फॉर्म के वैध होने के बाद एक नया प्रयास शुरू करें। पृष्ठ परिवर्तन या फील्ड सुधार के बाद पुराने टोकन को न बचाएं।
CapSolver के reCAPTCHA v2 वर्कफ़्लो के साथ एक अच्छा परिणाम प्राप्त करने के लिए फॉर्म स्थिति स्थिर होनी चाहिए। इसी सिद्धांत के अनुसार किसी भी सॉल्वर के साथ भी लागू होता है। सॉल्वर आउटपुट किसी भी अमान्य CSRF मान, लाभ नहीं होने वाले कुकी, गलत कॉलबैक या दोहराए गए सबमिट को सुधार नहीं कर सकता। एजेंट कंट्रोलर को इन बांधनों का उत्तरदायित्व होना चाहिए।
पृष्ठ लोड फॉर्म तैयारी नहीं है। आधुनिक फॉर्म असिंक्रोनस घटनाओं के बाद हाइड्रेट, वैधता, जोखिम विनिर्माण लोड करते हैं, फोन नंबर फॉर्मेट करते हैं, शिपिंग गणना करते हैं और सबमिट बटन सक्षम करते हैं। MDN के FormData सीरियलाइजेशन व्यवहार के बारे में याद दिलाता है कि ब्राउज़र सबमिशन समय पर मौजूद फॉर्म स्थिति भेजता है, न कि एजेंट के पास पांच सेकंड पहले इरादा किया गया स्थिति। टोकन को इन मानों के स्थिर होने के बाद बनाएं।
फॉर्म के विशिष्ट तैयारी प्रिडिकेट्स का उपयोग करें। ईमेल फील्ड वैध, पासवर्ड फील्ड भरा, शर्तें स्वीकृत, CSRF फील्ड मौजूद, छिपे हुए reCAPTCHA फील्ड खाली जब एक्सीक्यूशन से पहले, सबमिट बटन सक्षम, और कोई भी प्रतीक्षा स्पिनर नहीं। फिर टोकन बनाएं और तुरंत सबमिट करें। AI एजेंट में reCAPTCHA टोकन अमान्य त्रुटि आमतौर पर जब टोकन पृष्ठ-लोड समय से सबमिट-सीमा समय तक बदल जाता है, तो गायब हो जाती है।
स्लीप को मुख्य नियंत्रण के रूप में बचें। एक निश्चित देरी धीमे नेटवर्क पर छोटी हो सकती है और तेज रास्तों पर लंबी हो सकती है। घटनाओं को आंतरिक रूप से बनाएं: form_ready, token_requested, token_received, hidden_field_set, submit_sent, और verification_returned। इन चिह्नों के माध्यम से मरम्मत मापनीय बन जाती है।
CapSolver बोनस कोड का उपयोग करें
अपने ऑटोमेशन बजट को तत्काल बढ़ाएं!
CapSolver खाता में जमा करते समय बोनस कोड CAP26 का उपयोग करें ताकि प्रत्येक भरोसे पर 5% बोनस मिले — कोई सीमा नहीं।
अपने CapSolver डैशबोर्ड में अब इसे देखें
reCAPTCHA v3 और एंटरप्राइज-शैली डेप्लॉयमेंट के लिए, क्रिया नाम विश्वास संकेत के हिस्सा हैं। एक होमपेज के लिए बनाया गया टोकन लॉगिन या चेकआउट पर जब भेजा जाता है तो यह अमान्य या कम विश्वसनीय हो सकता है। CapSolver के reCAPTCHA पैरामीटर खोज उपयोगी है क्योंकि सही क्रिया आमतौर पर रनटाइम पर सेट की जाती है। पुराने स्रोत कोड से कोई मान कोड न करें।
होस्टनाम और सत्र लगातारता भी महत्वपूर्ण हैं। यदि एजेंट एक उप-डोमेन पर एक फॉर्म खोलता है और दूसरे पर सबमिट करता है, तो कुकी और बैकएंड उम्मीदें मेल नहीं खाती हो सकती हैं। RFC 6265 HTTP कुकी स्थिति प्रबंधन के बारे में बताता है कि डोमेन और पथ स्कोप क्यों ठीक हैं। टोकन बनाने से लेकर वेरिफिकेशन तक एक ही ब्राउज़र संदर्भ, स्टोरेज जार और नेटवर्क रास्ता बनाए रखें। यदि रास्ता बदलना आवश्यक है, तो प्रयास को समाप्त करें और फिर से शुरू करें।
जब AI एजेंट में reCAPTCHA टोकन अमान्य केवल समानांतर चलाए जाने पर दिखाई देता है, तो साझा सत्र स्थिति की जांच करें। एक ही खाता, एक ही कुकी या एक ही टोकन कैश का उपयोग करने वाले दो एजेंट एक दूसरे के साथ प्रतिस्पर्धा कर सकते हैं। प्रत्येक ब्राउज़र संदर्भ के लिए अपना टोकन प्रयास रिकॉर्ड होना चाहिए। साझा कैश विशेष रूप से जोखिम भरा है क्योंकि टोकन स्ट्रिंग दिखते हैं कि उपयोग किए जा सकते हैं लेकिन एक-क्रिया साक्ष्य के रूप में व्यवहार करते हैं।
ब्राउज़र लॉग पर्याप्त नहीं हैं। बैकएंड से वेरिफिकेशन परिणाम, क्रिया, होस्टनाम, टोकन आयु, रिमोट आईपी नीति, जब उपयुक्त हो तो स्कोर और किसी भी व्यावसायिक नियम के बारे में जांचें जो CAPTCHA वेरिफिकेशन के बाद अनुरोध को अस्वीकृत करता है। AI एजेंट में reCAPTCHA टोकन अमान्य संदेश बाद में नियम के पीछे छिपा हो सकता है: दोहराए गए खाता, अनुमति की कमी, ब्लॉक किया गया क्षेत्र, अमान्य CSRF, या विफल भुगतान स्थिति। बैकएंड लॉग के बिना, एजेंट गलत स्तर की मरम्मत करता रहेगा।
आंतरिक रूप से संरचित त्रुटि कोड का उपयोग करें भले ही उपयोगकर्ता-दृश्य संदेश सामान्य हो। recaptcha_action_mismatch, token_expired, hostname_mismatch, duplicate_submit, और business_rule_reject अलग-अलग मरम्मत मार्ग बनाते हैं। OWASP के एप्लिकेशन सुरक्षा वेरिफिकेशन मानक संबंधित है क्योंकि पहचान पहचान और वेरिफिकेशन विफलताओं को नियंत्रित ढंग से निपटाया जाना चाहिए, न कि अंतिम उपयोगकर्ता को संवेदनशील विवरण लीक करके।
CapSolver के reCAPTCHA डेटा पैरामीटर का उपयोग तब करें जब साइट अतिरिक्त डेटा फ़ील्ड का उपयोग करती है, लेकिन बैकएंड अंतिम अनुरोध के स्वीकृति का निर्णय लेता है। प्रत्येक फ्रंटएंड प्रयास को बैकएंड संबंधित पहचानकर्ता से जोड़ें ताकि ट्रेस एक ही कहानी हो।
वेरिफिकेशन नकारात्मक साक्ष्य को भी रिकॉर्ड करना चाहिए। यदि बैकएंड को टोकन फ़ील्ड नहीं मिलता है, तो समस्या क्लाइंट सीरियलाइजेशन है। यदि वेरिफिकेशन सफल रहता है लेकिन एप्लिकेशन अभी भी एक ही दृश्य संदेश लौटाता है, तो समस्या नीचे की नीति है। यदि होस्टनाम और क्रिया मेल खाते हैं लेकिन टोकन आयु उच्च है, तो समस्या समय है। इन अंतरों के कारण मरम्मत छोटी रहती है। एक उपयोगी घटना रिकॉर्ड पहला टूटा सीमा नाम देता है, न कि प्रत्येक संभावित reCAPTCHA कारण की सूची।
अंतिम मरम्मत एक रोक नियम है। यदि दो प्रयास एक ही क्रिया असंगति, एक ही टोकन आयु समस्या या एक ही बैकएंड अस्वीकृति के साथ विफल रहते हैं, तो एजेंट को रुक जाना चाहिए और साक्ष्य की रिपोर्ट करनी चाहिए। AI एजेंट में reCAPTCHA टोकन अमान्य लूप अनावश्यक ट्रैफिक और खाता जोखिम बना सकता है। प्लानर को प्रत्येक अमान्य टोकन को अनुमति के रूप में नहीं मानना चाहिए।
एक फॉर्म पर संरक्षित सबमिट की अधिकतम संख्या और एक कार्य पर टोकन प्रयास की अधिकतम संख्या निर्धारित करें। यदि उत्तर 429 है या बैकएंड खाता को अस्थायी रूप से ब्लॉक कर देता है, तो कूलडाउन नीति का उपयोग करें। यदि पहुंच अनुमति नहीं है, तो रुक जाएं। जिम्मेदार ऑटोमेशन तकनीकी डिजाइन का हिस्सा है, न कि अंत में एक पैराग्राफ।
रनबुक में एक छोटी निर्णय तालिका बनाएं: अमान्य टोकन का मतलब है सबमिट के पास जनरेशन को ले जाएं; क्रिया असंगति का मतलब है रनटाइम खोज सुधारें; होस्टनाम असंगति का मतलब है रास्ता और मूल के साथ समायोजित करें; दोहराए गए सबमिट का मतलब है प्लानर क्लिक लॉजिक सुधारें; बैकएंड व्यावसायिक अस्वीकृति का मतलब है CAPTCHA लॉजिक बदलना बंद कर दें। इस तालिका के माध्यम से reCAPTCHA टोकन अमान्य एजेंट ठीक करना संकीर्ण और परीक्षण योग्य बन जाता है।
निर्णय तालिका को पुनरावृत्ति परीक्षण में बदलें। एक सिंथेटिक फॉर्म बनाएं जो अमान्य टोकन, दोहराए गए सबमिट, छिपे हुए फ़ील्ड की कमी और गलत क्रिया नाम के कारण अस्वीकृत करता है। परीक्षण को जीवित reCAPTCHA चुनौती की आवश्यकता नहीं है; इसे साबित करने की आवश्यकता है कि एजेंट फॉर्म तैयारी की प्रतीक्षा करता है, प्रत्येक प्रयास के लिए एक ही टोकन बनाता है, ब्राउज़र-उत्पादित पैकेट में टोकन भेजता है और बैकएंड द्वारा वर्गीकृत विफलता लौटाने पर रुक जाता है। यह परीक्षण एक ही अमान्य-टोकन बग के वापस आने से रोकता है जब कोई प्लानर प्रतिक्रिया या ब्राउज़र-टूल अपडेट होता है।
AI एजेंट में reCAPTCHA टोकन अमान्य ठीक करना टोकन, फॉर्म, सत्र और बैकएंड वेरिफिकेशन के बीच संबंध की रक्षा करना है। टोकन को सबमिट सीमा पर बनाएं, इसे एक प्रयास से बांधें, होस्टनाम और कुकी बरकरार रखें, बैकएंड परिणाम लॉग करें और अमान्य साक्ष्य की दोहराने से रोकें। जब एक वर्कफ़्लो स्वामित्व, संपादन या अन्य अनुमोदित और चुनौती समर्थन उपयुक्त होता है, CapSolver एजेंट कंट्रोलर के साथ रिकैप्चा हैंडलिंग लेयर के साथ मदद कर सकता है जबकि एजेंट कंट्रोलर अनुरोध श्रृंखला संगत रखता है।
टोकन अमान्य, दोहराया, अलग क्रिया से जुड़ा हो सकता है, अलग होस्टनाम के लिए बनाया गया हो सकता है या वर्तमान सत्र से अलग हो सकता है। ब्राउज़र के पास टोकन होना वेरिफिकेशन का एक हिस्सा है केवल।
आमतौर पर नहीं। फॉर्म वैध होने के बाद और सुरक्षित सबमिट के तुरंत बाद टोकन बनाएं। जब एजेंट प्रतीक्षा करता है, फील्ड वैधता करता है या रास्ता बदलता है, तो जल्दी बनाए गए टोकन अमान्य हो सकते हैं।
हां। अमान्य CSRF, दोहराए गए सबमिट, खाता नीति, कम अनुमति और व्यावसायिक-नियम अस्वीकृति एक सामान्य वेरिफिकेशन त्रुटि के रूप में दिख सकते हैं। बैकएंड लॉग को CAPTCHA वेरिफिकेशन और बाद में एप्लिकेशन निर्णय के बीच अलग करना चाहिए।
कम बार और साक्ष्य पर आधारित पुनर्प्रयास करें। यदि एक ही असंगति दो बार दिखाई देती है, तो रुक जाएं और ट्रेस रिपोर्ट करें। अधिक प्रयास आमतौर पर क्रिया, होस्टनाम या सत्र त्रुटि को सुधार नहीं करते।
Rajinder Singh
Deep Learning Researcher
Making CAPTCHA solving more reliable in automated workflows.
लेखक के बारे में
CapSolver getToken का उपयोग समर्थित reCAPTCHA कार्य के लिए करें, दस्तावेजी JSON अनुरोध, cURL उदाहरण, सीधे परिणाम और स्पष्ट टोकन-सत्यापन चरण के साथ।
क्वालिटी एसरेंस में reCAPTCHA परीक्षण कुंजियों का उपयोग करें, अलग वातावरण, बैकएंड सत्यापन जांच, नकारात्मक परीक्षण और रिलीज गार्ड्स जो उत्पादन से परीक्षण सेटिंग्स को बाहर रखते हैं।

