

🎉新着AI エージェント向け CapSolver-MCP、エージェントツール、SDK 統合
Sora Fujimoto
AI Solutions Architect
発行済み Oct 21, 2026
更新されました Oct 21, 2026 · 最小読み取り
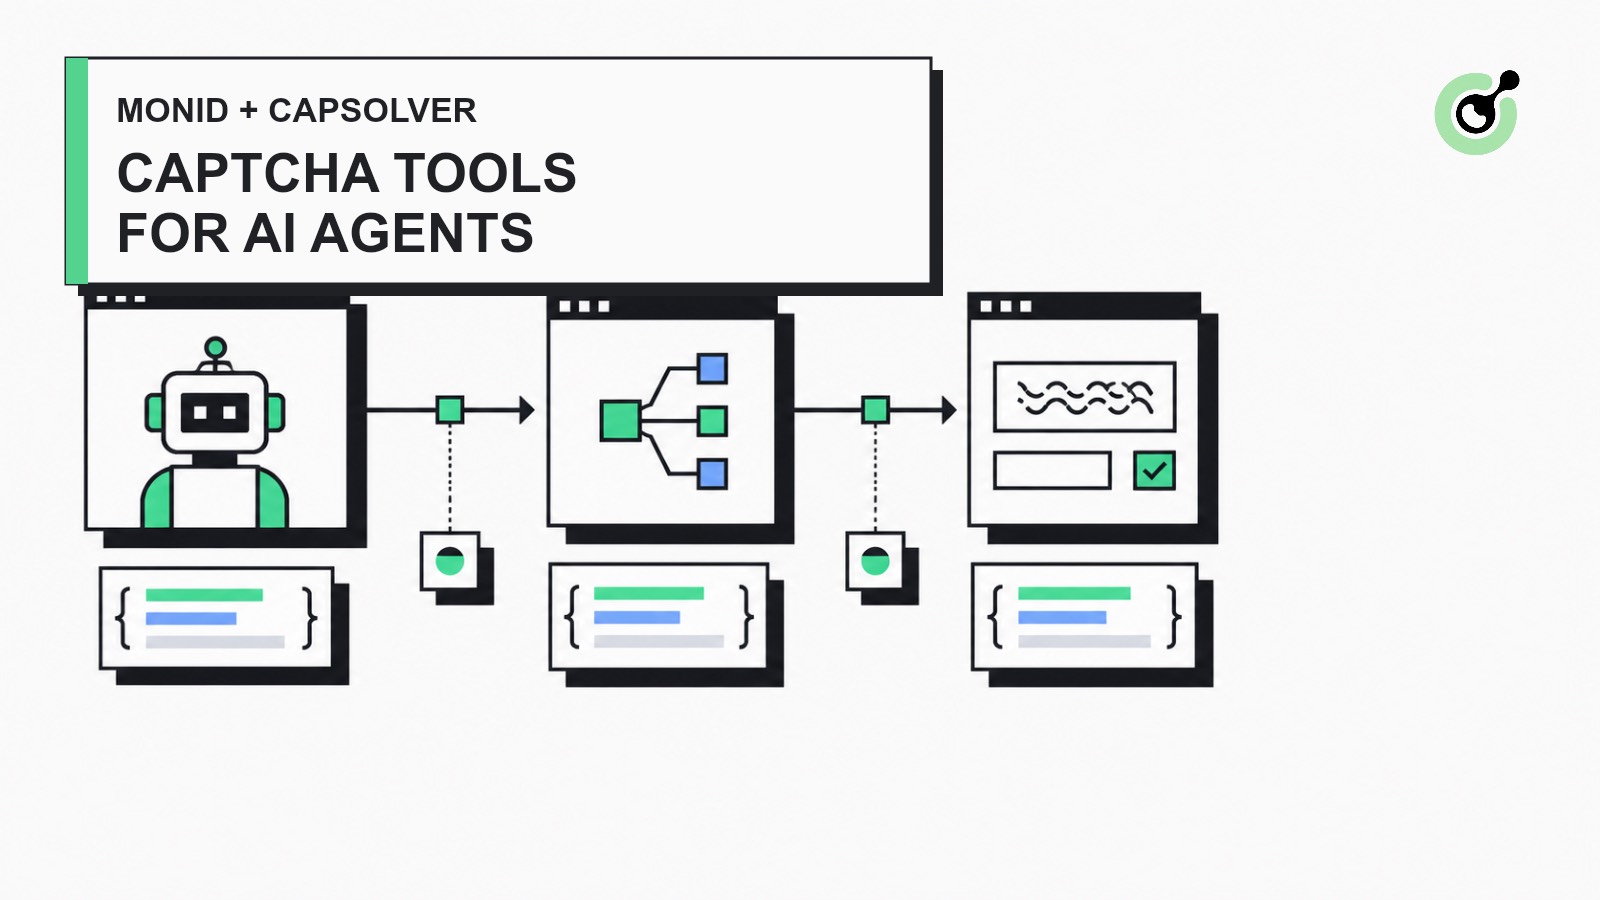
discover、inspect、run フローを通じて、ネイティブな CAPTCHA 解決コネクタを公開できます。ブラウザエージェントはページをナビゲートし、Web データツールを呼び出せますが、CAPTCHA チェックポイントは別の技術的ステップを生みます。エージェントはチャレンジの種類を特定し、正しいページ URL と公開サイトキーを送信し、結果を待ち、返されたトークンを認可済みブラウザセッションに適用しなければなりません。専用ツールがなければ、すべてのエージェントフレームワークがそのライフサイクルを個別に実装する必要があります。
提案されている統合では、CapSolver を Monid のネイティブプロバイダとして追加します。Monid はツールの発見と実行レイヤーの役割を維持し、CapSolver がドキュメント化された API を通じて対応する CAPTCHA タスクを処理します。このアプローチは Monid の既存モデルに適合します。すなわち、エージェントはツールを発見し、そのスキーマと料金を確認し、単一のインターフェイスから構造化された実行を開始します。Monid はこのフローを公式イントロダクションで文書化しています。
ネイティブコネクタにより、あらゆるワークフローにプロバイダ固有の HTTP ロジックを埋め込むことなく、AI エージェントが構造化された方法で CAPTCHA 解決をリクエストできるようになります。
最初のコネクタスコープには 3 つのエンドポイントが含まれます。
| Monid エンドポイント | CapSolver タスク種別 | 想定用途 |
|---|---|---|
capsolver#solve/recaptcha-v2 |
ReCaptchaV2TaskProxyLess |
標準およびインビジブル reCAPTCHA v2 トークンタスク |
capsolver#solve/recaptcha-v3 |
ReCaptchaV3TaskProxyLess |
アクション付きスコアベース reCAPTCHA v3 トークンタスク |
capsolver#solve/turnstile |
AntiTurnstileTaskProxyLess |
Cloudflare Turnstile トークンタスク |
この小さな初期スコープにより、コネクタはレビューしやすくなります。エンタープライズ向けタスク種別、プロキシベースのタスク、ブラウザ側でのトークン適用などは、コア API ライフサイクルが安定した後に別途追加できます。
この統合は QA、RPA、ブラウザ自動化、および許可された公開 Web データワークフロー向けに設計されています。技術的な能力は、プライベート、制限付き、または機微なデータへのアクセス権を自動的に与えるものではありません。対象サイトの利用規約を確認し、自動化前に必ず許可を取得してください。
ネイティブコネクタは、CapSolver の非同期タスク API を Monid の標準プロバイダライフサイクルでラップします。
websiteURL、websiteKey、およびタスク固有の入力を検証します。clientKey を JSON リクエストボディに注入します。/createTask を呼び出し、返されたタスク ID のみを保存します。idle または processing の間、/getTaskResult をポーリングします。ready になると、コネクタはプロバイダの構造化された解答を返します。これは意図的に MCP と MCP のブリッジではなく、ネイティブ REST コネクタとして設計されています。Monid はすでに AI クライアント向けに独自の MCP インターフェイスを公開しており、その内部のプロバイダレイヤーが CapSolver の API を直接呼び出します。
AI agent
  → Monid discover / inspect / run
  → CapSolver connector
  → createTask
  → getTaskResult polling
  → structured solution
  → authorized browser workflow continues
CapSolver ボーナスコードを利用する
自動化予算をすぐにブーストしましょう!
CapSolver アカウントにチャージする際にボーナスコード CAP26 を使用すると、チャージごとに無制限で 5% のボーナス を追加で獲得できます。
今すぐ CapSolver ダッシュボード から利用してください。
CapSolver の認証は、HTTP Authorization ヘッダーを使うプロバイダとは異なります。API は JSON ボディ内に clientKey があることを期待しているため、コネクタはこれを Monid のクレデンシャルインジェクションレイヤーの内部で追加します。
提出済みのプロバイダ定義では、この認証とタイムアウトパターンを利用しており、非同期ライフサイクルは同じプロバイダ内で別途実装されています。
export default defineProvider({
  name: "capsolver",
  auth: {
    inject: ({ data, utils }) => ({
      ...data.request,
      body: utils.json.merge(data.request.body ?? {}, {
        clientKey: data.params.apiKey,
      }),
    }),
  },
  request: {
    baseUrl: "https://api.capsolver.com",
  },
  timeouts: { requestMs: 30_000, runMs: 300_000, pollMs: 3_000 },
});
シークレットはエンドポイント定義、再生フィクスチャ、ログ、およびライフサイクル状態の外に留まり、トランスポートレイヤーがプロバイダリクエストを送信する際にのみクレデンシャルを受け取ります。
現在の CapSolver タスクライフサイクルは、公式ドキュメント createTask および getTaskResult で確認できます。
各 Monid エンドポイントは、検証済み入力スキーマを 1 つの CapSolver タスク種別へマッピングします。reCAPTCHA v2 エンドポイントは、ページ URL、公開サイトキー、およびウィジェットから観測される任意のフィールド(インビジブルモード、ページアクション、標準 s 値、セッションモード、API ドメインを含む)を受け付けます。
const zBody = z.object({
  websiteURL: z.url(),
  websiteKey: z.string().min(1),
  isInvisible: z.boolean().optional(),
  pageAction: z.string().min(1).optional(),
  recaptchaDataSValue: z.string().optional(),
  isSession: z.boolean().optional(),
  apiDomain: z.string().optional(),
}).strict();

export default defineEndpoint({
  endpoint: "/solve/recaptcha-v2",
  request: { method: "POST", path: "/createTask" },
  input: {
    schema: { body: zBody },
    toRequest: ({ data, utils }) => ({
      ...data.input,
      body: {
        task: utils.json.merge(data.input.body ?? {}, {
          type: "ReCaptchaV2TaskProxyLess",
        }),
      },
    }),
  },
});
同じ構造は reCAPTCHA v3 と Turnstile にも適用され、それぞれタスク固有のスキーマおよびタスク種別を持ちます。Monid の コネクタ作成ガイドでは、プロバイダがホストカタログに追加される前に、再生フィクスチャ、型チェック、およびプルリクエストが必要とされています。
コネクタは、CapSolver を非同期プロバイダとして扱う必要があります。成功した /createTask レスポンスは通常タスク ID を返し、一方 /getTaskResult は idle、processing、または ready を報告します。
テスト済みライフサイクルでは、以下のルールに従います。
idle または processing: Monid の実行を継続し、再度ポーリングする。ready: 構造化された解答を返し、実行を完了する。errorId: 成功結果ではなくプロバイダエラーとして返す。この分離が重要なのは、Monid が自身の実行ステータスを、上流プロバイダの HTTP ステータスと区別して扱うためです。CLI run のドキュメントでは、非同期ツールがどのように実行を開始し、最終的なプロバイダレスポンスを公開するかが説明されています。
ホスト公開前に確認済みのローカルコマンドは次のとおりです。
deno task catalog endpoints --provider capsolver
deno task catalog inspect 'capsolver#solve/recaptcha-v2'
公開後は、まず MCP クライアントが Monid の monid_inspect ツールを呼び出す必要があります。
{ "provider": "capsolver", "endpoint": "/solve/recaptcha-v2" }その後、検証済み入力で monid_run を呼び出します。
{
  "provider": "capsolver",
  "endpoint": "/solve/recaptcha-v2",
  "input": {
    "body": {
      "websiteURL": "https://authorized.example/test",
      "websiteKey": "PUBLIC_SITE_KEY"
    }
  }
}許可されたテストページを使用し、PUBLIC_SITE_KEY はウィジェットの公開サイトキーに置き換えてください。API クレデンシャルはコマンド、プロンプト、ソースファイルに埋め込まず、Monid のクレデンシャル設定で管理してください。
記述時点では、ホストされたエンドポイントはまだ利用できません。提出されたコネクタはコンパイルと Monid テストスイートに合格しており、PR 検証実行では 1,376 件のテストを通過しました。reCAPTCHA v2 および v3 フィクスチャは公開デモページから記録されており、Turnstile の成功および失敗カバレッジは明示的に合成データです。Monid の上流レビュー、ホスト展開、およびダミーではない Turnstile ライブチェックが、一般提供に向けた前提条件として残っています。
現時点で利用可能な直接的なエージェント統合としては、CapSolver MCP サーバー が対応クライアントに CAPTCHA ツールを公開しています。より広範な エージェントブラウザ統合ガイド では、ブラウザエージェントワークフローのどこに CAPTCHA 処理を組み込むべきかが解説されています。
最初のコネクタは、基本的なライフサイクルが受け入れられ、実際のワークロードで観察されるまではスコープを絞っておくべきです。
上流レビュー後の次の有用な追加は、ダミーではない Turnstile のライブ記録と、エージェントが対応ウィジェットを検出し、Monid エンドポイントを呼び出し、同一の認可セッションに結果を適用する様子を示す検証済みブラウザ例です。いずれもサードパーティの本番サイトではなく、明示的なデモ環境を用いる必要があります。
ネイティブな Monid コネクタは、すべてのエージェントフレームワークにプロバイダ固有コードを追加することなく、CAPTCHA 解決を AI エージェントから発見可能にする最もクリーンな方法です。提出されたコネクタは、Monid がタスク入力を検証し、API キーを保護し、非同期ポーリングを管理し、通常のツールライフサイクルを通じて構造化された結果を返せることを示しています。
残る作業は手続きおよび検証に関するものです。2 件の小さな自動レビューコメントの解消、ダミーではない Turnstile ライブチェックの完了、Monid の承認取得、そしてデプロイ後のホスト MCP フロー検証が必要です。それまでに直接アクセスが必要なチームは、公式の CapSolver API または MCP サーバー経由で統合できます。
CapSolver ダッシュボード からアカウントを作成し、対応統合ドキュメント を確認し、自動化が許可されているページでのみテストしてください。製品およびアカウントに関する質問は、CapSolver FAQ を参照してください。
Q: CapSolver コネクタはすでに Monid に含まれていますか?
いいえ。ネイティブコネクタはプルリクエストとして提出済みであり、Monid の上流レビュー、ホスト展開、およびカタログ公開待ちの状態です。
Q: Monid は CapSolver MCP サーバーを直接呼び出しますか?
いいえ。Monid はネイティブプロバイダコネクタを通じて CapSolver の REST API を呼び出し、そのうえで Monid 自身の MCP サーバーが結果として得られたツールを対応 AI クライアントに公開するべきです。
Q: 提案されている最初のリリースには、どの CAPTCHA タイプが含まれますか?
提案されている最初のリリースには、プロキシ不要の reCAPTCHA v2、reCAPTCHA v3、および Cloudflare Turnstile トークンタスクが含まれます。
Q: CapSolver の API キーはどこに保存されますか?
コネクタは API キーを Monid のクレデンシャルインジェクションレイヤーを通して渡し、プロバイダリクエストを送信する際にのみ、そのボディに追加します。
Q: コネクタはブラウザページを自動制御できますか?
いいえ。初期コネクタは構造化された解答を返すだけであり、認可されたブラウザワークフロー側が、その結果をアクティブなページまたはセッションに適用する責任を負います。
Q: この統合はどのウェブサイトにも利用できますか?
いいえ。この統合は自動化が許可されているサイトおよびワークフローでのみ使用し、適用される利用規約、プライバシー要件、および法律に従ってください。
Sora Fujimoto
AI Solutions Architect
Connecting agents, browsers, and APIs into one workflow.
著者について
