🎉全新面向 AI Agent 的 CapSolver-MCP、agent 工具和 SDK 集成
Emma Foster
Machine Learning Engineer
已发表 Nov 12, 2026
已更新 Nov 12, 2026 · 最小阅读量
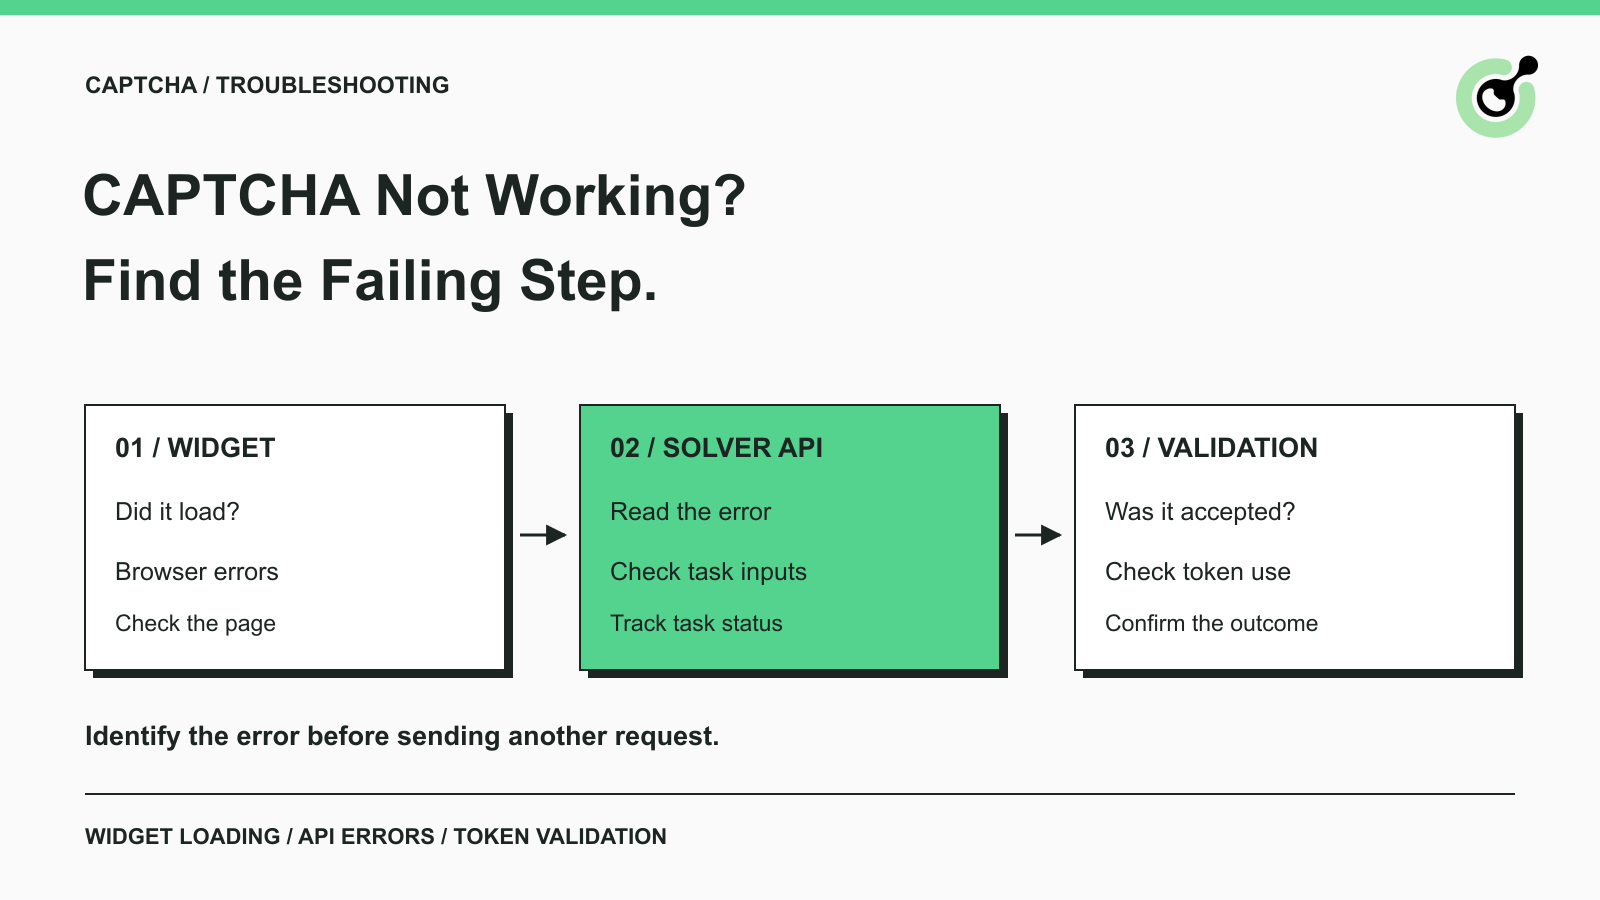
当 CAPTCHA 无法工作时,表面的症状可能代表多种情况。控件可能根本没加载出来;复选框可能完成后又重置;自动化脚本可能收到 API 错误,或者拿到了令牌但表单仍然不允许继续。反复刷新页面并不能说明哪一步失败了。
本指南帮助开发者和支持团队在授权浏览器或 API 工作流中定位具体失败步骤。CapSolver 提供受支持挑战的求解任务;浏览器和被保护的应用仍各自承担自己的职责。使用下面的检查步骤来收集有用的错误报告,修正已记录的集成问题,并在变更后验证最初的任务。
CAPTCHA 可能在挑战出现之前失败、在求解器处理请求时失败、在令牌校验时失败,或者在校验之后、应用继续执行时失败。
先确定你能“确实确认”的最后一步。CAPTCHA 术语表 说明了验证的概念,但故障排查需要比“CAPTCHA”这个词更具体的证据。记录挑战的类别、可见的提示信息、大致时间,以及问题是在手动使用还是授权自动化工作流中出现。
| 你的观察 | 首要检查项 | 不要想当然认为 |
|---|---|---|
| 控件空白或一直加载 | 浏览器控制台、失败的脚本请求以及控件自身错误 | 求解器 API 已经失败 |
| 求解请求被拒绝 | HTTP 状态码和文档中的 API 错误字段 | 刷新网页可以修复账号或任务错误 |
| 任务仍在处理中 | 现有任务 ID、结果获取流程以及你的观察截止时间 | 必须立即创建另一个任务 |
| 返回了令牌但校验被拒绝 | 令牌时效、是否重用、预期集成方式以及可用的校验响应 | 收到令牌就一定会被接受 |
| 校验通过但表单失败 | 应用响应和预期的完成条件 | CAPTCHA 一定是剩下的那个问题 |
如果你只是访问网站,在配置问题持续存在时,请收集可见错误并联系网站运营方。后端密钥、主机名设置和服务端校验属于应用所有者的职责。仅凭控件外观,自动化客户端无法确定这些配置。
控件加载问题应先在浏览器中调查,而不是继续发送更多求解请求。
对于你自己运营的网站,先复现一次问题并检查浏览器的控制台和网络面板。查找失败的 CAPTCHA 脚本请求、控件初始化错误,或点名被拦截资源的策略提示。保留实际错误以及受影响的页面路径。没有错误信息的菊花转圈只是症状,不是诊断。
Cloudflare 为 Turnstile 控件记录了错误回调。捕获该回调提供的错误码,可以为网站团队提供一个具体起点。回调报告的是控件错误;它不是 CapSolver API 的响应,也不应按求解器的错误码表来理解。
在另一种受支持的浏览器配置中进行对比,有助于排查本地环境因素。记录调整项,每次只测试一个变量。如果在多个受控会话中都出现同样失败,应优先检查站点的集成或网络证据,而不是一遍遍清空所有浏览器设置。
当控制台在你的站点上报内容安全策略(CSP)问题时,请与你的网站团队一起,按照 CAPTCHA 供应商的文档要求进行核对。避免把浏览器或站点的安全性“一刀切关掉”当作排障捷径。真正有用的结果是找到可以由站点所有者修正的、具体的被拦截依赖或配置不匹配。
在修改求解器代码之前,也要确认页面实际使用的是哪种挑战。我们关于识别网站使用哪种 reCAPTCHA 版本的指南说明了:仅凭“reCAPTCHA”这个名字不足以确定集成方式。
被拒绝的求解请求,应根据其 HTTP 响应和文档中的错误字段来诊断。
在 CapSolver 的 API 错误参考 中,错误响应包含 errorId、errorCode 和 errorDescription。在脱敏后的诊断记录中保留 errorDescription,因为它可能标明是哪个字段无效。不要把所有 API 失败都替换成同一个笼统的 CAPTCHA 失败提示。
在决定下一步之前先看错误类别:
账号凭证用来授权你的求解请求;网站的公钥用来标识其 CAPTCHA 集成。这是完全不同的输入。应检查所选任务的文档,而不是在字段间随意挪值,直到请求“勉强被接受”为止。
例如,Turnstile 任务指南记录了 AntiTurnstileTaskProxyLess 及其必需的 websiteURL 和 websiteKey。这种请求结构是 Turnstile 专用的。reCAPTCHA 或图像识别任务都有各自的约定,不能靠改 payload 里的标签“猜”出来。
领取你的 CapSolver 奖励码
立即提升你的自动化预算!
充值 CapSolver 账号时使用奖励码 CAP26,每次充值均可额外获得 5% 奖励金——没有上限。
立刻在你的 CapSolver 控制台 中兑换
待处理任务尚未产生最终结果,因此要保留它的标识,并遵循文档规定的结果获取流程。
createTask API 会为异步任务返回 task ID,而受支持的同步任务则可能直接返回结果。如果所选任务需要轮询,请使用已有的 ID 调用 getTaskResult。任务 ID 只能证明任务已创建,不能证明求解已完成。
记录请求时间并为工作流设定截止时间。到达截止时间时,要么报告截至该时刻任务仍未完成,要么报告实际收到的最终错误。不要默认为成功,也不要在原任务仍挂起时无上限地创建新任务。
如果网络中断导致你没有收到创建响应,请显式保留这种“不确定性”。客户端可能不知道任务是否已经创建。应调查传输失败,并使用有边界的重试策略;不要只因为本地请求超时,就声称“任务一定不存在”。
返回的令牌仍有可能被应用验证步骤拒绝。
首先核对时间戳以及应用所有者可见的验证响应。Google 的 reCAPTCHA 验证参考指出,响应令牌为两分钟有效、且一次性使用。Cloudflare 的 Turnstile 服务端验证参考则规定 300 秒有效期且一次性使用。不要把某家供应商的有效期套用到所有 CAPTCHA 类型上。
检查脚本在收到令牌后是否存在等待、二次提交或在继续前刷新页面等行为。这些观察可以帮助定位问题方向,但本身并不能证明原因。仍需在有权限的情况下,将这些现象与实际的验证结果对应起来。
对于自有应用,要根据供应商指南检查预期主机名、(如适用的)action 值及当前验证配置。密钥必须保存在后端。对于第三方工作流,只报告浏览器可见的结果;不要声称自己看到了私有的验证响应。
验证步骤通过后,接下来就是应用自身的处理逻辑。测试表单仍可能因为缺少字段而拒绝提交,或请求的操作可能返回应用级错误。在将工作流标记为完成前,应检查最终确认信息或预期输出。
如果验证成功而应用操作失败,请同时保留这两类结果。如果不分析后续错误就反复请求新的 CAPTCHA 令牌,既可能掩盖真正缺陷,又会产生不必要的尝试。
一份有用的支持报告能指出失败的步骤,并提供足够(已脱敏)的证据以便复现。
包括挑战类型、(如使用)任务类型、时间戳与时区、精确错误码,以及返回的任务 ID(若有)。描述工作流“原本期望发生什么”和“实际观测到什么”。对于浏览器问题,附上截图或相关控制台信息,并在此之前去除个人页面内容。
说明问题是仅影响某一页面、某一部署,还是多个获授权的测试场景。提供最后一次已知的可用配置,以及最近的配置变更(如已知)。“已收到令牌,但表单提交被拒绝”要远比“一句 solver down”更有价值。
请排除 API key、原始令牌、Cookie、密码以及不必要的用户数据。OWASP 日志记录指南为保护诊断数据提供了一个很好的参考。仅通过合适的支持渠道分享受限标识信息。
先修复第一个失败步骤,再重复一次小规模的授权测试,最后验证原始应用结果。CapSolver 负责受支持的求解步骤;你的应用仍需负责当前输入、有边界的重试策略以及可确认的最终结果。保持原始错误可见,这样下次失败时就有一个清晰的起点。
问:为什么我的 CAPTCHA 一直加载不出来?
加载失败可能涉及浏览器请求、控件初始化或站点配置。先检查控件可见的报错以及失败请求,再去调整求解器设置。如果你不是站点运营方,请把错误信息提供给本站支持团队。
问:为什么我明明完成了 CAPTCHA,却还是失败?
应用可能拒绝了令牌,或在后续操作中出错。在有权限的前提下,检查实际的验证响应以及最终应用消息。完成视觉挑战并不能说明后续哪一步失败。
问:求解器返回成功就一定能提交表单吗?
不一定。求解结果、网站的验证逻辑和最终的应用操作是三件事。请分别确认你的授权工作流在每个阶段的可见结果。
问:我应该重试所有 CAPTCHA API 错误吗?
不应该。对于配置、凭证或余额等可复现错误,应先修正后再重试。仅在确有理由认为再次尝试是合适的情况下,使用有上限的重试策略,并保留原始错误。
问:一个任务类型能解决所有 CAPTCHA 吗?
不能。应针对实际挑战选择已文档化的任务类型,并提供其要求的最新输入。针对其他挑战构造的“看起来合法”的请求,并不能证明二者兼容。
Emma Foster
Machine Learning Engineer
Where machine learning meets practical AI tooling.
关于作者