

🎉NOVOCapSolver para agentes de IA-Integrações de MCP, ferramentas de agente e SDK
Adélia Cruz
MCP Integration Engineer
Publicado Nov 17, 2026
Atualizado Nov 17, 2026 · minutos de leitura
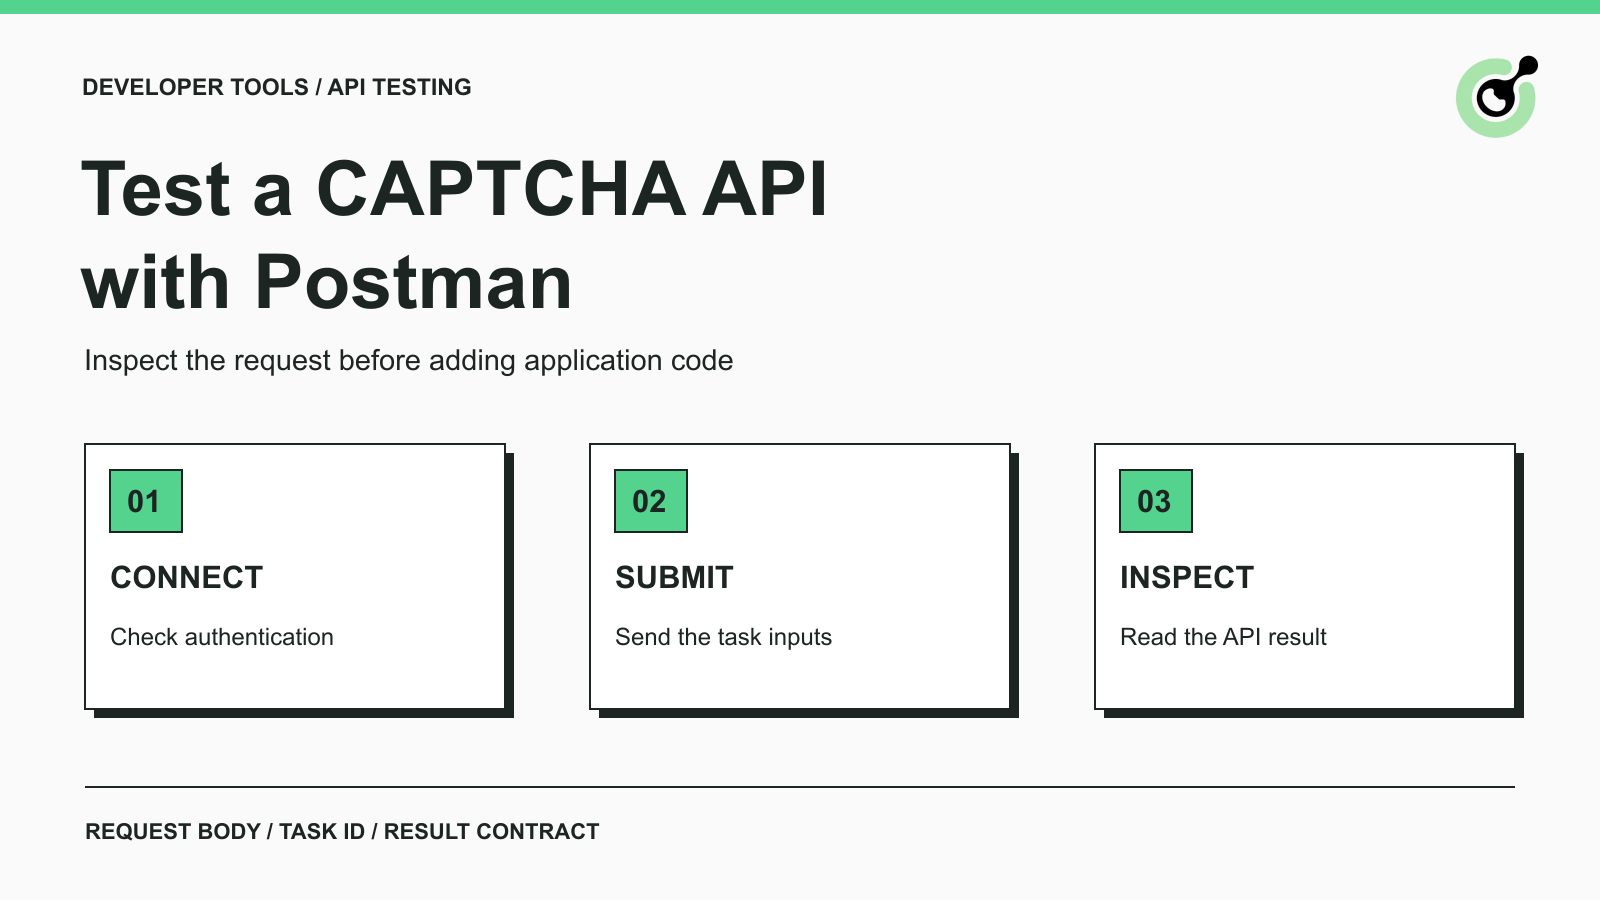
Postman é um cliente de API para construir requisições, inspecionar respostas e organizar coleções reutilizáveis. Ele é útil quando um desenvolvedor quer separar um problema de formatação de requisição de um bug no SDK ou aplicação. Em vez de depurar o navegador, a aplicação e o cliente do solver ao mesmo tempo, você pode primeiro inspecionar a troca de API de forma isolada.
Este tutorial usa o CapSolver como exemplo de API documentada. O fluxo cobre autenticação de conta, envio de tarefa e inspeção de resultado. Ele não afirma que o Postman opera um navegador ou preenche automaticamente um formulário protegido. Use sua própria página de teste ou outro fluxo explicitamente autorizado ao passar de um resultado de API para o teste da aplicação.
Você precisa de um cliente Postman, de uma chave de API CapSolver e de entradas válidas para a tarefa de CAPTCHA específica que pretende testar.
Para uma tarefa baseada em token, isso normalmente inclui a URL da página e a site key pública, além de quaisquer campos adicionais exigidos pela documentação atual da tarefa. Comece pelo tipo de tarefa suportado que você realmente usa. Não substitua por um nome parecido de outro serviço de CAPTCHA nem assuma que um exemplo de reCAPTCHA se aplica a todos os provedores.
Mantenha três credenciais separadas. A chave da sua conta CapSolver autentica requisições para a API do solver. A site key do site identifica sua configuração de CAPTCHA. Um segredo de verificação do proprietário do site pertence ao backend do site e não é a chave da conta do solver. Essa distinção evita um erro de configuração comum antes do envio da primeira requisição.
Use um ambiente dedicado a este teste. O Postman oferece suporte a variáveis em requisições, o que evita editar o mesmo valor em vários lugares. Armazene segredos reais usando o mecanismo local ou de cofre aprovado pela sua equipe. Nunca publique uma coleção exportada contendo uma chave de conta. Revise também as configurações de autorização herdadas: um bearer token em nível de coleção, não relacionado, não substitui o campo clientKey documentado.
Limite de verificação: os formatos de requisição abaixo vêm da documentação oficial atual da API. Os placeholders exigem suas próprias credenciais e entradas de páginas autorizadas. Uma requisição getBalance executada com Postman Newman e uma chave placeholder deliberadamente inválida alcançou o endpoint oficial e retornou um erro JSON da API. Isso verifica apenas o caminho de autenticação negativa; autenticação bem-sucedida, criação de tarefa e resolução de CAPTCHA requerem sua própria conta e não foram exercitadas nesse teste.
A requisição getBalance é o ponto mais simples para validar a autenticação da conta sem criar uma tarefa paga de solução.
Crie uma requisição POST para https://api.capsolver.com/getBalance. Escolha um corpo JSON raw e confirme que a requisição usa Content-Type: application/json. Use esta estrutura oficial de requisição getBalance, substituindo o placeholder localmente:
{
  "clientKey": "YOUR_API_KEY"
}
Envie a requisição e inspecione o corpo da resposta. Uma resposta HTTP por si só não é suficiente: inspecione os campos de erro da API. Uma resposta autenticada com sucesso inclui as informações de conta documentadas. Um erro de autenticação indica que você deve corrigir a chave ou o acesso à conta antes de testar uma tarefa de CAPTCHA.
Se o Postman receber HTML, um erro de proxy ou um redirecionamento inesperado, primeiro verifique a URL e o componente que está retornando essa resposta. Não tente resolver um CAPTCHA apenas para diagnosticar um endpoint de API incorreto. Mantenha a verificação de TLS habilitada; erros de certificado devem ser investigados em vez de ocultados nas configurações do cliente.
O Postman também pode importar requisições cURL. Sua documentação de importação explica esse caminho. Se você importar um exemplo oficial, inspecione depois o método, a URL, os cabeçalhos e o corpo. Importar uma requisição não prova que suas credenciais ou entradas de tarefa são válidas.
CreateTask envia uma tarefa de resolução de CAPTCHA; o tipo de tarefa determina quais campos pertencem ao corpo.
Para uma tarefa padrão reCAPTCHA v2 proxyless, a referência oficial do reCAPTCHA v2 define a seguinte estrutura. Este é um modelo ilustrativo de requisição: substitua todos os placeholders pelos valores reais da sua página de teste autorizada antes de enviá-lo para https://api.capsolver.com/createTask.
{
  "clientKey": "YOUR_API_KEY",
  "task": {
    "type": "ReCaptchaV2TaskProxyLess",
    "websiteURL": "YOUR_AUTHORIZED_PAGE_URL",
    "websiteKey": "YOUR_WEBSITE_SITE_KEY"
  }
}
A capitalização do tipo de tarefa é importante. Copie os nomes dos campos da referência oficial em vez de deduzi-los a partir do nome do produto. Não adicione parâmetros não suportados para compensar um erro cuja causa você ainda não identificou.
Salve essa requisição separadamente da requisição de saldo. Dê a ela um nome de coleção descritivo, como o tipo de tarefa e o ambiente de teste, para que você não execute acidentalmente uma tarefa de produção enquanto verifica uma página de desenvolvimento. Para um teste manual, pressione Send uma vez e inspecione o resultado antes de fazer qualquer outra coisa.
Se a resposta reportar um erro, corrija esse erro antes de prosseguir. Se uma tarefa assíncrona foi criada, retenha o taskId retornado. Uma requisição posterior deve usar exatamente esse identificador. Pressionar Send repetidamente em createTask inicia novas tentativas; isso não é a forma correta de perguntar sobre uma tarefa existente.
Resgate Seu Código de Bônus CapSolver
Aumente seu orçamento de automação instantaneamente!
Use o código de bônus CAP26 ao recarregar sua conta CapSolver para ganhar 5% de bônus em cada recarga — sem limites.
Resgate agora no seu Dashboard CapSolver
Para uma tarefa assíncrona, getTaskResult verifica a tarefa que você já enviou.
Crie uma requisição POST separada para https://api.capsolver.com/getTaskResult. A requisição oficial de resultado de tarefa usa a mesma chave de conta e o identificador de tarefa retornado:
{
  "clientKey": "YOUR_API_KEY",
  "taskId": "TASK_ID_RETURNED_BY_CREATE_TASK"
}
Inspecione errorId antes de interpretar o status. Um status processing significa que ainda não existe solução para consumir. Um status ready significa que você pode inspecionar o objeto de solução documentado. Para a tarefa reCAPTCHA v2 acima, o token é retornado em solution.gRecaptchaResponse. Outros tipos de tarefa podem retornar campos diferentes, portanto escolha o parser de acordo com o contrato da tarefa.
Comece com requisições manuais enquanto estiver aprendendo a troca. Aguarde de acordo com a orientação de polling atualmente documentada antes de verificar novamente e pare em um prazo de tarefa predefinido. Não coloque createTask dentro de uma execução repetida de coleção apenas para imitar polling. Se sua aplicação posteriormente automatizar o polling, use o mesmo taskId para essa tentativa e trate erros terminais explicitamente.
Um resultado de tarefa é dado operacional sensível. Redija (oculte) tokens ao compartilhar capturas de tela com colegas. O identificador da tarefa e o código de erro podem ser suficientes para explicar um problema de requisição; um dump completo da resposta costuma ser desnecessário.
ImageToTextTask retorna o texto de reconhecimento na resposta de createTask em vez de exigir getTaskResult.
Use a referência oficial de ImageToTextTask ao testar uma imagem de CAPTCHA de texto. Seu campo body contém os dados Base64 da imagem. Mantenha essa imagem separada de PDFs de relatório, documentos de fatura ou capturas de tela completas de navegador: este endpoint é para a tarefa de reconhecimento de imagem documentada, não para extração arbitrária de documentos.
Verifique a resposta em busca de erro de API e então leia solution.text quando a chamada for bem-sucedida. Preserve o resultado como string. Converter um valor reconhecido como 0072 para número o altera antes que a aplicação tenha chance de validar a resposta.
Esse comportamento de resposta direta é o motivo pelo qual um loop universal de coleção é um ponto de partida ruim. Construa um pequeno grupo de requisições para a tarefa de que você precisa e siga o contrato real de retorno desse grupo. O guia existente da API image-to-text explica com mais detalhes o limite entre entrada e saída.
A solução de problemas é mais rápida quando você distingue a troca HTTP, o resultado da API e o resultado do site.
Na camada HTTP, inspecione o destino real, o tipo de resposta e se o cliente recebeu alguma resposta. Na camada de API, inspecione errorId e o código de erro documentado. Na camada do site, verifique se a aplicação aceitou uma solução atual e corretamente associada. A lista oficial de códigos de erro é a fonte para os significados dos erros de API.
Se a requisição de balance falhar, os parâmetros da tarefa ainda não são a primeira coisa a ser mudada. Se a autenticação de balance tiver sucesso, mas createTask falhar, inspecione o tipo selecionado e seus campos obrigatórios. Se uma tarefa estiver pronta, mas a aplicação rejeitar o resultado, repetir a mesma requisição no Postman pode apenas criar tarefas adicionais. Verifique o contexto da página e o caminho de validação do site.
Não descreva uma resposta de token bem-sucedida como um teste de navegador ponta a ponta. O Postman não forneceu automaticamente o token à sua aplicação, não preservou o estado do navegador, não enviou o formulário nem verificou o resultado de negócio. Para sua própria integração de reCAPTCHA, a documentação de verificação no servidor do Google explica a responsabilidade separada do site.
Uma coleção útil preserva a estrutura da requisição e as verificações de resposta esperadas, mantendo as credenciais fora de artefatos compartilhados.
Salve requisições distintas para saldo, criação de tarefa e resultado de tarefa. Explique quais valores são fornecidos pelo usuário e quais vêm de uma resposta anterior. Limpe tokens de exemplo e chaves de conta antes de exportar a coleção. Inspecione o JSON exportado em vez de supor que um campo mascarado na interface torna o arquivo seguro para compartilhamento.
O collection runner do Postman pode ajudar a repetir uma sequência controlada de requisições. Mantenha o escopo explícito: uma verificação de formato de requisição, uma verificação de autenticação e uma resolução paga são testes diferentes. Use um pequeno orçamento de teste aprovado para o último, com entradas de tarefa conhecidas e uma condição clara de parada.
Use o Postman para tornar a troca de API visível antes de adicionar complexidade de aplicação. Depois que os campos de requisição e o tratamento de resultados estiverem corretos, transfira o mesmo contrato documentado para sua aplicação e verifique seu resultado real. O CapSolver fornece a etapa de resolução suportada; seu fluxo continua responsável por usar o resultado corretamente.
P: O Postman consegue resolver um CAPTCHA sozinho?
O Postman envia requisições de API. Um serviço de resolução de CAPTCHA executa a tarefa de solução suportada, enquanto sua aplicação trata o resultado retornado.
P: Onde devo colocar a API key do CapSolver?
Coloque-a no campo clientKey da requisição JSON documentada. Mantenha o valor real em sigilo e não o confunda com a site key pública do site.
P: Toda tarefa exige getTaskResult?
Não. Tarefas assíncronas usam o endpoint de resultado de tarefa, enquanto ImageToTextTask retorna seu resultado de reconhecimento diretamente. Siga a documentação atual para o tipo de tarefa escolhido.
P: Por que recebo um token, mas o site ainda falha?
O site tem uma etapa de aceitação separada. Um token atual e corretamente associado deve ser usado no fluxo apropriado da aplicação; recebê-lo no Postman não completa esse fluxo.
P: Devo executar createTask repetidamente enquanto aguardo?
Não. Verifique a tarefa assíncrona existente com getTaskResult e seu taskId retornado. Criar tarefas repetidamente não é polling e pode gerar trabalho e cobranças desnecessários.
Adélia Cruz
MCP Integration Engineer
Making CapSolver tools accessible through MCP.
SOBRE O AUTOR
Compare solucionadores de CAPTCHA em Python quanto ao design do SDK, suporte a async, parâmetros de tarefa e responsabilidades do navegador. Escolha uma API com um teste de aceitação prático.
Saiba quando os CAPTCHAs diferenciam maiúsculas de minúsculas, como evitar erros entre letras maiúsculas e minúsculas e o que os limites de reconhecimento de imagens significam para a integração do seu solucionador.
