🎉NOVOCapSolver para agentes de IA-Integrações de MCP, ferramentas de agente e SDK
Adélia Cruz
MCP Integration Engineer
Publicado Sep 16, 2026
Atualizado Sep 16, 2026 · minutos de leitura
capsolver mostrado em alguns exemplos de tarefa e a nova interface capsolver-core têm convenções de chamada diferentes; identifique o pacote antes de copiar o código.Exemplos de CAPTCHA em Python podem parecer incompatíveis mesmo quando chamam o mesmo serviço. Um aceita um dicionário contendo um tipo de tarefa; outro constrói um objeto tipado e aguarda um resultado. Um terceiro envia JSON diretamente. A diferença importa quando você escolhe onde implementar o polling, como usar uma página ativa e qual resposta sua aplicação deve esperar.
CapSolver oferece ambas as APIs de tarefa e um SDK Core do Python para fluxos de trabalho de CAPTCHA suportados. Esta comparação explica suas responsabilidades documentadas para que você possa escolher um limite de cliente para uma aplicação de QA própria ou outro fluxo permitido. É um guia de design, não um relatório que afirme que cada combinação de pacote e tarefa passou em um teste end-to-end.
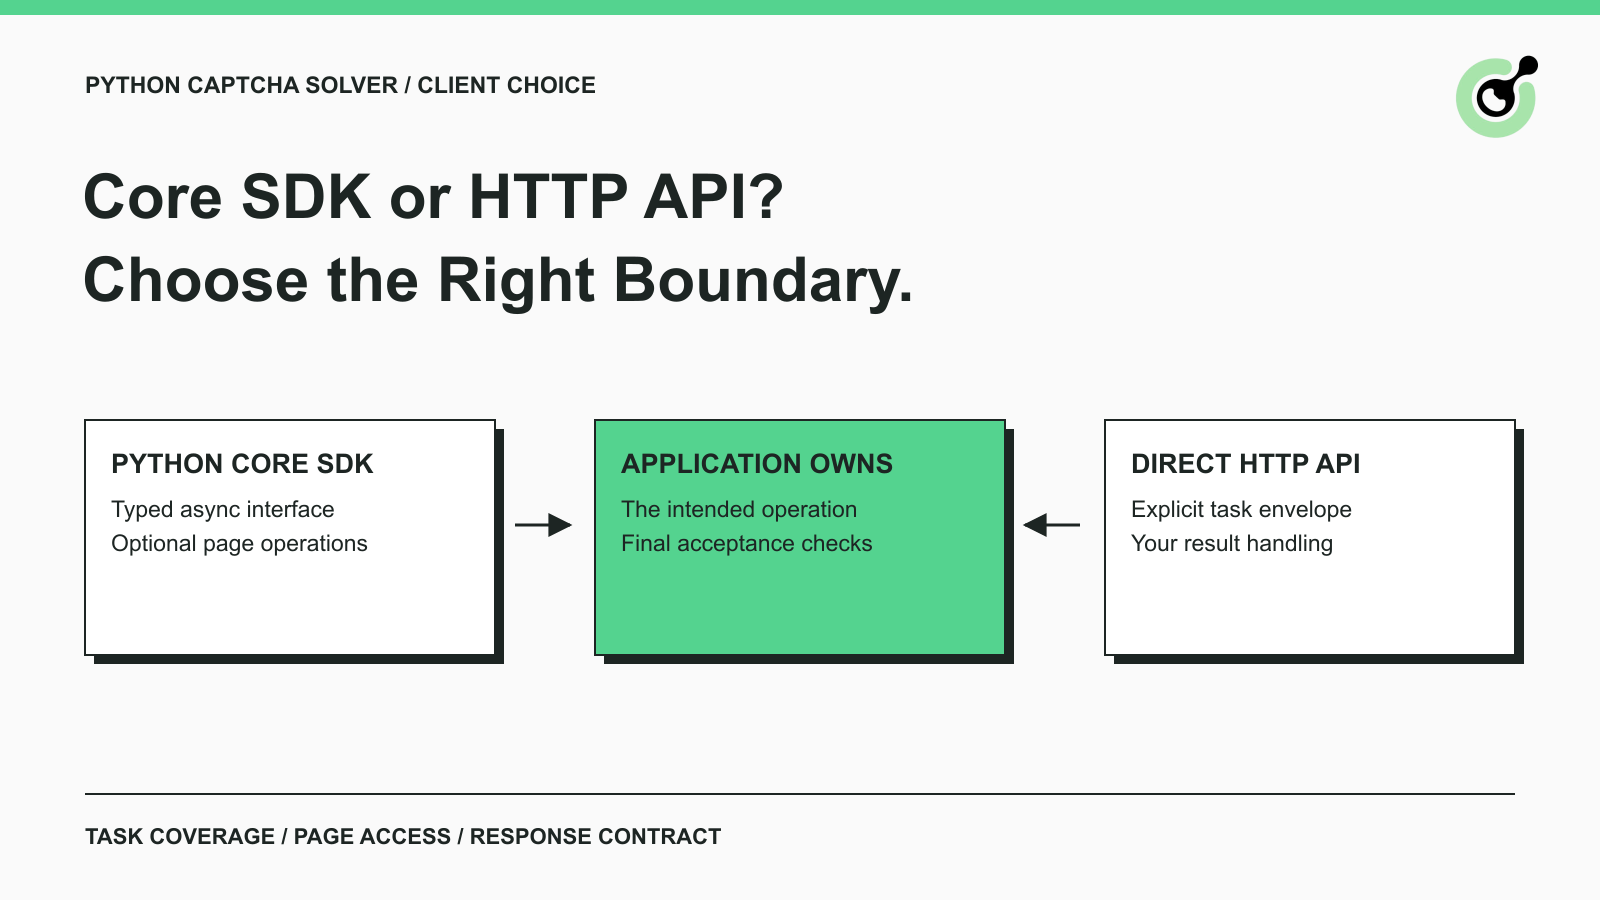
O SDK Core adiciona objetos Python e operações de navegador opcionais ao redor de tarefas de resolução suportadas; a API HTTP expõe diretamente o contrato de solicitação e resposta da tarefa.
A distinção se parece com a relação descrita na entrada do glossário de biblioteca de API: uma biblioteca empacota a interação com um serviço em uma interface de programação. Essa conveniência não faz o serviço subjacente desaparecer, nem significa que toda biblioteca suporte toda operação exposta pelo serviço.
A referência do SDK Core documenta o capsolver-core, uma interface totalmente assíncrona com modo de token e um modo dependente do Playwright. Seu escopo documentado de resolução de token abrange reCAPTCHA v2/v3 e Cloudflare Turnstile. Ele não opera clicando em grades de imagens ou arrastando sliders.
A contratação de criação de tarefa aceita, por outro lado, um clientKey e um objeto de tarefa. Esse objeto de tarefa segue a documentação para o tipo de tarefa selecionado. Algumas tarefas retornam uma solução imediatamente; tarefas assíncronas retornam um identificador usado para recuperar um resultado. Um cliente HTTP deve lidar com o caminho aplicável explicitamente.
Escolha a abordagem cujas responsabilidades correspondam ao código que você pretende manter.
| Decisão | SDK Core do Python | API HTTP direta |
|---|---|---|
| Limite de entrada | Informação de CAPTCHA tipada, ou operação de página de navegador suportada | Objeto de tarefa JSON documentado |
| Inspeção de parâmetros do navegador | Disponível por meio dos métodos dependentes do Playwright | Fornecido pela própria camada do navegador/aplicativo |
| Representação do resultado | Objetos de resultado do SDK com campos documentados | Envelope de resposta específico da tarefa e objeto de solução |
| Comportamento de espera | Opções de polling do cliente para resoluções suportadas | Sua aplicação implementa o caminho de recuperação de resultado aplicável |
| Verificação de cobertura | Confirme que o SDK instalado e o manipulador suportam a tarefa | Confirme que a tarefa está documentada pela API do serviço |
| Aceitação da aplicação | Permanece sua responsabilidade | Permanece sua responsabilidade |
Uma interface de chamada menor é útil quando remove trabalho que você teria que repetir. É menos útil quando sua aplicação precisa imediatamente reconstruir o contrato de nível inferior para suportar um requisito incomum. Decida com base no fluxo completo, incluindo diagnósticos e desligamento, em vez do exemplo mais curto bem-sucedido.
Nenhum dos dois colunas implica maior precisão de resolução ou resposta mais rápida do provedor. Essas conclusões exigem observações comparáveis da tarefa e carga de trabalho reais. Mudar a abstração do cliente sozinho não estabelece uma nova capacidade de serviço.
Exemplos oficiais diferentes podem apontar para interfaces Python diferentes, então o nome do import e do pacote devem ser verificados juntos.
Por exemplo, a documentação da tarefa Turnstile inclui um exemplo usando import capsolver e capsolver.solve com um dicionário de tarefa. A referência do SDK Core usa capsolver_core, CaptchaInfo e uma operação de solve assíncrona. Trate essas como interfaces distintas, em vez de variações intercambiáveis de ortografia.
Antes de adaptar um exemplo, registre o pacote que ele instala, o módulo que ele importa e o valor retornado que ele espera. Um exemplo orientado a dicionário não deve ser convertido em um exemplo do SDK Core apenas substituindo a linha de importação. Os nomes de entrada e o acesso aos resultados também precisam seguir a interface escolhida.
Use um ambiente dedicado para avaliação. A documentação do ambiente virtual do Python explica como um ambiente isola os pacotes instalados usados por um projeto. Registre as versões dos pacotes resolvidos com a aplicação para que uma mudança posterior possa ser revisada contra um conjunto de dependências conhecido.
Este guia compara capsolver-core com a HTTP direta. O pacote separado capsolver é mencionado para ajudá-lo a reconhecer o exemplo oficial que você está lendo; ele não é atribuído a uma matriz de funcionalidades não verificadas aqui.
O SDK Core é uma boa opção quando seu aplicativo Python deseja sua interface assíncrona documentada de token ou as operações de página do Playwright associadas.
No modo de token, seu aplicativo constrói CaptchaInfo e solicita uma solução. As informações necessárias incluem o tipo de CAPTCHA, a URL da página e a chave do site. Os campos adicionais exatos dependem da CAPTCHA suportada. Um backend que já recebe o contexto da página correto pode não precisar de nenhum método dependente do navegador de forma alguma.
O Solution retornado expõe um token e outras informações documentadas. Os detalhes de resposta opcionais devem ser tratados como opcionais; não preencha valores ausentes com base em um exemplo não relacionado. Preserve o suficiente do contexto não secreto para associar o resultado com a tentativa atual da aplicação.
O modo de navegador adiciona métodos para detectar tipos de CAPTCHA, ler parâmetros estruturados e executar uma operação de resolução e preenchimento. Isso pode reduzir o código repetido de inspeção do navegador quando a página e o desafio são suportados.
O resultado ainda precisa ser interpretado na fronteira do método. Um tipo detectado não é uma resolução concluída. Um resultado preenchido não é um recibo do servidor da sua aplicação. Para um teste de suporte próprio, a afirmação final deve verificar se a submissão desejada foi aceita de acordo com o contrato da aplicação de teste.
Não introduza um navegador simplesmente para fazer uma chamada de API. Por outro lado, não espere que uma chamada de tarefa HTTP simples descubra parâmetros de uma página que seu código nunca inspecionou. Escolha o modo com base em onde a entrada confiável já existe.
Resgate seu código de bônus do CapSolver
Aumente seu orçamento de automação instantaneamente!
Use o código de bônus CAP26 ao recarregar sua conta do CapSolver para obter um bônus adicional de 5% em cada recarga — sem limites.
Resgate-o agora no seu Painel CapSolver
Prefira solicitações HTTP diretas quando você precisa possuir o envelope da tarefa, preservar identificadores de tarefa do provedor explicitamente ou usar uma tarefa documentada fora da interface do SDK Core que você avaliou.
Um backend existente pode já ter uma camada HTTP padrão para timeouts, logs redigidos, correlação de solicitações e validação de resposta. Usar essa camada pode manter o tratamento de tarefas de CAPTCHA consistente com outras chamadas externas. Também torna sua equipe responsável por implementar corretamente o caminho de resposta assíncrona do serviço.
A referência de recuperação de resultado descreve a distinção entre uma tarefa em processamento e um resultado pronto. Preserve essa distinção no seu modelo de estado. Uma resposta de transporte bem-sucedida não significa por si só que uma solução está pronta, e a forma solution de um resultado depende do tipo de tarefa.
O guia de CAPTCHA com Python Requests fornece fundamento para a abordagem de solicitação direta. Ao aplicar um tutorial mais antigo, verifique seus campos de tarefa e tratamento de resposta contra a documentação atual da tarefa. Não suponha que o loop de polling de uma amostra seja a política completa de ciclo de vida para seu serviço.
A HTTP direta também é um limite razoável entre serviços escritos em linguagens diferentes. Seu registro interno pode armazenar o identificador da tarefa do provedor e um pequeno enum de status sem expor um objeto específico do SDK para cada consumidor. Essa é uma escolha de arquitetura, não uma exigência para substituir uma integração do SDK funcional.
O comportamento assíncrono deve ser avaliado contra o loop de eventos da sua aplicação, sua política de cancelamento e sua propriedade de recursos.
A documentação do asyncio do Python descreve a base para código assíncrono concorrente. O SDK Core segue uma interface assíncrona, mas usar await não estabelece um limite apropriado de concorrência para sua carga de trabalho. Defina o limite no componente que possui a fila de trabalho e seu orçamento de gastos.
Para HTTP direta, selecione um cliente que se encaixe na aplicação circundante. Uma solicitação bloqueante dentro de um manipulador assíncrono pode impedir que o loop de eventos desse manipulador prossiga conforme planejado. Um programa de lote síncrono tem requisitos diferentes e não precisa de uma reescrita assíncrona apenas para enviar JSON válido.
Quando um chamador para de esperar, o estado da tarefa do solucionador remoto pode ainda precisar ser resolvido. A orientação do cancelamento de tarefas do Python se refere ao comportamento de corrotina local; não é uma especificação para cancelar uma tarefa do CapSolver remoto.
Não infira uma funcionalidade de cancelamento do servidor a partir de um timeout local ou de uma corrotina cancelada. Revise o comportamento documentado do provedor e preservar o identificador de tarefa conhecido quando sua arquitetura permiti-lo. A aplicação também deve impedir que um resultado atrasado seja atribuído a uma tentativa de formulário diferente.
O SDK Core documenta um gerenciador de contexto assíncrono e limpeza explícita. Clientes HTTP diretos também precisam de um proprietário claro para suas conexões. Defina quem cria e fecha o cliente antes de integrá-lo a um trabalhador de longa duração.
Verifique o mapeamento de entrada, o mapeamento de resultado e as afirmações da aplicação antes de substituir um cliente existente.
Comece com um fluxo de teste próprio cuja CAPTCHA e formulário desejados sejam conhecidos. Anote onde a URL da página e a chave pública do site originam-se, qual família de tarefa é esperada e qual componente detém as credenciais do serviço. Mantenha as credenciais na configuração do backend, em vez de no markup da página ou em um pacote entregue pelo navegador.
Em seguida, compare o contrato de resposta atual com o proposto. Se sua aplicação espera JSON bruto, um objeto de resultado do SDK precisa de um mapeamento deliberado. Se sua aplicação espera uma propriedade de token do SDK, um envelope de tarefa bruto não pode ser substituído sem ler seu campo de solução específico da tarefa. Evite passar qualquer representação por camadas de aplicação não relacionadas sem uma interface pequena e documentada.
Por fim, defina verificações separadas para inicialização do cliente, interação com o provedor e aceitação da aplicação. Um import de pacote apenas prova que a dependência carregou. Um fixture local pode verificar sua lógica de mapeamento. Uma solicitação de solucionador real e uma verificação de aceitação da aplicação própria fornecem evidências sobre estágios posteriores. Relate esses estágios independentemente ao revisar a migração.
Para uma decisão de produção, também teste um campo ausente, uma tarefa rejeitada, um prazo do chamador e uma rejeição da aplicação após uma solução chegar. Esses são casos de aceitação propostos, não resultados medidos para este artigo. Mantenha o cliente funcional até que o substituto atenda aos seus critérios de aceitação reais.
Escolha o SDK Core por suas operações tipadas e conscientes de navegador suportadas, ou a HTTP direta por propriedade explícita do contrato da tarefa do serviço.
Mantenha a escolha próxima ao componente CAPTCHA. Seu fluxo de negócios deve depender de um resultado documentado e seus critérios de aceitação, em vez de detalhes incidentais de um tutorial específico. Use o CapSolver por meio da interface que você pode testar, explicar e manter para esse trabalho permitido.
Q: O pacote capsolver-core é o mesmo que capsolver?
As interfaces documentadas usam pacotes e convenções de chamada diferentes. Verifique o comando de instalação, importação, objeto de entrada e tipo de retorno juntos. Não misture linhas das duas interfaces sem uma adaptação verificada.
Q: Eu preciso do Playwright para solicitar um token com o SDK Core?
O modo de token pode ser usado sem o extra do Playwright quando os parâmetros necessários já são conhecidos. Métodos dependentes do navegador precisam da dependência correspondente e de uma página real.
Q: A HTTP direta suporta detecção de página automaticamente?
Uma solicitação de tarefa usa os parâmetros fornecidos pela sua aplicação. A inspeção do navegador deve vir de uma camada separada; enviar JSON para o solucionador não o inspeciona automaticamente.
Q: Mudar da HTTP para o SDK melhorará a precisão do solucionador?
A escolha do cliente sozinha não demonstra uma melhoria na precisão. Avalie a tarefa suportada real e o resultado aceito da aplicação sob condições comparáveis antes de fazer uma afirmação de desempenho.
Q: Um token preenchido é prova de que minha submissão de formulário foi bem-sucedida?
Um token preenchido apenas descreve a operação do lado do cliente. Sua aplicação ainda deve validar a resposta necessária e confirmar o resultado desejado do formulário.
Adélia Cruz
MCP Integration Engineer
Making CapSolver tools accessible through MCP.
SOBRE O AUTOR
Implemente o monitoramento de desvio de intenção de busca com dados do Search Console, observações do SERP controladas, etiquetas de intenção, limiares de confiança, evidência e automação segura.
Construa a resolução de CAPTCHA do Gumloop com um contrato HTTP verificado, ponto de recuperação controlado, orçamento de tentativas, verificações de estado do navegador e alternativa humana.
