
🎉NOVOCapSolver para agentes de IA-Integrações de MCP, ferramentas de agente e SDK
Adélia Cruz
MCP Integration Engineer
Publicado Oct 16, 2026
Atualizado Oct 16, 2026 · minutos de leitura
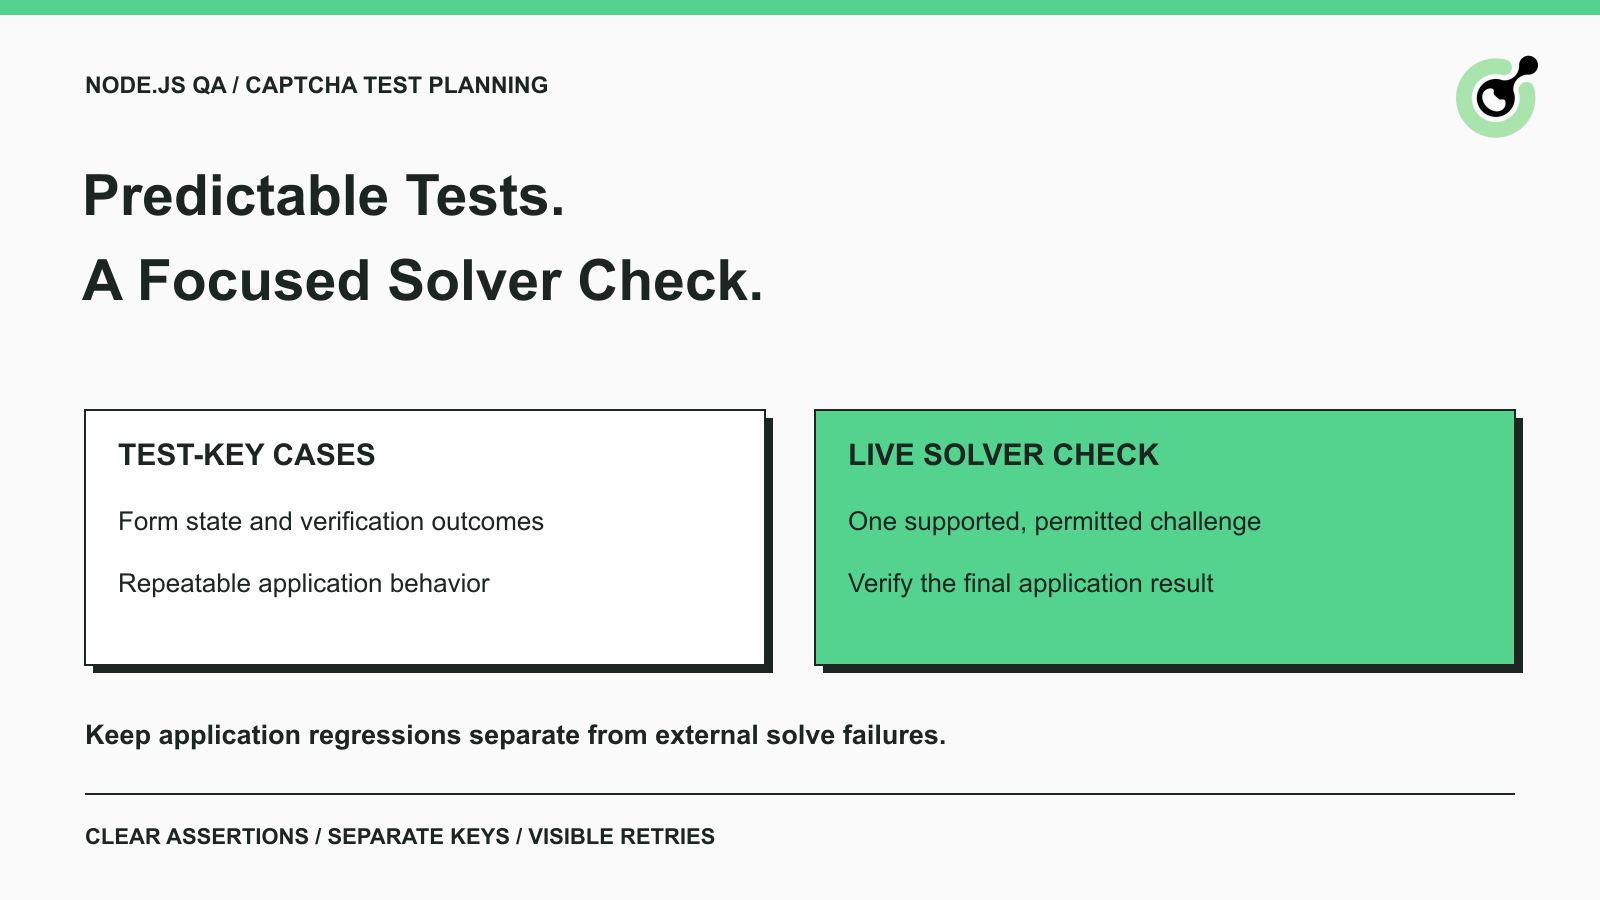
Uma suíte de testes em Node.js pode falhar porque um desafio de CAPTCHA varia entre execuções, mesmo quando o próprio formulário não mudou. O problema oposto é igualmente importante: um teste pode passar com uma resposta de teste previsível enquanto a integração com o solver ao vivo permanece sem ser testada.
O CapSolver pertence ao conjunto menor de verificações que realmente precisam exercitar a resolução de CAPTCHA compatível. A maioria das regressões de aplicação pode ser testada de forma mais direta com entradas controladas e as opções de teste do fornecedor. Este guia explica como dividir essas responsabilidades em uma suíte de QA em Node.js, definir asserções úteis e investigar falhas. O plano de teste se aplica a aplicações que você possui ou tem permissão para testar.
Separe o comportamento de componentes, o tratamento da verificação e a jornada ao vivo no navegador, porque cada camada responde a uma pergunta diferente.
Um teste de componente verifica a interface e o estado da própria aplicação. Um teste de tratamento da verificação verifica como o backend trata um resultado aceito ou rejeitado. Uma jornada ao vivo verifica a integração externa atual junto com o navegador e a aplicação. Combinar as três em todo teste de formulário torna uma falha mais difícil de diagnosticar.
| Camada de teste | O que o teste deve estabelecer | Precisa de solver externo? |
|---|---|---|
| Componente e estado do formulário | Validação, mensagens, estado pendente e controles se comportam corretamente | Não |
| Tratamento da verificação | O backend aceita ou rejeita a operação de acordo com o resultado da verificação | Normalmente não; use configuração de teste compatível ou respostas controladas claramente rotuladas |
| Jornada permitida ao vivo | O caminho de resolução compatível e a aplicação funcionam juntos na página atual | Sim, quando essa é a integração sendo testada |
Um teste de CAPTCHA não é bem-sucedido apenas porque o widget aparece. Diga claramente qual comportamento está sendo verificado. “A mensagem de erro aparece após um resultado de verificação rejeitado” é mais claro do que um teste chamado “CAPTCHA funciona”.
Mantenha essas camadas identificáveis no relatório de teste. Uma suíte de componentes que passa não deve ocultar uma verificação ao vivo ignorada, e uma falha de serviço externo não deve ser descrita como uma regressão confirmada do formulário antes de você inspecionar as evidências da aplicação.
Use as chaves de teste documentadas pelo fornecedor quando o objetivo for comportamento repetível da aplicação e não resolução de desafio ao vivo.
As orientações de teste do reCAPTCHA do Google fornecem um par de chaves de teste para v2 que evita desafios reais e passa na verificação. Para v3, o Google recomenda uma chave de teste separada e observa que as pontuações em um ambiente de teste podem não representar com precisão o tráfego real.
Essas duas instruções não são intercambiáveis. Um par de teste v2 não estabelece o comportamento de uma pontuação de risco v3. Teste os ramos da aplicação dependentes da pontuação com resultados controlados do verificador e rotule esse teste como uma simulação da sua lógica de decisão. Mantenha separadas as observações de uma integração real configurada.
A referência de teste do Turnstile da Cloudflare fornece sitekeys e secret keys falsas, com comportamentos documentados de aprovação, falha e token duplicado. Use a combinação pretendida para o caso que você está verificando. Um token falso e um verificador de produção não são uma forma válida de testar o caminho de sucesso.
Para a configuração detalhada do ambiente reCAPTCHA, use o guia de chaves de teste existente. O plano de teste aqui se concentra em onde essas configurações pertencem em uma suíte Node.js e quando adicionar uma verificação com solver.
O sitekey público do navegador, o segredo de verificação no servidor da aplicação e a chave de conta CapSolver têm funções diferentes.
O sitekey seleciona a configuração de CAPTCHA renderizada pela página. O verificador no backend usa sua própria credencial apropriada. O cliente do solver usa a chave da conta CapSolver para a solicitação de resolução. Não copie uma para outro campo apenas porque todas contêm a palavra “key”.
Em um projeto Node.js, mantenha credenciais do lado do servidor na configuração aprovada do servidor ou do CI. Não coloque a chave de conta CapSolver em JavaScript enviado ao navegador. Mantenha as configurações de teste e produção distinguíveis e faça com que o processo de release rejeite configurações de teste no ambiente de produção.
Defina o host permitido, o formulário de teste, o tipo de desafio, o resultado esperado e as condições de parada antes de a verificação ao vivo ser executada.
Use um registro de teste controlado e uma operação não sensível. Por exemplo, um formulário de demonstração próprio pode retornar um identificador de recibo de teste após a verificação bem-sucedida. A asserção deve confirmar esse identificador e o estado esperado, não apenas que um widget de CAPTCHA desapareceu.
Defina o que deve acontecer quando a resolução não for concluída. O teste deve falhar com um estágio e motivo úteis, ou ser marcado como indisponível de acordo com uma política de teste documentada. Ele não deve mudar silenciosamente para uma chave de teste no meio da verificação ao vivo e relatar sucesso.
O mesmo contrato deve identificar quem é o responsável pela configuração da página e quem investiga a integração externa. Um desenvolvedor revisando uma falha precisa saber qual implantação, configuração de teste e revisão da aplicação foram usadas. Um valor secreto não é necessário nesse relatório; uma referência de configuração controlada é suficiente.
Use uma jornada permitida representativa, em vez de chamar o solver em todo teste de componente.
Uma verificação ao vivo tem um perfil de dependências diferente de um teste de estado local. Ela depende dos parâmetros atuais da página, da disponibilidade do serviço externo, do tratamento do resultado e da aplicação. Executar muitas cópias não fornece automaticamente uma cobertura mais útil se todas exercitam o mesmo caminho.
Defina um agendamento separado ou um grupo de teste explícito para essa dependência, quando apropriado. A escolha deve seguir as necessidades do seu ciclo de release. Não trate um limite universal de tempo de resolução ou uma porcentagem de sucesso inventada como um requisito para toda aplicação.
Resgate Seu Código de Bônus CapSolver
Aumente instantaneamente o seu orçamento de automação!
Use o código de bônus CAP26 ao recarregar sua conta CapSolver para obter 5% de bônus extra em cada recarga — sem limites.
Resgate agora no seu Painel CapSolver
Revise a solicitação de tarefa e o tratamento do resultado em relação ao contrato CapSolver atual antes de usá-los em uma asserção de QA.
A referência createTask descreve a credencial da conta e o objeto de tarefa. Para uma tarefa assíncrona, salve o identificador retornado e recupere o resultado dessa tarefa por meio do fluxo getTaskResult. Uma solicitação de criação aceita é um evento intermediário.
Selecione a tarefa que corresponde à página. Por exemplo, a referência de tarefa reCAPTCHA v2 define sua URL de página, sitekey público, variantes e estrutura da solução. Um teste não deve reutilizar uma URL ou chave de exemplo de um tutorial não relacionado e, em seguida, atribuir a falha resultante ao framework de navegador.
Mantenha o resultado retornado associado ao caso de teste e ao estado do navegador atuais. Se o teste recarregar a página ou o formulário criar outro desafio, verifique se os parâmetros e o resultado originais ainda pertencem à operação. Evite uma variável de token mutável compartilhada entre casos paralelos.
Use um cliente Node.js mantido, cujas requisições e respostas sigam o contrato oficial atual. Teste o cliente separadamente do formulário, para que um problema de transporte ou de parsing JSON possa ser diagnosticado sem precisar executar novamente toda a jornada no navegador.
Verifique o resultado pretendido da aplicação após o tratamento da resposta de verificação.
Para um formulário de teste próprio, verifique se a operação necessária foi aceita uma vez e retornou o identificador de teste esperado. Verifique também o caminho de rejeição: a aplicação não deve efetivar a operação quando o resultado da verificação estiver ausente ou for rejeitado. Teste o estado visto pelo usuário, inclusive se uma nova tentativa pode ser feita por meio do fluxo aprovado.
A documentação de asserções do Playwright diferencia asserções que repetem automaticamente de verificações imediatas comuns. Use a asserção apropriada para o estado que você espera que se torne visível. Um atraso fixo seguido de uma asserção fraca pode fazer uma falha lenta parecer uma verificação bem-sucedida.
Mantenha as evidências honestas. Uma resposta de verificação mockada prova como a aplicação lida com aquela resposta fornecida. Uma chave de teste do fornecedor exercita o caminho de teste do provedor. Um resultado de solver ao vivo prova que uma tentativa específica de resolução retornou um resultado. Só a jornada completa pode estabelecer que a operação da aplicação testada foi concluída sob essas condições.
Cubra entrada ausente, verificação rejeitada, dependências indisponíveis e resultado de aplicação incompleto, de acordo com o contrato da sua aplicação.
Você não precisa de um serviço de CAPTCHA ao vivo para acionar todos os ramos. Use modos de teste suportados ou respostas controladas para falhas determinísticas e mantenha uma verificação menor da integração real. Documente onde o test double se encontra, para que um mantenedor posterior saiba qual fronteira de rede foi exercitada.
Um callback de UI pode ser uma asserção intermediária, mas não deve ser a única. Se o callback for executado e o backend rejeitar o resultado, o teste deve explicar essa falha posterior, em vez de relatar um sucesso com base no evento anterior.
Conte reexecuções completas de teste separadamente das novas tentativas dentro do cliente de resolução.
Um test runner pode iniciar toda a jornada novamente após uma asserção falhar. Se o cliente do solver também fizer várias tentativas, um único caso de teste visível pode resultar em mais chamadas externas do que o relatório de teste sugere. Revise juntos os limites configurados e registre informações suficientes para explicar essas tentativas.
O guia de novas tentativas do Playwright descreve resultados separados de aprovado, instável (flaky) e falho. Preserve essa distinção. Um caso que só passa na nova tentativa deve continuar visível como instável, em vez de ser contado como equivalente a um sucesso na primeira tentativa.
Evite resolver novamente apenas porque a asserção da aplicação está incorreta. Se o serviço retornou a solução esperada, mas o seletor do formulário aponta para um componente antigo, outra tentativa paga não vai corrigir o seletor. Diagnostique o estágio antes de expandir os limites de nova tentativa.
Para execuções paralelas, isole dados de teste e estado de página. Um recibo gerado pela aplicação deve ser associado ao caso que o criou, e um resultado de um contexto de navegador não deve ser consumido por outro. Esses controles também tornam os relatórios de falha mais fáceis de reproduzir.
Relate juntos a camada de teste, o tipo de desafio configurado, o estágio de falha e o resultado da aplicação.
Um registro curto pode distinguir um erro de construção de requisição de uma tarefa de solver pendente, uma resposta rejeitada do verificador ou um estado final de UI ausente. Inclua a revisão da aplicação e o identificador da execução de teste. Mantenha credenciais, tokens de solução completos, cookies e dados de formulário não relacionados fora de relatórios comuns.
Use a referência de erros do CapSolver para falhas relatadas pelo serviço. Preserve o código exato, em vez de substituir todo problema por “CAPTCHA falhou”. Para defeitos da aplicação, mantenha a asserção relevante e o resultado do backend, redigido quando necessário.
Mantenha o contrato de teste original junto ao relatório. Testes previsíveis da aplicação e verificações com solver ao vivo devem relatar evidências diferentes, para que um mantenedor possa saber qual parte da integração foi exercitada.
Uma suíte de CAPTCHA em Node.js útil comprova o comportamento da aplicação de forma previsível e verifica o caminho de resolução externo de forma deliberada.
Use as opções de teste do fornecedor para casos repetíveis de formulário e verificação e, em seguida, use o CapSolver para uma verificação pequena e compatível de resolução ao vivo quando essa integração fizer parte do seu fluxo permitido. Mantenha explícitos as novas tentativas, os dados de teste e as asserções finais para que um resultado verde tenha um significado claro.
Valide um caminho de solução compatível e um resultado em nível de aplicação antes de adicionar a verificação a um cronograma de QA mais amplo.
P: Todo teste de formulário em Node.js deve chamar um solver de CAPTCHA?
Não. A maioria dos testes de formulário e de estado de verificação pode usar configuração de teste compatível ou respostas controladas. Reserve a resolução ao vivo para verificações destinadas a exercitar essa dependência.
P: Chaves de teste reCAPTCHA medem a qualidade do solver?
Não. Elas exercitam um caminho de teste documentado. Elas não medem o desempenho de resolução de desafios ao vivo nem estabelecem como o tráfego de produção será avaliado.
P: Onde a chave de API do CapSolver deve ser armazenada?
Mantenha-a na configuração de segredos aprovada do lado do servidor ou do CI. Ela é diferente do sitekey público da página e não deve ser enviada em JavaScript para o navegador.
P: Por que um único teste com falha pode acionar várias tentativas de resolução?
O cliente do solver pode tentar novamente e o test runner pode reexecutar todo o caso. Revise ambas as camadas em conjunto e associe cada tentativa ao seu teste original.
P: O que a asserção final deve verificar?
Verifique o resultado de propriedade da aplicação, como uma operação de teste aceita com o identificador esperado. Uma solução retornada ou um callback concluído é apenas um sinal intermediário.
Adélia Cruz
MCP Integration Engineer
Making CapSolver tools accessible through MCP.
SOBRE O AUTOR
Corrigir problemas comuns de integração de CAPTCHA do Selenium verificando a configuração do teste, extensões, esperas, contexto de iframe, respostas do solver e resultados da aplicação.
Escolha o SDK Core do CapSolver em Python ou a API HTTP direta com base em suporte a tarefas, acesso à página, tratamento de respostas e as responsabilidades que sua aplicação possui.
