
🎉NOVOCapSolver para agentes de IA-Integrações de MCP, ferramentas de agente e SDK
Adélia Cruz
MCP Integration Engineer
Publicado Sep 22, 2026
Atualizado Sep 22, 2026 · minutos de leitura
Um agente abre uma página, mas não consegue continuar. Ele pode ter chegado a um CAPTCHA, uma carga de página incompleta, um limite de taxa ou um erro comum de formulário. Chamar um solucionador imediatamente pode transformar um problema simples do navegador em uma sequência confusa de solicitações repetidas.
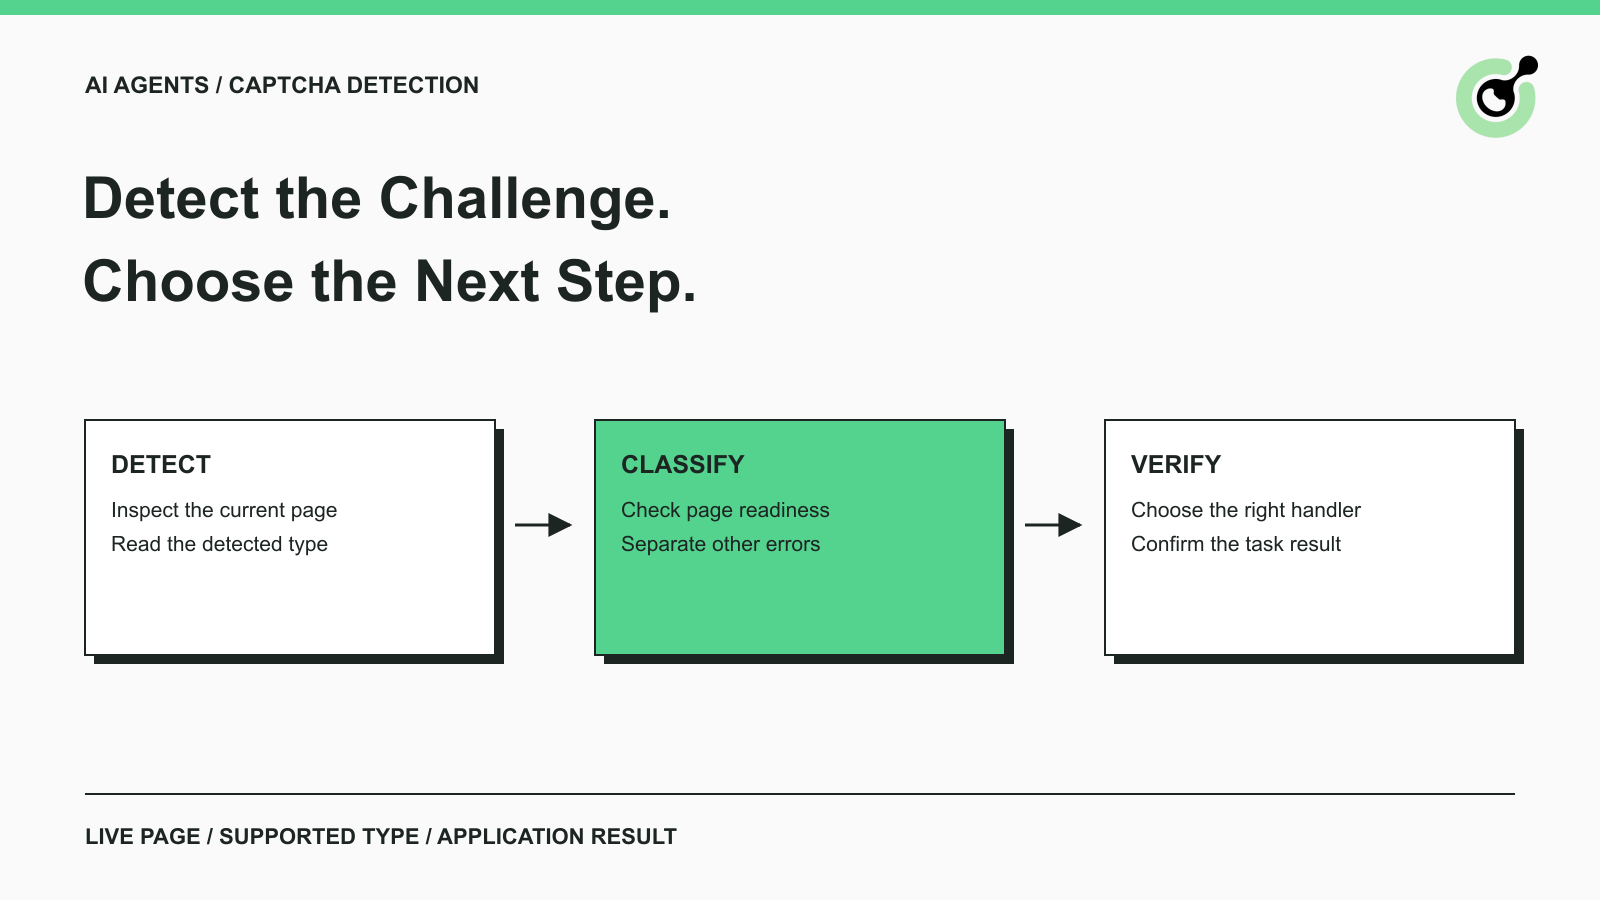
CapSolver fornece métodos de detecção documentados que ajudam a identificar os tipos de CAPTCHA suportados antes da resolução. A sequência útil é inspecionar a página atual, classificar o que foi encontrado, escolher a ferramenta relevante e verificar o resultado final. Este guia mantém essas etapas separadas e usa um exemplo pequeno e executável. Ele se concentra em ambientes de QA próprios, fluxos de trabalho de navegador aprovados e páginas de demonstração públicas, com limites claros entre detectar um desafio e completar a tarefa de aplicação.
Use os métodos de detecção do Core SDK quando seu aplicativo já controla uma página de navegador compatível.
A referência do Core SDK documenta quatro operações relacionadas: detect(page) retorna os tipos de CAPTCHA detectados; get_captcha_info(page) lê os parâmetros estruturados; solve(info) solicita uma solução; e solve_on_page(page) combina detecção baseada em navegador, resolução e preenchimento de volta.
Para uma verificação de detecção, chame o método de detecção. Não use o método completo de resolução apenas para descobrir se a página contém um desafio. Manter essa escolha explícita torna mais fácil entender quais etapas exigem credenciais de serviço de resolução e quais etapas apenas inspecionam o estado do navegador.
O SDK retorna valores de enumeração de tipo de CAPTCHA, em vez de rótulos arbitrários que um aplicativo pode usar em suas próprias mensagens de status. Leia o valor documentado em vez de inventar um mapeamento a partir de uma representação de string.
A visão geral do CapSolver para Agentes de IA explica que a detecção e a preparação de parâmetros ocorrem no seu lado, enquanto a reconhecimento real usa o serviço. Essa distinção importa ao ler logs: uma detecção local bem-sucedida não é evidência de que uma solicitação de resolução tenha sido enviada.
Comece com uma página de demonstração oficial para que você possa verificar o acesso ao navegador e o método de detecção sem envolver seu fluxo de trabalho comercial.
O exemplo abaixo adapta o uso oficial do Core SDK create_capsolver e detect. O código adicional abre e fecha um navegador Playwright, aguarda o frame do widget de demonstração e imprime os valores de enumeração retornados.
O ambiente testado usou Python 3.12, capsolver-core==0.1.1 e playwright==1.63.0. Instale esses pacotes em um ambiente isolado e instale o navegador Chromium correspondente:
python -m pip install "capsolver-core[playwright]==0.1.1" "playwright==1.63.0"
python -m playwright install chromium --only-shell
A guia de instalação do Python do Playwright explica os passos separados para instalar o pacote e o navegador. Instalar apenas o pacote Python não garante que o executável do navegador correspondente esteja presente.
Salve isso como detect_demo.py:
import asyncio
from capsolver_core import create_capsolver
from playwright.async_api import async_playwright


async def main():
    async with async_playwright() as p:
        browser = await p.chromium.launch()
        try:
            page = await browser.new_page()
            await page.goto(
                "https://www.google.com/recaptcha/api2/demo",
                wait_until="domcontentloaded",
            )
            await page.wait_for_selector('iframe[title="reCAPTCHA"]')
            async with create_capsolver(api_key="YOUR_API_KEY") as cap:
                types = await cap.detect(page)
                print([item.value for item in types])
        finally:
            await browser.close()


asyncio.run(main())
Execute-o com python detect_demo.py. Na execução de verificação, o resultado impresso real foi ['reCaptchaV2'].
A chave de substituição foi suficiente porque este exemplo realiza apenas a detecção. Ele não chama a API de resolução, clica em um desafio, envia o formulário de demonstração ou verifica um token. Uma operação de resolução real requer credenciais de serviço apropriadas e entradas de tarefa.
Esta execução confirma o caminho de detecção demonstrado naquela página no momento do teste. Não estabelece cobertura de detecção universal ou taxa de sucesso de resolução.
Trate a detecção como uma observação da página em um momento específico.
Uma página pode terminar sua navegação inicial antes que seu widget ou controles de aplicativo apareçam. No exemplo, domcontentloaded é seguido por uma espera pelo frame conhecido de demonstração. Para outra página, escolha uma condição de prontidão que corresponda à interface real.
A API do Page do Playwright descreve o comportamento de navegação e espera de elementos do navegador. Uma verificação de prontidão deve ajudar a estabelecer qual estado está sendo inspecionado, em vez de introduzir uma longa pausa incondicional.
Quando o detector retorna um tipo, registre contexto suficiente para conectar esse resultado à tarefa interrompida: a página aprovada, o horário e uma breve descrição da operação pendente. Você não precisa de um grande framework de máquina de estado para começar.
Quando o detector retorna uma lista vazia, inspecione a página antes de continuar. O conteúdo pode ser comum, ainda carregando, não suportado por esse detector ou afetado por outro problema. "Nada detectado" e "a tarefa foi bem-sucedida" são afirmações separadas.
Um elemento HTML simples com uma classe que parece CAPTCHA também não é necessariamente o mesmo que um widget inicializado. Teste o comportamento real da página, especialmente após alterações na forma como o site renderiza seus controles de verificação.
Envie uma página para o caminho de tratamento de CAPTCHA apenas quando a evidência apoiar essa classificação.
Um CAPTCHA é uma possível interrupção. Uma sessão expirada, campo de formulário inválido, permissão ausente ou erro de rede exigem uma resposta diferente. Se uma página exibir várias mensagens, inspecione qual delas impede a operação pretendida.
Por exemplo, HTTP 429 indica limitação de taxa de solicitações e pode incluir um atraso de repetição. Por si só, não é prova de que um CAPTCHA esteja presente. Um detector e a resposta do aplicativo devem informar partes diferentes da decisão.
Mantenha a próxima ação simples:
Este é o limite prático descrito no artigo relacionado sobre tarefas de agentes de IA que ficam presas em CAPTCHAs. A detecção deve tornar a próxima decisão mais clara, não criar outro ciclo em torno de cada página com falha.
Resgate seu código promocional da CapSolver
Aumente seu orçamento de automação instantaneamente!
Use o código promocional CAP26 ao recarregar sua conta da CapSolver para obter um bônus adicional de 5% em cada recarga — sem limites.
Resgate-o agora em seu Painel da CapSolver
Escolha a camada de integração que se adequa à tarefa já controlada pelo aplicativo.
Um script Python de navegador pode usar diretamente o SDK Core. Um aplicativo impulsionado por LLM pode expor operações suportadas através do adaptador de ferramenta de agente. Um cliente MCP precisa de um serviço MCP configurado e acesso às capacidades que esse serviço realmente oferece.
A documentação dos agent-tools descreve a relação do adaptador com o núcleo. Adicionar uma descrição de ferramenta a um prompt não conecta automaticamente a ferramenta a um navegador. O executor ainda precisa do contexto de runtime necessário.
Para uma implementação inicial, mantenha a detecção e a próxima ação aprovada próximas. Se o navegador navegou desde a detecção, verifique o novo estado da página em vez de reutilizar parâmetros antigos sem inspeção.
Não adicione todos os métodos disponíveis ao agente apenas porque existem. Exponha as operações necessárias para a tarefa e defina quando o aplicativo deve parar. Manter a seleção de ferramentas pequena facilita a solução de problemas.
Verifique cada etapa contra seu resultado esperado.
A detecção deve relatar o que o SDK encontrou. A leitura de parâmetros deve produzir os campos necessários para a tarefa selecionada. Uma chamada de resolução deve retornar seu resultado documentado ou um erro. O fluxo de navegador deve então atingir sua própria página, dados ou confirmação esperados.
Para uma leitura de catálogo aprovada, o sucesso significa obter os dados do item solicitado. Para um formulário de teste, o sucesso significa observar a confirmação da aplicação. Um detector retornando um tipo não satisfaz nenhuma dessas condições.
Use um pequeno conjunto de verificações ao validar sua integração:
Essas verificações testam decisões do aplicativo, em vez de prometer que todo desafio do mundo real é suportado. Mantenha os resultados do detector disponível para depuração em vez de substituí-los por uma mensagem genérica "CAPTCHA resolvido".
Dê a cada tarefa um ponto de parada claro e inspecione interrupções repetidas antes de tentar mais trabalho.
Se o mesmo desafio aparecer novamente, examine se a página mudou, o manipulador foi concluído e o aplicativo aceitou o resultado. Repetir a detecção é diferente de criar outra tarefa de resolução paga. Registre essas ações separadamente para que uma observação inofensiva não se torne submissões repetidas em silêncio.
Um registro de diagnóstico curto geralmente é suficiente: identidade da página, tipo detectado, resultado do manipulador e resultado do aplicativo. A orientação de log da OWASP recomenda proteger informações sensíveis em logs operacionais. Exclua chaves de API, cookies de sessão, tokens de solução brutos e conteúdo de página desnecessário.
Ao passar de um teste único para trabalho programado, mantenha as mesmas verificações claras. Aumente gradualmente o escopo, revise falhas por causa e pare se a tarefa aprovada ou condições de acesso mudarem. A complexidade deve seguir uma necessidade demonstrada.
Detecção confiável fornece ao agente evidências melhores para sua próxima ação. Ela não substitui a resolução, verificações de estado do navegador ou confirmação da aplicação.
Comece com o pequeno exemplo, adapte a verificação de prontidão à sua página aprovada e use o CapSolver para a etapa do desafio suportado quando necessário. Preserve a sequência simples: observar, classificar, tratar, verificar.
Q: Como um agente de IA pode detectar um CAPTCHA?
Um aplicativo pode inspecionar a página do navegador em tempo real com um método de detecção suportado e retornar essa evidência ao agente. O Core SDK da CapSolver documenta um método de detecção que retorna os tipos de CAPTCHA reconhecidos.
Q: A detecção requer uma solicitação de resolução paga?
A chamada demonstrada apenas para detecção inspecionou a página do navegador sem chamar o serviço de resolução. A resolução é uma operação separada que requer credenciais apropriadas e entradas de tarefa.
Q: O que significa um resultado vazio de detecção?
Significa que nenhum tipo suportado foi encontrado no estado da página inspecionada. Verifique a prontidão, erros de página e cobertura do detector antes de tratar esse resultado como permissão para continuar.
Q: O exemplo pode detectar todos os CAPTCHAs em todos os sites?
Não. O exemplo foi verificado contra uma única página de demonstração oficial do reCAPTCHA. Outros tipos de desafio, padrões de renderização e contextos de navegador precisam de suas próprias verificações.
Q: Quando o agente deve parar?
Pare quando o estado da página for incerto, o fluxo sair de seu escopo aprovado ou a manipulação repetida produzir progresso não confirmado. Relate o motivo observado em vez de continuar em um loop sem limites.
Adélia Cruz
MCP Integration Engineer
Making CapSolver tools accessible through MCP.
SOBRE O AUTOR
Compare o uso do navegador no tratamento de CAPTCHA em navegadores locais e em nuvem, aprenda onde o CapSolver se encaixa e escolha uma configuração prática para fluxos de trabalho de agentes autorizados.
Localize o CapSolver MCP no Registro Oficial MCP, instale a versão 0.1.3 com uvx ou pip, configure um cliente local e verifique as ferramentas stdio.
