

🎉NOVOCapSolver para agentes de IA-Integrações de MCP, ferramentas de agente e SDK
Adélia Cruz
MCP Integration Engineer
Publicado Nov 17, 2026
Atualizado Nov 17, 2026 · minutos de leitura
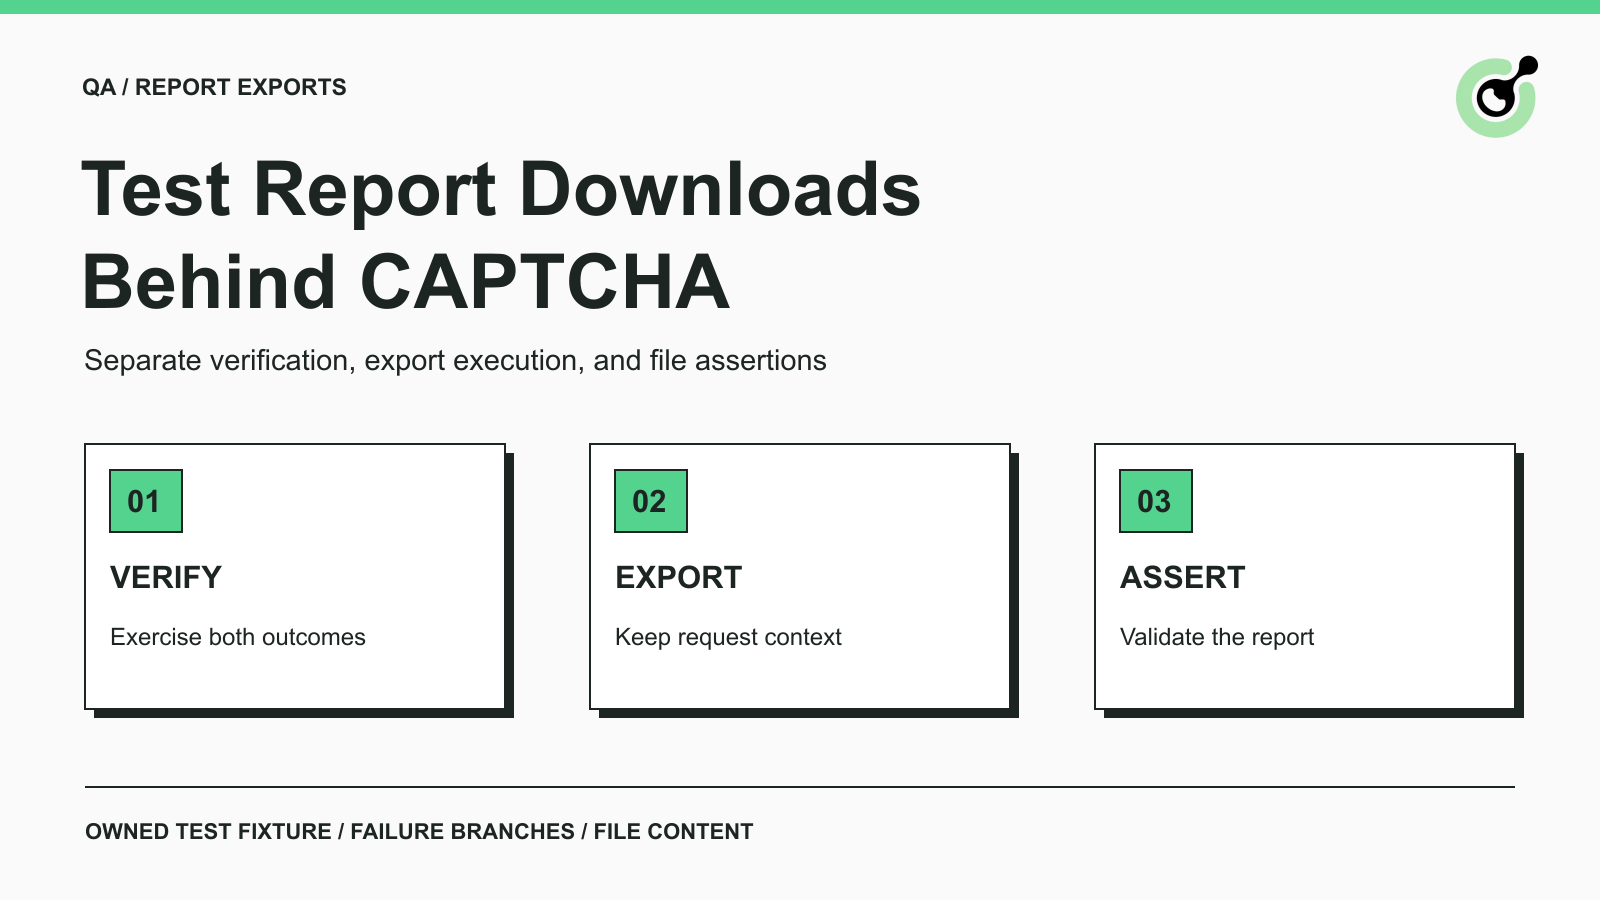
Uma exportação de relatório pode falhar mesmo depois que seu CAPTCHA foi aprovado. A página pode redefinir o intervalo de datas, enfileirar o relatório errado ou baixar uma página de erro com nome de arquivo PDF. Testar apenas o widget de verificação perde essas falhas. Testar apenas um download bem-sucedido ignora o caso igualmente importante em que uma verificação rejeitada ainda assim cria uma exportação.
Este guia é para equipes de QA que testam um recurso de download de relatórios que possuem ou estão autorizadas a testar. O objetivo é um plano de aceitação repetível para um recurso com uma etapa de CAPTCHA. Ele é diferente de um coletor baixando relatórios de sites externos: sua equipe controla os dados de teste, o comportamento esperado e os critérios de liberação. O CapSolver entra nesse plano apenas se um solver compatível fizer parte do fluxo de trabalho sendo testado.
Um teste bem-sucedido deve estabelecer que a aplicação liberou o relatório pretendido após a verificação obrigatória ter sido concluída com sucesso.
Comece com um pequeno relatório sintético que tenha uma identidade inconfundível. Por exemplo, crie uma conta de teste com um relatório de abril contendo um conjunto conhecido de registros. Defina seu intervalo de datas, formato de saída, colunas esperadas e um valor reconhecível. Essas são escolhas de fixture, não afirmações sobre dados de um cliente real. Use um segundo relatório com valores diferentes para que o teste possa detectar reutilização acidental de uma exportação anterior.
Registre o resultado esperado em três pontos de checagem:
Evite tornar o nome do arquivo a única asserção. Um navegador pode salvar uma resposta HTML com um nome terminando em .pdf. Da mesma forma, uma planilha pode ser válida, mas conter os registros do mês passado. Seus critérios de aceitação devem descrever o conteúdo que importa para o usuário.
Para uma exportação assíncrona, identifique também a referência do job ou o estado de conclusão visível ao usuário. Mantenha o resultado da verificação e o resultado do job de exportação separados no relatório de teste. Isso torna a falha acionável: engenheiros podem ver se o problema ocorreu antes da criação do job ou depois dela.
Testes de regressão de rotina devem exercitar resultados de verificação previsíveis em um ambiente de teste isolado.
Para reCAPTCHA v2, a orientação de teste do Google fornece chaves de teste. Para Turnstile, a Cloudflare fornece chaves falsas para resultados de teste. Use o mecanismo documentado para seu provedor e versão. Não presuma que as chaves ou o comportamento de um provedor se aplicam a outro CAPTCHA.
Uma chave de teste do provedor ajuda a validar a integração da aplicação. Ela não mede a acurácia de um solver de CAPTCHA em produção. Da mesma forma, resolver repetidamente desafios de produção é uma forma ruim de obter cobertura determinística de todos os ramos de erro da exportação.
O widget e a validação no servidor têm responsabilidades diferentes. Seu teste de navegador deve verificar se o usuário consegue completar o fluxo de interface esperado. Seu teste de aplicação deve estabelecer o que acontece quando a verificação é bem-sucedida, falha ou não pode ser concluída.
Se a configuração de teste do provedor não expõe uma falha específica de que você precisa, introduza um test double controlado pela aplicação na sua própria fronteira de verificação. Documente essa substituição na configuração de teste. Nunca descreva o teste resultante como uma verificação ao vivo do provedor, e garanta que a configuração de teste não possa ser habilitada em produção por um parâmetro comum de requisição.
Uma resposta de CAPTCHA válida não deve conceder permissão ao relatório de outra conta. Inclua um usuário de teste que não tenha acesso ao relatório escolhido e verifique que a aplicação ainda nega a exportação. CAPTCHA não substitui autorização; o glossário de CAPTCHA explica o conceito de verificação, enquanto as permissões de relatório continuam sendo responsabilidade da sua aplicação.
Use registros sintéticos para esses testes. Não baixe relatórios de clientes apenas para obter capturas de tela realistas ou exemplos de saída.
A matriz de teste deve ligar cada resultado de verificação a um resultado de exportação observável.
| Condição de teste | Comportamento esperado da verificação | Comportamento esperado do relatório |
|---|---|---|
| Verificação aceita | Continuar pelo fluxo autorizado | Exportação coincide com período, filtros e formato selecionados |
| Verificação rejeitada | Exibir o estado de falha definido | Nenhuma nova exportação e nenhum relatório disponível para download |
| Resposta ausente ou expirada | Exigir uma nova tentativa de verificação | Preservar a seleção do relatório sem liberar o arquivo |
| Serviço de validação indisponível | Exibir o estado de falha temporária da aplicação | Não aprovar silenciosamente a exportação |
| Filtros do relatório mudam durante a verificação | Seguir uma regra de produto documentada | Exportar a seleção confirmada ou exigir reconfirmação |
| Job de exportação falha após a verificação | Manter a falha atrelada à etapa de exportação | Nenhuma mensagem falsa de sucesso ou arquivo inválido |
| Ação de download repetida | Seguir a política do produto para requisições duplicadas | Sem trabalho duplicado acidental ou resultados de relatórios mistos |
As duas últimas linhas importam porque resolver um CAPTCHA é apenas uma etapa. Uma release pode passar no teste do widget e ainda assim quebrar o recurso de exportação.
Escreva a regra de alteração de filtro antes de automatizá-la. Alguns produtos congelam a seleção do relatório enquanto a verificação está pendente; outros permitem edição e então exigem nova confirmação. Qualquer dos designs pode ser testado. Uma mistura não documentada é o que torna o teste instável.
Para ações repetidas, não presuma que todas as exportações devam ser idempotentes. Pergunte à equipe de produto se a segunda ação deve reutilizar um job, criar outro job ou permanecer desabilitada. Asserte esse comportamento explicitamente em vez de impor um novo requisito de produto por meio do teste.
Resgate Seu Código de Bônus CapSolver
Aumente instantaneamente seu orçamento de automação!
Use o código de bônus CAP26 ao recarregar sua conta CapSolver para ganhar 5% de bônus extra em cada recarga — sem limites.
Resgate agora no seu Dashboard CapSolver
O teste de exportação deve inspecionar o artefato salvo depois que a aplicação reportar a conclusão.
Use o evento de download do framework de navegador para identificar o arquivo gerado pela ação. Por exemplo, o guia oficial de downloads do Playwright descreve esperar pelo download e salvá-lo antes que o contexto do navegador seja fechado. Este é um recurso do framework, não evidência de que seu fluxo de relatório específico foi testado.
Inspecione o arquivo em níveis crescentes de especificidade. Verifique se um arquivo foi salvo, se possui conteúdo e se seu tipo é plausível. Depois, abra-o com um parser para o formato esperado. Por fim, compare os campos específicos do relatório com o fixture. Passar nas primeiras checagens não justifica pular a comparação de conteúdo.
Para um CSV, verifique o cabeçalho esperado e um conjunto estável de registros de fixture. Para um PDF, verifique se o documento abre e inclui a identidade do relatório esperada e o período de apuração. Para uma pasta de trabalho, verifique a aba relevante e células conhecidas. Evite igualdade byte a byte quando a exportação incorpora um timestamp de criação variável; compare valores de negócio estáveis em vez disso.
Mantenha essas verificações na camada de teste. Não envie o relatório para uma API de reconhecimento de CAPTCHA para determinar se o download foi bem-sucedido. Reconhecimento de imagem de CAPTCHA e extração de conteúdo de relatório são operações distintas. O guia de reconhecimento de imagem versus solução por token também diferencia os dois tipos de resultado de CAPTCHA suportados.
Um teste de integração com solver é apropriado quando a automação autorizada sendo liberada realmente chama um solver.
Escolha uma página controlada e um tipo de CAPTCHA suportado pela API atual. Siga o contrato de task documentado, como os parâmetros de task do reCAPTCHA v2. Mantenha a chave de conta do solver separada da chave pública do site e do segredo de verificação do servidor. Uma resposta de solver não substitui a validação da própria aplicação.
Registre o resultado da task sem expor o token retornado. Se a task for assíncrona, siga os estados de resultado de task documentados. Não crie uma nova task apenas porque a task existente ainda está em processamento.
Depois de receber uma solução, continue pelo caminho normal e autorizado de verificação da sua aplicação e execute as mesmas asserções de relatório usadas nos testes determinísticos. A checagem de solver deve responder a uma pergunta específica de integração: este ambiente configurado consegue completar a etapa exigida e entregar o relatório de teste esperado?
Mantenha essa checagem separada dos resultados de regressão comuns e dê a ela um orçamento de execução limitado. Um erro do provedor, problema de conta ou interrupção de rede não deve ser informado erroneamente como formatador de relatório quebrado. Da mesma forma, uma chamada de solver bem-sucedida não deve esconder uma falha de exportação.
Um registro de falha útil informa ao próximo engenheiro em qual ponto de checagem falhou, sem expor dados sensíveis.
Registre o caso de teste, ambiente, build da aplicação, identificador do relatório sintético, filtros selecionados e o último ponto de checagem concluído. Inclua uma referência ao job de exportação quando a aplicação fornecer uma. Salve uma captura de tela redigida do estado de erro relevante e o erro de validação de arquivo se um artefato tiver sido produzido.
Mantenha credenciais brutas de solver, tokens de CAPTCHA, conteúdos privados de relatórios e cookies de sessão fora dos relatórios de teste de rotina. Um nome de arquivo, observação de content-type e erro de parser frequentemente explicam o problema sem reter o documento completo. Use o repositório restrito de artefatos já existente da equipe quando o fixture sintético completo for necessário.
Ao reproduzir uma falha, redefina o fixture de relatório e use uma nova tentativa de verificação. Não reutilize um token de uma execução anterior. A documentação de verificação de resposta do Google descreve o tempo de vida e o uso único de seu token; outros provedores têm suas próprias regras.
Mantenha seus critérios de liberação focados no resultado para o usuário: o relatório certo, para o escopo certo, após a verificação exigida. Resultados de teste previsíveis cobrem a lógica da aplicação; uma checagem separada de solver cobre a integração suportada quando necessário. O CapSolver pode atender a essa etapa de solver sem se tornar a definição de sucesso da exportação.
P: Todo teste de download de relatório deve chamar um solver de CAPTCHA ao vivo?
Não. Testes regressivos de rotina devem usar modos de teste documentados pelo provedor ou test doubles controlados pela aplicação. Adicione solução ao vivo apenas para o comportamento de integração que você realmente precisa verificar.
P: Uma resposta de CAPTCHA bem-sucedida prova que o relatório está correto?
Não. Verifique o job de exportação e inspecione o artefato baixado em relação ao relatório selecionado, filtros, período e registros de teste esperados.
P: O que deve acontecer se a verificação do CAPTCHA falhar?
A aplicação deve seguir seu fluxo de falha definido sem liberar o relatório protegido. Teste para garantir que nenhuma exportação ou link de download fique disponível por meio dessa tentativa falha.
P: Posso usar um solver em vez de checar permissões de relatório?
Não. Um solver de CAPTCHA não concede acesso a um relatório. Sua aplicação deve impor suas regras de autorização independentemente do resultado do CAPTCHA.
P: Em que isso é diferente de baixar relatórios públicos com automação?
Este guia testa um recurso de exportação de relatórios sob controle da sua equipe. Coleta de relatórios externos tem preocupações diferentes, incluindo disponibilidade da fonte e proveniência do documento; ela não dá à sua equipe controle sobre a lógica de verificação da aplicação de origem.
Adélia Cruz
MCP Integration Engineer
Making CapSolver tools accessible through MCP.
SOBRE O AUTOR
Aprenda o que um solucionador de CAPTCHA baseado em LLM pode fazer, onde o raciocínio visual falha e como avaliar os resultados aceitos em fluxos de trabalho autorizados de agentes de navegador.
Decida quais entradas de CAPTCHA seu agente de uso de computador pode realmente fornecer e quando alternar para inspeção no navegador ou solicitar entrada humana.
