

🎉新着AI エージェント向け CapSolver-MCP、エージェントツール、SDK 統合
Sora Fujimoto
AI Solutions Architect
発行済み Nov 17, 2026
更新されました Nov 17, 2026 · 最小読み取り
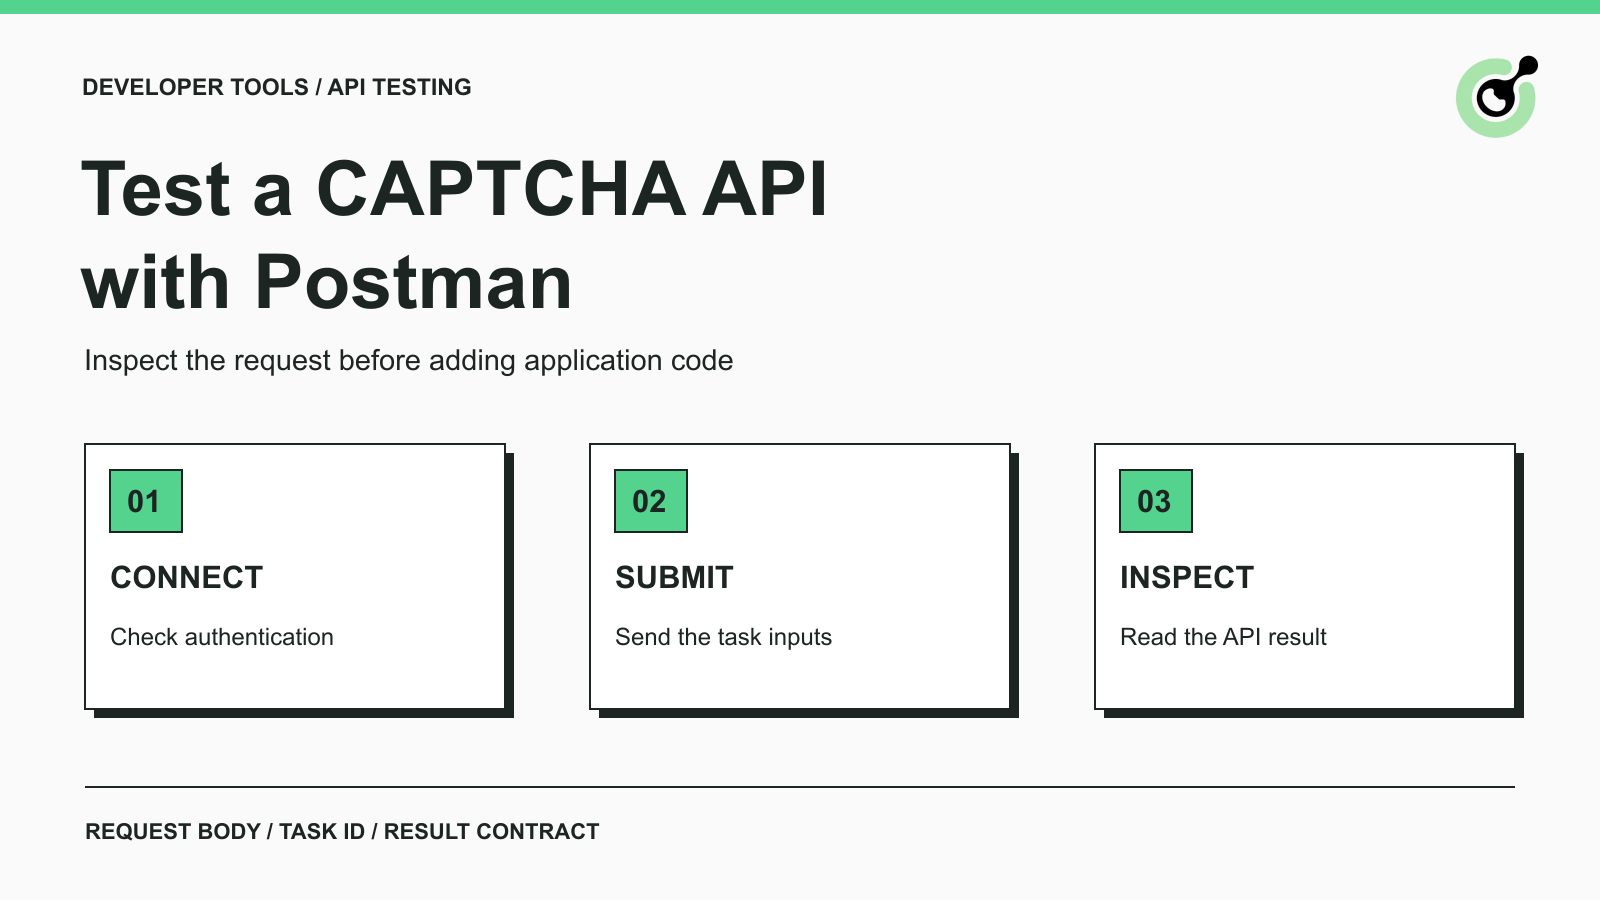
Postman は、リクエストの作成・レスポンスの確認・再利用可能なコレクションの整理ができる API クライアントである。開発者がリクエスト形式の問題と SDK やアプリケーション側のバグを切り分けたいときに役立つ。ブラウザ・アプリケーション・ソルバークライアントを同時にデバッグする代わりに、まず API のやり取りだけを単独で確認できる。
このチュートリアルでは、ドキュメント化された API 例として CapSolver を使用する。ワークフローは、アカウント認証、タスク送信、結果の確認をカバーする。Postman がブラウザを操作したり、保護されたフォームを自動的に完了させたりするとは主張しない。API の結果からアプリケーションテストへ進む際には、自分のテストページ、もしくは明示的に許可された別のワークフローを使用すること。
Postman クライアント、CapSolver の API キー、そしてテストしたい特定の CAPTCHA タスクに有効な入力が必要になる。
トークンタスクの場合、通常はページ URL と公開サイトキー、さらにそのタスク種別の最新ドキュメントで求められている追加フィールドを含む。まずは自分が実際に使っているサポート対象のタスクタイプから始めること。他の CAPTCHA サービスで似た名前のものを流用したり、reCAPTCHA の例がすべてのプロバイダに当てはまると仮定してはならない。
3 種類の認証情報は明確に分けておく。CapSolver のアカウントキーはソルバー API リクエストの認証に使う。Web サイトのサイトキーは、そのサイトの CAPTCHA 設定を識別する。サイトオーナー向けの検証用シークレットは Web サイトのバックエンドに属するものであり、ソルバーのアカウントキーではない。この区別をつけることで、最初のリクエストを送る前によくあるセットアップミスを防げる。
このテスト専用の環境を使うこと。Postman はリクエスト内で変数を使うことをサポートしており、同じ値を複数箇所で編集しなくて済む。実際のシークレットは、チームで承認されたローカルまたはボールトの仕組みを使って保存する。アカウントキーを含んだコレクションをエクスポートして公開してはならない。継承された認証設定も確認すること。無関係なコレクションレベルの Bearer トークンは、ドキュメントに記載された clientKey フィールドの代わりにはならない。
検証の境界: 以下のリクエスト形式は、現時点の公式 API ドキュメントに基づいている。プレースホルダには自分の認証情報と許可されたページの入力を入れる必要がある。Postman Newman から getBalance リクエストを、あえて無効なプレースホルダキーで実行したところ、公式のエンドポイントに到達し、JSON 形式の API エラーが返ってきた。これは認証失敗パスのみを確認したものであり、認証成功、タスク作成、CAPTCHA 解決は自分のアカウントを使わない限り検証されていない。
getBalance リクエストは、課金対象の解決タスクを作成することなく、アカウント認証を確認する最も簡単な方法である。
https://api.capsolver.com/getBalance に対して POST リクエストを作成する。raw JSON ボディを選択し、Content-Type: application/json で送信されていることを確認する。以下の公式の getBalance リクエスト構造を使い、ローカルでプレースホルダを置き換える:
{
  "clientKey": "YOUR_API_KEY"
}
リクエストを送信し、レスポンスボディを確認する。HTTP レスポンスがあるだけでは不十分であり、API のエラーフィールドも確認する必要がある。認証が成功していれば、ドキュメントに記載されたアカウント情報が含まれている。認証エラーであれば、CAPTCHA タスクをテストする前にキーやアカウントアクセスを修正するよう指示してくれる。
Postman が HTML やプロキシエラー、予期しないリダイレクトを受け取った場合は、まず URL と、その応答を返しているコンポーネントを確認する。誤った API エンドポイントを診断するために CAPTCHA を解かせようとしてはならない。TLS 検証は有効のままにし、証明書エラーはクライアント設定で隠すのではなく調査すべきである。
Postman は cURL リクエストのインポートも可能である。インポート手順にその方法が説明されている。公式の例をインポートした場合でも、その後にメソッド・URL・ヘッダ・ボディを確認すること。リクエストをインポートしただけでは、認証情報やタスク入力が有効であることの証明にはならない。
createTask は CAPTCHA 解決タスクを送信するエンドポイントであり、タスク種別によってボディに含めるべきフィールドが変わる。
標準的な reCAPTCHA v2 proxyless タスクの場合、公式の reCAPTCHA v2 リファレンス で次の構造が定義されている。これは説明用のリクエストテンプレートなので、https://api.capsolver.com/createTask に送信する前に、自分が許可を持つテストページに対応した実際の値でプレースホルダをすべて置き換えること。
{
  "clientKey": "YOUR_API_KEY",
  "task": {
    "type": "ReCaptchaV2TaskProxyLess",
    "websiteURL": "YOUR_AUTHORIZED_PAGE_URL",
    "websiteKey": "YOUR_WEBSITE_SITE_KEY"
  }
}
タスクタイプの大文字・小文字は重要である。製品名から推測するのではなく、公式リファレンスからフィールド名をコピーすること。原因を特定していないエラーを補うために、サポートされていないパラメータを追加してはならない。
このリクエストは残高確認用のリクエストとは別に保存する。タスクタイプやテスト環境など、誤って開発ページ確認中に本番タスクを実行してしまわないような分かりやすいコレクション名を付ける。手動テストでは、まず Send を 1 回だけ押し、ほかの操作をする前に結果を確認する。
レスポンスにエラーが含まれている場合は、先にそのエラーを修正してから進める。非同期タスクが作成された場合は、戻り値の taskId を保持しておく必要がある。後続のリクエストはその識別子を必ず使わなければならない。createTask で何度も Send を押すと毎回新しいタスクを開始してしまい、既存タスクの状態確認にはならない。
CapSolver ボーナスコードを利用しよう
自動化予算を今すぐ増強!
CapSolver アカウントへのチャージ時にボーナスコード CAP26 を使うと、チャージごとに上限なしで 5% のボーナス が付与されます。
今すぐ CapSolver ダッシュボード で引き換えてください。
非同期タスクの場合、getTaskResult は既に送信済みのタスクを確認するために使う。
https://api.capsolver.com/getTaskResult への別の POST リクエストを作成する。公式の task-result リクエスト は、同じアカウントキーと戻り値のタスク識別子を使う:
{
  "clientKey": "YOUR_API_KEY",
  "taskId": "TASK_ID_RETURNED_BY_CREATE_TASK"
}
ステータスを解釈する前に errorId を確認する。status が processing であれば、まだ消費可能な solution は存在しない。status が ready であれば、ドキュメントに記載の solution オブジェクトを確認できる。上記 reCAPTCHA v2 タスクでは、トークンは solution.gRecaptchaResponse に返される。タスクタイプが違えば返ってくるフィールドも異なり得るため、タスク契約に応じたパーサを選ぶこと。
やり取りに慣れるまでは手動リクエストから始める。現在のドキュメントに記載されたポーリングガイドラインに従って待機し、あらかじめ決めたタスクの締め切りで中止する。ポーリングを模倣しようとして createTask を繰り返し実行するようなコレクションランを組んではならない。アプリケーションが後でポーリングを自動化する場合でも、その試行には同じ taskId を使い、終了状態のエラーは明示的に処理すること。
タスク結果はセンシティブな運用データである。スクリーンショットを同僚と共有する際はトークンをマスクする。リクエストの問題を説明するには、タスク識別子とエラーコードだけで十分なことが多く、レスポンス全文のダンプはしばしば不要である。
ImageToTextTask は getTaskResult を必要とせず、createTask のレスポンスで認識テキストを直接返す。
文字認識型の CAPTCHA 画像をテストする場合は、公式の ImageToTextTask リファレンス を使用する。その body フィールドには画像の Base64 データを含める。この画像は、レポート PDF、請求書ドキュメント、ブラウザ全体のスクリーンショットなどとは分けておくこと。このエンドポイントは、ドキュメントに記載された画像認識タスク用であり、任意のドキュメント抽出用ではない。
レスポンスでまず API エラーを確認し、成功時には solution.text を読む。結果は文字列として保持する。0072 のような認識値を数値に変換すると、アプリケーションが回答を検証する前に値が変わってしまう。
この直接レスポンスという挙動により、すべてのタスクを同じコレクションループで扱うのはよくない出発点となる。必要なタスクごとに小さなリクエストグループを作り、そのグループが実際に持つ返却契約に従うこと。既存の image-to-text API ガイド では、入力と出力の境界についてさらに詳しく説明している。
トラブルシューティングは、HTTP のやり取り、API 結果、Web サイト結果を切り分けると速くなる。
HTTP レイヤーでは、実際の送信先、レスポンス種別、クライアントがレスポンスを受け取ったかどうかを確認する。API レイヤーでは、errorId とドキュメント化されたエラーコードを確認する。Web サイトレイヤーでは、正しく関連付けられ、有効な solution をアプリケーションが受け入れたかどうかを確認する。API エラーの意味については公式エラーコード一覧が情報源となる。
残高リクエストが失敗する場合、まず変更すべきなのはタスクパラメータではない。残高認証が成功しているのに createTask が失敗する場合は、選択した type と必須フィールドを確認する。タスクが ready にもかかわらずアプリケーション側で結果が拒否される場合、同じ Postman リクエストを繰り返しても新しいタスクが増えるだけかもしれない。ページコンテキストと Web サイト側の検証経路を確認すること。
トークンを正常に受け取れたとしても、それをエンドツーエンドのブラウザテストと呼んではならない。Postman は、トークンをアプリケーションに自動送信したり、ブラウザ状態を保持したり、フォームを送信したり、ビジネス上の結果を検証したりはしていない。自分の reCAPTCHA 連携については、Google のサーバー側検証ドキュメントが、Web サイト側に課される別個の責任を説明している。
有用なコレクションとは、共有アーティファクトに認証情報を含めずに、リクエスト構造と想定されるレスポンスチェックを保持するものである。
残高確認、タスク作成、タスク結果取得用に、それぞれ別個のリクエストを保存する。どの値がユーザー入力であり、どの値が前のレスポンス由来なのかを説明しておく。コレクションをエクスポートする前に、サンプルトークンやアカウントキーを必ず削除する。インターフェイス上でマスクされているフィールドが、安全なファイルになっていることを保証するわけではないので、エクスポートされた JSON を自分で確認すること。
Postman のコレクションランナーを使えば、制御されたリクエストシーケンスを繰り返すのに役立つ。テストのスコープを明確に保つこと。リクエスト形式の確認、認証確認、課金の発生する solve は、それぞれ異なるテストである。最後のテストには、事前に承認された小さなテスト予算を使い、既知のタスク入力と明確な停止条件を設定する。
アプリケーションの複雑さを加える前に、Postman を使って API のやり取りを可視化する。リクエストフィールドと結果処理が正しくなったら、そのドキュメント化された契約をアプリケーションへそのまま移し、本当の結果を検証する。CapSolver はサポートしている解決ステップを提供し、結果を正しく利用する責任はワークフロー側に残る。
Q: Postman 自体で CAPTCHA を解くことはできますか?
Postman は API リクエストを送信するツールである。CAPTCHA 解決サービスがサポート対象の解決タスクを実行し、その戻り値を扱うのはあなたのアプリケーションである。
Q: CapSolver の API キーはどこに入れるべきですか?
ドキュメントに記載された JSON リクエストの clientKey フィールドに入れる。実際の値は秘密にしておき、Web サイトの公開サイトキーと混同しないこと。
Q: すべてのタスクで getTaskResult が必要ですか?
いいえ。非同期タスクでは task-result エンドポイントを使うが、ImageToTextTask は認識結果を直接返す。選択したタスクタイプについて、最新のドキュメントに従うこと。
Q: トークンを受け取っているのに Web サイトが失敗するのはなぜですか?
Web サイトには別個の受け入れステップがある。有効で正しく関連付けられたトークンを、適切なアプリケーションフローの中で使用しなければならない。Postman でトークンを受け取っただけでは、そのフローは完了しない。
Q: 待機中に createTask を繰り返し実行すべきですか?
いいえ。既存の非同期タスクは、getTaskResult と戻り値の taskId で確認する。タスクの再作成を繰り返してもポーリングにはならず、不要な作業や課金を生む可能性がある。
Sora Fujimoto
AI Solutions Architect
Connecting agents, browsers, and APIs into one workflow.
著者について
Python の CAPTCHA ソルバーを、SDK の設計、非同期処理のサポート、タスク入力、ブラウザ側の責務という観点から比較してください。実用的な受け入れテストを備えた API を選択しましょう。
CAPTCHA が大文字と小文字を区別するタイミング、その入力ミスを避ける方法、そして画像認識の限界がソルバー連携にとって何を意味するのかを学びましょう。
