
🎉新着AI エージェント向け CapSolver-MCP、エージェントツール、SDK 統合
Sora Fujimoto
AI Solutions Architect
発行済み Oct 16, 2026
更新されました Oct 16, 2026 · 最小読み取り
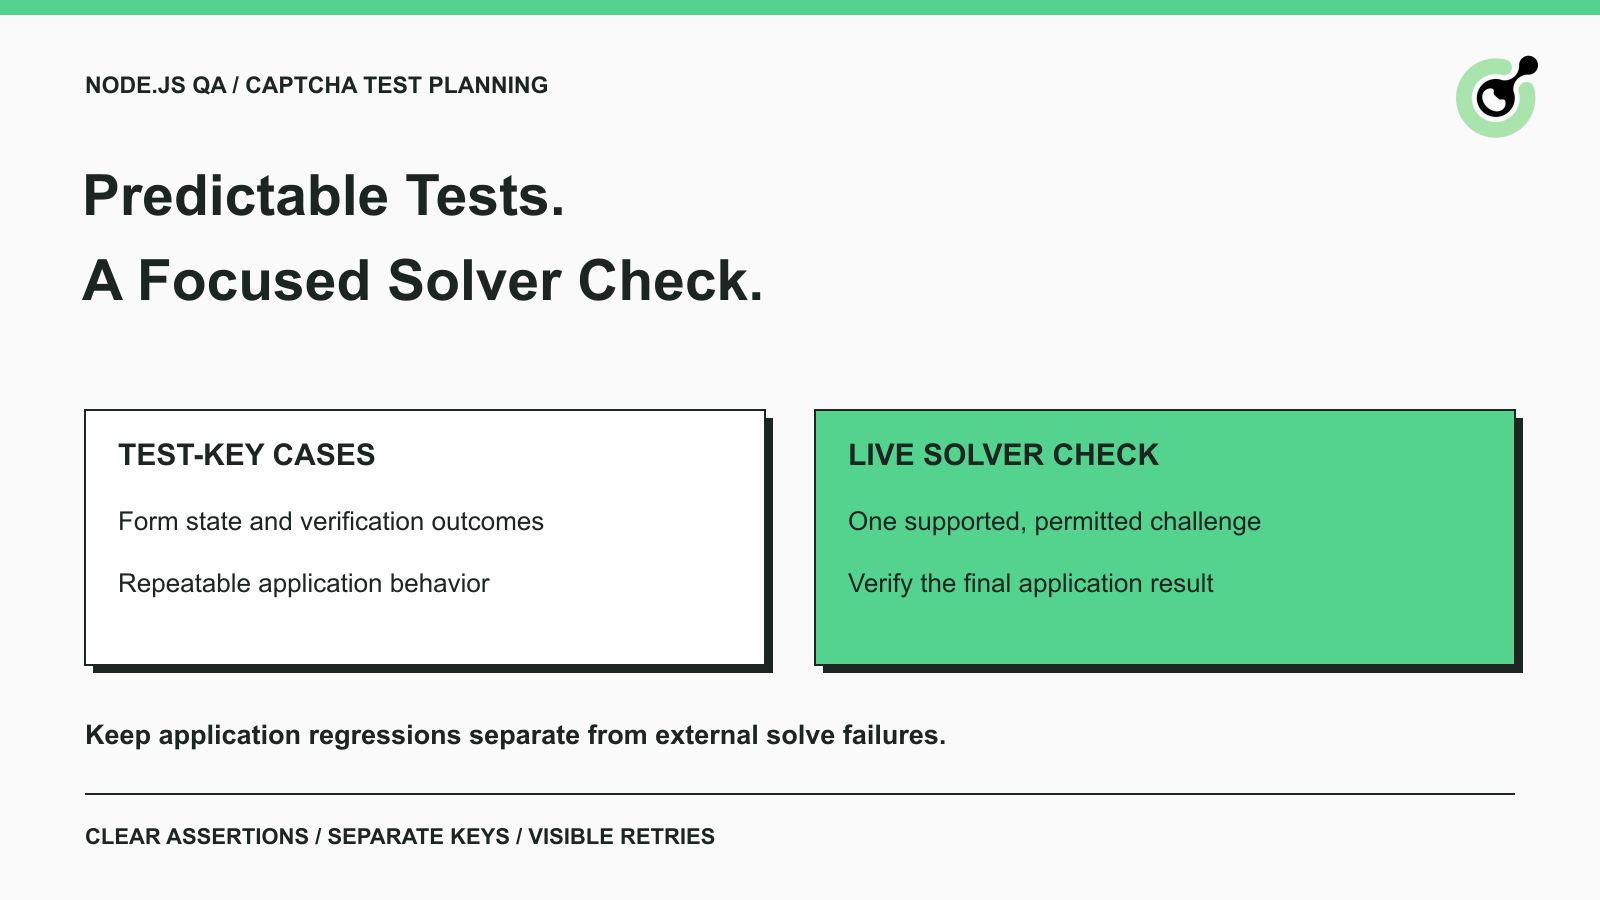
Node.js のテストスイートは、フォーム自体に変更がなくても、CAPTCHA チャレンジが実行ごとに変化することで失敗することがある。逆に同じくらい重要なのが、予測可能なテストレスポンスでテストが通っている一方、ライブソルバーの統合が未検証のまま放置されてしまう問題だ。
CapSolver が関わるのは、実際にサポートされている CAPTCHA 解決を行う必要がある、ごく少数のチェックであるべきだ。ほとんどのアプリケーション回帰は、制御された入力とベンダーのテスト用オプションを使うことで、より直接的に検証できる。このガイドでは、Node.js の QA スイートにおいて、そうした責任の分担方法、有用なアサーションの定義方法、障害発生時の調査方法を説明する。このテスト計画は、あなたが所有している、またはテストの許可を得ているアプリケーションに適用される。
コンポーネントの挙動、検証結果の処理、そしてライブなブラウザ経路を切り分ける。各レイヤーは別々の疑問に答えるためだ。
コンポーネントテストは、アプリケーション自身のインターフェースと状態を検証する。検証処理テストは、バックエンドが受理・拒否結果をどう扱うかを検証する。ライブジャーニーは、ブラウザとアプリケーションを含めた、現時点の外部統合を検証する。3 つすべてをあらゆるフォームテストに詰め込むと、失敗時の原因特定が困難になる。
| テストレイヤー | テストが立証すべき内容 | 外部ソルバーが必要か? |
|---|---|---|
| コンポーネントおよびフォーム状態 | バリデーション、メッセージ、保留状態、各種コントロールが正しく動作すること | 不要 |
| 検証処理 | 検証結果に応じて、バックエンドが操作を受理または拒否すること | 通常は不要。ベンダーのテスト設定か、明示的にラベル付けされた制御レスポンスを使う |
| ライブ許可ジャーニー | サポートされている解決パスとアプリケーションが、現行ページ上で協調して動作すること | テスト対象の統合である場合は必要 |
CAPTCHA テストは、ウィジェットが表示されたからといって成功とは言えない。アサートしている具体的な挙動を明示すること。「検証結果が拒否された後にエラーメッセージが表示される」のように、テスト名を「CAPTCHA が動く」などとするより、主張内容をはっきりさせる。
これらのレイヤーは、テストレポート上でも識別可能に保つ。コンポーネントスイートが合格していても、スキップされたライブチェックが隠れてはならない。また、外部サービスの障害を、アプリケーション側のフォーム回帰として報告してはならない。まずはアプリケーションの証拠を点検すること。
目的が「ライブなチャレンジ解決」ではなく「再現性のあるアプリの挙動」である場合は、ベンダーが文書化しているテストキーを使う。
Google の reCAPTCHA テストガイダンス には、実チャレンジを避け、常に検証成功となる v2 のテスト用キー対が記載されている。v3 に関しては、別のテスト用キーを使うよう指示されており、テスト環境でのスコアは本番トラフィックを正確に反映しない可能性があると明記されている。
これら 2 つの指示は互換ではない。v2 のテストキー対では、v3 のリスクスコアの挙動は検証できない。スコアに依存するアプリケーション分岐は、検証側の結果を制御しつつテストし、そのテストは自分の判断ロジックをシミュレーションしたものであるとラベル付けする。実際の統合で得た観察結果とは分けて管理する。
Cloudflare の Turnstile テストリファレンス では、成功・失敗・トークン重複といった挙動が文書化されたダミーサイトキーとシークレットキーが提供されている。検証したいケースに応じて、意図された組み合わせを使う。ダミートークンと本番検証サーバーの組み合わせは、成功パスをテストする正しい方法ではない。
reCAPTCHA の詳細な環境構築については、既存の テストキーガイド を参照すること。本テスト計画は、そうした設定を Node.js スイートのどこに位置づけるか、そしていつソルバーチェックを追加するかに焦点を当てる。
ブラウザの公開サイトキー、アプリケーションのサーバー側検証用シークレット、CapSolver アカウントキーは、それぞれ別の役割を持つ。
サイトキーはページにレンダリングされる CAPTCHA 設定を選択する。バックエンドの検証では、別の適切なクレデンシャルを使う。ソルバークライアントは、解決リクエストのために CapSolver のアカウントキーを使う。「key」という単語が含まれているからといって、これらを別のフィールドにコピーしてはならない。
Node.js プロジェクトでは、サーバー側のクレデンシャルは、認可されたサーバーや CI の設定に格納する。CapSolver アカウントキーをブラウザに配信する JavaScript 内に書いてはならない。テスト設定と本番設定は区別可能にし、本番環境にテスト用設定がデプロイされる場合はリリースプロセスで拒否する。
ライブチェックを実行する前に、許可されたホスト、テストフォーム、チャレンジ種類、期待される結果、そして停止条件を定義する。
制御されたテスト用レコードと、センシティブでない操作を使う。たとえば、所有しているデモフォームでは、検証成功後にテスト用のレシート ID を返させることができる。アサーションは、その ID と期待通りの状態を確認するべきであり、「CAPTCHA ウィジェットが消えた」ことだけを確認して終わってはならない。
解決が完了しなかった場合にどうするかも事前に定義する。テストは、どの段階で何が理由で失敗したのかを明示するか、あるいはドキュメント化されたテストポリシーに従って「利用不可」とマークされるべきであり、途中でこっそりテストキーへ切り替えて成功と報告してはならない。
同じテスト契約の中で、ページ設定の責任者と外部統合の調査担当も明確にしておく。開発者が障害をレビューするとき、どのデプロイ・テスト設定・アプリケーションリビジョンで実行されたかを把握できる必要がある。レポートに秘密情報を含める必要はない。制御された設定を特定できる参照情報だけで十分だ。
あらゆるコンポーネントテストからソルバーを呼ぶのではなく、代表的かつ許可済みのジャーニーを 1 つ選んで実行する。
ライブチェックは、ローカル状態テストとは依存関係のプロファイルが異なる。現行ページのパラメータ、外部サービスの可用性、結果処理、アプリケーションにも依存する。多数のコピーを実行しても、すべてが同じパスを通るのであれば、有用なカバレッジが自動的に増えるわけではない。
必要に応じて、その依存関係だけを対象とする専用スケジュールやテストグループを定義する。選択はリリースニーズに合わせること。すべてのアプリケーションで「統一された解決時間閾値」や「根拠のない成功率」を要求仕様として扱ってはならない。
CapSolver ボーナスコードを利用しよう
自動化予算をすぐにブースト!
入金時にボーナスコード CAP26 を使用すると、毎回のチャージで 5% 分のボーナス を無制限に獲得できます。
今すぐ CapSolver ダッシュボード から引き換えましょう。
QA のアサーションに組み込む前に、タスクリクエストと結果処理が最新の CapSolver 契約に沿っているか確認する。
createTask リファレンス では、アカウントクレデンシャルとタスクオブジェクトが定義されている。非同期タスクの場合、返された ID を保存し、その ID を用いて getTaskResult フロー から結果を取得する。作成リクエストが受理されたこと自体は、中間イベントに過ぎない。
ページに合ったタスクタイプを選択する。たとえば reCAPTCHA v2 タスクリファレンス には、ページ URL、公開サイトキー、バリアント、ソリューション構造が定義されている。テストでは、無関係なチュートリアルからサンプルの URL やキーを流用し、その結果をブラウザフレームワークの不具合と決めつけてはならない。
返された結果は、現在のテストケースとブラウザ状態に結びつけて管理する。テスト中にページをリロードしたり、フォームが新たなチャレンジを発行する場合、元のパラメータと結果がまだその操作に属しているかどうかを見直す。並列ケース間でトークン用の可変共有変数を持つことは避ける。
リクエスト・レスポンスが公式契約に従っている、メンテナンスされた Node.js クライアントを使用する。フォームとは切り離してクライアント単体をテストし、JSON パースやトランスポートの問題が、ブラウザジャーニー全体を再実行せずとも診断できるようにする。
検証レスポンスが処理された後の、アプリケーションの意図された結果をアサートする。
自分が所有するテストフォームであれば、要求された操作が 1 回だけ正しく受理され、期待通りのテスト ID を返したかを確認する。また拒否パスもチェックする。検証結果が欠落または拒否されている場合、アプリケーションは操作をコミットしてはならない。ユーザーから見た状態、そして承認済みフローで再試行できるかどうかもテストする。
Playwright のアサーションドキュメント では、自動リトライされるアサーションと、即時チェックのアサーションが区別されている。可視になることを期待する状態には、適切なアサーションを選ぶ。固定の待ち時間の後に弱いアサーションだけを行うと、遅延した失敗が、あたかも成功したテストに見えてしまう。
証拠は正直であるべきだ。モックした検証レスポンスは、そのレスポンスを受け取ったアプリケーションの挙動を証明する。ベンダーのテストキーは、プロバイダのテストパスを行使する。ライブソルバーの結果は、「特定の解決試行が結果を返した」ことを証明するに過ぎない。これらをすべて通したジャーニーのみが、「テスト対象のアプリケーション操作がその条件下で完了した」ことを立証できる。
入力抜け、検証拒否、依存サービスの利用不可、不完全なアプリケーション結果などを、アプリケーション契約に従って網羅する。
すべての分岐でライブ CAPTCHA サービスを使う必要はない。決定論的な失敗には、サポートされたテストモードや制御されたレスポンスを使い、そのうえで小さな実統合チェックを残せばよい。テストダブルがどこにあるかを文書化しておき、将来のメンテナが、どのネットワーク境界までを実際に行使したのかを分かるようにする。
UI コールバックは中間アサーションにはなり得るが、それだけを唯一のアサーションにしてはならない。コールバックが実行されてもバックエンドが結果を拒否したのであれば、テストはその後の失敗を説明すべきであり、前段イベントの成功をもって合格と報告してはならない。
テスト全体の再実行と、ソルバークライアント内部のリトライは分けてカウントする。
テストランナーが、アサーション失敗後にジャーニー全体を再スタートさせることがある。一方でソルバークライアントも複数回の試行を行うことがあり得る。その場合、テストレポート上は 1 つのテストケースに見えても、実際には外部への呼び出しが多数行われている可能性がある。これら 2 つの上限設定をまとめて見直し、試行回数を説明できるだけの情報を記録する。
Playwright のリトライガイド では、pass、flaky、fail を区別している。その区別を維持する。リトライでのみ成功したケースは、初回で成功したケースと同等に扱われるべきではなく、「flaky」として可視化され続けるべきだ。
アプリケーション側のアサーションが誤っているだけなのに、安易に解決をやり直してはならない。サービスが期待されたソリューションを返しているのに、フォームのセレクタが古いコンポーネントを指している場合、解決を再度有料で試みても、セレクタの問題は解消されない。リトライの上限を広げる前に、どの段階が問題なのかを診断すること。
並列実行では、テストデータとページ状態を分離する。アプリケーションが発行したレシートは、そのレシートを生成したテストケースにだけ紐付ける。また、あるブラウザコンテキストからの結果を、別のコンテキストで消費してはならない。こうした制御は、障害レポートの再現性向上にも役立つ。
テストレイヤー、設定されたチャレンジ種類、失敗した段階、アプリケーション結果をまとめてレポートする。
簡潔な記録であっても、リクエスト構築エラー、保留中のソルバータスク、検証サーバーの拒否レスポンス、最終 UI 状態の欠落などを区別できる。アプリケーションのリビジョンとテスト実行の識別子も含める。クレデンシャルや完全なソリューショントークン、Cookie、無関係なフォームデータは、通常のレポートから除外する。
サービス側で報告された失敗に関しては、CapSolver エラーリファレンス を使用する。あらゆる問題を「CAPTCHA 失敗」とだけ報告せず、正確なコードを残す。アプリケーション欠陥については、関連するアサーションと、マスクされたバックエンド結果を保持する。
元のテスト契約をレポートのそばに置く。予測可能なアプリケーションテストとライブソルバーチェックは、異なる証拠を報告するべきであり、どの部分の統合が行使されたのかをメンテナが判別できるようにする。
有用な Node.js CAPTCHA スイートは、アプリケーションの挙動を予測可能に証明し、外部解決パスを意図的に検証する。
フォームや検証状態に関する再現性のあるテストにはベンダーのテストオプションを使用し、CapSolver は、許可されたワークフローの一部として統合されている場合に限り、小規模でサポートされたライブ解決チェックに用いる。リトライ、テストデータ、最終アサーションを明示的に保ち、「グリーン」の結果が何を意味するのかを明確にする。
より広い QA スケジュールにチェックを組み込む前に、サポートされた解決パスを 1 つと、アプリケーションレベルの結果を 1 つ、確実に検証する。
Q: すべての Node.js フォームテストで CAPTCHA ソルバーを呼ぶべきですか?
いいえ。ほとんどのフォームおよび検証状態テストは、サポートされているテスト設定や制御レスポンスを使って実行できる。ライブ解決は、その依存関係を意図的に行使したいチェックに限定する。
Q: reCAPTCHA テストキーはソルバーの品質を測定できますか?
いいえ。テストキーは、文書化されたテストパスを行使するためのものであり、ライブチャレンジ解決性能を測定したり、本番トラフィックがどのように評価されるかを保証するものではない。
Q: CapSolver API キーはどこに保存すべきですか?
承認されたサーバー側または CI のシークレット設定として保存する。これはページの公開サイトキーとは別物であり、ブラウザに配信する JavaScript に含めるべきではない。
Q: 1 つの失敗テストで複数回の解決試行が発生するのはなぜですか?
ソルバークライアント自身がリトライを行う場合があり、さらにテストランナーがケース全体を再実行することもある。両方のレイヤーを合わせて見直し、各試行が元のどのテストに紐付くかを確認する。
Q: 最終アサーションでは何をチェックすべきですか?
期待される識別子を伴うテスト操作の受理など、アプリケーションが所有する結果を確認してください。返されるソリューションや完了したコールバックは、中間的なシグナルに過ぎません。
Sora Fujimoto
AI Solutions Architect
Connecting agents, browsers, and APIs into one workflow.
著者について
Seleniumのキャプチャ統合の一般的な問題を解決するには、テスト設定、拡張機能、待機処理、イフレームコンテキスト、キャプチャソルバーの応答、およびアプリケーションの結果を確認してください。
タスクのサポート、ページアクセス、レスポンス処理、およびアプリケーションが保有する責任に基づいて、CapSolver Python Core SDK または直接HTTP APIを選択してください。
