🎉BARUCapSolver untuk agen AI-Integrasi MCP, alat agen, dan SDK
Adélia Cruz
MCP Integration Engineer
Diterbitkan Nov 12, 2026
Diperbarui Nov 12, 2026 · min baca
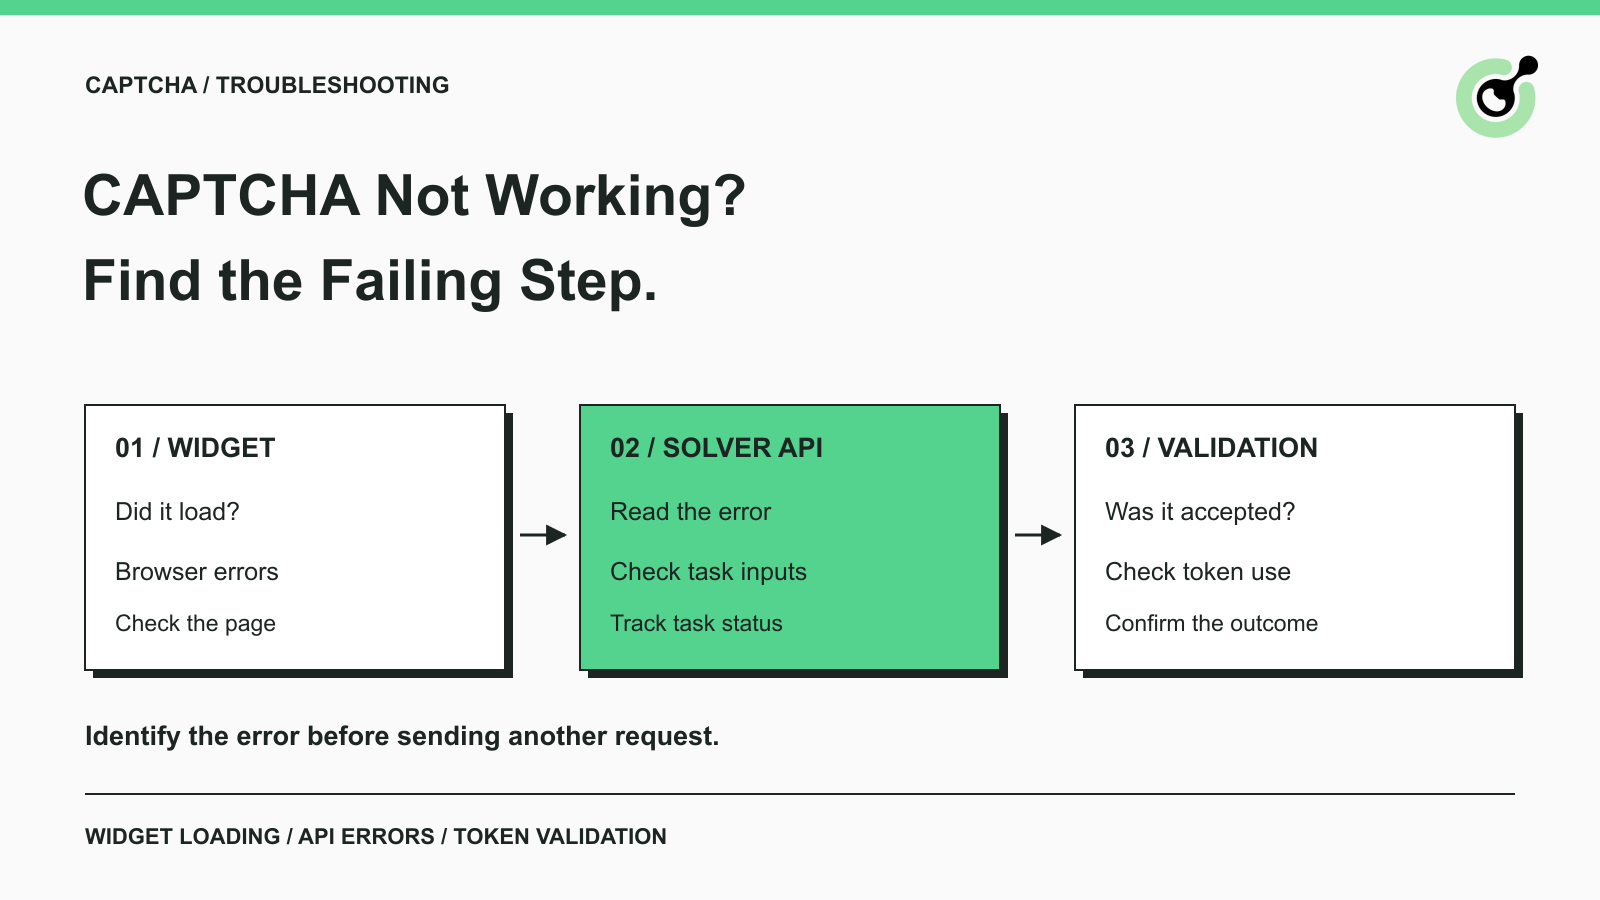
CAPTCHA yang tidak berfungsi dapat berarti beberapa hal. Widget mungkin tidak pernah dimuat. Sebuah checkbox mungkin selesai lalu reset. Script otomatisasi mungkin menerima error API, atau menerima token sementara form tetap menolak untuk lanjut. Terus-menerus me-refresh halaman tidak akan menunjukkan langkah mana yang gagal.
Panduan ini membantu pengembang dan tim support menemukan langkah tersebut di browser yang diotorisasi atau alur kerja API. CapSolver menyediakan task untuk menyelesaikan tantangan yang didukung; browser dan aplikasi yang dilindungi tetap memiliki tanggung jawabnya sendiri. Gunakan pemeriksaan di bawah ini untuk mengumpulkan laporan error yang berguna, memperbaiki masalah integrasi yang sudah terdokumentasi, dan memverifikasi task asli setelah perubahan.
CAPTCHA dapat gagal sebelum tantangan muncul, saat solver memproses permintaan, selama validasi token, atau setelah validasi ketika aplikasi melanjutkan.
Identifikasi langkah terakhir yang benar-benar dapat Anda konfirmasi. Glosarium CAPTCHA menjelaskan konsep verifikasi, tetapi troubleshooting membutuhkan bukti yang lebih spesifik daripada sekadar kata CAPTCHA. Catat keluarga challenge, pesan yang terlihat, perkiraan waktu, dan apakah masalah terjadi saat penggunaan manual atau alur kerja otomatis yang diotorisasi.
| Yang Anda amati | Pemeriksaan pertama | Yang harus dihindari untuk diasumsikan |
|---|---|---|
| Widget kosong atau loading tanpa henti | Konsol browser, permintaan script yang gagal, dan error bawaan widget | Bahwa solver API sudah gagal |
| Permintaan solver ditolak | Status HTTP dan field error API yang terdokumentasi | Bahwa me-refresh halaman akan memperbaiki error akun atau task |
| Task masih diproses | ID task yang sudah ada, pengambilan hasil, dan batas waktu observasi Anda | Bahwa task baru harus segera dibuat |
| Token dikembalikan tetapi verifikasi ditolak | Usia token, penggunaan ulang, integrasi yang diharapkan, dan respons validasi yang tersedia | Bahwa menerima token menjamin penerimaan |
| Verifikasi lolos tetapi form gagal | Respons aplikasi dan pernyataan penyelesaian yang diharapkan | Bahwa CAPTCHA pasti menjadi satu-satunya masalah yang tersisa |
Jika Anda hanya mengunjungi situs web tersebut, kumpulkan error yang tampak dan hubungi operator situs ketika masalah konfigurasi terus berlanjut. Secret backend, pengaturan hostname, dan validasi di sisi server menjadi milik pemilik aplikasi. Klien otomatisasi tidak dapat menetapkan pengaturan tersebut hanya dari tampilan widget.
Masalah pemuatan widget harus diselidiki di browser sebelum mengirim lebih banyak permintaan ke solver.
Untuk situs web yang Anda operasikan, reproduksi masalah sekali dan periksa konsol serta panel network pada browser. Cari permintaan script CAPTCHA yang gagal, error inisialisasi widget, atau pesan kebijakan yang menyebut resource yang diblokir. Simpan error aktual dan path halaman yang terdampak. Spinner tanpa pesan error adalah gejala, bukan diagnosis.
Cloudflare mendokumentasikan error callback untuk widget Turnstile. Menangkap kode error yang diberikan memberi titik awal yang spesifik bagi tim situs web. Callback tersebut melaporkan error widget; itu bukan respons API CapSolver dan tidak boleh ditafsirkan menggunakan tabel kode error solver.
Perbandingan di profil browser lain yang didukung dapat membantu mengisolasi kondisi lokal. Catat apa yang berubah, dan uji satu variabel dalam satu waktu. Jika kegagalan yang sama terjadi di banyak sesi terkontrol, selidiki integrasi situs atau bukti di level network alih-alih terus-menerus menghapus semua pengaturan browser.
Saat konsol menyebut masalah kebijakan konten di situs Anda sendiri, tinjau persyaratan terdokumentasi vendor CAPTCHA bersama tim situs web. Hindari menonaktifkan keamanan browser atau situs secara luas sebagai jalan pintas troubleshooting. Hasil yang berguna adalah dependensi spesifik yang diblokir atau ketidakcocokan konfigurasi yang bisa diperbaiki pemiliknya.
Sebelum mengubah kode solver, pastikan juga tantangan mana yang benar-benar digunakan halaman. Panduan kami tentang mengidentifikasi versi reCAPTCHA pada sebuah situs menjelaskan mengapa nama reCAPTCHA saja tidak cukup untuk memilih integrasi.
Permintaan solver yang ditolak harus didiagnosis dari respons HTTP dan field error yang terdokumentasi.
Dalam referensi error API CapSolver, respons error menggunakan errorId, errorCode, dan errorDescription. Simpan deskripsi tersebut dalam catatan diagnostik yang sudah disensor karena dapat mengidentifikasi field yang tidak valid. Jangan mengganti semua kegagalan API dengan pesan error CAPTCHA yang generic.
Periksa kategorinya sebelum memutuskan langkah berikut:
Kredensial akun mengotorisasi permintaan ke solver; public key situs web mengidentifikasi integrasi CAPTCHA miliknya. Ini adalah input yang berbeda. Periksa dokumentasi task yang dipilih, bukan memindah-mindahkan nilai antar field sampai permintaan diterima.
Sebagai contoh, panduan task Turnstile mendokumentasikan AntiTurnstileTaskProxyLess dan websiteURL serta websiteKey yang wajib diisi. Bentuk permintaan itu spesifik untuk Turnstile. Task reCAPTCHA atau pengenalan gambar punya kontrak sendiri dan tidak dapat disimpulkan hanya dengan mengubah label pada payload yang sama.
Tukarkan Kode Bonus CapSolver Anda
Tingkatkan anggaran otomatisasi Anda seketika!
Gunakan kode bonus CAP26 saat mengisi saldo akun CapSolver untuk mendapatkan bonus 5% ekstra di setiap pengisian — tanpa batas.
Tukarkan sekarang di Dashboard CapSolver
Task yang pending belum menghasilkan hasil akhir, jadi simpan identitasnya dan periksa alur hasil yang terdokumentasi.
API createTask mengembalikan ID task untuk pekerjaan asinkron, sementara task sinkron yang didukung bisa mengembalikan hasil secara langsung. Jika task yang dipilih membutuhkan polling, gunakan ID yang sudah ada dengan getTaskResult. ID task mengonfirmasi pembuatan, bukan penyelesaian.
Catat waktu permintaan dan tentukan batas waktu alur kerja. Saat batas waktu tercapai, laporkan percobaan tersebut sebagai belum terselesaikan pada titik itu atau sebagai error akhir sebenarnya jika sudah diterima. Jangan diam-diam menandainya sebagai sukses, dan jangan membuat rangkaian task baru tanpa batas sementara pekerjaan asli masih menunggu.
Jika gangguan jaringan mencegah Anda menerima respons pembuatan, biarkan ketidakpastian tersebut tetap terlihat. Klien mungkin tidak tahu apakah sebuah task sudah dibuat. Selidiki kegagalan transport dan gunakan kebijakan retry yang dibatasi; jangan mengklaim bahwa tidak ada task hanya karena permintaan lokal Anda timeout.
Token yang dikembalikan tetap bisa ditolak jika langkah verifikasi aplikasi tidak menerimanya.
Mulailah dengan timestamp dan respons validasi yang tersedia bagi pemilik aplikasi. Referensi verifikasi reCAPTCHA dari Google menentukan token respons dua menit yang hanya dapat digunakan sekali. Referensi validasi server-side Turnstile dari Cloudflare menentukan masa berlaku 300 detik dan sekali pakai. Jangan menerapkan masa berlaku satu vendor ke semua tipe CAPTCHA.
Periksa apakah script menunggu setelah menerima token, mengirim dua kali, atau me-refresh halaman sebelum melanjutkan. Observasi ini dapat memandu penyelidikan, tetapi tidak membuktikan penyebabnya sendiri. Cocokkan dengan hasil validasi aktual ketika Anda memiliki akses.
Untuk aplikasi milik sendiri, periksa hostname yang diharapkan, action bila relevan, dan konfigurasi verifikasi saat ini sesuai panduan vendor. Simpan secret key di backend. Untuk alur kerja pihak ketiga, laporkan hanya hasil di browser yang dapat Anda amati; jangan mengklaim telah melihat respons validasi privat.
Langkah verifikasi yang diterima diikuti oleh pekerjaan aplikasi itu sendiri. Form uji mungkin tetap menolak field yang hilang, atau operasi yang diminta mungkin mengembalikan error aplikasi. Periksa konfirmasi akhir atau output yang diharapkan sebelum menandai alur kerja selesai.
Jika verifikasi berhasil tetapi aplikasi gagal, simpan kedua hasilnya. Meminta token CAPTCHA lain tanpa memeriksa error di langkah berikutnya dapat menyembunyikan cacat sebenarnya dan menambah percobaan yang tidak perlu.
Laporan support yang berguna mengidentifikasi langkah yang gagal dan menyediakan bukti tersensor yang cukup untuk mereproduksinya.
Sertakan tipe challenge, tipe task jika digunakan, timestamp dan zona waktu, kode error persis, dan ID task jika ada. Jelaskan apa yang diharapkan alur kerja dan apa yang benar-benar diamati. Untuk masalah di browser, tambahkan screenshot atau pesan konsol yang relevan setelah menghapus konten pribadi halaman.
Jelaskan apakah masalah memengaruhi satu halaman, satu deployment, atau beberapa kasus uji terotorisasi. Sertakan konfigurasi terakhir yang diketahui masih berfungsi dan perubahan terkini, jika diketahui. Token diterima, submission form ditolak lebih mudah ditindaklanjuti daripada solver down.
Kecualikan API key, token mentah, cookie, password, dan data pengguna yang tidak perlu. Panduan logging OWASP menyediakan dasar yang berguna untuk melindungi catatan diagnostik. Bagikan pengenal yang dibatasi hanya melalui kanal support yang sesuai.
Perbaiki langkah pertama yang gagal, ulangi uji kecil yang terotorisasi, dan verifikasi hasil aplikasi asli. CapSolver mengisi langkah solving yang didukung; aplikasi Anda tetap bertanggung jawab atas input saat ini, retry yang dibatasi, dan hasil yang terkonfirmasi. Jaga agar error persisnya tetap terlihat sehingga kegagalan berikutnya memiliki titik awal yang jelas.
T: Mengapa CAPTCHA saya tidak dimuat?
Kegagalan pemuatan bisa melibatkan permintaan browser, inisialisasi widget, atau konfigurasi situs. Periksa error widget yang terlihat dan permintaan yang gagal sebelum mengubah pengaturan solver. Jika Anda tidak mengelola situsnya, berikan error tersebut ke tim support situs.
T: Mengapa CAPTCHA gagal bahkan setelah saya menyelesaikannya?
Aplikasi mungkin menolak token atau gagal pada operasi berikutnya. Periksa respons validasi aktual jika tersedia dan pesan akhir aplikasi. Challenge visual yang selesai tidak mengidentifikasi langkah berikut mana yang gagal.
T: Apakah respons solver yang sukses menjamin submission form berhasil?
Tidak. Hasil solver, validasi situs web, dan aksi akhir aplikasi adalah hasil yang terpisah. Konfirmasikan setiap tahap yang dapat diamati oleh alur kerja terotorisasi Anda.
T: Haruskah saya mengulang setiap error API CAPTCHA?
Tidak. Perbaiki error konfigurasi, kredensial, atau saldo yang berulang sebelum mengulang. Gunakan kebijakan retry yang dibatasi untuk kondisi di mana percobaan lain memang layak dilakukan, dan simpan error aslinya.
T: Apakah satu tipe task bisa menyelesaikan semua CAPTCHA?
Tidak. Pilih task yang didokumentasikan untuk challenge sebenarnya dan berikan input saat ini yang diwajibkan. Permintaan yang terlihat valid untuk challenge lain tidak membuktikan kompatibilitas.
Adélia Cruz
MCP Integration Engineer
Making CapSolver tools accessible through MCP.
TENTANG PENULIS
Bandingkan akurasi dan kecepatan pemecah CAPTCHA dengan menggunakan hasil yang diterima, persentil latensi, percobaan baru, dan aturan percobaan ulang yang jelas untuk beban uji yang terotorisasi.
Cocokkan modul VisionEngine dengan masukan gambar yang didokumentasikan dan baca hasil sudut atau jarak dari respons tugas.