🎉BARUCapSolver untuk agen AI-Integrasi MCP, alat agen, dan SDK
Ethan Collins
AI Agent Workflow Engineer
Diterbitkan Oct 30, 2026
Diperbarui Oct 30, 2026 · min baca
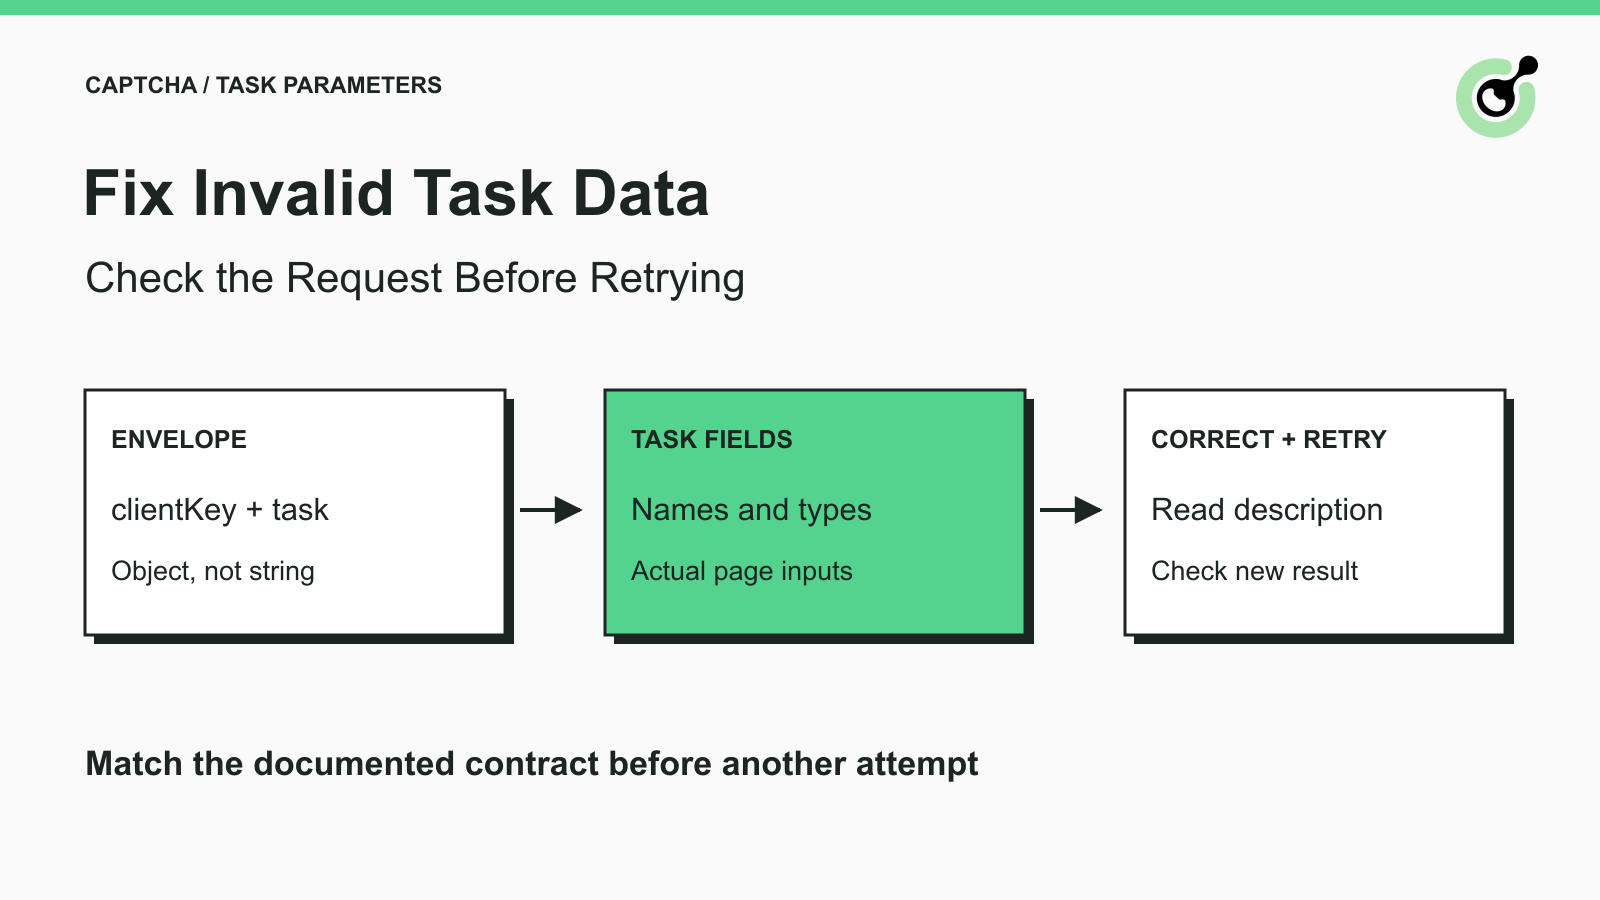
ERROR_INVALID_TASK_DATA berarti data tugas yang dikirim salah; errorDescription yang dikembalikan adalah titik awal diagnosis.Saat permintaan CAPTCHA gagal sebelum mengembalikan hasil yang bisa digunakan, sering muncul keinginan mengubah beberapa pengaturan sekaligus. Dengan ERROR_INVALID_TASK_DATA, langkah awal yang lebih baik adalah menyimpan respons dan memeriksa request yang benar-benar sampai ke API.
CapSolver mendokumentasikan error ini sebagai data tugas yang dikirim salah dan mengarahkan pengguna ke deskripsi error. Kode itu sendiri tidak menunjukkan satu field hilang yang universal. Tipe tugas yang dipilih, input yang dibutuhkan, dan pesan spesifik dari server menentukan apa yang perlu diselidiki.
Panduan ini membahas diagnosis request. Panduan ini tidak mengklaim bahwa setiap request yang salah bentuk akan menghasilkan kode ini saja atau bahwa API memvalidasi field dalam urutan tetap.
Ini menunjukkan bahwa data tugas yang dikirim tidak dapat diterima untuk request yang sedang diproses.
Referensi error resmi mencantumkan ERROR_INVALID_TASK_DATA secara terpisah dari tipe tugas yang tidak didukung, data gambar tidak valid, error autentikasi, dan kegagalan penyelesaian. Simpan errorCode dan errorDescription lengkap alih-alih menyederhanakan semua kegagalan menjadi “CAPTCHA gagal.”
API langsung menggunakan errorId untuk menunjukkan adanya error. Jika respons melaporkan error, jangan lanjut seolah-olah taskId atau solusi yang valid sudah ada. Masuk dulu ke alur diagnosis.
Sebuah parameter API memiliki nama, tipe nilai, dan lokasi di dalam request. Sebuah nilai bisa saja bermakna bagi aplikasi Anda namun tetap salah untuk antarmuka jika diletakkan di bawah key yang salah atau diserialisasi dengan tipe JSON yang keliru.
Sebagai contoh, sebuah pembungkus tool bisa menerima website_url, sedangkan tugas langsung memakai websiteURL. Tak satu pun ejaan ini yang benar secara universal; masing-masing milik antarmuka yang berbeda. Investigasi error harus dimulai dengan mengidentifikasi antarmuka mana yang benar-benar dipanggil oleh kode Anda.
Tangkap kode error, deskripsi, tipe tugas, dan salinan payload final yang sudah disensor dari upaya gagal yang sama.
Periksa objek setelah aplikasi Anda menerapkan konfigurasi, default, dan serialisasi. Variabel yang tampak benar lebih awal di dalam skrip tidak membuktikan bahwa klien HTTP mengirim struktur yang sama.
Untuk log rutin, hapus kunci akun, nilai solusi penuh, cookie, dan data halaman sensitif. Pertahankan nama parameter dan informasi tipe yang aman. Jika dukungan membutuhkan referensi tugas, simpan bersama percobaan yang cocok alih-alih menggabungkan detail dari beberapa retry.
Catatan troubleshooting yang berguna mengidentifikasi endpoint, tipe tugas, nama field yang ada, tipe JSON, dan teks error yang persis. Catatan itu juga menyebutkan apakah request dikirim langsung, dibuat oleh SDK, atau diterjemahkan dari pemanggilan tool MCP. Detail antarmuka ini sering menjelaskan kenapa field yang tampaknya valid ditolak.
Jangan menempelkan request tanpa sensor ke isu publik atau prompt model hanya demi mempermudah debugging. Simpan catatan diagnostik di kanal internal yang sesuai.
Untuk request createTask langsung, bandingkan objek luar dengan dokumentasi createTask.
JSON berikut adalah bentuk request ilustratif berdasarkan tugas reCAPTCHA v2 proxyless yang didokumentasikan. Ia memakai kredensial dan nilai halaman placeholder; ini bukan request yang dikirim dan bukan contoh tantangan yang bisa dipakai.
{
  "clientKey": "YOUR_API_KEY",
  "task": {
    "type": "ReCaptchaV2TaskProxyLess",
    "websiteURL": "https://example.com/authorized-form",
    "websiteKey": "PUBLIC_SITE_KEY_FROM_THAT_PAGE"
  }
}
Di sini, clientKey berada di luar task, sementara input khusus tugas berada di dalamnya. Nilai task adalah objek JSON, bukan string berisi JSON yang di-escape.
Bentuk ini telah diurai dan dibandingkan dengan tabel parameter reCAPTCHA v2 terkini. Tidak ada request penyelesaian yang dibuat dengan placeholder ini. Request nyata membutuhkan kredensial Anda sendiri, halaman yang diizinkan, dan parameter tantangan aktualnya.
Bandingkan struktur terlebih dahulu. Jika pembuat request Anda tanpa sengaja mengubah task menjadi string yang dikutip, mengganti site key tidak akan memperbaiki amplop. Jika body disandikan sebagai form sementara kode klien Anda mengira itu JSON, periksa jalur serialisasi sebelum mengedit nilai khusus tantangan.
Gunakan tabel parameter untuk varian tugas yang sebenarnya, bukan dengan menggabungkan field dari beberapa contoh.
| Yang diperiksa | Pertanyaan yang diajukan | Koreksi ketika ketidaksesuaian dikonfirmasi |
|---|---|---|
| Tipe tugas | Apakah antarmuka ini menerima nilai tipe ini persis? | Gunakan tipe yang didokumentasikan untuk tantangan yang diamati |
| Ejaan field | Apakah key yang dikirim cocok dengan kontrak API? | Perbaiki key di pembuat request |
| Nilai wajib | Apakah field wajib hilang, kosong, atau tanpa sengaja null? | Isi nilai sebenarnya dari halaman yang diizinkan atau konfigurasi |
| Tipe JSON | Apakah objek dikirim sebagai string, atau boolean sebagai teks? | Perbaiki serialisasi dan tipe nilai |
| Field bersarang | Apakah field berada di dalam objek yang ditentukan dokumentasi? | Perbaiki lokasinya tanpa menebak field tambahan |
| Konteks tantangan | Apakah URL dan public key menggambarkan tantangan yang sama saat ini? | Segarkan input dari halaman yang dimaksud |
Ini adalah urutan peninjauan, bukan klaim tentang urutan validasi server. Deskripsi error bisa langsung menunjuk ke masalah yang lebih spesifik; ikuti petunjuk itu terlebih dahulu.
Hindari menambahkan semua parameter opsional “untuk berjaga-jaga.” Tebakan tambahan bisa membuat request lebih sulit dipahami. Mulailah dari field wajib yang didokumentasikan, lalu tambahkan nilai yang dibutuhkan untuk varian aktual. Field yang dibutuhkan oleh satu keluarga CAPTCHA bisa saja tidak bermakna untuk keluarga lain.
Jika sebuah field bersifat kondisional, baca kondisinya. Jangan mengarang placeholder kosong hanya untuk membuat objek terlihat lengkap. Misalnya, dokumentasi reCAPTCHA v2 terpisah menjelaskan pemetaan khusus varian; ini tidak boleh dijadikan alasan menambahkan nilai s sembarang ke setiap request.
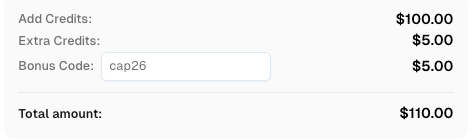
Tukarkan Kode Bonus CapSolver Anda
Tambahkan anggaran otomatisasi Anda seketika!
Gunakan kode bonus CAP26 saat mengisi ulang saldo akun CapSolver untuk mendapatkan bonus 5% ekstra pada setiap isi ulang — tanpa batas.
Tukarkan sekarang di Dashboard CapSolver
Periksa kontrak di batas yang benar-benar digunakan aplikasi Anda.
Dokumentasi layanan MCP menjelaskan pemanggilan tool, sementara referensi API langsung menjelaskan objek tugas HTTP. Parameter fungsi dalam skema SDK atau tool tidak otomatis menjadi key dengan nama sama di payload REST.
Misalkan aplikasi Anda menerima website_url dari sebuah agen. Jika ia memanggil tool MCP yang mengiklankan argumen itu, ejaan tersebut mungkin sudah tepat. Jika ia membangun tugas reCAPTCHA langsung, pembuat request harus menghasilkan field websiteURL seperti yang didokumentasikan. Menyalin argumen tool apa adanya ke dalam task berarti melewatkan pemetaan yang diperlukan.
Demikian pula, tipe yang diiklankan oleh adapter agen belum tentu merupakan nama kelas tugas REST. Periksa skema adapter dan jalur implementasi terkini alih-alih meminjam nama kelas dari contoh yang tidak terkait.
Simpan pemetaan kecil di kode integrasi dan uji secara lokal. Tes serialisasi dapat memastikan bahwa program Anda menghasilkan bentuk JSON yang diharapkan. Tes itu tidak dapat memastikan bahwa site key publik benar, akun diotorisasi, atau penyelesaian langsung akan berhasil.
Untuk pengguna Python, dokumentasi JSON standar menjelaskan bagaimana dictionary, string, boolean, dan nilai null diserialisasi. Untuk pengguna JavaScript, dokumentasi JSON.stringify membantu mengidentifikasi kapan sebuah objek berubah menjadi string JSON. Ikuti API body-JSON dari klien HTTP Anda alih-alih men-serialize objek yang sama dua kali.
Lakukan satu koreksi berbasis bukti, kirim request yang telah dikoreksi, dan periksa respons baru sebelum membuat perubahan lain.
Jika tugas diterima dan mengembalikan pengenal tugas asinkron, gunakan alur getTaskResult yang didokumentasikan. Jangan terus membuat tugas baru saat menunggu request pertama yang sudah diterima selesai.
Kode error baru adalah bukti baru. Misalnya, error tipe tugas tidak didukung harus mengalihkan investigasi ke tipe tugas yang diterima, sementara error parsing gambar harus mengalihkannya ke gambar yang dikirim. Jangan terus memperlakukan setiap respons sebagai error data awal.
Jika deskripsi menunjukkan batasan layanan atau penggunaan yang tidak didukung, mengubah parameter yang tidak terkait bukanlah solusi yang tepat. Hentikan percobaan dan selesaikan batasan yang didokumentasikan melalui kanal yang didukung.
Setelah layanan mengembalikan solusi, browser atau aplikasi tetap harus mengonsumsi dan memvalidasinya untuk operasi yang dimaksud. Request yang sudah diperbaiki membuktikan bahwa masalah input telah diatasi; hal itu tidak menjamin bahwa field formulir lain atau aturan bisnis yang tidak terkait akan lolos.
Kirim reproduksi minimal yang sudah disensor namun mempertahankan bentuk yang gagal dan teks error persis.
Sertakan tipe tugas, antarmuka yang digunakan, versi SDK atau paket bila ada, nama dan tipe field yang aman, kode dan deskripsi error, serta waktu percobaan. Sertakan referensi tugas jika ada. Jelaskan koreksi yang sudah dicoba dan respons yang dihasilkan.
Keluarkan logika aplikasi yang tidak terkait dan nilai rahasia. Jika penghapusan sebuah field mengubah hasil, catat pengamatan itu tanpa berasumsi bahwa hal itu membuktikan penyebab yang lebih luas. Tujuannya adalah mengidentifikasi perbedaan request sekecil mungkin yang menjelaskan kegagalan khusus ini.
Jangan mengklaim sukses hanya berdasarkan parse JSON lokal. Parse hanya memeriksa sintaks; layanan tetap mengevaluasi kontrak dan konteks tugas. Menjaga pemeriksaan tersebut tetap terpisah membuat laporan ke dukungan jauh lebih mudah ditindaklanjuti.
Request CAPTCHA yang andal dimulai dengan kontrak yang benar dan data input yang dapat diamati. CapSolver menyediakan antarmuka solver yang terdokumentasi untuk langkah tersebut. Coba CapSolver dengan alur uji yang diizinkan dan pisahkan pemeriksaan aplikasi akhir dari langkah itu.
T: Apakah ERROR_INVALID_TASK_DATA selalu berarti websiteKey salah?
Tidak. Kode ini menggambarkan data tugas tidak valid secara umum. Baca errorDescription dan bandingkan payload keluar dengan dokumentasi tugas yang dipilih sebelum mengidentifikasi field tertentu.
T: Haruskah saya mengulang request yang sama beberapa kali?
Retry yang tidak berubah tidak memperbaiki ketidaksesuaian input yang sudah diketahui. Identifikasi dan perbaiki data yang relevan terlebih dahulu, lalu periksa respons berikutnya.
T: Bisakah sebuah request berupa JSON valid tetapi tetap memiliki data tugas tidak valid?
Bisa. JSON valid hanya memastikan sintaks. Field wajib, tipe nilai, penyarangan, pemilihan tugas, dan konteks tantangan adalah pemeriksaan terpisah.
T: Apakah website_url bisa dipertukarkan dengan websiteURL?
Tidak. Gunakan ejaan yang diwajibkan oleh antarmuka spesifik. Argumen tool MCP dan field tugas REST langsung dapat memakai nama yang berbeda.
T: Bagaimana jika API menerima request yang sudah diperbaiki tetapi halaman tetap menolak hasilnya?
Perlakukan itu sebagai masalah tahap selanjutnya. Simpan status hasil solver dan selidiki penolakan halaman saat ini secara terpisah alih-alih menganggap error input yang asli masih ada.
Ethan Collins
AI Agent Workflow Engineer
Building clearer handoffs between AI agents and tools.
TENTANG PENULIS
Perbaiki ERROR_TASK_NOT_SUPPORTED dengan memeriksa jenis tugas CAPTCHA yang sebenarnya, kontrak API, dan pemetaan SDK. Koreksi permintaan yang tidak kompatibel sebelum mencobanya kembali.
Perbaiki ERROR_IP_BANNED dengan menghentikan permintaan API CAPTCHA yang berulang dan salah, menemukan kesalahan pertama, memeriksa kode terkait, dan melanjutkan dengan pengujian terkontrol.