
🎉नयाAI एजेंट के लिए CapSolver-MCP, एजेंट टूल और SDK एकीकरण
Rajinder Singh
Deep Learning Researcher
प्रकाशित Oct 20, 2026
अद्यतन Oct 20, 2026 · मिनट पढ़ने का समय
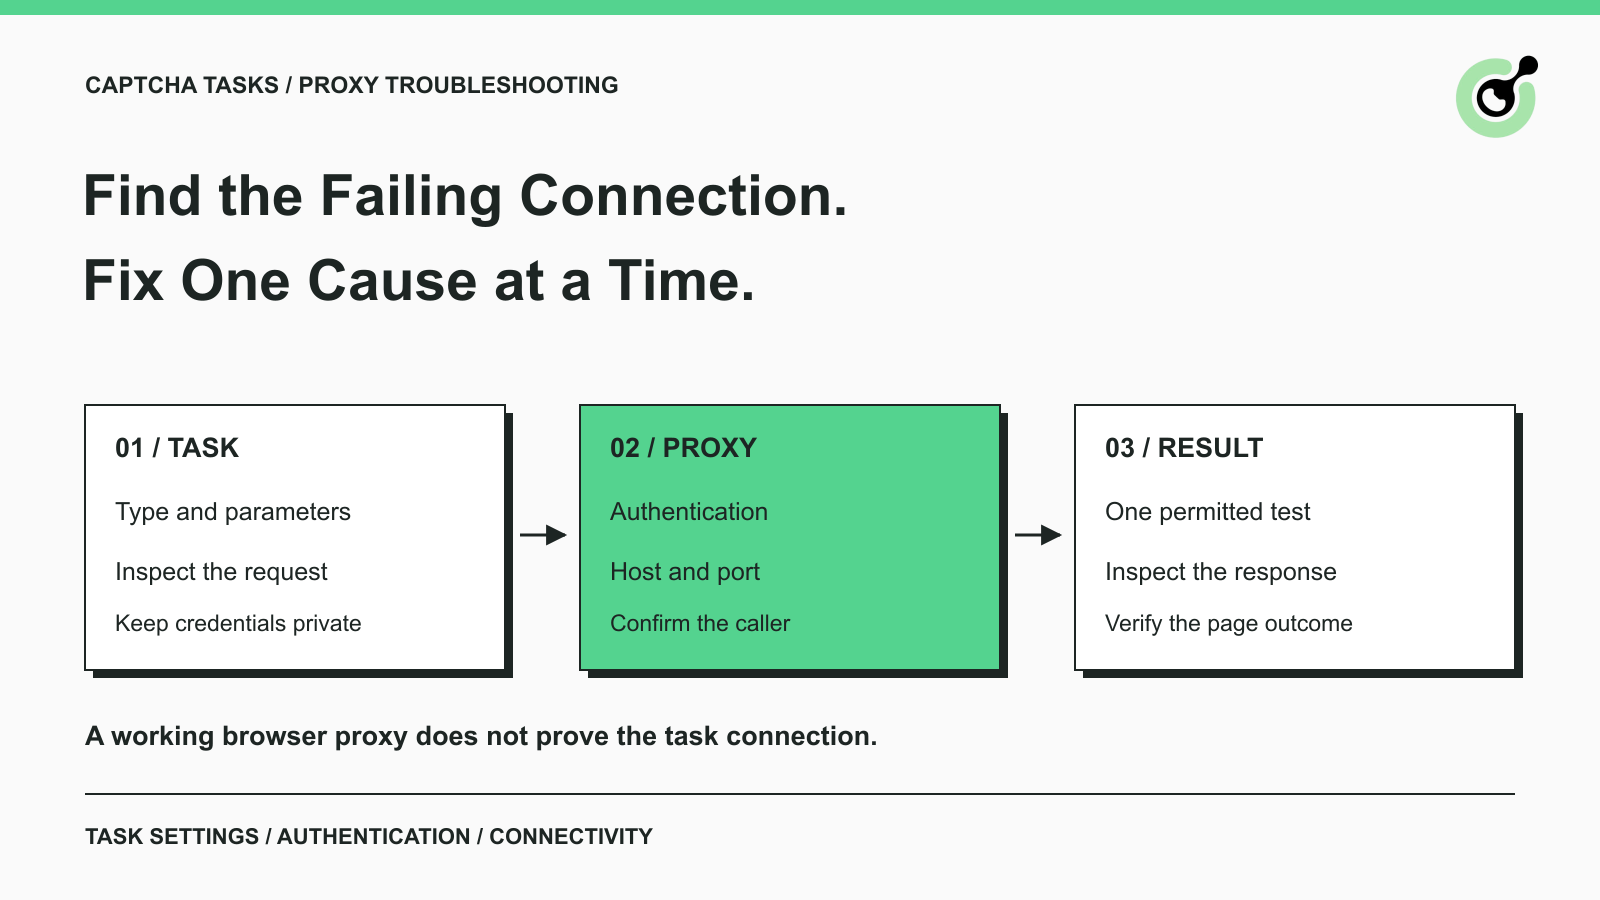
जब आप प्रॉक्सी जोड़ते हैं तो CAPTCHA अनुरोध विफल हो जाता है, लेकिन वही प्रॉक्सी आपके ब्राउज़र में काम करती दिखाई देती है। अगला सबसे उपयोगी कदम इन दोनों कनेक्शनों की तुलना करना है। वे अलग-अलग क्रेडेंशियल, अलग गंतव्य, या अलग मशीन से originate हो सकते हैं। इन अंतरों की जाँच किए बिना अनुरोध दोहराने से पहली त्रुटि की व्याख्या किए बिना और त्रुटियाँ उत्पन्न हो सकती हैं।
CapSolver समर्थित CAPTCHA टास्क के लिए प्रॉक्सी सेटिंग्स स्वीकार करता है। ये सेटिंग्स टास्क इंटरफ़ेस और एक सुलभ, सही रूप से ऑथेंटिकेटेड प्रॉक्सी से मेल खानी चाहिए। यह गाइड मौजूदा, अधिकृत इंटिग्रेशन के सामान्य फेल्यर पॉइंट्स को कवर करता है। यह इस पर केंद्रित है कि क्या निरीक्षण करें और हर परिणाम का क्या मतलब है, बिना किसी और कस्टम ट्रबलशूटिंग स्क्रिप्ट की ज़रूरत के।
CapSolver प्रॉक्सी त्रुटि का निदान उसी कनेक्शन पर किया जाना चाहिए जिसने वह त्रुटि उत्पन्न की है, न कि किसी सामान्य संदेश जैसे “CAPTCHA विफल हुआ” से।
एक प्रॉक्सी किसी अन्य क्लाइंट की ओर से ट्रैफ़िक फ़ॉरवर्ड करता है। ब्राउज़र वर्कफ़्लो में, आपका ब्राउज़र पेज लोड करने के लिए प्रॉक्सी का उपयोग कर सकता है, जबकि CAPTCHA टास्क सॉल्विंग सर्विस के लिए अलग प्रॉक्सी सेटिंग्स प्रदान करता है। आपके प्रोग्राम को CapSolver API तक अपनी खुद की कनेक्शन की भी ज़रूरत होती है।
आवश्यक हो तो इन कनेक्शनों को कागज़ पर बनाएँ: एप्लिकेशन से API तक, ब्राउज़र से वेबसाइट तक, और सॉल्वर टास्क से उसकी कॉन्फ़िगर की गई प्रॉक्सी तक। एक कनेक्शन पर सफलता यह सिद्ध नहीं करती कि बाकी कनेक्शन भी काम कर रहे हैं।
HTTP स्टेटस, की जा रही ऑपरेशन और सीक्रेट हटाने के बाद रिस्पॉन्स बॉडी को सेव करें। API रिस्पॉन्स के लिए errorId, errorCode और errorDescription का निरीक्षण करें, जैसा कि CapSolver त्रुटि संदर्भ में वर्णित है। यदि कोई टास्क ID लौटी हो तो उसे सुरक्षित रखें।
अगली जाँच चुनने के लिए नीचे दिए गए विभेदों का उपयोग करें:
| प्रेक्षण | पहले क्या जाँचें | किस निष्कर्ष से बचें |
|---|---|---|
| आपका क्लाइंट API तक नहीं पहुँच पा रहा | एप्लिकेशन नेटवर्क, DNS, और आउटबाउंड एक्सेस | लक्षित वेबसाइट ने CAPTCHA को ज़रूर अस्वीकार किया |
| प्रॉक्सी HTTP 407 लौटाती है | प्रॉक्सी क्रेडेंशियल या कॉलर-IP ऑथराइज़ेशन | CapSolver API key ज़रूर गलत है |
| API अमान्य टास्क डेटा रिपोर्ट करती है | सटीक टास्क प्रकार और सबमिट किए गए फ़ील्ड | प्रॉक्सी सेवा ज़रूर अनुपलब्ध है |
| कनेक्शन रुक जाता है या टाइमआउट हो जाता है | होस्ट, पोर्ट, नेटवर्क पाथ और रिस्पॉन्स टाइमिंग | लंबा सॉल्वर वेट कनेक्शन सुधार देगा |
API ERROR_PROXY_BANNED रिपोर्ट करती है |
रिपोर्ट की गई टार्गेट-साइड अस्वीकृति और अनुमत एक्सेस व्यवस्था | दोहराए गए अनुरोध प्रतिबंध हटा देंगे |
| टास्क परिणाम लौटाता है लेकिन पेज फिर भी विफल होता है | सेशन निरंतरता और एप्लिकेशन वेलिडेशन | मात्र प्रॉक्सी कनेक्टिविटी ही समापन साबित करती है |
ये डायग्नोस्टिक शुरुआती बिंदु हैं। रिस्पॉन्स विवरण और जिसने उन्हें उत्पन्न किया वह घटक निर्धारित करता है कि कौन सी शाखा लागू होती है।
यह टास्क का मौजूदा डाक्यूमेंटेशन तय करता है कि प्रॉक्सी आवश्यक है या नहीं और एंडपॉइंट कौन से फ़ील्ड स्वीकार करता है।
उदाहरण के लिए, reCAPTCHA v2 टास्क गाइड प्रॉक्सीलेस और प्रॉक्सी-आधारित दोनों वेरिएंट को डाक्यूमेंट करता है। मान न लें कि एक वेरिएंट द्वारा उपयोग किए गए पैरामीटर अपने आप दूसरे को कॉन्फ़िगर करते हैं। ब्राउज़र की नेटवर्क सेटिंग्स को CapSolver को भेजे जाने वाले task ऑब्जेक्ट से अलग भी रखें।
आधिकारिक प्रॉक्सी पैरामीटर गाइड संरचित फ़ील्ड जैसे proxyType, proxyAddress, proxyPort, proxyLogin और proxyPassword के साथ-साथ समर्थित संयोजित प्रॉक्सी फ़ॉर्मेट्स को डाक्यूमेंट करता है। एक डाक्यूमेंटेड निरूपण का उपयोग करें और अंतिम सीरियलाइज़्ड अनुरोध की उस संदर्भ से तुलना करें। डिबग करते समय दो प्रतिस्पर्धी कॉन्फ़िगरेशन प्रदान करने से बचें।
सिर्फ वह कॉन्फ़िगरेशन फ़ाइल न देखें जिसे आप लोड करना चाहते थे, बल्कि आपके एप्लिकेशन द्वारा तैयार किए गए अनुरोध का निरीक्षण करें।
डिप्लॉयमेंट में फिर भी पुराना पासवर्ड, खाली एनवायरनमेंट वेरिएबल, या गलत एंडपॉइंट हो सकता है। एक लाइब्रेरी में कॉपी किया गया कनेक्शन स्ट्रिंग किसी CAPTCHA टास्क में रखे जाने पर अलग निरूपण की माँग कर सकता है। प्रोटोकॉल, होस्ट, पोर्ट और ऑथेंटिकेशन फ़ील्ड को अलग-अलग जाँचें।
सीक्रेट मानों को स्क्रीनशॉट और सामान्य लॉग से बाहर रखें। कॉन्फ़िगरेशन तुलना के लिए “पासवर्ड मौजूद” और एक सीक्रेट-वर्ज़न पहचानकर्ता आमतौर पर पासवर्ड खुद दिखाने से ज़्यादा उपयोगी होता है। अगर क्रेडेंशियल में रिज़र्व्ड कैरेक्टर हैं, तो उन्हें कंज़्यूम करने वाले इंटरफ़ेस के एनकोडिंग नियमों का पालन करें; अलग-अलग फ़ील्ड और URL-स्टाइल स्ट्रिंग्स पर एक ही ट्रांसफ़ॉर्मेशन अंधाधुंध लागू न करें।
काम कर रहा ब्राउज़र प्रॉक्सी केवल उस ब्राउज़र कनेक्शन के बारे में साक्ष्य है।
उदाहरण के लिए, Playwright की अपनी ब्राउज़र प्रॉक्सी कॉन्फ़िगरेशन होती है। इसे सेट करने से किसी अलग CapSolver API अनुरोध में प्रॉक्सी फ़ील्ड अपने आप नहीं भर जाते। उलटे, CAPTCHA टास्क के अंदर प्रॉक्सी प्रदान करने से कहीं और लॉन्च किए गए ब्राउज़र की कॉन्फ़िगरेशन नहीं हो जाती।
जब आपके टास्क को इनका संगत होना ज़रूरी हो, तो दोनों तरफ की प्रभावी सेटिंग्स की तुलना करें। एक समय में एक ही कॉन्फ़िगरेशन बदलें ताकि परिणाम व्याख्यायोग्य रहे।
HTTP 407 का अर्थ है कि प्रॉक्सी को ऑथेंटिकेशन चाहिए जो अनुरोध सफलतापूर्वक प्रदान नहीं कर पाया है।
HTTP 407 की परिभाषा प्रॉक्सी ऑथेंटिकेशन को गंतव्य सर्वर पर ऑथेंटिकेशन से अलग करती है। मान्य CapSolver अकाउंट की किसी गलत प्रॉक्सी पासवर्ड को ठीक नहीं कर सकती क्योंकि वे अलग-अलग सर्विसों को ऑथेंटिकेट करते हैं।
प्रॉक्सी के अपने डैशबोर्ड या मैनेजमेंट इंटरफ़ेस में क्रेडेंशियल पेयर की जाँच करें। पुष्टि करें कि सब्सक्रिप्शन या ट्रैफ़िक अलोकेशन सक्रिय है और एंडपॉइंट उन्हीं क्रेडेंशियल से संबंधित है। यदि यूज़रनेम में प्रदाता-विशिष्ट रीजन या सेशन विकल्प शामिल हैं, तो उसके पूर्ण मान की प्रदाता द्वारा जनरेट कॉन्फ़िगरेशन से तुलना करें।
IP-ऑथराइज़्ड प्रॉक्सी के लिए, कनेक्शन बनाने वाली मशीन की पहचान करें। अपने ऑफिस या लैपटॉप IP को ऑथराइज़ करना किसी रिमोट सॉल्विंग सर्विस को ऑथराइज़ नहीं करता। CapSolver इस व्यवस्था के लिए मौजूदा कॉलर IP अपने प्रॉक्सी डाक्यूमेंटेशन में प्रकाशित करता है। किसी पुराने लेख से पुरानी सूची कॉपी करने के बजाय कॉन्फ़िगरेशन करते समय वही लाइव सूची देखें।
प्रॉक्सी के एक्सेस नियमों में केवल स्पष्ट रूप से आवश्यक कॉलर जोड़ें। यह जाँचने के लिए कि सही कॉलर ऑथराइज़ है या नहीं, ऑथेंटिकेशन हटाने या आम एक्सेस खोलने की आवश्यकता नहीं है।
अपना CapSolver बोनस कोड रिडीम करें
अपना ऑटोमेशन बजट तुरंत बढ़ाएँ!
CapSolver अकाउंट टॉप-अप करते समय बोनस कोड CAP26 का उपयोग करें और हर रिचार्ज पर अतिरिक्त 5% बोनस पाएँ — बिना किसी लिमिट के।
इसे अभी अपने CapSolver डैशबोर्ड में रिडीम करें
कनेक्शन टाइमआउट का मतलब है कि ऑपरेशन समय सीमा के अंदर पूरा नहीं हुआ; यह स्वयं मूल कारण की पहचान नहीं करता।
अनुरोध कितनी दूर तक प्रगति करता है यह निर्धारित करने के लिए एक छोटा, स्वीकृत चेक इस्तेमाल करें। क्या कॉलर प्रॉक्सी होस्ट को resolve कर सकता है? क्या वह कॉन्फ़िगर किए गए पोर्ट तक पहुँच सकता है? क्या प्रॉक्सी ऑथेंटिकेशन पूरा होता है? क्या प्रॉक्सी अनुमोदित गंतव्य से रिस्पॉन्स लौटाती है? सफल public-IP चेक प्रॉक्सी कनेक्टिविटी स्थापित करने में मदद कर सकता है, लेकिन यह सिद्ध नहीं करता कि टार्गेट पेज या CAPTCHA टास्क सफल होगा।
504 Gateway Timeout का अर्थ और संकीर्ण है: किसी गेटवे को अपने अपस्ट्रीम सर्वर से समय पर रिस्पॉन्स नहीं मिला। इसे क्लाइंट-साइड कनेक्शन एक्सेप्शन या CapSolver टास्क टाइमआउट से अलग रखें।
जब भी विफलता वाला एनवायरनमेंट आपके नियंत्रण में हो, डायग्नोस्टिक वहीं से चलाएँ।
स्थानीय टेस्ट किसी क्लाउड वर्कर के आउटबाउंड फ़ायरवॉल नियमों की पुष्टि नहीं कर सकता। अगर विफल कनेक्शन सॉल्विंग सर्विस के अंदर से originate होता है, तो लैपटॉप टेस्ट को वही समस्या दोहराने वाला मानने के बजाय टास्क के त्रुटि विवरण और प्रॉक्सी प्रदाता के कनेक्शन रिकॉर्ड का उपयोग करें। दोनों सेवाओं को एक ही प्रयास की जाँच करने के लिए टाइमस्टैम्प सुरक्षित रखें।
प्रॉक्सी ट्रबलशूटिंग संदर्भ अतिरिक्त कनेक्टिविटी और ऑथेंटिकेशन चेक प्रदान करता है। अपनी व्यवस्था से संबंधित चेक लागू करें; किसी प्रॉक्सी प्रोडक्ट का एंडपॉइंट या यूज़रनेम फ़ॉर्मेट हर प्रदाता के लिए सार्वभौमिक फ़ॉर्मेट नहीं होता।
विफल बैच को रोकें और एक टास्क के साथ समस्या को पुन: उत्पन्न करें। मौजूदा सर्विस कॉन्फ़िगरेशन के विरुद्ध होस्ट और पोर्ट की जाँच करें, फिर प्रदर्शित मिसमैच को ठीक करें या एडमिनिस्ट्रेटर से सीमित स्कोप वाला नेटवर्क बदलाव अनुरोध करें।
त्रुटि के गायब होने की जाँच के लिए सुरक्षा नियंत्रणों को व्यापक रूप से डिसेबल न करें या कॉन्करेंसी को लगातार न बढ़ाएँ। एक अच्छी तरह रिकॉर्ड की गई एकल विफलता कई अलग-अलग सेटिंग्स वाले ओवरलैपिंग प्रयासों से ज़्यादा आसान जाँची जा सकती है।
जब प्रॉक्सी सफलतापूर्वक कनेक्ट करती है लेकिन वर्कफ़्लो इस पर निर्भर करता है कि अनुरोध एक समान एग्ज़िट का उपयोग करें, तो अगला सवाल सेशन निरंतरता का होता है।
सेशन आइडेंटिफ़ायर किसी प्रॉक्सी प्रदाता की रूटिंग प्रणाली के लिए इनपुट होता है। प्रदाता का डाक्यूमेंटेड व्यवहार यह निर्धारित करता है कि वह रूटिंग कितनी देर तक स्थिर रहती है और यदि कोई नोड अनुपलब्ध हो जाए तो क्या होता है। इसलिए कॉन्फ़िगर की गई स्टिकी अवधि को वास्तविक कनेक्शन व्यवहार के विरुद्ध जाँचने की ज़रूरत है।
प्रॉक्सी गेटवे के resolve किए गए पते को गंतव्य द्वारा देखे गए एग्ज़िट IP से भ्रमित न करें। वे रूट के अलग-अलग बिंदुओं का वर्णन करते हैं। जिस कनेक्शन का आप परीक्षण कर रहे हैं उसके लिए कौन सा प्रेक्षण या डायग्नोस्टिक एंडपॉइंट एग्ज़िट ऐड्रेस को दर्शाता है, यह प्रदाता से पूछें।
विशेष AntiCloudflareTask संदेश में dynamic DNS और बदलते IP के लिए, अलग dynamic DNS प्रॉक्सी त्रुटि गाइड का पालन करें। वह लेख सेशन-ID समस्या को विस्तार से समझाता है। उसके निदान को हर प्रॉक्सी त्रुटि पर लागू न करें: गलत पासवर्ड और dynamic gateway अलग समस्याएँ हैं।
यदि लक्ष्य ने स्पष्ट रूप से प्रॉक्सी IP को अस्वीकार कर दिया है, तो दोहराए गए प्रयास बंद करें और साइट मालिक या प्रासंगिक प्रदाता के साथ स्वीकृत एक्सेस व्यवस्था की समीक्षा करें। सॉल्वर परिणाम किसी एक्सेस प्रतिबंध को नज़रअंदाज़ करने की अनुमति नहीं है।
सफल फ़िक्स को इच्छित एप्लिकेशन ऑपरेशन द्वारा प्रदर्शित होना चाहिए, न कि सिर्फ़ किसी एक त्रुटि संदेश के गायब हो जाने से।
एक प्रलेखित सुधार करने के बाद, उपयुक्त होने पर एक नया टास्क बनाएँ और उसका रिस्पॉन्स सुरक्षित रखें। असिंक्रोनस टास्क के लिए, टास्क-रिज़ल्ट डाक्यूमेंटेशन का पालन करें ताकि प्रोसेसिंग, समापन और त्रुटियों में अंतर कर सकें। फिर जाँचें कि अनुमत पेज या एप्लिकेशन एक्शन पूरा हुआ या नहीं।
यदि समस्या बनी रहती है, तो सपोर्ट को टास्क प्रकार, उपलब्ध हो तो टास्क ID, अनुमानित समय और टाइमज़ोन, सटीक सैनिटाइज़्ड त्रुटि, प्रॉक्सी प्रोटोकॉल, ऑथेंटिकेशन विधि, और पहले से किए गए चेक्स का कॉम्पैक्ट रिपोर्ट भेजें। समझाएँ कि विफलता लोकली, क्लाउड वर्कर में, या सॉल्वर टास्क में घटित होती है।
यदि सपोर्ट को विशेष रूप से ज़रूरत हो तभी उपयुक्त निजी सपोर्ट मैकेनिज़्म के ज़रिए क्रेडेंशियल साझा करें। API keys, प्रॉक्सी पासवर्ड, कुकीज़ या सॉल्यूशन टोकन को पब्लिक इश्यू ट्रैकर में पोस्ट करने से बचें।
यह अनुक्रम CapSolver और आपके प्रॉक्सी प्रदाता को जाँच के लिए एक ठोस विफलता देता है। उपयोगी परिणाम एक सुधरा हुआ कनेक्शन और सत्यापित एप्लिकेशन परिणाम है, जिसमें अगली बार उसी समस्या को पहचानने के लिए पर्याप्त साक्ष्य हों।
प्र: मेरी प्रॉक्सी Chrome में काम करती है लेकिन CapSolver टास्क में क्यों विफल हो जाती है?
टास्क Chrome से अलग क्रेडेंशियल, फ़ॉर्मेटिंग या कॉलर-IP ऑथराइज़ेशन का उपयोग कर सकता है। दोनों कनेक्शनों को समान मान लेने से पहले टास्क के वास्तविक पैरामीटर और प्रॉक्सी के एक्सेस नियमों की तुलना करें।
प्र: क्या प्रॉक्सीलेस टास्क मेरे ब्राउज़र में कॉन्फ़िगर की गई प्रॉक्सी का उपयोग करता है?
ऐसा मान न लें। ब्राउज़र प्रॉक्सी और सॉल्वर टास्क अलग कॉन्फ़िगरेशन होते हैं। अपने उपयोग किए गए सटीक टास्क वेरिएंट और इंटिग्रेशन के लिए डाक्यूमेंटेशन जाँचें।
प्र: क्या लंबा टाइमआउट HTTP 407 को ठीक कर देगा?
नहीं। HTTP 407 के लिए प्रॉक्सी ऑथेंटिकेशन या कॉलर ऑथराइज़ेशन को ठीक करना आवश्यक है। ज़्यादा प्रतीक्षा करना गुम क्रेडेंशियल नहीं प्रदान करता।
प्र: क्या स्टिकी सेशन यह गारंटी देता है कि एग्ज़िट IP कभी नहीं बदलेगा?
सिर्फ़ लेबल से कोई सार्वभौमिक गारंटी नहीं निकलती। प्रदाता की सेशन नीति, फेल्यर व्यवहार, और प्रेक्षित एग्ज़िट IP की जाँच करें। जब वह सटीक AntiCloudflareTask त्रुटि दिखाई दे, तो समर्पित dynamic DNS गाइड का उपयोग करें।
प्र: मुझे प्रॉक्सी त्रुटि के बारे में सपोर्ट को क्या भेजना चाहिए?
उपलब्ध हो तो टास्क ID, समय, टास्क प्रकार, सैनिटाइज़्ड त्रुटि, प्रोटोकॉल, ऑथेंटिकेशन विधि और अपने चेक्स का सारांश भेजें। साधारण लॉग और पब्लिक स्क्रीनशॉट से सीक्रेट्स बाहर रखें।
Rajinder Singh
Deep Learning Researcher
Making CAPTCHA solving more reliable in automated workflows.
लेखक के बारे में
CapSolver में ERROR_CAPTCHA_UNSOLVABLE का निदान करें। त्रुटि के चरण, वर्तमान कार्य इनपुट, सुरक्षित पुनः प्रयास, और वह प्रमाण जाँचें जो किसी समाधान के बार-बार असफल होने पर भेजना हो।
समझें प्रॉक्सी रहित CAPTCHA कार्य, जब आपूर्ति की गई प्रॉक्सी की आवश्यकता होती है, और अपने ब्राउज़र या API वर्कफ़्लो के लिए सही CapSolver कार्य कैसे चुनें।
