

🎉नयाAI एजेंट के लिए CapSolver-MCP, एजेंट टूल और SDK एकीकरण
Rajinder Singh
Deep Learning Researcher
प्रकाशित Nov 17, 2026
अद्यतन Nov 17, 2026 · मिनट पढ़ने का समय
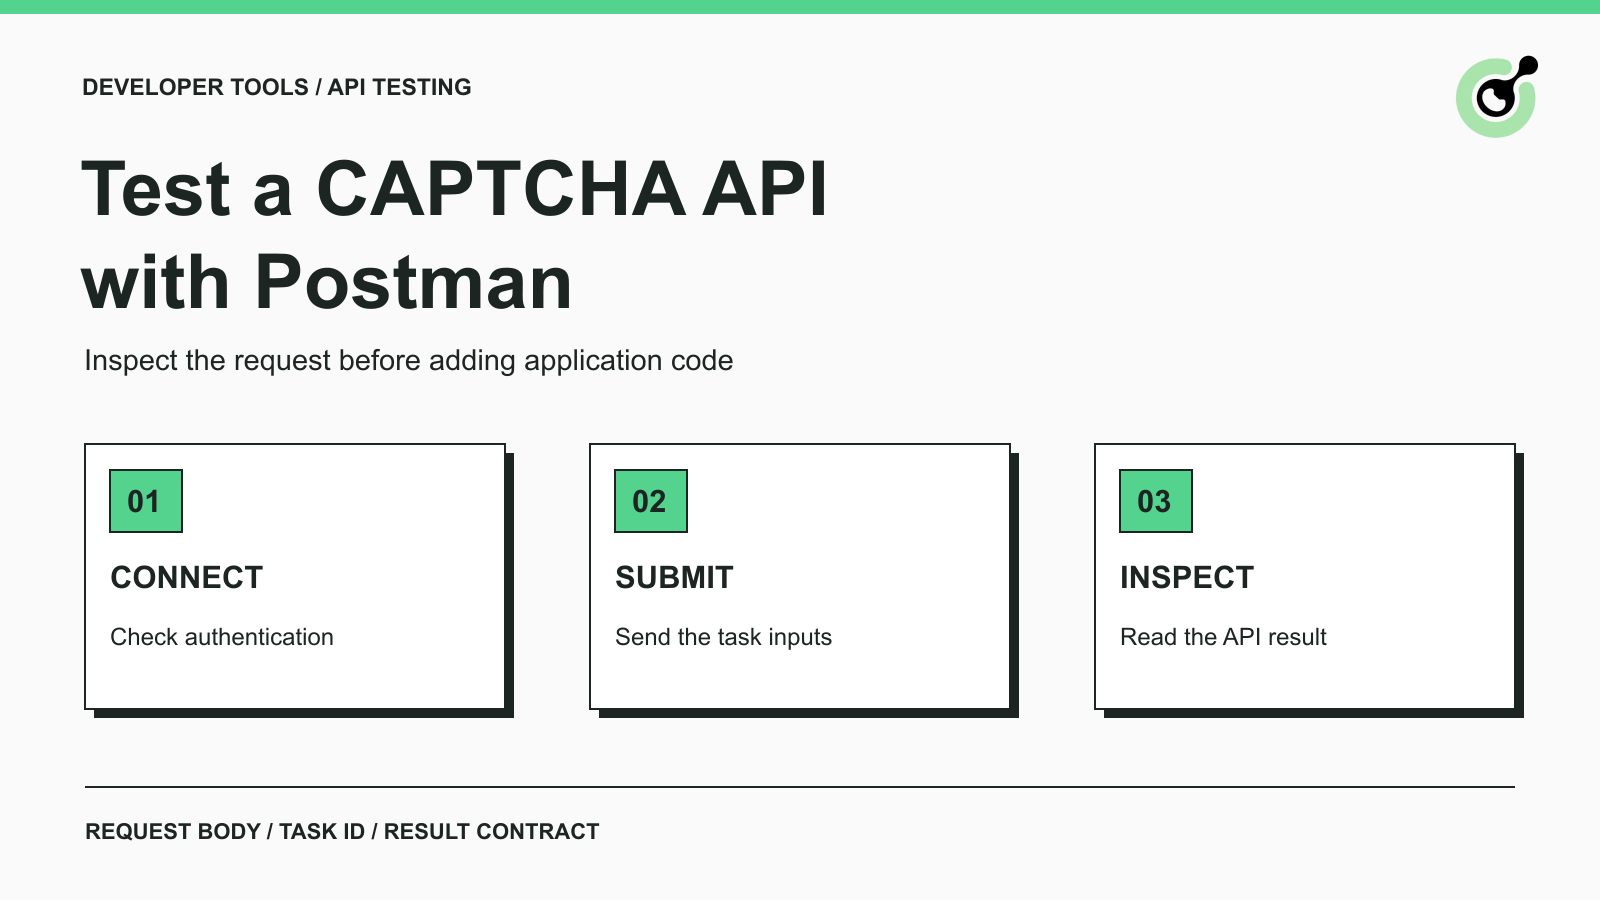
Postman एक API क्लाइंट है जिसका उपयोग रिक्वेस्ट बनाने, रिस्पॉन्स जाँचने और रीयूज़ेबल कलेक्शन्स को व्यवस्थित करने के लिए किया जाता है। यह तब उपयोगी होता है जब डेवलपर रिक्वेस्ट-फ़ॉर्मेट की समस्या को SDK या एप्लिकेशन बग से अलग रखना चाहता है। ब्राउज़र, एप्लिकेशन और solver क्लाइंट को एक साथ डिबग करने के बजाय, आप पहले API एक्सचेंज को अलग से जाँच सकते हैं।
यह ट्यूटोरियल दस्तावेज़ किए हुए API उदाहरण के रूप में CapSolver का उपयोग करता है। वर्कफ़्लो में अकाउंट ऑथेंटिकेशन, टास्क सबमिशन और रिज़ल्ट निरीक्षण शामिल हैं। यह यह दावा नहीं करता कि Postman ब्राउज़र चलाता है या अपने आप किसी प्रोटेक्टेड फ़ॉर्म को पूरा करता है। API रिज़ल्ट से एप्लिकेशन टेस्टिंग की तरफ़ बढ़ते समय अपनी ही टेस्ट पेज या किसी स्पष्ट रूप से अनुमत वर्कफ़्लो का उपयोग करें।
आपको Postman क्लाइंट, CapSolver API key, और उस विशेष CAPTCHA टास्क के वैध इनपुट चाहिए जिन्हें आप टेस्ट करना चाहते हैं।
टोकन टास्क के लिए आम तौर पर इसमें पेज URL और पब्लिक site key शामिल होते हैं, साथ ही वर्तमान टास्क डॉक्यूमेंटेशन में बताए गए कोई अतिरिक्त फ़ील्ड। उसी सपोर्टेड टास्क टाइप से शुरू करें जिसे आप वास्तव में उपयोग करते हैं। किसी दूसरे CAPTCHA सर्विस से मिलता-जुलता नाम लेकर सब्स्टीट्यूट न करें या यह न मान लें कि एक reCAPTCHA उदाहरण हर प्रोवाइडर पर लागू होगा।
तीन क्रेडेंशियल्स को अलग रखें। आपका CapSolver अकाउंट key solver API रिक्वेस्ट को ऑथेंटिकेट करता है। वेबसाइट का site key उसकी CAPTCHA कॉन्फ़िगरेशन की पहचान करता है। साइट-ओनर वेरिफ़िकेशन secret वेबसाइट के बैकएंड का होता है और solver अकाउंट key नहीं होता। यह भेद पहली रिक्वेस्ट भेजने से पहले होने वाली सामान्य सेटअप गलती को रोकता है।
इस टेस्ट के लिए समर्पित environment का उपयोग करें। Postman रिक्वेस्ट्स में वेरिएबल्स सपोर्ट करता है, जिससे आपको एक ही वैल्यू कई जगह एडिट नहीं करनी पड़ती। असली सीक्रेट्स को अपनी टीम द्वारा अनुमोदित लोकल या वॉल्ट मैकेनिज़्म से स्टोर करें। ऐसा एक्सपोर्टेड कलेक्शन कभी पब्लिश न करें जिसमें अकाउंट key हो। इनहेरिटेड ऑथराइज़ेशन सेटिंग्स भी जाँचें: असंबंधित कलेक्शन-लेवल bearer token डॉक्यूमेंटेड clientKey फ़ील्ड का विकल्प नहीं है।
वेरिफ़िकेशन सीमा: नीचे दिए गए रिक्वेस्ट शेप्स वर्तमान ऑफ़िशियल API डॉक्यूमेंटेशन से हैं। प्लेसहोल्डर्स में आपकी अपनी क्रेडेंशियल्स और अधिकृत पेज इनपुट की ज़रूरत होगी। Postman Newman के साथ की गई एक getBalance रिक्वेस्ट, जानबूझकर अमान्य प्लेसहोल्डर key के साथ, ऑफ़िशियल endpoint तक पहुँची और JSON API error लौटाया। यह केवल negative authentication path की जाँच करता है; सफल ऑथेंटिकेशन, टास्क क्रिएशन और CAPTCHA solving के लिए आपका अपना अकाउंट ज़रूरी है और इस जाँच में उन्हें exercise नहीं किया गया।
getBalance रिक्वेस्ट, किसी paid solving टास्क को बनाए बिना अकाउंट ऑथेंटिकेशन वेलिडेट करने की सबसे सरल जगह है।
https://api.capsolver.com/getBalance पर एक POST रिक्वेस्ट बनाएं। raw JSON बॉडी चुनें और सुनिश्चित करें कि रिक्वेस्ट Content-Type: application/json का उपयोग करती है। यह ऑफ़िशियल getBalance रिक्वेस्ट स्ट्रक्चर काम में लें और प्लेसहोल्डर को लोकली बदलें:
{
  "clientKey": "YOUR_API_KEY"
}
रिक्वेस्ट भेजें और रिस्पॉन्स बॉडी देखें। केवल HTTP रिस्पॉन्स काफ़ी नहीं है: API के error फ़ील्ड्स भी जाँचें। सफल ऑथेंटिकेटेड रिस्पॉन्स में डॉक्यूमेंटेड अकाउंट जानकारी शामिल होगी। ऑथेंटिकेशन error आपको CAPTCHA टास्क टेस्ट करने से पहले key या अकाउंट एक्सेस ठीक करने को कहता है।
अगर Postman को HTML, proxy error, या अवांछित redirect मिलता है, तो पहले URL और उस कॉम्पोनेंट की जाँच करें जो यह रिस्पॉन्स दे रहा है। केवल गलत API endpoint डाइग्नोज़ करने के लिए CAPTCHA solve करने की कोशिश न करें। TLS वेरिफ़िकेशन ऑन रखें; सर्टिफ़िकेट errors को क्लाइंट सेटिंग्स में छिपाने के बजाय जाँचें।
Postman cURL रिक्वेस्ट्स भी इम्पोर्ट कर सकता है। इसका इम्पोर्ट डॉक्यूमेंटेशन इस रास्ते को समझाता है। अगर आप कोई ऑफ़िशियल उदाहरण इम्पोर्ट करते हैं, तो बाद में method, URL, headers और body का निरीक्षण करें। किसी रिक्वेस्ट को इम्पोर्ट कर लेना यह साबित नहीं करता कि उसकी क्रेडेंशियल्स या टास्क इनपुट वैध हैं।
createTask, CAPTCHA-solving टास्क सबमिट करता है; टास्क टाइप से तय होता है कि बॉडी में कौन से फ़ील्ड होंगे।
एक सामान्य reCAPTCHA v2 proxyless टास्क के लिए, ऑफ़िशियल reCAPTCHA v2 रेफ़रेंस निम्नलिखित स्ट्रक्चर परिभाषित करता है। यह एक illustrative रिक्वेस्ट टेम्पलेट है: इसे https://api.capsolver.com/createTask पर भेजने से पहले अपने अधिकृत टेस्ट पेज के वास्तविक मानों से सभी प्लेसहोल्डर्स बदलें।
{
  "clientKey": "YOUR_API_KEY",
  "task": {
    "type": "ReCaptchaV2TaskProxyLess",
    "websiteURL": "YOUR_AUTHORIZED_PAGE_URL",
    "websiteKey": "YOUR_WEBSITE_SITE_KEY"
  }
}
टास्क टाइप की कैपिटलाइज़ेशन मायने रखती है। फ़ील्ड नामों को प्रोडक्ट नाम से अनुमान लगाने के बजाय ऑफ़िशियल रेफ़रेंस से कॉपी करें। ऐसी unsupported पैरामीटर्स न जोड़ें जिनके ज़रिए आप किसी ऐसे error की भरपाई करने की कोशिश कर रहे हों जिसका कारण आपने पहचाना ही नहीं है।
इस रिक्वेस्ट को balance रिक्वेस्ट से अलग सेव करें। इसे ऐसा डिस्क्रिप्टिव कलेक्शन नाम दें, जैसे टास्क टाइप और टेस्ट environment, ताकि आप डेवलपमेंट पेज जाँचते समय गलती से प्रोडक्शन टास्क न चला दें। मैन्युअल टेस्ट के लिए, Send सिर्फ़ एक बार दबाएँ और कुछ और करने से पहले रिज़ल्ट देखें।
यदि रिस्पॉन्स में error रिपोर्ट होता है, तो आगे बढ़ने से पहले उसे ठीक करें। यदि असिंक्रोनस टास्क बनाया गया, तो उसका लौटा हुआ taskId संभालकर रखें। अगली रिक्वेस्ट को उसी सटीक आइडेंटिफ़ायर का उपयोग करना होगा। createTask पर बार-बार Send दबाना नए अटेम्प्ट शुरू करता है; ऐसा मौजूदा टास्क के बारे में पूछने का तरीका नहीं है।
अपना CapSolver बोनस कोड रिडीम करें
अपना ऑटोमेशन बजट तुरंत बढ़ाएँ!
CapSolver अकाउंट में टॉप-अप करते समय बोनस कोड CAP26 का उपयोग करें और हर रिचार्ज पर अतिरिक्त 5% बोनस पाएँ — बिना किसी लिमिट के।
इसे अभी अपने CapSolver डैशबोर्ड में रिडीम करें
असिंक्रोनस टास्क के लिए getTaskResult पहले से सबमिट किए गए टास्क को जाँचता है।
https://api.capsolver.com/getTaskResult पर एक अलग POST रिक्वेस्ट बनाएं। ऑफ़िशियल task-result रिक्वेस्ट में वही अकाउंट key और लौटा हुआ टास्क आइडेंटिफ़ायर उपयोग होता है:
{
  "clientKey": "YOUR_API_KEY",
  "taskId": "TASK_ID_RETURNED_BY_CREATE_TASK"
}
स्टेटस को समझने से पहले errorId जाँचें। processing स्टेटस का मतलब है कि अभी उपभोग करने लायक कोई solution नहीं है। ready स्टेटस का मतलब है कि आप डॉक्यूमेंटेड solution ऑब्जेक्ट देख सकते हैं। ऊपर दिए reCAPTCHA v2 टास्क के लिए टोकन solution.gRecaptchaResponse में लौटाया जाता है। अन्य टास्क टाइप अलग फ़ील्ड लौटा सकते हैं, इसलिए parser को चुने गए टास्क कॉन्ट्रैक्ट के अनुसार चुनें।
जब तक आप एक्सचेंज सीख रहे हों, मैन्युअल रिक्वेस्ट्स से शुरू करें। फिर से जाँचने से पहले वर्तमान डॉक्यूमेंटेड polling गाइडेंस के अनुसार प्रतीक्षा करें और प्री-डिफ़ाइंड टास्क डेडलाइन पर रुक जाएँ। केवल polling की नकल करने के लिए createTask को repeated collection run के अंदर न रखें। अगर बाद में आपका एप्लिकेशन polling ऑटोमेट करता है, तो उसी taskId का उपयोग करे और टर्मिनल errors को स्पष्ट रूप से हैंडल करे।
टास्क रिज़ल्ट संवेदनशील ऑपरेशनल डेटा है। सहकर्मियों के साथ स्क्रीनशॉट साझा करते समय टोकन को रेडैक्ट करें। रिक्वेस्ट इश्यू समझाने के लिए अक्सर task identifier और error code ही काफ़ी होते हैं; पूरा रिस्पॉन्स डंप ज़्यादातर मामलों में ज़रूरी नहीं होता।
ImageToTextTask, getTaskResult की आवश्यकता के बजाय createTask रिस्पॉन्स में ही रिकग्निशन टेक्स्ट लौटाता है।
टेक्स्ट CAPTCHA इमेज टेस्ट करते समय ऑफ़िशियल ImageToTextTask रेफ़रेंस का उपयोग करें। इसकी body फ़ील्ड में इमेज का Base64 डेटा होता है। उस इमेज को रिपोर्ट PDFs, इनवॉइस डॉक्यूमेंट्स या पूरे ब्राउज़र स्क्रीनशॉट्स से अलग रखें: यह endpoint डॉक्यूमेंटेड image-recognition टास्क के लिए है, मनमाने डॉक्यूमेंट extraction के लिए नहीं।
रिस्पॉन्स में API error जाँचें और फिर कॉल सफल होने पर solution.text पढ़ें। रिज़ल्ट को स्ट्रिंग के रूप में बनाए रखें। 0072 जैसे रिकग्नाइज़ किए गए वैल्यू को नंबर में कन्वर्ट करना उसे बदल देता है, इससे पहले कि एप्लिकेशन के पास उत्तर वेलिडेट करने का मौका हो।
यही direct-response व्यवहार इस बात का कारण है कि एक यूनिवर्सल कलेक्शन लूप बुरा शुरुआती बिंदु है। जिस टास्क की आपको ज़रूरत है उसके लिए छोटा रिक्वेस्ट ग्रुप बनाएँ और उसी ग्रुप के असली रिटर्न कॉन्ट्रैक्ट को फ़ॉलो करें। मौजूदा image-to-text API गाइड इनपुट और आउटपुट बॉउंड्री को और विस्तार से समझाती है।
जब आप HTTP एक्सचेंज, API रिज़ल्ट और वेबसाइट रिज़ल्ट के बीच अंतर करते हैं तो Troubleshooting तेज़ हो जाती है।
HTTP लेयर पर, वास्तविक डेस्टिनेशन, रिस्पॉन्स टाइप, और क्लाइंट को रिस्पॉन्स मिला भी या नहीं, यह जाँचें। API लेयर पर, errorId और डॉक्यूमेंटेड error code देखें। वेबसाइट लेयर पर, यह देखें कि एप्लिकेशन ने सही तरह से एसोसिएटेड और current solution स्वीकार किया या नहीं। API error अर्थों का स्रोत ऑफ़िशियल error-code सूची है।
यदि balance रिक्वेस्ट फ़ेल होती है, तो टास्क पैरामीटर्स अभी बदलने की पहली चीज़ नहीं हैं। यदि balance ऑथेंटिकेशन सफल है लेकिन createTask फ़ेल होता है, तो चुने गए टाइप और उसके आवश्यक फ़ील्ड्स का निरीक्षण करें। यदि टास्क ready है लेकिन एप्लिकेशन रिज़ल्ट ठुकरा देता है, तो वही Postman रिक्वेस्ट दोहराने से केवल अतिरिक्त टास्क बन सकते हैं। इसके बजाय पेज कॉन्टेक्स्ट और वेबसाइट की वेलिडेशन path जाँचें।
सफल टोकन रिस्पॉन्स को end-to-end ब्राउज़र टेस्ट के रूप में वर्णित न करें। Postman ने अपने आप टोकन को आपके एप्लिकेशन को सप्लाई नहीं किया, न उसका ब्राउज़र स्टेट प्रिज़र्व किया, न फ़ॉर्म सबमिट किया, न बिज़नेस रिज़ल्ट वेरिफ़ाई किया। अपनी reCAPTCHA इंटीग्रेशन के लिए Google की server-side verification डॉक्यूमेंटेशन वेबसाइट की अलग जिम्मेदारी समझाती है।
एक उपयोगी कलेक्शन रिक्वेस्ट स्ट्रक्चर और अपेक्षित रिस्पॉन्स चेक्स को संरक्षित रखता है, जबकि क्रेडेंशियल्स को साझा आर्टिफ़ैक्ट्स से बाहर रखता है।
balance, टास्क क्रिएशन और टास्क रिज़ल्ट के लिए अलग-अलग रिक्वेस्ट्स सेव करें। बताएं कि कौन-सी वैल्यूज़ यूज़र सप्लाई करता है और कौन-सी पहले के रिस्पॉन्स से आती हैं। कलेक्शन एक्सपोर्ट करने से पहले उदाहरण टोकन और अकाउंट keys को क्लियर कर दें। इंटरफ़ेस में masked दिखने वाले फ़ील्ड को सुरक्षित मानने के बजाय एक्सपोर्टेड JSON खुद निरीक्षण करें।
Postman का कलेक्शन रनर नियंत्रित रिक्वेस्ट सीक्वेंस दोहराने में मदद कर सकता है। स्कोप स्पष्ट रखें: रिक्वेस्ट-फ़ॉर्मेट चेक, ऑथेंटिकेशन चेक और paid solve अलग-अलग टेस्ट हैं। आख़िरी वाले के लिए छोटा अनुमोदित टेस्ट बजट रखें, जिसके पास ज्ञात टास्क इनपुट और स्पष्ट स्टॉप कंडीशन हो।
एप्लिकेशन की जटिलता जोड़ने से पहले API एक्सचेंज को दृश्य बनाने के लिए Postman का उपयोग करें। जब रिक्वेस्ट फ़ील्ड्स और रिज़ल्ट हैंडलिंग सही हो जाएं, तो वही डॉक्यूमेंटेड कॉन्ट्रैक्ट अपने एप्लिकेशन में ट्रांसफ़र करें और उसका वास्तविक outcome वेरिफ़ाई करें। CapSolver सपोर्टेड solving स्टेप देता है; रिज़ल्ट को सही ढंग से उपयोग करने की ज़िम्मेदारी आपके वर्कफ़्लो की रहती है।
प्रश्न: क्या Postman अपने आप CAPTCHA solve कर सकता है?
Postman API रिक्वेस्ट भेजता है। CAPTCHA-solving सर्विस समर्थित solving टास्क करती है, जबकि आपका एप्लिकेशन लौटाए गए रिज़ल्ट को हैंडल करता है।
प्रश्न: CapSolver API key मुझे कहाँ रखनी चाहिए?
इसे डॉक्यूमेंटेड JSON रिक्वेस्ट के clientKey फ़ील्ड में रखें। असली वैल्यू को निजी रखें और इसे वेबसाइट के पब्लिक site key से न मिलाएँ।
प्रश्न: क्या हर टास्क को getTaskResult की ज़रूरत होती है?
नहीं। असिंक्रोनस टास्क task-result endpoint का उपयोग करते हैं, जबकि ImageToTextTask अपना रिकग्निशन रिज़ल्ट सीधे लौटाता है। अपने चुने हुए टास्क टाइप के लिए वर्तमान डॉक्यूमेंटेशन फ़ॉलो करें।
प्रश्न: मुझे टोकन मिल रहा है, फिर भी वेबसाइट फ़ेल क्यों हो रही है?
वेबसाइट की अलग acceptance स्टेप होती है। current और सही तरह से एसोसिएटेड टोकन को उपयुक्त एप्लिकेशन फ्लो में उपयोग करना ज़रूरी है; Postman में उसे प्राप्त करना उस फ्लो को पूरा नहीं करता।
प्रश्न: क्या मुझे इंतज़ार करते समय createTask बार-बार चलाना चाहिए?
नहीं। मौजूदा असिंक्रोनस टास्क को getTaskResult और उसके लौटाए taskId से जाँचें। बार-बार टास्क बनाना polling नहीं है और इससे अनावश्यक काम और चार्जेज़ पैदा हो सकते हैं।
Rajinder Singh
Deep Learning Researcher
Making CAPTCHA solving more reliable in automated workflows.
लेखक के बारे में
SDK डिज़ाइन, असिंक समर्थन, टास्क इनपुट्स और ब्राउज़र की ज़िम्मेदारियों के आधार पर Python CAPTCHA सॉल्वर की तुलना करें। एक ऐसे API का चयन करें जिसके पास व्यावहारिक स्वीकृति परीक्षण हो।
जानें कि कब CAPTCHA केस-सेंसिटिव होते हैं, बड़े और छोटे अक्षरों की गलतियों से कैसे बचें, और इमेज रिकग्निशन की सीमाओं का आपके सॉल्वर इंटीग्रेशन के लिए क्या मतलब होता है।
