🎉NUEVOCapSolver para agentes de IA-Integraciones de MCP, herramientas de agente y SDK
Aloísio Vítor
Image Processing Expert
Publicado Sep 24, 2026
Actualizado Sep 24, 2026 · min de lectura
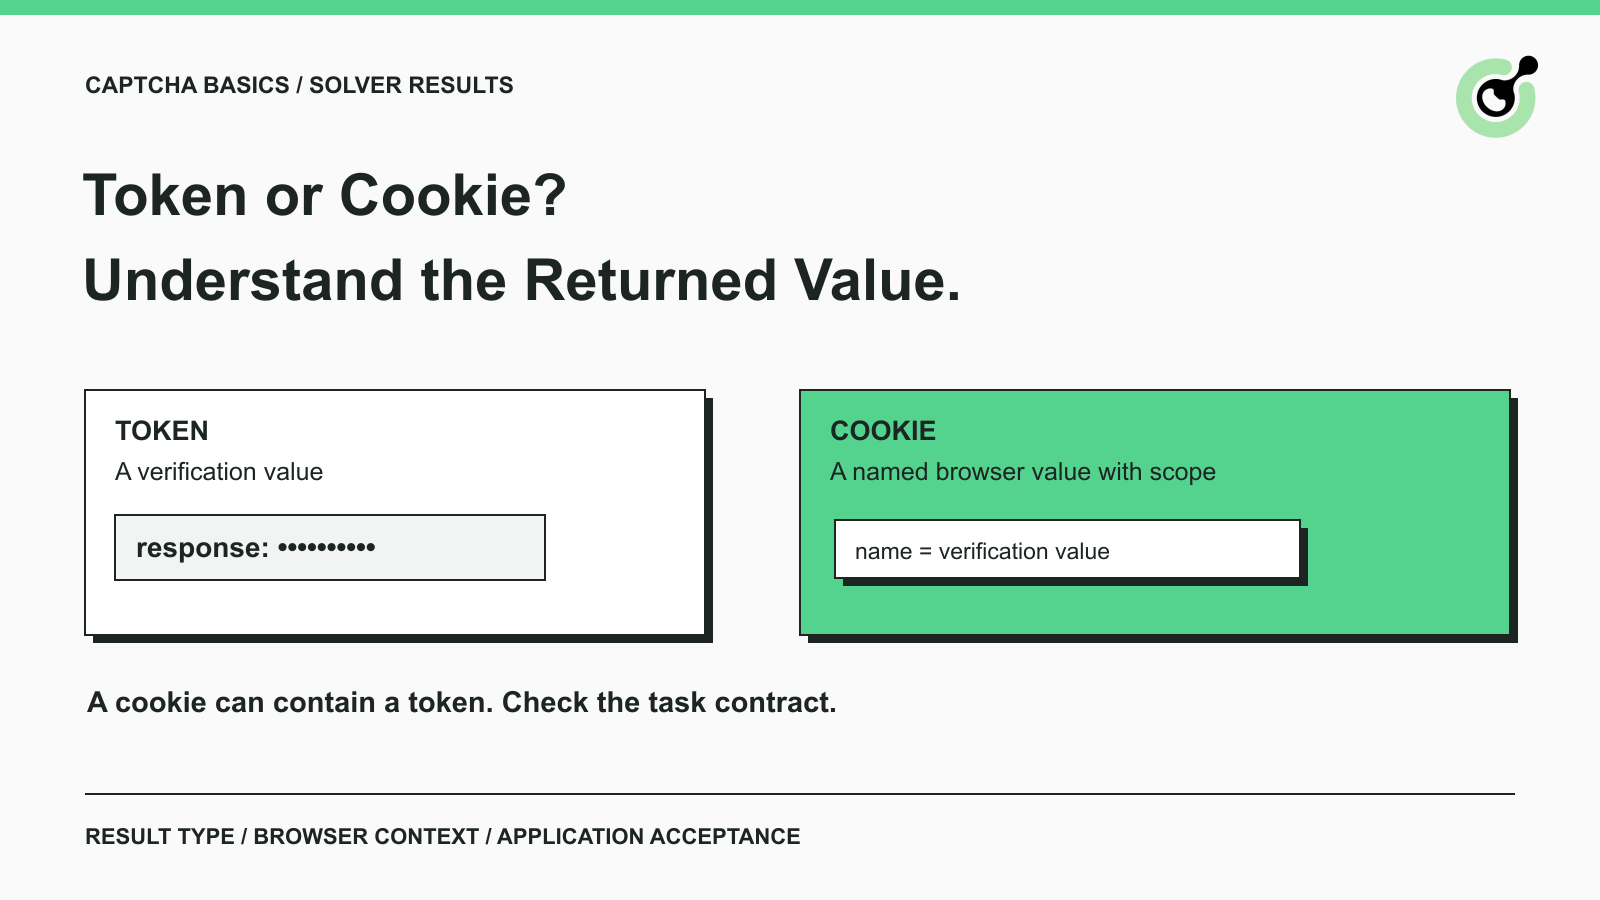
Un token de CAPTCHA contiene información de verificación, mientras que una cookie proporciona una forma de almacenar un valor y enviarlo con las solicitudes del navegador correspondiente. Estos conceptos pueden solaparse: un token puede entregarse dentro de una cookie.
Esta distinción es importante cuando un desarrollador recibe una respuesta de solucionador exitosa pero el navegador sigue mostrando la página original. El valor devuelto puede ser válido para un paso de integración mientras que el siguiente paso espera un resultado diferente o un contexto de navegador distinto. CapSolver expone resultados específicos de tareas, por lo tanto, entender el formato de la respuesta pertenece al comienzo de una integración. Esta guía explica los tipos de resultados comunes, cómo leerlos y qué verificar antes de considerar que el flujo de trabajo está completo. Aplica a sus propias aplicaciones y a otras automatizaciones que esté autorizado a ejecutar.
En un flujo de trabajo de CAPTCHA, un token de respuesta suele ser un valor opaco producido para la verificación. Su aplicación debe usarlo según el contrato del proveedor correspondiente. Su longitud o apariencia no le dicen si pertenece a reCAPTCHA, Turnstile o un sistema diferente.
No confunda ese resultado con su clave de API de solucionador. La clave de API autoriza las llamadas al servicio de solucionador. El token de respuesta pertenece a una operación de CAPTCHA específica. Ninguno reemplaza las credenciales o permisos requeridos por la aplicación empresarial.
Una cookie del navegador es un valor nombrado asociado a un sitio y atributos relevantes. Esos atributos influyen en dónde y cuándo el navegador la envía. Una cookie puede contener estado de sesión de la aplicación, preferencias o información relacionada con la verificación.
Esto significa que la elección entre token y cookie no es entre dos tecnologías universalmente competidoras. Primero identifique el desafío y los requisitos de la aplicación receptora. Luego determine si el resultado documentado es una respuesta de formulario, un valor de cookie o algo más.
Diferentes familias de tareas devuelven tipos diferentes de información, y su integración debe preservar esas diferencias.
| Desafío o tarea | Resultado típico a reconocer | Lo que aún necesita verificación |
|---|---|---|
| Tarea de token de reCAPTCHA | Un resultado como gRecaptchaResponse |
La aplicación recibe y valida la respuesta adecuada |
| Tarea de token de Turnstile | Un valor token en la solución documentada |
El servidor del sitio lo valida y procesa la acción deseada |
| Tarea de AWS WAF | Un resultado de cookie documentado |
El flujo de trabajo del navegador permitido usa el contexto de sesión esperado |
| Tarea de texto de imagen | Texto reconocido | El texto pertenece a la imagen actual y la aplicación lo acepta |
| Tarea del motor de visión | Datos de reconocimiento específicos del módulo | La aplicación realiza la interacción con la imagen correspondiente |
Esta tabla describe categorías de resultados, no una promesa de que un adaptador pueda usar cada campo de la misma manera. Una función que extraiga solo token no manejará automáticamente una respuesta llamada gRecaptchaResponse, reconocimiento de texto o un resultado de cookie.
La misma distinción aplica a una herramienta de agente. Su mensaje de éxito debe indicar qué devolvió realmente la herramienta. La finalización del reconocimiento y la aceptación de la aplicación del formulario representan observaciones diferentes, incluso si ambas ocurren durante la misma tarea del navegador.
Los tokens de respuesta de reCAPTCHA y Turnstile pertenecen a flujos de validación que el servidor del sitio web debe completar. Recibir un token de un solucionador es una parte de ese flujo.
La documentación de la tarea de reCAPTCHA v2 de CapSolver muestra el resultado bajo solution.gRecaptchaResponse. También describe campos relacionados con cookies, por lo que la configuración real y el objeto devuelto importan más que asumir que todos los resultados de reCAPTCHA son idénticos.
Google documenta que un token de respuesta de reCAPTCHA es válido durante dos minutos y puede verificarse una vez. Una pausa prolongada entre resolver y enviar puede cambiar el resultado. Un token previamente aceptado no es un elemento reutilizable para pruebas posteriores.
Para una aplicación que usted posee, inspeccione la decisión de verificación del servidor junto con el resultado del navegador. Para una aplicación externa que esté autorizado a automatizar, verifique el resultado de negocio observable sin afirmar acceso a evidencia del lado del servidor que no posea.
La tarea de Turnstile de CapSolver documenta sus propios campos de solicitud y resultado. Use ese contrato en lugar de sustituir campos de un ejemplo de reCAPTCHA.
Cloudflare guía de validación de Turnstile requiere validación del lado del servidor y describe los tokens como de uso único, con un período de validez de cinco minutos. El estado visible de un widget no puede probar por sí solo que su servidor haya impuesto la verificación correctamente.
Evite resolver muy antes de la acción que requiere la respuesta. Prepare la tarea permitida, obtenga la respuesta en el momento adecuado y confirme el resultado de la aplicación receptora. No convierta una entrega fallida en un bucle ilimitado de nuevas llamadas al solucionador.
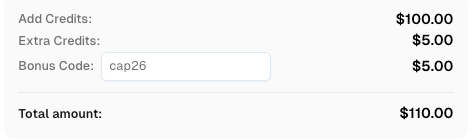
Canjear su código de bonificación de CapSolver
¡Aumente su presupuesto de automatización instantáneamente!
Use el código de bonificación CAP26 al recargar su cuenta de CapSolver para obtener un 5% adicional en cada recarga — sin límites.
Canjéalo ahora en su Panel de CapSolver
Una cookie de verificación registra estado específico del proveedor dentro de un contexto de navegador. No otorga acceso general a sitios no relacionados, cuentas o acciones protegidas.
Cloudflare documenta cf_clearance como una cookie asociada a sus mecanismos de limpieza. Su documentación de limpieza también explica que Turnstile puede apoyar la pre-limpieza cuando se configura para ello. No debe asumir que cada operación exitosa de token de Turnstile crea esa cookie.
Si la página presenta un desafío de Cloudflare en lugar de un widget de Turnstile independiente, comience identificando el mecanismo real. La guía para identificar páginas de desafío de Turnstile y Cloudflare cubre esa decisión anterior. Un desajuste allí puede enviar la integración hacia el tipo de resultado incorrecto.
Trate la limpieza como estado con sus propias condiciones. No es evidencia de que un usuario esté conectado, que un documento restringido sea accesible o que las solicitudes posteriores de la aplicación no puedan rechazarse.
AWS describe su token de verificación como almacenado en la cookie aws-waf-token. Este es un ejemplo concreto de un token y una cookie participando en el mismo diseño.
La referencia de tarea de AWS WAF de CapSolver documenta la forma del resultado del solucionador. Mantenga separados conceptualmente el resultado del servicio y el comportamiento de almacenamiento del navegador: uno le dice qué devolvió el solucionador; el otro determina cómo el flujo de trabajo permitido lleva el valor.
No necesita decodificar el valor para decidir si su integración usa el campo correcto. Necesita la documentación de la tarea actual, el contexto de navegador correspondiente y evidencia de que la solicitud deseada fue aceptada.
Lea una respuesta del solucionador en etapas para que una solicitud de API aceptada no se confunda con una acción de aplicación completada.
Primero verifique si la creación de la tarea fue exitosa. Un error en ese punto requiere atención ala tarea proporcionada o a la respuesta del servicio. Un identificador de tarea solo significa que existe una tarea; no es la respuesta del CAPTCHA.
Luego siga el flujo de finalización documentado de la tarea seleccionada. La referencia de resultados de tarea de CapSolver describe resultados asincrónicos, mientras que algunas tareas de reconocimiento devuelven su resultado directamente desde la creación de la tarea. Evite forzar a cada familia de tareas a través de un camino de sondeo asumido.
Luego inspeccione el campo de solución esperado. ¿Es el valor un token de CAPTCHA, una cookie, texto reconocido o coordenadas? Un campo faltante es evidencia diagnóstica útil. Reemplazarlo con una cadena vacía o pasar todo el objeto a un formulario oculta la discrepancia.
Finalmente verifique la operación empresarial. Para una prueba de formulario permitida, busque la confirmación esperada y el registro de prueba asociado. Para una tarea de datos de solo lectura, confirme que el contenido solicitado esté presente. Registre la incertidumbre si la página cambió pero el resultado esperado no se pudo establecer.
Considere un caso hipotético que solicite un informe de disponibilidad de productos. El solucionador devuelve una respuesta, pero el navegador navega a una página principal genérica. El paso del solucionador puede haberse completado, pero el informe nunca se obtuvo. Informar "CAPTCHA resuelto; informe objetivo faltante" da al siguiente ingeniero un punto de partida más útil que informar toda la ejecución como exitosa.
La mayoría de los errores en el manejo de resultados provienen de tratar etapas o tipos de resultados como intercambiables.
Usar el campo de respuesta incorrecto. Mantenga cada adaptador vinculado a su tipo de tarea documentado. Revise los nombres reales de los campos sin copiar valores sensibles en los registros de problemas.
Usar una respuesta caducada. La navegación, un desafío recargado o un largo retraso del operador pueden hacer que un resultado anterior sea inapropiado. Vuelva a verificar la página actual y las reglas de validez del proveedor antes de continuar.
Tratar una cookie como portátil entre trabajadores. El estado del navegador debe permanecer bajo propiedad explícita. Mover un valor opaco a un contexto no relacionado no sustituye un flujo de sesión soportado.
Verificar solo el panel del solucionador. El panel puede ayudar a investigar tareas de servicio, pero no puede reemplazar la evidencia del resultado final de su aplicación. Mantenga visible por separado el estado de la tarea y el resultado empresarial en su informe.
Registrar la solución completa. Registre el identificador de tarea, la categoría de resultado, las marcas de tiempo y una descripción de error enmascarada cuando sea necesario. Los tokens de respuesta completos y las cookies de sesión generalmente no pertenecen a la salida de depuración ordinaria.
Al diagnosticar un fallo, preservar la secuencia de eventos en lugar de solo el último error. Una tarea creada antes de la navegación, un resultado devuelto después y un formulario enviado en una pestaña diferente describen un problema muy diferente de una solicitud rechazada durante la creación de la tarea. Ese cronograma puede revelar dónde investigar sin recopilar los valores secretos mismos.
Elija la tarea del solucionador desde el desafío que realmente observó, luego implemente el contrato de respuesta para esa tarea. Mantenga explícitos los responsabilidades del navegador y las verificaciones de aceptación de la aplicación. Esto produce código de integración más claro y informes de fallos más útiles que tratar cada cadena devuelta como el mismo tipo de respuesta.
Use CapSolver con la documentación de la tarea actual para el manejo permitido de CAPTCHA. Comience con un flujo de trabajo representativo, establezca cómo se ve la finalización y expanda solo después de que ese resultado sea observable.
P: ¿Es el token de CAPTCHA lo mismo que una cookie?
No. Un token es un valor utilizado por un sistema de verificación, mientras que una cookie es una forma de almacenar y transmitir un valor nombrado en un contexto de navegador. Una cookie puede contener un token, como demuestra AWS WAF.
P: ¿Puedo elegir una cookie en lugar de un token para cualquier CAPTCHA?
No. El proveedor del desafío y el contrato de la tarea determinan el resultado esperado. Cambiar el formato del resultado en su código no cambia lo que acepta la aplicación receptora.
P: ¿Un token de Turnstile proporciona automáticamente la limpieza de Cloudflare?
No. La validación de la respuesta de Turnstile y la limpieza de Cloudflare son mecanismos distintos. La pre-limpieza de Turnstile depende de la configuración; no asuma que cada operación de token produce una cookie de limpieza.
P: ¿Por qué la página aún falla después de que el solucionador devuelve un resultado?
Verifique el campo del resultado, la frescura, los parámetros del desafío, el contexto del navegador y la respuesta final de la aplicación. Solo un resultado del solucionador no puede confirmar que el navegador haya realizado la acción correcta o que la aplicación lo haya aceptado.
P: ¿Debo guardar tokens y cookies para ejecuciones futuras?
No construya un caché general de respuestas de CAPTCHA. Siga los requisitos de validez y sesión de cada proveedor, proteja cualquier estado de navegador necesario y evite reutilizar respuestas de uso único.
Aloísio Vítor
Image Processing Expert
Interpreting the visual signals behind web workflows.
SOBRE EL AUTOR
Solucionar problemas de solicitudes lentas de la API CAPTCHA con comprobaciones claras de la creación de tareas, el sondeo de resultados, los errores, la caducidad del token y la acción final del navegador después de resolverla.
Resolver un CAPTCHA de imagen en Node.js con la solicitud ImageToTextTask documentada, codificación Base64 local, resultados de texto directos y un cliente pequeño y probado.