Solucionador de CAPTCHA: Barrido vs Webhooks – Cómo elegir un flujo de resultados

Lucas Mitchell
Automation Engineer
TL;DR
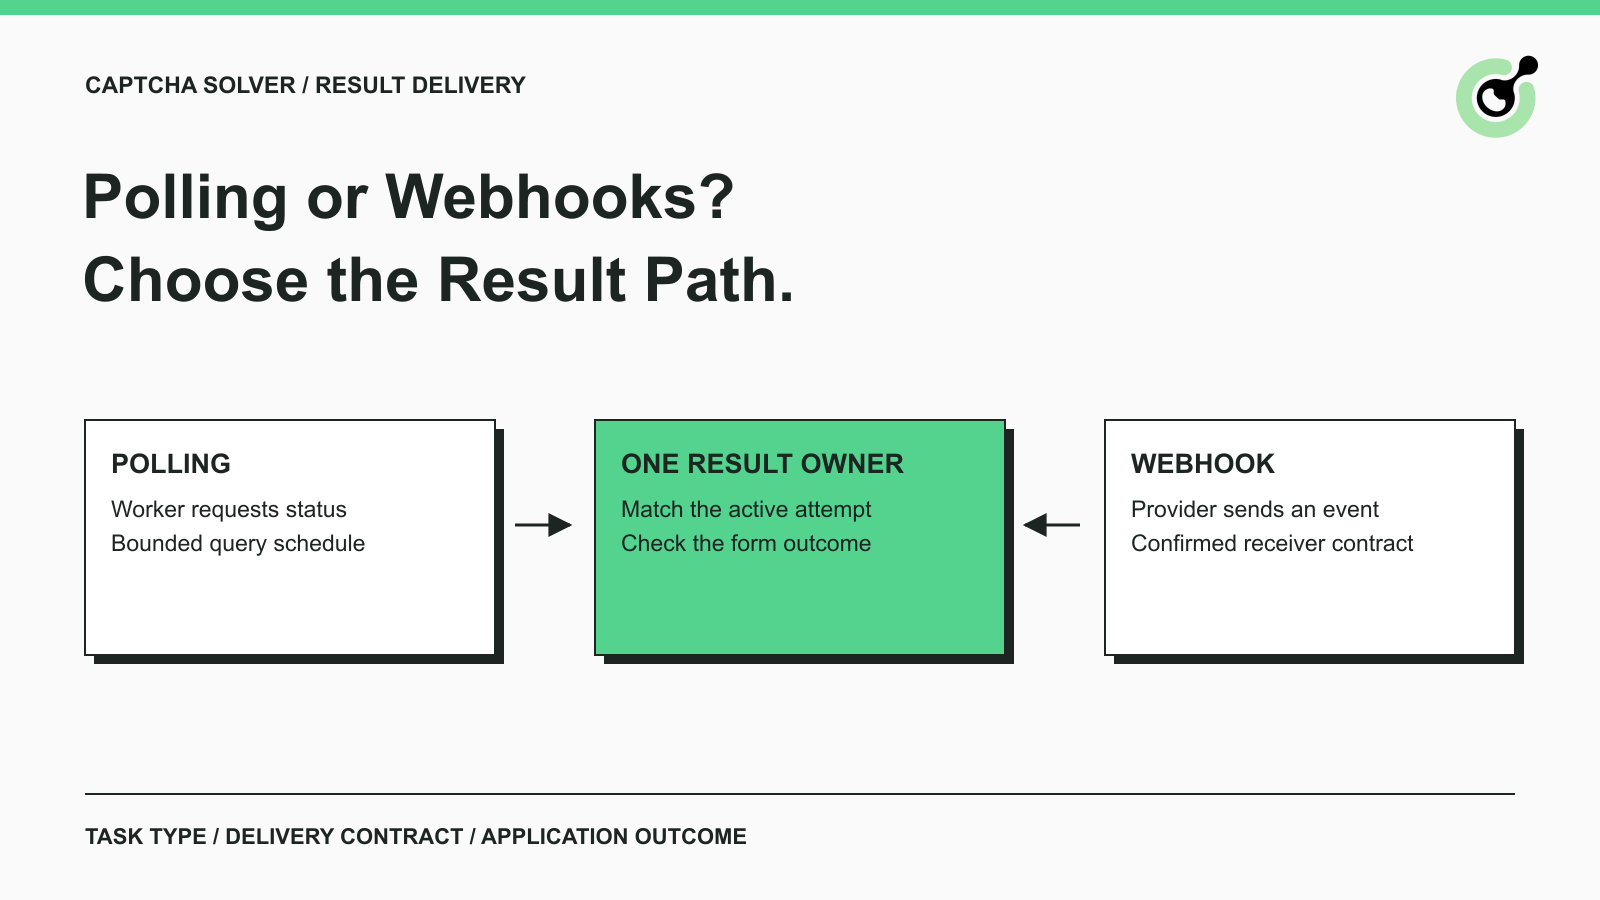
- Utiliza el sondeo cuando una tarea de CAPTCHA se ejecute en un trabajador que pueda realizar solicitudes salientes y no cuente con un receptor de devolución de llamada adecuado.
- Considera los webhooks cuando tu aplicación pueda recibir de forma segura los eventos de finalización y hayas confirmado el contrato de devolución de llamada del proveedor.
- Verifica primero la familia de tareas: algunas tareas de reconocimiento devuelven su resultado directamente desde
createTasky no necesitan ningún patrón de entrega. - Trata la finalización del solucionador, la entrega a tu aplicación y la aceptación por parte del formulario deseado como resultados separados.
- Mantén un único propietario del resultado por intento de aplicación, incluso si más de un camino de entrega puede informar la finalización.
¿Qué cambia al elegir sondeo o un webhook?
El sondeo del solucionador de CAPTCHA solicita el estado de una tarea, mientras que un webhook permite al proveedor enviar una notificación de finalización a tu servidor. Ambos patrones mueven el resultado del solucionador de vuelta a una aplicación que espera finalizar una operación autorizada, como una verificación de calidad en un formulario que tu equipo posee.
Con CapSolver, esa decisión comienza con el tipo de tarea seleccionado y su respuesta documentada. Un trabajador no debe asumir que cada solicitud exitosa de creación de tarea requiere una segunda solicitud. De igual manera, recibir un identificador de tarea no significa que la aplicación ya cuente con una respuesta utilizable.
La entrada del glosario de webhook explica el modelo de notificación push general. Aquí, "webhook" significa una notificación de servidor a servidor sobre una tarea de solucionador. Una devolución de llamada de JavaScript dentro de un widget de CAPTCHA es diferente: se ejecuta en una integración de navegador y no crea un receptor de resultados accesible desde internet para tu backend.
Esta comparación cubre la entrega de resultados y el diseño de la aplicación. No proporciona un servidor de devolución de llamada listo para desplegar ni asume garantías no documentadas sobre la entrega del proveedor.
Sondeo vs webhooks a simple vista
El sondeo suele ser el punto de partida más sencillo para un trabajador limitado; los webhooks se vuelven atractivos cuando un receptor de eventos ya forma parte de la aplicación.
| Decisión | Sondeo | Webhook |
|---|---|---|
| Dirección de red | El trabajador solicita el estado al proveedor | El proveedor envía una solicitud a tu receptor |
| Requisito principal | ID de tarea almacenado y conectividad saliente | Receptor accesible y contrato de entrega confirmado |
| Comportamiento de espera | Verificaciones programadas hasta la finalización o un límite | La aplicación espera un evento de finalización |
| Estado a retener | Propietario de la tarea, fecha límite y historial de consultas | Propietario de la tarea, fecha límite y disposición de entrega |
| Pregunta operativa principal | ¿Cuántas consultas puede realizar el trabajador? | ¿Qué sucede cuando el receptor no puede aceptar un evento? |
| Buena opción inicial | Trabajos pequeños de verificación autorizada y trabajadores existentes | Aplicaciones que ya operan con entrada de eventos confiables |
La tabla describe compromisos arquitectónicos, no una afirmación de que cada proveedor implemente las mismas funciones de devolución de llamada. Un contrato específico del proveedor determina lo que el receptor puede realmente confiar.
Verifica primero el flujo de finalización documentado de CapSolver
CapSolver documenta la recuperación asíncrona de resultados y respuestas de reconocimiento directo, por lo que la selección de la tarea ocurre antes de la selección del transporte.
La especificación de createTask incluye un callbackUrl opcional y describe un POST que envía el token a esa dirección. La página no define un esquema completo de carga útil de devolución de llamada, mecanismo de firma, política de reintentos o contrato de orden de entrega. Confirma estos detalles antes de tratar la entrega de devolución de llamada como una dependencia de producción.
Para tareas asíncronas, la referencia de getTaskResult utiliza clientKey y taskId. Documenta los estados idle, processing y ready; la finalización exitosa requiere que errorId sea cero y status sea ready. La estructura de la solución depende del tipo de tarea. La página indica que los llamadores deben intentarlo nuevamente después de tres segundos mientras se procesa y enumera límites de 120 consultas por tarea y una ventana de cinco minutos para consultas desde la creación.
No apliques este bucle de sondeo a cada respuesta. La documentación de ImageToTextTask describe resultados de reconocimiento devueltos directamente por createTask. Un envoltorio genérico que descarte una solución directa y comience a esperar otro evento puede introducir un fallo que el solucionador en sí mismo no causó.
¿Cuándo es mejor la opción de sondeo?
El sondeo se adapta a un trabajador que ya posee la acción del navegador, conoce su fecha límite y puede permanecer responsable de la tarea hasta que llegue el resultado.
Imagina un trabajador de verificación que comprueba el formulario de soporte en una aplicación de prueba. El trabajador crea una tarea de solucionador compatible, registra su ID de tarea con el intento del formulario y programa verificaciones de estado. Cuando el resultado esté listo, la aplicación verificará si ese intento del formulario aún está activo antes de entregar la respuesta a su integración permitida.
Este arreglo no necesita ningún nuevo punto final entrante. También da al trabajador un lugar para explicar por qué el intento terminó: el solucionador devolvió un error, la fecha límite de la aplicación expiró o el formulario fue reemplazado antes de que se pudiera usar un resultado.
Un diseño práctico de sondeo debe hacer estas decisiones explícitas:
- Conserva el ID de tarea del proveedor con el intento de aplicación que lo creó.
- Programa las verificaciones según el intervalo documentado y los límites de recuperación.
- Deja de consultar en caso de error terminal, finalización exitosa, cancelación o vencimiento de la fecha límite de la aplicación.
- Valida el campo de solución esperado para el tipo de tarea seleccionado.
- Confirma que el formulario deseado aún existe antes de pasar el resultado adelante.
La fecha límite de la aplicación puede ser más corta que la ventana de recuperación del proveedor. Un resultado que permanezca consultable aún puede ser irrelevante para una página de navegador que haya navegado hacia otra. Registra esa distinción en el resultado del trabajador en lugar de llamar a cada resultado no utilizado un fallo del solucionador.
¿Qué debe confirmarse antes de elegir webhooks?
Un webhook es una opción adecuada solo cuando el receptor puede identificar una tarea esperada, manejar su resultado de forma segura y explicar entregas fallidas o tardías.
Para CapSolver, comienza con la funcionalidad documentada de callbackUrl y obtén los detalles del contrato faltante. Pregunta qué identifica una tarea en la solicitud entregada, cómo se puede autenticar el emisor, qué respuesta confirma la recepción y qué hace el servicio si esa respuesta no se recibe. No copies la cabecera de firma o el horario de reintentos de otro servicio en un receptor de CapSolver.
El receptor también necesita protecciones normales de la aplicación. La guía de seguridad REST de OWASP cubre HTTPS, validación de solicitudes y manejo de contenido. Estos son principios de diseño del receptor; no demuestran que una API de devolución de llamada específica proporcione solicitudes firmadas.
Mantén los cargas útiles entrantes fuera de los registros normales de solicitudes cuando contengan tokens de solución. Almacena solo la información necesaria para asociar la entrega con un intento esperado y diagnosticar su disposición. Una URL de devolución de llamada no debe exponer la clave de cuenta de CapSolver en cadenas de consulta o registros.
Si no se puede establecer la autenticación del emisor o la correlación, prefiere el flujo de sondeo documentado mientras resuelves la brecha. Una URL accesible sola no es evidencia suficiente de que tu receptor pueda confiar y usar una notificación.
Redime tu código de bonificación de CapSolver
¡Aumenta tu presupuesto de automatización instantáneamente!
Usa el código de bonificación CAP26 al recargar tu cuenta de CapSolver para obtener un 5% adicional en cada recarga — sin límites.
Redímelo ahora en tu Panel de CapSolver

¿Cómo debe conectarse la entrega de resultados a la finalización del formulario?
La entrega de resultados debe producir una respuesta candidata para un intento de aplicación actual, seguido de una verificación separada de que la operación deseada se completó.
Imagina una página de prueba interna con un formulario de retroalimentación. El resultado del solucionador llega con éxito, pero la prueba ya ha cerrado el diálogo de retroalimentación. Tu aplicación debe registrar que la respuesta llegó después de que finalizara el intento. No debe reabrir el diálogo o enviar un formulario no relacionado solo porque un resultado esté disponible.
Usa un pequeño registro de aplicación con significados claramente separados:
| Campo del registro | Significado en tu aplicación |
|---|---|
| Referencia de intento | La operación del formulario específica que espera una respuesta |
| Referencia de tarea del proveedor | La tarea creada para ese intento, cuando sea aplicable |
| Fuente de entrega | Respuesta de sondeo, devolución de llamada o respuesta directa |
| Disposición del resultado | Aceptado para su uso, rechazado como inesperado o ya no necesario |
| Resultado de la aplicación | La operación deseada completada, fallida o cancelada |
Estos son campos propuestos de aplicación, no un esquema de respuesta de CapSolver. Su propósito es evitar que un evento de transporte se convierta en una afirmación no respaldada sobre el éxito del negocio.
El estado HTTP también tiene un significado más estrecho que la finalización de la aplicación. Por ejemplo, la definición de HTTP 202 Accepted explica que la aceptación para procesamiento no establece la finalización. Es una distinción general del protocolo, no una afirmación de que CapSolver use HTTP 202 para la creación de tareas.
¿Se pueden combinar el sondeo y los webhooks?
Un diseño combinado es posible solo cuando ambos caminos alimentan la misma decisión de aplicación y se ha confirmado el comportamiento soportado por el proveedor.
No permitas que un controlador de devolución de llamada y un trabajador de sondeo envíen independientemente el mismo formulario. Ambos deben informar a un propietario que pueda aceptar un resultado una vez para el intento deseado. La discusión de AWS sobre APIs idempotentes explica por qué las entregas repetidas o reintentos necesitan un tratamiento explícito cuando las operaciones tienen efectos secundarios. Ese principio aplica a tu diseño de consumidor; no establece una característica de idempotencia en la API de tareas de CapSolver.
Combinar los caminos de entrega crea más casos para probar. Una devolución de llamada puede llegar a la aplicación mientras una solicitud de sondeo está en vuelo. El propietario debe clasificar la observación posterior sin emitir otra acción del formulario. Si el intento de página se canceló, ambas observaciones deben permanecer incapaces de reiniciarla.
Empieza con un método de entrega verificado a menos que una necesidad operativa medida justifique un segundo. Más caminos pueden mejorar la visibilidad en algunos sistemas, pero también aumentan el trabajo necesario para explicar la propiedad y el momento.
¿Cómo comparar el costo y la confiabilidad de operación?
Compara el costo de operar el camino completo de resultados, incluyendo solicitudes de estado, mantenimiento del receptor y intentos fallidos de aplicación.
El sondeo consume actividad programada del trabajador y solicitudes API repetidas. Los webhooks requieren disponibilidad del receptor, validación de solicitudes, propiedad de despliegue y diagnósticos de entrega. Ninguna arquitectura reduce automáticamente el precio de la tarea de CAPTCHA o mejora la precisión de reconocimiento.
Para una evaluación, recopila el número de consultas de estado por tarea completada, el tiempo desde la creación de la tarea hasta la recepción en la aplicación y la proporción de resultados que llegan después de que finalice su intento de aplicación. Para las devoluciones de llamada, también registra las entregas que el receptor no pudo asociar con un intento esperado. Evita incluir tokens en estas mediciones.
Prueba una respuesta lenta del solucionador, reinicio del trabajador, receptor no disponible, formulario cancelado y observación repetida de finalización. Estos son pruebas de aceptación propuestas, no resultados de benchmarks reportados. Establece resultados aceptables antes de probar para que "la solicitud devolvió" no se convierta en el único criterio de éxito.
Elige el sondeo cuando sus verificaciones limitadas se ajusten a tu trabajador y fecha límite. Elige las devoluciones de llamada cuando el contrato documentado y tu receptor estén listos. Para detalles de devolución de llamada de navegador, la guía separada sobre encontrar una devolución de llamada de reCAPTCHA aborda el mecanismo del lado de la página.
Usa CapSolver con una tarea compatible y un camino de resultado que tu aplicación pueda rastrear desde la creación hasta el resultado deseado del formulario.
Preguntas frecuentes
P: ¿Es más rápido un webhook de CAPTCHA que el sondeo?
Un webhook puede evitar esperar la próxima verificación programada, pero no hace que la solución de CAPTCHA subyacente sea más rápida. La red, el procesamiento del receptor y el estado actual de la aplicación aún afectan cuándo una respuesta se vuelve útil. Mide el camino completo antes de afirmar una mejora de latencia.
P: ¿CapSolver documenta solicitudes de devolución de llamada firmadas?
La página de createTask vinculada documenta la entrega de callbackUrl, pero no especifica un esquema de firma de devolución de llamada. Confirma el contrato de autenticación soportado antes de desplegar un receptor. No asumas un formato de cabecera o secreto de otro proveedor.
P: ¿Deben sondearse los resultados de ImageToTextTask?
ImageToTextTask se documenta como que devuelve directamente su resultado de reconocimiento a través de createTask. Lee esa respuesta antes de decidir que otra solicitud de resultado es necesaria.
P: ¿Un resultado listo del solucionador prueba que mi formulario tuvo éxito?
Un resultado listo establece la finalización del solucionador, no el éxito de la operación del formulario deseado. Tu aplicación debe asociar la respuesta con el intento actual y verificar el resultado de finalización del formulario por sí mismo.
Ver más
The Other CAPTCHASep 15, 2026
ImageToTextTask vs VisionEngine: Elija un solucionador de CAPTCHA de imagen
Compara ImageToTextTask y VisionEngine por entrada de CAPTCHA, salida de reconocimiento, requisitos de módulo y verificaciones de aplicación antes de elegir una tarea de resolución.
The Other CAPTCHASep 09, 2026
Seguridad de la integración de CAPTCHA: Proteger llaves y sesiones
Aprende a proteger claves, sesiones, registros y entornos de prueba en integraciones de CAPTCHA de Selenium, con verificaciones prácticas para automatización autorizada.
