🎉NUEVOCapSolver para agentes de IA-Integraciones de MCP, herramientas de agente y SDK
Aloísio Vítor
Image Processing Expert
Publicado Oct 30, 2026
Actualizado Oct 30, 2026 · min de lectura
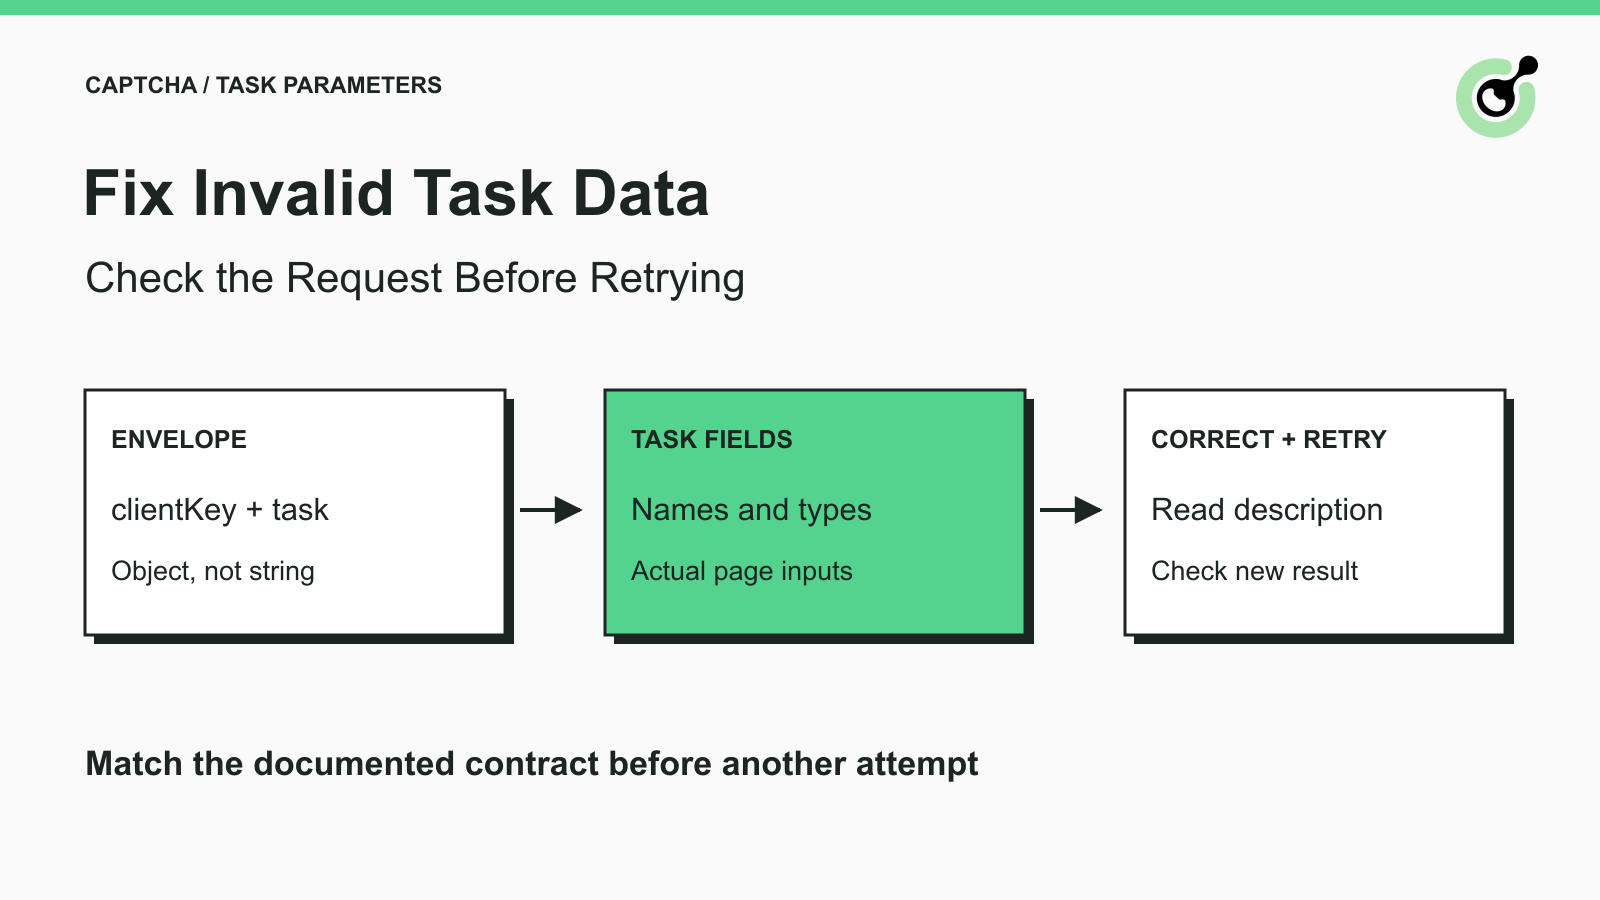
ERROR_INVALID_TASK_DATA significa que los datos de la tarea enviada son incorrectos; el errorDescription devuelto es el punto de partida para el diagnóstico.Cuando una solicitud de CAPTCHA falla antes de devolver un resultado utilizable, es tentador cambiar varios ajustes a la vez. Con ERROR_INVALID_TASK_DATA, un mejor primer paso es conservar la respuesta e inspeccionar la petición que realmente llegó a la API.
CapSolver documenta este error como datos de tarea enviados incorrectos e indica a los usuarios que consulten la descripción del error. El código por sí solo no identifica un campo faltante universal. El tipo de tarea seleccionado, sus entradas requeridas y el mensaje específico del servidor determinan qué se debe investigar.
Esta guía cubre el diagnóstico de la solicitud. No afirma que toda petición mal formada produzca este código ni que la API valide los campos en un orden fijo.
Indica que los datos de la tarea enviada no son aceptables para la solicitud que se está procesando.
La referencia oficial de errores lista ERROR_INVALID_TASK_DATA por separado de los tipos de tarea no admitidos, datos de imagen no válidos, errores de autenticación y fallos de resolución. Conserva el errorCode y el errorDescription completos en lugar de reducir todos los fallos a “el CAPTCHA falló”.
La API directa usa errorId para indicar un error. Si la respuesta informa un error, no continúes como si existieran un taskId válido o una solución. Cambia primero al flujo de diagnóstico.
Un parámetro de la API tiene un nombre, un tipo de valor y una ubicación en la petición. Un valor puede ser significativo en tu aplicación y aun así ser incorrecto para la interfaz si se coloca bajo la clave equivocada o se serializa con el tipo JSON incorrecto.
Por ejemplo, un envoltorio de herramienta puede aceptar website_url, mientras que la tarea directa usa websiteURL. Ninguna ortografía es universalmente correcta; cada una pertenece a su propia interfaz. La investigación del error debe comenzar identificando qué interfaz llama tu código.
Captura el código de error, la descripción, el tipo de tarea y una copia redactada de la carga útil final de ese mismo intento fallido.
Inspecciona el objeto después de que tu aplicación haya aplicado configuración, valores por defecto y serialización. Una variable que parece correcta antes en el script no demuestra que el cliente HTTP envió la misma estructura.
Para registros rutinarios, elimina la clave de cuenta, los valores completos de la solución, cookies y datos sensibles de la página. Conserva los nombres de parámetros e información segura sobre tipos. Si soporte necesita una referencia de tarea, mantenla asociada al intento correspondiente en lugar de combinar detalles de varios reintentos.
Una nota de resolución de problemas útil identifica el endpoint, el tipo de tarea, los nombres de campo presentes, los tipos JSON y el texto exacto del error. También indica si la petición se envió directamente, se generó mediante un SDK o se tradujo desde una llamada de herramienta MCP. Ese detalle de interfaz a menudo explica por qué campos aparentemente válidos están siendo rechazados.
No pegues una solicitud sin redactar en un issue público ni en un prompt de modelo solo para facilitar la depuración. Conserva el registro de diagnóstico en el canal interno adecuado.
Para una solicitud directa createTask, compara el objeto externo con la documentación de createTask.
El siguiente JSON es una forma de solicitud ilustrativa basada en la tarea documentada de reCAPTCHA v2 proxyless. Contiene credenciales y valores de página de ejemplo; no es una petición enviada ni un desafío utilizable.
{
  "clientKey": "YOUR_API_KEY",
  "task": {
    "type": "ReCaptchaV2TaskProxyLess",
    "websiteURL": "https://example.com/authorized-form",
    "websiteKey": "PUBLIC_SITE_KEY_FROM_THAT_PAGE"
  }
}
Aquí, clientKey está fuera de task, mientras que las entradas específicas de la tarea están dentro. El valor de task es un objeto JSON, no una cadena que contiene JSON escapado.
Esta forma se analizó y comparó con la tabla de parámetros de reCAPTCHA v2 actual. No se realizó ninguna solicitud de resolución con estos marcadores de posición. Una petición real necesita tu propia credencial, una página autorizada y sus parámetros de desafío reales.
Compara primero la estructura. Si tu generador de solicitudes convierte accidentalmente la tarea en una cadena entrecomillada, cambiar la site key no reparará el sobre. Si el cuerpo está codificado como formulario mientras tu código cliente asume JSON, inspecciona la ruta de serialización antes de editar valores específicos del desafío.
Usa la tabla de parámetros para la variante de tarea real en lugar de combinar campos de varios ejemplos.
| Qué inspeccionar | Pregunta que hacer | Corrección cuando se confirma una discrepancia |
|---|---|---|
| Tipo de tarea | ¿Esta interfaz acepta exactamente este valor de tipo? | Usa el tipo documentado para el desafío observado |
| Ortografía del campo | ¿La clave saliente coincide con el contrato de la API? | Corrige la clave en el generador de la solicitud |
| Valores requeridos | ¿Falta un campo obligatorio, está vacío o es null por error? | Proporciona el valor real desde la página permitida o la configuración |
| Tipo JSON | ¿Se envía un objeto como cadena, o un booleano como texto? | Corrige la serialización y los tipos de valor |
| Campos anidados | ¿Está el campo dentro del objeto que especifica la documentación? | Corrige su ubicación sin inventar campos extra |
| Contexto del desafío | ¿La URL y la clave pública describen el mismo desafío actual? | Actualiza las entradas desde la página prevista |
Este es un orden de revisión, no una afirmación sobre el orden de validación del servidor. La descripción del error puede señalar directamente un problema más específico; sigue primero esa evidencia.
Evita añadir todos los parámetros opcionales “por si acaso”. Las conjeturas adicionales pueden hacer que la solicitud sea más difícil de comprender. Empieza por los campos obligatorios documentados y luego añade los valores requeridos para la variante real. Un campo necesario para una familia de CAPTCHA puede no tener significado en otra.
Si un campo es condicional, lee la condición. No inventes un marcador vacío solo para que el objeto parezca completo. Por ejemplo, la documentación separada de reCAPTCHA v2 explica una asignación específica de variante; no debe convertirse en motivo para añadir un valor s arbitrario a cada solicitud.
Canjea tu código de bono de CapSolver
Aumenta tu presupuesto de automatización al instante.
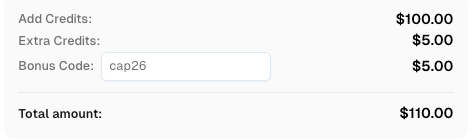
Usa el código de bono CAP26 al recargar tu cuenta de CapSolver para obtener un 5% extra en cada recarga, sin límites.
Canjéalo ahora en tu Panel de CapSolver
Revisa el contrato en el límite que tu aplicación realmente utiliza.
La documentación del servicio MCP describe llamadas de herramientas, mientras que la referencia de la API directa describe objetos de tareas HTTP. Un parámetro de función en un SDK o esquema de herramienta no se convierte automáticamente en una clave con el mismo nombre en la carga REST.
Supón que tu aplicación recibe website_url de un agente. Si llama a una herramienta MCP que anuncia ese argumento, la ortografía puede ser adecuada. Si construye una tarea directa de reCAPTCHA, el generador de la petición debe producir el campo documentado websiteURL. Copiar los argumentos de la herramienta sin cambios en task omite el mapeo necesario.
Del mismo modo, un tipo anunciado por un adaptador de agente no es necesariamente un nombre de clase de tarea REST. Inspecciona el esquema actual del adaptador y su ruta de implementación en lugar de tomar prestado un nombre de clase de un ejemplo no relacionado.
Mantén un pequeño mapa en el código de integración y pruébalo localmente. Una prueba de serialización puede establecer que tu programa produce la forma JSON esperada. No puede establecer que la site key pública sea correcta, que la cuenta esté autorizada o que una resolución en vivo vaya a tener éxito.
Para usuarios de Python, la documentación estándar de JSON explica cómo se serializan diccionarios, cadenas, booleanos y valores null. Para usuarios de JavaScript, la documentación de JSON.stringify ayuda a identificar dónde un objeto se convierte en cadena JSON. Sigue la API de cuerpo JSON de tu cliente HTTP en lugar de serializar el mismo objeto dos veces.
Haz una corrección basada en evidencias, envía la solicitud corregida e inspecciona la nueva respuesta antes de hacer otro cambio.
Si la tarea se acepta y devuelve un identificador de tarea asíncrona, usa el flujo documentado de getTaskResult. No sigas creando tareas mientras esperas a que se complete la primera solicitud aceptada.
Un nuevo código de error es nueva evidencia. Por ejemplo, un error de tipo de tarea no admitido debe trasladar la investigación al tipo de tarea aceptado, mientras que un error de análisis de imagen debe trasladarla a la imagen enviada. No sigas tratando todas las respuestas como el error de datos original.
Si la descripción indica una restricción del servicio o un uso no admitido, cambiar parámetros no relacionados no es una solución adecuada. Detén el intento y resuelve la limitación documentada a través del canal admitido.
Una vez que el servicio devuelve una solución, el navegador o la aplicación todavía deben consumirla y validarla para la operación prevista. Una solicitud reparada establece que se abordó el problema de entrada; no garantiza que un campo de formulario no relacionado o una regla de negocio vayan a aprobarse.
Envía una reproducción mínima y redactada que conserve la forma que falla y el texto exacto del error.
Incluye el tipo de tarea, la interfaz utilizada, la versión del SDK o paquete si aplica, nombres de campo seguros y tipos, el código y la descripción del error, y la hora del intento. Incluye la referencia de tarea si se devolvió una. Describe la corrección ya intentada y la respuesta resultante.
Excluye lógica de aplicación no relacionada y valores secretos. Si eliminar un campo cambia el resultado, registra esa observación sin suponer que demuestra una causa más amplia. El objetivo es identificar la diferencia de petición más pequeña que explique este fallo en particular.
No afirmes éxito basándote solo en un parseo JSON local. El análisis comprueba la sintaxis; el servicio aún evalúa su contrato de tarea y su contexto. Mantener esas comprobaciones separadas hace que el informe de soporte sea mucho más fácil de atender.
Una solicitud de CAPTCHA fiable comienza con el contrato correcto y los datos de entrada observables. CapSolver proporciona la interfaz de resolución documentada para ese paso. Prueba CapSolver con un flujo de prueba permitido y mantén separada la comprobación final de la aplicación.
P: ¿ERROR_INVALID_TASK_DATA siempre significa que websiteKey es incorrecto?
No. El código describe datos de tarea no válidos en general. Lee errorDescription y compara la carga útil saliente con la documentación de la tarea seleccionada antes de señalar un campo concreto.
P: ¿Debo reintentar la misma solicitud varias veces?
Un reintento sin cambios no corrige una discrepancia de entrada conocida. Identifica y corrige primero los datos relevantes y luego inspecciona la siguiente respuesta.
P: ¿Puede una solicitud ser JSON válido y aun así tener datos de tarea no válidos?
Sí. JSON válido establece la sintaxis. Los campos requeridos, tipos de valor, anidamiento, selección de tarea y contexto del desafío son comprobaciones separadas.
P: ¿website_url es intercambiable con websiteURL?
No. Usa la grafía que requiera la interfaz específica. Un argumento de herramienta MCP y un campo de tarea REST directa pueden usar nombres distintos.
P: ¿Qué ocurre si la API acepta la solicitud corregida pero la página sigue rechazando el resultado?
Trátalo como un problema en una etapa posterior. Conserva el estado del resultado del solver e investiga por separado el rechazo de la página actual, en lugar de asumir que el error de entrada original persiste.
Aloísio Vítor
Image Processing Expert
Interpreting the visual signals behind web workflows.
SOBRE EL AUTOR
Soluciona el ERROR_TASK_NOT_SUPPORTED comprobando el tipo real de tarea de CAPTCHA, el contrato de la API y el mapeo del SDK. Corrige las solicitudes incompatibles antes de reintentarlas.
Soluciona el ERROR_IP_BANNED deteniendo las solicitudes repetidas y erróneas a la API de CAPTCHA, encontrando el primer error, revisando los códigos relacionados y reanudando con una prueba controlada.