
🎉NUEVOCapSolver para agentes de IA-Integraciones de MCP, herramientas de agente y SDK
Aloísio Vítor
Image Processing Expert
Publicado Oct 22, 2026
Actualizado Oct 22, 2026 · min de lectura
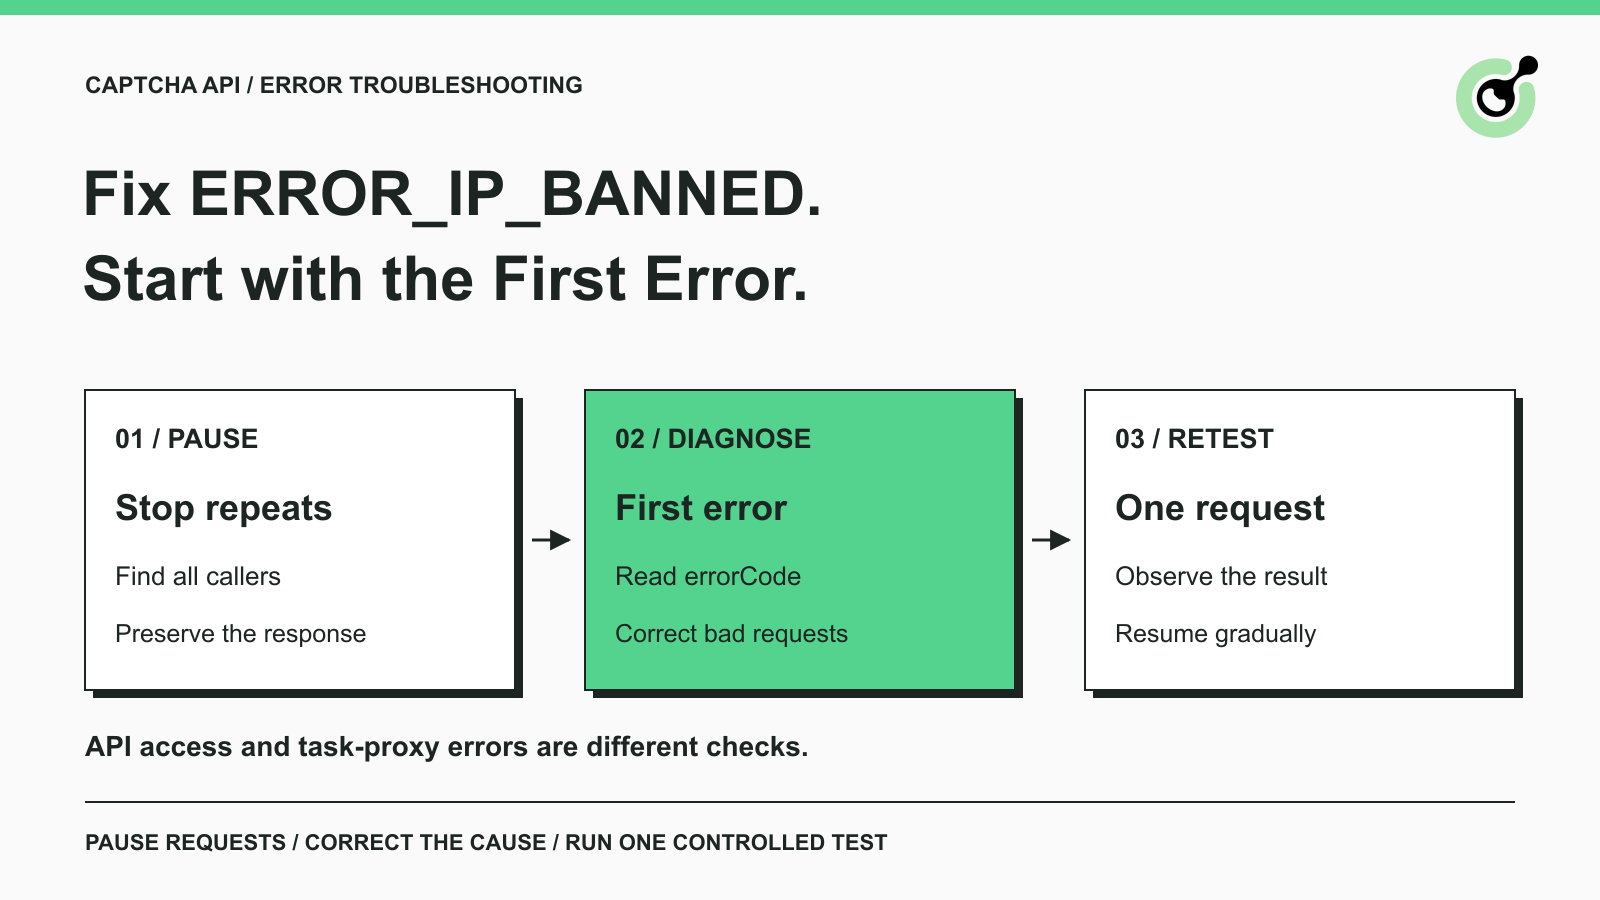
ERROR_IP_BANNED en una respuesta de la API de CapSolver se refiere al acceso a la API tras solicitudes erróneas repetidas; es distinto de que el sitio web de destino bloquee el proxy de una tarea.errorCode y errorDescription en la respuesta; no diagnostiques esta condición solo a partir del estado HTTP.Errores repetidos al usar la API de CAPTCHA pueden crear un segundo problema: una integración sigue enviando la misma solicitud fallida hasta que el acceso a la API se bloquea temporalmente. En ese punto, reemplazar al azar la clave de sitio del CAPTCHA o crear más workers dificulta el diagnóstico. La primera acción útil es detener la fuente de errores repetidos y conservar la respuesta que los explica.
Esta guía se centra en ERROR_IP_BANNED devuelto por CapSolver. No cubre un sitio web que rechaza el acceso de un navegador ni un servicio de destino que rechaza un proxy. La distinción importa porque esos eventos ocurren en puntos distintos del flujo de trabajo. Aquí, el objetivo es corregir el cliente de la API, comprender el error devuelto y reanudar las solicitudes de CAPTCHA autorizadas sin recrear el mismo patrón de fallos.
ERROR_IP_BANNED figura en la referencia oficial de errores de CapSolver como un bloqueo de IP asociado a un número elevado de errores en un corto período. Interprétalo como una señal de depuración del cliente de la API, no como prueba de que el CAPTCHA es imposible de resolver.
El sobre de respuesta proporciona errorId, errorCode y errorDescription. Conserva los valores exactos de la respuesta real. Una captura de pantalla que solo muestre “request failed” omite la información necesaria para diferenciar entre datos de entrada incorrectos, saldo insuficiente, tareas no soportadas y bloqueo temporal.
La tabla publicada actualmente utiliza duraciones distintas en las columnas de descripción para este código. Por eso, esta guía no promete que todos los bloqueos se resuelvan tras un número concreto de minutos. Sigue la información de tu respuesta actual y contacta con soporte cuando el comportamiento de espera siga sin estar claro después de corregir el problema de la solicitud subyacente.
Un CAPTCHA y un error de acceso a la API son eventos separados. El primero pertenece al flujo de verificación del sitio web; el segundo se refiere a la solicitud que tu integración envió al servicio solver. Identificar la conexión que está fallando es el primer paso hacia una solución útil.
Los códigos relacionados describen condiciones de fallo distintas, por lo que la cadena exacta debe determinar qué evidencias recopilar a continuación. No agrupes todos los códigos que contienen “blocked” o “banned” como si fueran el mismo problema de proxy.
| Código devuelto | Significado documentado | Primera comprobación práctica |
|---|---|---|
ERROR_IP_BANNED |
Bloqueo de IP asociado a errores repetidos | Detén el flujo que falla e inspecciona los errores previos |
ERROR_KEY_TEMP_BLOCKED |
Bloqueo temporal de la clave tras demasiadas solicitudes erróneas | Localiza todos los llamadores que usan la clave afectada y corrige los fallos |
ERROR_RATE_LIMIT |
La frecuencia de solicitudes supera el límite del servicio aplicable | Revisa la tasa de solicitudes y las restricciones del servicio |
ERROR_PROXY_BANNED |
El proxy de la tarea está bloqueado por el servicio de destino | Investiga por separado la condición del proxy del lado de la tarea |
Los significados anteriores proceden de la referencia de errores de la API. Las acciones de diagnóstico son una secuencia práctica para investigar esos significados, no una garantía de que todas las cuentas tengan el mismo límite o intervalo de desbloqueo.
Una respuesta genérica HTTP 429 indica limitación de tasa en la capa HTTP, pero no debe sustituirse por un código de error específico de la aplicación. Registra tanto el estado de transporte como la respuesta JSON cuando estén disponibles. Esto no implica que CapSolver devuelva siempre 429 para cualquier código de la tabla.
Pausa las solicitudes que están produciendo el error antes de cambiar parámetros individuales de las tareas. Si una cola, un trabajo programado o varios workers comparten la misma integración, detener un único script interactivo puede dejar el flujo de errores activo en otro lugar.
Revisa el productor de tareas, la configuración de reintentos de los workers, los reintentos del cliente HTTP y cualquier flujo de trabajo externo que vuelva a ejecutar trabajos fallidos. Una única operación lógica puede reintentarse en más de una capa. Si cada capa vuelve a iniciarse automáticamente, el número de solicitudes salientes puede ser mucho mayor que el número de trabajos mostrados en tu aplicación.
No necesitas rediseñar todo el sistema para empezar a diagnosticar esto. Detén temporalmente el trabajo afectado, identifica qué proceso sigue enviando solicitudes y conserva una pequeña muestra de los errores. Evita pruebas cuyo único propósito sea comprobar si el bloqueo ya se ha levantado.
El análisis de SRE de Google sobre gestión de sobrecarga y reintentos explica por qué los reintentos sin control pueden amplificar un fallo. En esta situación, ese principio general respalda una regla operativa simple: corrige la solicitud antes de reanudar su repetición automática.
El error significativo más temprano suele ser más útil que la respuesta final de bloqueo. Revisa las respuestas inmediatamente anteriores a la aparición de ERROR_IP_BANNED y agrúpalas por código de error exacto.
Busca una causa repetida, como ERROR_INVALID_TASK_DATA, ERROR_KEY_DENIED_ACCESS, ERROR_TASK_NOT_SUPPORTED o ERROR_ZERO_BALANCE. Cada una apunta a una corrección distinta. Una pausa temporal puede permitir que se reanude el acceso, pero no repara un campo inválido, credenciales erróneas, un tipo de tarea no soportado o una condición de cuenta.
Para cada fallo repetido, conserva el endpoint, la marca de tiempo con zona horaria, el tipo de tarea, la estructura del payload redactada, y el código y la descripción de la respuesta. Incluye un ID de tarea solo si la API realmente lo devolvió. No inventes uno para una solicitud que nunca llegó a crear una tarea con éxito.
Un registro de incidente útil puede ser pequeño: una solicitud fallida representativa, el error anterior, la hora en que comenzó el bloqueo y el conjunto de llamadores afectados. Mantén fuera de los logs compartidos las credenciales de cuenta, contraseñas de proxy, cookies, tokens de respuesta y datos sensibles de páginas.
Canjea tu código de bono de CapSolver
Aumenta tu presupuesto de automatización al instante.
Usa el código de bono CAP26 al recargar tu cuenta de CapSolver para obtener un 5% de bono extra en cada recarga, sin límites.
Canjéalo ahora en tu Panel de CapSolver
Corrige el problema identificado por la respuesta anterior, usando la documentación actual para la tarea específica. Evita cambiar simultáneamente credenciales, parámetros del CAPTCHA, enrutamiento de red y comportamiento de reintentos, porque una llamada posterior exitosa no te diría qué cambio fue el determinante.
Si la clave es rechazada, verifica que el proceso en ejecución recibe la credencial de cuenta prevista y la envía en la ubicación documentada. La referencia oficial de errores de la API identifica por separado una clave de cuenta rechazada. Una clave correcta en un archivo de configuración local no prueba que un worker haya cargado ese mismo valor.
Si los datos de la tarea son inválidos, compara el JSON saliente con el esquema actual de la tarea. Revisa campos obligatorios y el tipo de tarea exacto. Un payload en cola puede seguir conteniendo una configuración antigua después de que corrijas los valores por defecto de la aplicación; inspecciona lo que realmente se transmite.
Si el tipo de tarea no está soportado, deja de producir esa tarea y confirma la capacidad soportada antes de intentarlo de nuevo. Si el problema es de saldo o liquidación, resuélvelo mediante el flujo de cuenta correspondiente. Estas son correcciones del fallo subyacente, no motivos para incrementar la frecuencia de reintentos.
Si el código devuelto es en realidad ERROR_PROXY_BANNED, pasa a la guía de resolución de problemas de proxies de tareas. Un proxy pasado dentro de una tarea describe una conexión distinta de la de la aplicación que envía la solicitud a la API. Cambiar ese proxy no demuestra que hayas resuelto una condición ERROR_IP_BANNED en la llamada a la API.
Reanuda con una única solicitud corregida tras el período de espera pertinente o según la indicación de soporte, mientras el flujo automático que falla sigue pausado. El objetivo es observar la respuesta real del servicio sin reconstruir de inmediato el mismo volumen de errores.
Cuando un servidor proporciona una cabecera Retry-After, respeta su significado para esa respuesta. No asumas que todos los errores de CapSolver incluyen esa cabecera ni que su ausencia significa que sea apropiado reintentar de inmediato.
Compara la nueva respuesta con la anterior. Si el código de bloqueo de IP continúa, detente y conserva las evidencias para soporte. Si el bloqueo desaparece pero reaparece el error original de datos de tarea, la corrección subyacente está incompleta. Si la solicitud es aceptada, sigue el flujo de resultados documentado antes de decidir si puede reanudarse la operación normal.
La creación exitosa de una tarea es solo un punto de control. Un error posterior de resolución o un rechazo por parte de la aplicación siguen necesitando un tratamiento independiente. Restaura la carga de trabajo de forma gradual para observar si el patrón de error original regresa y conserva la clasificación de error corregida en el worker, de modo que los errores de entrada permanentes no se conviertan en bucles de reintentos automáticos.
Una solicitud de soporte es más útil cuando identifica el fallo de la API y las acciones ya realizadas. Proporciona el código y la descripción exactos del error, la hora aproximada de inicio con zona horaria, el endpoint afectado, el tipo de tarea y cualquier ID de tarea devuelto, a través del canal de soporte adecuado.
Explica también si los llamadores que fallan se han pausado, qué error precedió al bloqueo y qué corregiste antes de la prueba controlada. Si varios entornos comparten la configuración, indica cuáles están afectados. El propietario del servicio puede usar esa distinción para investigar la ruta de solicitud correcta sin tener que adivinar a partir de la frase “mi IP está bloqueada”.
Usa ejemplos redactados. Muestra nombres de campos y suficiente contexto no sensible para reproducir la forma de la solicitud, pero elimina claves de cuenta, credenciales de proxy, cookies y tokens. Si soporte necesita diagnósticos privados adicionales, proporciónalos a través de su canal aprobado y no mediante una captura de pantalla pública o un comentario en un issue.
Evitar una repetición empieza por tratar de forma distinta las solicitudes inválidas conocidas y los fallos transitorios. Valida los campos obligatorios antes del envío, conserva el código de error devuelto y deja de reintentar solicitudes sin cambios cuando la respuesta identifique un problema de configuración.
Para un pool de workers compartido, haz visible el error a nivel de cola además de en el log de un worker individual. En caso contrario, un trabajo puede fallar en un worker y ser recogido inmediatamente por otro con la misma entrada inválida. El resultado importante es una solicitud de CAPTCHA corregida, no un mayor número de intentos.
Mantén la lección final concreta: pausa el flujo de solicitudes, localiza el primer error, corrige esa causa y reanuda con una comprobación controlada. Esa secuencia te ofrece evidencias para cada cambio y evita confundir el acceso a la API, la resolución de CAPTCHA y la verificación del lado del destino.
Usa CapSolver para el paso de CAPTCHA soportado en un flujo de trabajo que estás autorizado a ejecutar. Mantén el navegador, el resultado del solver y el resultado de la aplicación como comprobaciones separadas, de modo que una llamada de herramienta exitosa no oculte una tarea fallida.
P: ¿Es ERROR_IP_BANNED lo mismo que un sitio web bloqueando mi proxy?
No. CapSolver lista ERROR_PROXY_BANNED por separado para un proxy de tarea bloqueado por el servicio de destino. Usa el código devuelto real para identificar la conexión pertinente.
P: ¿Cuánto tiempo debo esperar antes de intentarlo de nuevo?
No confíes en un intervalo universal. La tabla pública de errores contiene descripciones de duración inconsistentes para este código; usa la respuesta actual y la orientación de soporte después de detener y corregir las solicitudes que fallan.
P: ¿Debo rotar IPs o crear otra clave para seguir reintentando?
No. Corrige los errores repetidos de la solicitud y sigue las indicaciones de acceso del servicio. Cambiar de identidad o de ruta de red no demuestra que el fallo subyacente haya sido reparado.
P: ¿Reducir la concurrencia corrige datos de tarea inválidos?
No. Puede reducir la presión de solicitudes, pero los datos de tarea inválidos siguen necesitando corrección. Revisa el error original y el payload transmitido.
P: ¿Por qué el error continúa después de detener mi script?
Otros workers, planificaciones o capas de reintento pueden seguir enviando solicitudes, o el bloqueo temporal puede seguir activo. Verifica primero los llamadores y luego sigue la respuesta o la orientación de soporte.
P: ¿Una prueba exitosa significa que todo el flujo de CAPTCHA está arreglado?
No. Solo confirma la fase demostrada por esa respuesta. Verifica por separado la finalización de la tarea y el resultado final de la aplicación.
Aloísio Vítor
Image Processing Expert
Interpreting the visual signals behind web workflows.
SOBRE EL AUTOR
Compare el reconocimiento de imágenes CAPTCHA y la resolución de tokens, comprende sus entradas y salidas y elige el flujo de trabajo de API adecuado para tu automatización autorizada.
Soluciona errores de proxy de CapSolver comprobando los parámetros de la tarea, la autenticación, la conectividad y la configuración de la sesión antes de volver a intentar una solicitud de CAPTCHA.
