🎉NUEVOCapSolver para agentes de IA-Integraciones de MCP, herramientas de agente y SDK
Aloísio Vítor
Image Processing Expert
Publicado Sep 21, 2026
Actualizado Sep 21, 2026 · min de lectura
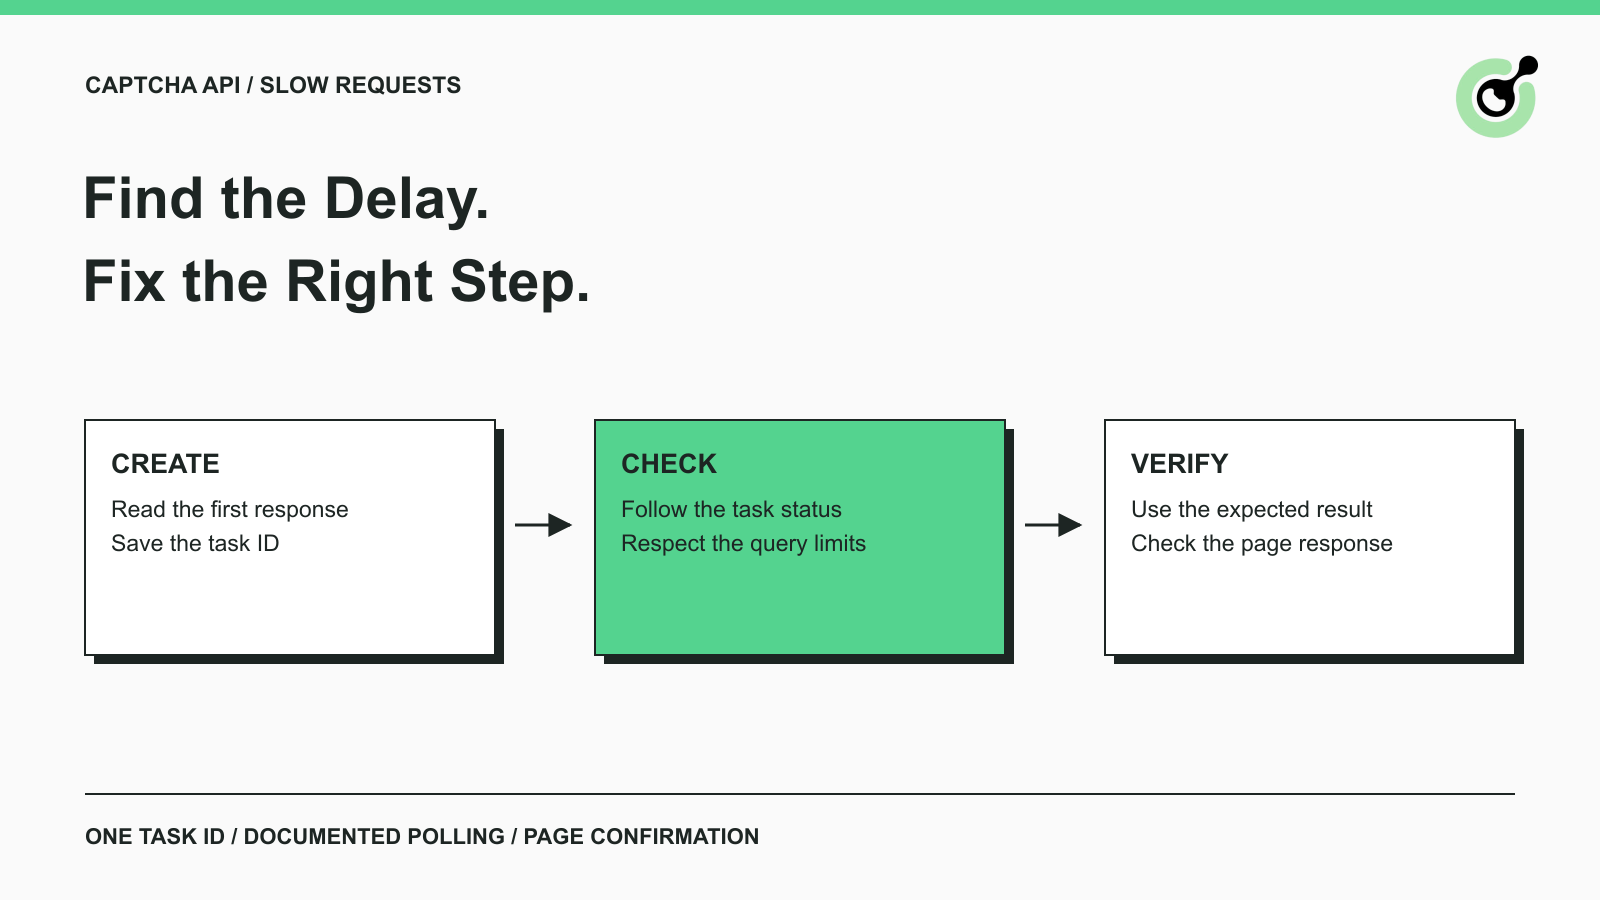
Una solicitud CAPTCHA puede parecer lenta por varias razones diferentes. La conexión puede tardar demasiado, la tarea de resolución puede aún estar en ejecución, su código puede comprobar con poca frecuencia o la página puede rechazar un resultado después de que llegue. Aumentar todos los tiempos de espera a la vez puede ocultar el problema real.
CapSolver expone interfaces separadas para la creación de tareas y la recuperación de resultados, lo que le da una forma práctica de localizar el retraso. Comience con una tarea afectada y siga su progreso. Esta guía explica los campos de respuesta documentados, las verificaciones de tiempo más útiles y los cambios que debe probar primero. No promete una velocidad de resolución fija ni proporciona un script de reintento no probado.
Encuentre la etapa lenta registrando cuándo comienza la solicitud, cuándo responde la API, cuándo se vuelve disponible una solución y cuándo finaliza la página la acción deseada.
Estos eventos describen partes diferentes del flujo de trabajo. Una llamada a la API es una solicitud y una respuesta; un intento completo de manejar una CAPTCHA puede implicar varias llamadas y una acción posterior del navegador.
Use la siguiente tabla para decidir dónde buscar.
| Lo que observa | Qué inspeccionar primero |
|---|---|
| La creación de la tarea tarda mucho en devolverse | Tiempo de conexión, respuesta HTTP, tiempo de espera del cliente y cuerpo de la respuesta |
| Se devuelve un ID de tarea pero el resultado está pendiente | Estado de esa misma tarea y el intervalo de sondeo |
| La API devuelve una solución pero su código sigue esperando | Análisis de resultados, selección de campos de respuesta y condiciones de espera de la aplicación |
| La página aún falla después de que llega la solución | Entradas de desafío, frescura del token y la respuesta real del sitio |
| Los retrasos aparecen principalmente en lotes más grandes | Colas en su aplicación, límites de solicitud y intentos duplicados |
Registre las marcas de tiempo en la parte de la aplicación que realiza las llamadas a la API. Las herramientas de tiempo del navegador no mostrarán una solicitud de solucionador del servidor que nunca pase por el navegador.
Para la parte del lado del cliente, la referencia de red de Chrome DevTools explica el panel de Tiempos y sus fases de solicitud. Inspeccionar esas fases puede ayudar a separar los retrasos de conexión del tiempo dedicado a esperar una respuesta.
Lea la respuesta completa de creación de tarea antes de decidir si la solicitud falló, sigue en ejecución o ya tiene un resultado.
La documentación de createTask de CapSolver describe dos patrones de resultado. Las tareas asíncronas devuelven un ID de tarea para una recuperación posterior. Las tareas sincrónicas pueden devolver una solución lista en la misma respuesta.
Un ID de tarea devuelto no significa que la CAPTCHA ya esté resuelta. Guárdelo con el intento actual para que la aplicación pueda consultar el resultado correcto. De igual manera, no haga esperar a una tarea sincrónica completada a un bucle de sondeo que no necesita.
Verifique los errores antes de extraer el siguiente campo. Si la API reporta un error, una ID de tarea faltante puede ser consecuencia en lugar de causa subyacente. Preserve el código de error y la descripción para su diagnóstico.
Un tiempo de espera del cliente le indica que el llamador dejó de esperar; no demuestra, por sí solo, que el servidor nunca recibió la solicitud.
Verifique los registros de solicitud y cualquier información de respuesta que haya conservado. Si recibió un ID de tarea, úselo en lugar de enviar una tarea duplicada. Si no recibió uno, registre el resultado incierto e investigue antes de enviar repetidamente el mismo trabajo.
El cambio práctico importante es dejar de tratar cada tiempo de espera como razón para una nueva solicitud createRequest inmediata. Las solicitudes repetidas pueden hacer más difíciles entender el costo y el tiempo.
Use getTaskResult con el ID de tarea de la respuesta original de creación.
El cuerpo de la solicitud siguiente sigue los campos en la interfaz oficial getTaskResult. Los valores son marcadores de posición, no una solicitud en vivo ni un resultado capturado. Para hacer una llamada real, envíela como JSON en una solicitud POST al punto final documentado, usando su propia clave y un ID de tarea existente.
{
  "clientKey": "SU_CLAVE_DE_API",
  "taskId": "ID_DE_TAREA_DE_CREATE_TASK"
}
El punto final es https://api.capsolver.com/getTaskResult. Mantenga la clave en el servicio que realiza la solicitud; no la exponga en una página web pública.
Cuando errorId sea cero, lea status. CapSolver documenta idle, processing y ready; un resultado listo se encuentra en solution. Para una respuesta de procesamiento, la documentación instruye a los llamadores a intentarlo nuevamente después de tres segundos.
El mismo sitio establece un máximo de 120 consultas de resultados por tarea y una ventana de cinco minutos para recuperar después de la creación. Estos son límites a respetar, no una garantía de que la resolución tome tanto tiempo.
Un resultado puede estar listo antes de que su aplicación lo solicite. Si su bucle duerme por un intervalo largo después de cada solicitud, el tiempo observado puede incluir tiempo no relacionado con la resolución.
Busque tiempos de espera fijos, capas de espera duplicadas y envolturas que ya realicen sondeos internamente. Añadir otra espera externa alrededor de un ayudante que espere la finalización puede hacer que una llamada simple parezca lenta.
Siga el comportamiento de sondeo documentado y mantenga un plazo general. Sondear con más intensidad no hace que el desafío subyacente se resuelva más rápido.
Un tiempo de espera de tarea de solucionador, una ventana de recuperación de resultados y la validez de un token CAPTCHA son restricciones separadas.
La primera se refiere al trabajo de resolución. La segunda se refiere a cuánto tiempo permanece consultable su resultado. La tercera se refiere a si el servicio de verificación del sitio de destino aceptará el token devuelto.
Google indica que los tokens de respuesta de reCAPTCHA son válidos durante dos minutos y solo pueden verificarse una vez. Cloudflare documenta una vida útil de cinco minutos y uso único para tokens de Turnstile. Estas son reglas específicas del proveedor; no aplique la vida útil de una familia CAPTCHA a todas las demás.
Si un token permanece sin usar mientras la aplicación realiza trabajo no relacionado, aumentar el tiempo de espera de la API no resolverá la posterior rechazo. Use el resultado en el flujo de trabajo relevante y verifique la respuesta de la aplicación de destino.
De igual manera, no almacene tokens como credenciales reutilizables. Mantenga el manejo de resultados cerca de la acción de página por la que se solicitó el desafío.
Canjear su código promocional de CapSolver
¡Aumente su presupuesto de automatización de inmediato!
Use el código promocional CAP26 al recargar su cuenta de CapSolver para obtener un 5% adicional en cada recarga — sin límites.
Canjéalo ahora en tu Panel de CapSolver
Use el error devuelto para decidir qué cambiar; varios fallos no mejorarán con un tiempo de espera más largo.
La referencia de códigos de error de CapSolver es la fuente de implementación para esas decisiones. En particular:
ERROR_INVALID_TASK_DATA indica un problema con los datos de tarea enviados. Lea la descripción y corrija la entrada correspondiente.ERROR_RATE_LIMIT indica que la tasa de solicitudes excede el límite del servicio aplicable. Reduzca la presión de solicitud en lugar de reintentar más rápido.ERROR_TASKID_INVALID significa que el ID de tarea solicitado es incorrecto o ya no está disponible. Verifique el ID guardado y el momento de recuperación.ERROR_TASK_TIMEOUT informa un tiempo de espera de tarea de resolución. Trátelo como el resultado de ese intento en lugar de continuar esperando indefinidamente.Los errores de autenticación y saldo también necesitan sus propias correcciones. Una solicitud que no puede aceptarse no es simplemente una solicitud lenta de resolución.
Para errores temporales de servicio, use la guía documentada y una política de reintento acotada. Para tareas no compatibles, verifique la cobertura antes de volver a enviar. Repetir una solicitud inválida sin cambios es poco probable que aporte evidencia útil.
Mantenga el registro de solución de problemas pequeño: tipo de tarea, ID de tarea cuando esté presente, hora de la solicitud, estado, código de error y el paso donde la aplicación se detuvo. Esto facilita comparar un intento exitoso con uno fallido.
Verifique el resultado real de la página después de que llegue una solución lista, especialmente cuando los usuarios describan el flujo como "todavía esperando".
Un analizador de resultados podría estar buscando el campo equivocado. Los tipos de tarea diferentes devuelven estructuras de solución diferentes. Por ejemplo, una tarea de token y una tarea de texto de imagen no deberían asumir que cada respuesta contiene el mismo valor.
Use la guía de tarea relevante, como la especificación de respuesta de reCAPTCHA v2, para confirmar la estructura esperada. Luego verifique si la aplicación usó ese resultado en el contexto de página deseado.
Si la página cambió mientras la tarea estaba en ejecución, inspeccione el nuevo estado antes de continuar. Una navegación, un desafío recién renderizado o un error de aplicación puede significar que el intento original ya no corresponda a la página actual.
Evite depender solo de un mensaje de éxito del envoltorio del solucionador. El endpoint útil es la confirmación propia de la acción aprobada o el contenido de la página esperado. Si ese endpoint falta, registre qué etapa tuvo éxito y qué etapa no lo hizo.
Cambia la parte que su registro de tiempo identifica como lenta, una variable a la vez.
Para una espera innecesaria, elimine o ajuste la lógica de espera según el flujo de tarea documentado. Para parámetros incorrectos, corrija las entradas. Para errores de tasa de solicitud, reduzca la concurrencia y busque trabajo duplicado. Para una acción de página lenta después de resolver, inspeccione el navegador y la respuesta de la aplicación.
Comience con una sola tarea permitida al solucionar un lote más grande. Si esa tarea completa normalmente por sí sola, examine los controles de cola y concurrencia de su aplicación antes de atribuir cada retraso al servicio.
No compare familias de desafíos diferentes como si fueran trabajo idéntico. Mantenga los registros de tiempo agrupados por tipo de tarea e incluya intentos fallidos. Un promedio único puede ocultar un patrón donde la mayoría de las solicitudes finalicen rápidamente pero un pequeño grupo falle repetidamente.
Para información de fondo sobre los factores involucrados, la revisión del tiempo de respuesta de la API CAPTCHA cubre el tema más amplio. Use la documentación actual de tareas y sus propias observaciones para configuraciones de tiempo de espera reales en lugar de tratar una figura de velocidad de marketing como una garantía de aplicación.
Al pedir ayuda, proporcione la secuencia de tiempo y una respuesta de error con datos eliminados. Las recomendaciones de registro de OWASP apoyan excluir credenciales y material de sesión sensibles de los registros ordinarios.
No incluya la clave de API, el token de solución completo o cookies de navegador no relacionadas. Una explicación clara de dónde se detuvo el intento es más útil que un volcado sin restricciones de toda la sesión.
Una integración de CAPTCHA manejable crea una tarea, sigue su flujo de resultado documentado y verifica el resultado de la página deseada. Cuando algo tarda demasiado, esos mismos pasos muestran dónde investigar.
Use CapSolver con entradas específicas de tarea y límites claros de espera. Un registro de tiempo corto y preciso suele ser el mejor punto de partida para resolver una solicitud lenta.
P: ¿Por qué mi solicitud de API CAPTCHA es lenta?
El retraso puede estar en la conexión, la tarea de resolución, el intervalo de sondeo o la acción de página después de resolver. Registre cada etapa por separado para poder identificar la solución correspondiente.
P: ¿Debo llamar a createTask nuevamente mientras el resultado está procesándose?
No cree otra tarea solo porque la existente esté procesándose. Mantenga el ID de tarea original y siga el flujo de consulta de resultados documentado dentro de sus límites.
P: ¿Hacer sondeos más rápido hace que la CAPTCHA se resuelva más rápido?
No. El sondeo solo comprueba si el resultado está disponible. Siga el intervalo documentado por el proveedor y evite agregar solicitudes innecesarias.
P: ¿Necesitan todos los tareas de CapSolver getTaskResult?
No. Algunas tareas devuelven una solución lista directamente desde createTask. Lea la respuesta de creación y la documentación de la tarea seleccionada antes de ingresar a un bucle de sondeo.
P: ¿Por qué la página falla después de que la API devuelve listo?
Una solución lista del solucionador no garantiza la aceptación de la aplicación. Compruebe el campo de solución esperado, el contexto de la página actual, la validez del token y la respuesta de la aplicación de destino.
Aloísio Vítor
Image Processing Expert
Interpreting the visual signals behind web workflows.
SOBRE EL AUTOR
Resolver un CAPTCHA de imagen en Node.js con la solicitud ImageToTextTask documentada, codificación Base64 local, resultados de texto directos y un cliente pequeño y probado.
Compara ImageToTextTask y VisionEngine por entrada de CAPTCHA, salida de reconocimiento, requisitos de módulo y verificaciones de aplicación antes de elegir una tarea de resolución.