🎉全新面向 AI Agent 的 CapSolver-MCP、agent 工具和 SDK 集成
Emma Foster
Machine Learning Engineer
已发表 Oct 22, 2026
已更新 Oct 22, 2026 · 最小阅读量
ERROR_IP_BANNED 涉及在短时间内重复错误请求导致的 API 访问受限,它与目标站点封锁任务所用代理是两件事。errorCode 和 errorDescription;不要只根据 HTTP 状态码来判断。重复的 CAPTCHA API 错误会引出第二个问题:集成程序不断发送同样失败的请求,直到 API 访问被暂时封锁。到了这一步,随意更换 CAPTCHA site key 或增加更多 worker 只会让排错更困难。首要操作是停止重复失败的来源,并保留能解释失败原因的响应。
本指南聚焦于 CapSolver 返回的 ERROR_IP_BANNED。它不涉及网站拒绝浏览器访问,或目标服务拒绝某个代理。这些事件发生在工作流的不同位置,区分它们非常重要。本指南的目标是修正 API 客户端,理解返回的错误,并在不重建同样失败模式的前提下恢复正常、授权的 CAPTCHA 请求。
ERROR_IP_BANNED 在 CapSolver 官方错误参考 中被列为:因在短时间内产生大量错误而触发的 IP 封禁。应该把它视作 API 客户端排错信号,而不是 CAPTCHA 自身无法被解决的证据。
响应包中会提供 errorId、errorCode 和 errorDescription。务必保留实际响应中的原始值。只有一张写着 “request failed(请求失败)” 的截图,会丢失区分输入错误、余额不足、不支持的任务类型和临时封禁所需的信息。
当前已发布的错误表,在该错误码的描述栏中使用了不同的封禁时长说法。因此,本指南不会承诺“每次封禁都会在固定分钟数后自动解除”。请依据你当前响应中的信息操作;如果在你已经修正请求问题后,等待行为仍然不清晰,请联系支持。
CAPTCHA 挑战与 API 访问错误是两件独立的事件。前者属于网站的验证流程,后者则与集成程序发往解题服务的请求有关。识别出哪一条连接在失败,是实现有效修复的第一步。
这些相关错误码描述的是不同的失败条件,所以后续要收集的证据应由“精确的错误字符串”来决定。不要把所有包含 “blocked” 或 “banned” 的代码都当成同一个代理问题。
| 返回的错误码 | 文档中的含义 | 首个实用检查步骤 |
|---|---|---|
ERROR_IP_BANNED |
与重复错误关联的 IP 封禁 | 停止错误流并检查之前的错误 |
ERROR_KEY_TEMP_BLOCKED |
因过多错误请求导致的密钥临时封禁 | 找出所有使用该密钥的调用方并修正错误 |
ERROR_RATE_LIMIT |
请求频率超过当前服务限制 | 检查请求速率及对应服务的限制说明 |
ERROR_PROXY_BANNED |
任务所用代理被目标服务封锁 | 单独排查任务侧代理状况 |
上述含义来自 API 错误参考。这里建议的诊断动作是辅助调查这些含义的实用步骤,而不是对所有账号均适用的统一阈值或解封时间的保证。
通用的 HTTP 429 响应 表示在 HTTP 层面触发了限流,但它不能代替应用层的专用错误码。记录传输层状态码和(如有)JSON 响应两者。这并不意味着 CapSolver 在所有错误码下都会返回 429。
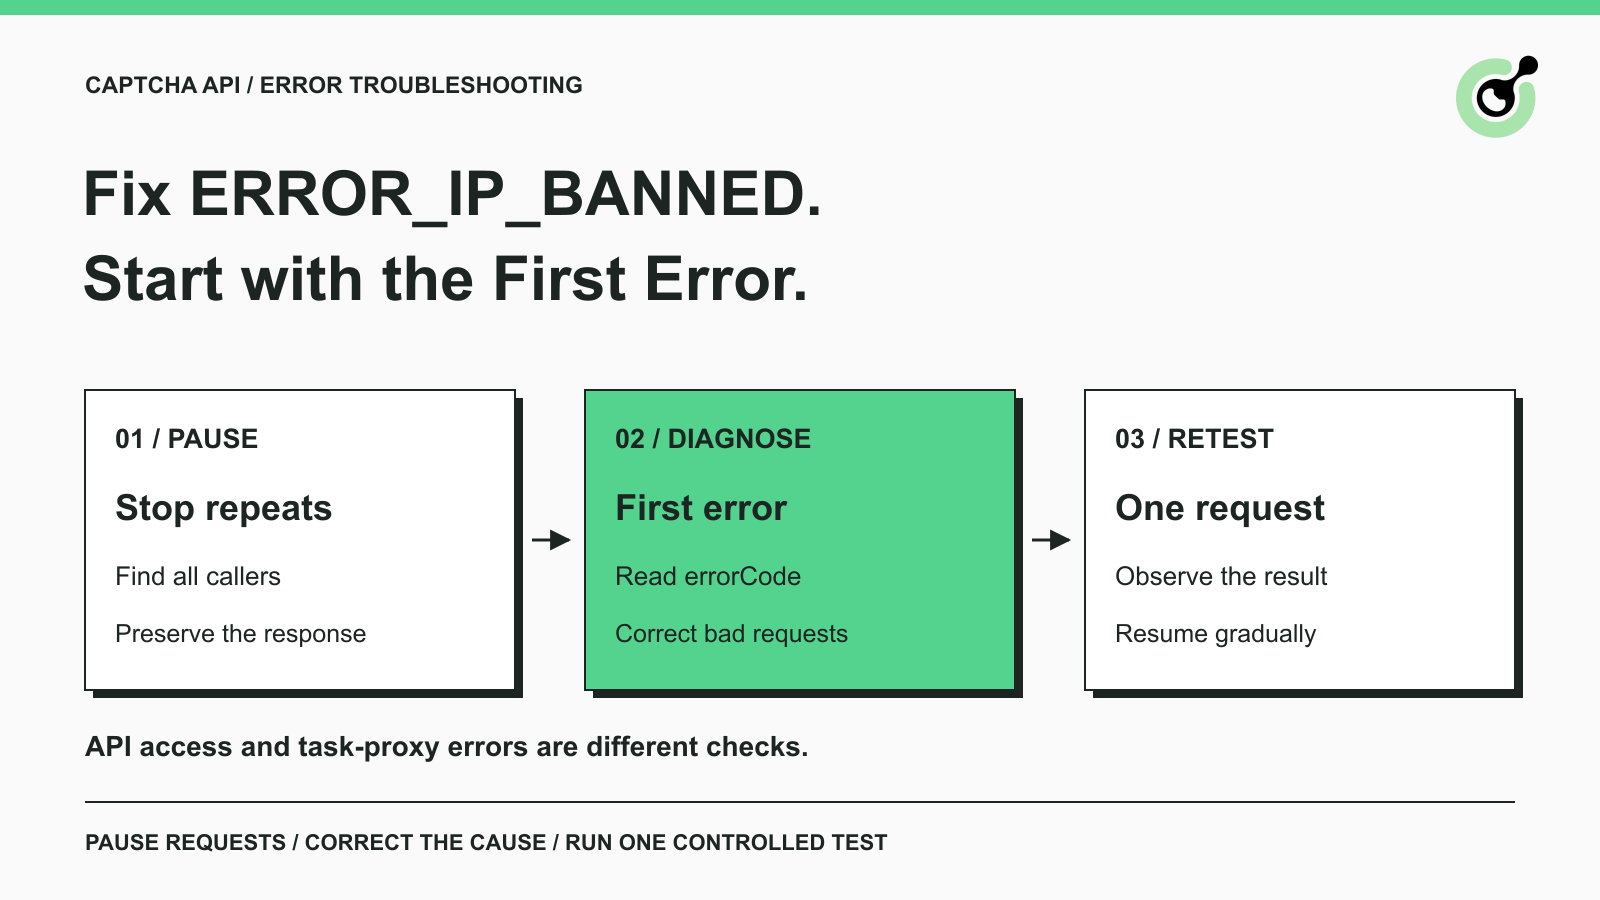
在修改任务参数之前,先暂停正在产生错误的请求。如果队列、定时任务或多个 worker 共享同一套集成,仅停止一个交互式脚本,可能仍然让错误流从其他地方持续发出。
检查任务生产者、worker 的重试设置、HTTP 客户端的重试,以及任何会重新运行失败任务的外围工作流。同一个逻辑操作可能在多层被重试。如果每一层都会自动重跑,请求总量可能远大于你在应用中看到的任务数量。
你不需要彻底重构整个系统才能开始排错。暂时停掉受影响的工作负载,确认是哪个进程仍在发请求,并保留少量错误样本即可。避免那些“只是为了测试封禁是否解除”的无效轮询。
Google SRE 对 过载与重试的处理 有详细讨论,说明了不受控重试如何放大故障。在这里,这个通用原则支撑了一个简单的操作准则:在恢复自动重试前,先修正请求本身。
最早出现的有意义错误,往往比最终的封禁响应更有价值。回顾 ERROR_IP_BANNED 出现之前的响应,并按精确错误码进行分组。
寻找重复出现的原因,比如 ERROR_INVALID_TASK_DATA、ERROR_KEY_DENIED_ACCESS、ERROR_TASK_NOT_SUPPORTED 或 ERROR_ZERO_BALANCE。它们分别指向不同的修正方向。短暂停止可能让访问恢复,但不会自动修好错误字段、错误凭据、不支持的任务类型或账户状态。
对每一类重复失败,保留以下信息:请求的 endpoint,带时区的时间戳,任务类型,已脱敏的请求体结构,以及返回的错误码和错误描述。只有在 API 实际返回了任务 ID 时才记录它;对于连任务都未成功创建的请求,请不要“自创”一个 ID。
一份有用的事故记录可以很小:一条代表性的失败请求、它之前出现的错误、封禁开始的时间,以及受影响的调用方集合。不要在共享日志中保留账号凭据、代理密码、Cookie、响应 Token 或敏感页面数据。
兑换你的 CapSolver 奖励码
立刻提升你的自动化预算!
充值 CapSolver 账户时使用奖励码 CAP26,每次充值可额外获得 5% 奖励 —— 无次数上限。
立即在你的 CapSolver 控制台 中兑换。
根据更早的错误响应,结合对应任务的最新文档,修正问题。避免同时更换凭据、修改 CAPTCHA 参数、调整网络路由和重试策略;否则即便后续某次调用成功,你也无法判断是哪一次改动真正起了作用。
如果密钥被拒绝,确认运行中的进程确实拿到了你期望的账号凭据,并按文档要求的位置传递它。官方 API 错误参考 会单独标识账号密钥被拒绝的情况。本地配置文件中“看起来正确”的密钥,并不能证明 worker 进程读取到的就是同一个值。
如果任务数据无效,把发送出去的 JSON 与该任务当前的 Schema 逐项对比。检查必填字段和任务类型是否完全匹配。排队中的 Payload 在你更新应用默认配置后,仍可能携带旧版本的数据;要检查的是真正发出的内容。
如果任务类型不被支持,停止继续创建这种任务,在重试前先确认支持能力。如果是余额或结算问题,则需要通过对应账户流程解决。这些都是对“根本失败原因”的修复,而不是增加重试频率的理由。
如果实际返回的是 ERROR_PROXY_BANNED,请转向 任务代理排错指南。任务中携带的代理,描述的是不同于 API 请求本身的另一条连接。仅修改任务代理,并不能说明你已经修复了 API 调用上的 ERROR_IP_BANNED。
在符合等待时间或支持建议后,先发起一次已经修正的单次请求,同时保持自动失败流仍然暂停。其目的,是观察服务的真实响应,而不是立刻重建同样的错误洪流。
如果服务器提供了 Retry-After 头,请按照该响应所表达的含义来等待。不要假设所有 CapSolver 错误都会带这个头,也不要认为“缺少该头部就说明可以立即重试”。
把新的响应和旧的响应进行对比。如果仍出现 IP 封禁错误码,停止并保留证据以便支持排查。如果封禁消失,但原先的任务数据错误再次出现,说明底层修正仍不完整。如果请求被正确接受,请按文档结果流程继续操作,再决定是否恢复正常负载。
任务成功创建只是一个检查点。后续的解题错误或应用层拒绝仍需要单独处理。以足够渐进的方式恢复工作量,观察原先的错误模式是否再现,并在 worker 中保留正确的错误分类逻辑,避免“永久性输入错误”被误当成“可重试错误”而进入自动重试循环。
最有用的支持请求,是能清晰标出 API 失败类型和你已有的操作。请通过合适的支持渠道提供:精确的错误码和错误描述、大致开始时间及时区、受影响的 endpoint、任务类型,以及任何已返回的任务 ID。
同时说明:失败的调用方是否已被暂停、封禁前的上一个错误是什么、在受控重试前你做了哪些修正。如果多个环境共享同一套配置,也要说明哪些环境受到了影响。服务方可以借此定位正确的请求路径,而不必从一句“我的 IP 被封了”去猜测。
使用脱敏示例。展示字段名和足够的非敏感上下文,以便重建请求结构,但要移除账号密钥、代理凭据、Cookie 和 Token。如果支持需要更多隐私数据进行诊断,请通过其批准的私密渠道提供,而不是在公共截图或 Issue 评论中公开。
预防复发,从区分“已知无效请求”和“瞬时失败”开始。提交前校验必填字段,保留返回的错误码,并在响应明确指出是配置问题时停止对完全相同请求的重试。
对于共享 worker 池,把错误暴露在队列层面,而不仅仅是单个 worker 日志中。否则一个任务在某个 worker 上失败后,马上会被另一个 worker 用同样无效的输入重新执行。真正重要的是修正 CAPTCHA 请求本身,而不是堆出更多的尝试次数。
把最终经验保持为具体的操作顺序:暂停请求流,定位第一个错误,修复该原因,然后用一次可控的检查恢复请求。这一流程为每次改动提供证据,并帮助你区分 API 访问、CAPTCHA 解题和目标站点验证三个不同的阶段。
在你已获授权的工作流中,使用 CapSolver 处理其中受支持的 CAPTCHA 步骤。把浏览器行为、解题结果和应用最终结果拆分为独立检查点,这样一次工具调用的成功,就不会掩盖后续任务失败。
问:ERROR_IP_BANNED 和网站封禁我的代理是一回事吗?
不是。CapSolver 将任务代理被目标服务封锁的情况单独标记为 ERROR_PROXY_BANNED。请根据实际返回的错误码来判断是哪条连接出了问题。
问:我应该等多久再重试?
不要依赖一个“通用等待时间”。公开错误表中对该码的封禁时长说法并不一致;在停止并修正失败请求后,请依据当前响应信息和支持给出的指引来决定何时重试。
问:我应该轮换 IP 或新建密钥来继续重试吗?
不建议。应先修正重复的请求错误,并遵守服务的访问指引。仅仅更换身份或路由,并不能证明底层故障已经被修好。
问:降低并发能修好无效任务数据吗?
不能。它可以降低请求压力,但无效任务数据仍需要被修正。请检查最初的错误以及实际发送的请求体。
问:为什么我停掉脚本后错误还在继续?
可能还有其他 worker、调度任务或重试层在持续发出请求,或者临时封禁本身仍在生效。先确认所有调用方,再根据响应信息或支持建议采取下一步。
问:一次重试成功,是否意味着整个 CAPTCHA 流程都已经修好?
不是。它只能证明该次响应所覆盖的那个阶段是成功的。你还需要分别验证任务完成情况和应用最终结果。
Emma Foster
Machine Learning Engineer
Where machine learning meets practical AI tooling.
关于作者