🎉全新面向 AI Agent 的 CapSolver-MCP、agent 工具和 SDK 集成
Adélia Cruz
MCP Integration Engineer
已发表 Nov 20, 2026
已更新 Nov 20, 2026 · 最小阅读量
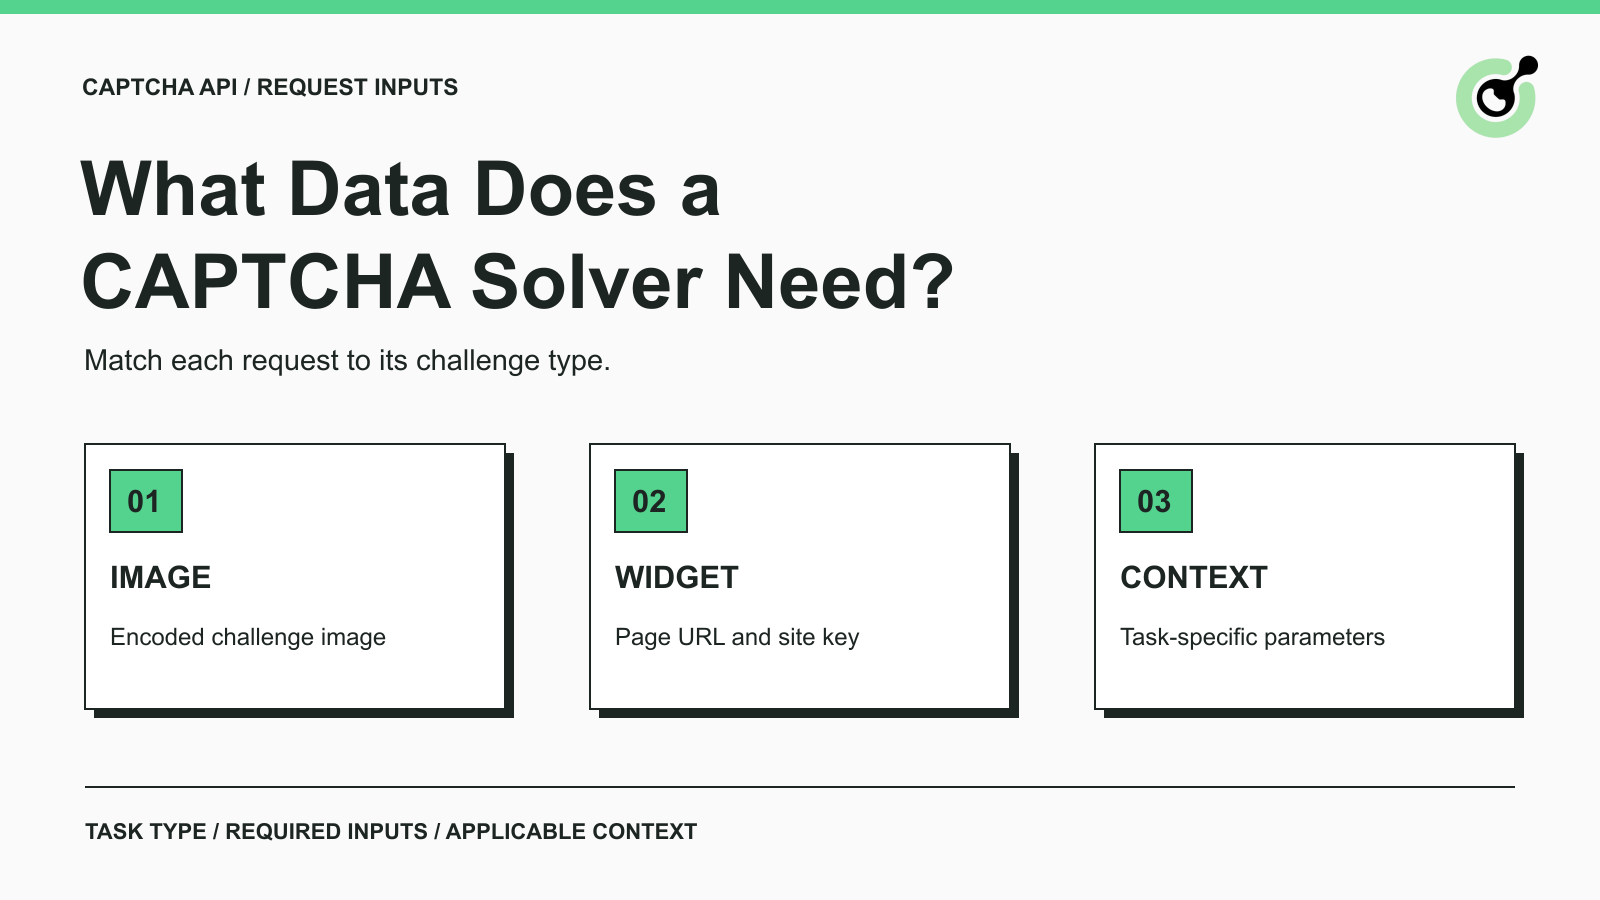
验证码求解 API 输入是求解服务用于处理单次验证码请求的凭据、任务标识符和挑战数据。在 CapSolver 中,createTask 请求将你的账户凭据 clientKey 与描述挑战的 task 对象区分开来。
在把求解器接入现有应用时,这种区分很重要。浏览器可能在处理包含数十个字段的服务请求,但这些字段并不会自动属于验证码任务。请从挑战类型及其文档化的要求开始。根据该契约来决定要发送什么,而不是序列化浏览器或代理当前知道的所有内容。
本指南说明图像转文本、reCAPTCHA v2 和独立 Cloudflare Turnstile 任务的输入类别。它是字段选择参考,并不声称一种请求结构可以支持所有挑战,也不表示求解器可以控制目标网站。
所需数据取决于求解器是接收图像还是接收关于基于小部件挑战的信息。下表比较了部分 CapSolver 任务类型,并非所有受支持任务的完整清单。
| 挑战 | 任务类型 | 核心任务输入 | 额外上下文 |
|---|---|---|---|
| 图像中的文本 | ImageToTextTask |
body 中的图像数据 |
文档说明的选项,例如识别模块或页面源 URL |
| 标准 reCAPTCHA v2 | ReCaptchaV2TaskProxyLess |
websiteURL 和 websiteKey |
与实际挑战配置相匹配的文档字段 |
| 独立 Turnstile | AntiTurnstileTaskProxyLess |
websiteURL 和 websiteKey |
适用时的 metadata.action 和 metadata.cdata |
每个任务还需要其 type,封装请求则需要你的求解器凭据。避免把可选字段当作购物清单:把所有可用参数都加上,并不能证明该请求正确描述了当前挑战。
ImageToTextTask 将图像以 Base64 数据形式放在 body 中。文档规定的格式不包含 data:image/...;base64, 前缀和换行符。仅有本地文件名并不等同于图像内容。
对于一个允许自动化的服务表单且包含小型文字验证码时,请准备验证码图像本身。不要把它替换成包含客户咨询、联系方式或订单历史的整页截图。这些环绕内容与识别字符无关。
图像准备仍然必须保留读取挑战所需的信息。裁剪导致字符被截断,就是不完整的输入。加载失败图像的截图,即便 Base64 编码格式是有效的,也仍然是错误的输入。这是内容选择问题,与请求格式问题不同。
reCAPTCHA v2 任务使用 websiteURL 表示包含挑战的页面,使用 websiteKey 表示小部件的 site key。页面地址应描述相关页面;记住的首页 URL 并不总是有用的替代品。
根据配置不同,文档会描述额外字段,比如 pageAction、recaptchaDataSValue 或 Enterprise 负载。请使用适用的任务变体及其当前 schema。不要仅仅因为一个示例请求里面有 Enterprise 参数,就把这些参数照搬到标准任务中。
Google 的 reCAPTCHA 小部件配置会在页面端设置中(如 data-sitekey)显示 site key。这个公共小部件标识符不应与您的私有求解器账户凭据混淆。
独立 Turnstile 任务需要页面 URL 和 site key。其 schema 也支持在 metadata 中提供 action 和 cdata。当这些值属于当前处理的挑战时才提供,不要为了让请求看起来“更完整”而凭空编造标签。
一个提到安全检查的 Cloudflare 页面本身不足以证明就一定适用这一特定任务。独立 Turnstile 与整页 Cloudflare 挑战有各自不同的文档和要求。在选择输入字段前,请先识别你的应用所遇到的是哪一种流程。
这些 key 标识不同的角色,应当各自在自己的流程环节中使用。把它们混在一起会让本来正确的请求变成身份验证或配置错误。
| 值 | 作用 | 应放置的位置 |
|---|---|---|
| 求解器 API key | 授权你的应用使用求解服务 | 按该服务文档要求的求解请求认证部分 |
| 验证码 site key | 标识页面上正在使用的小部件 | 相关任务的小部件参数中 |
| 网站所有者验证用 secret | 让网站可以向验证码提供方验证验证码响应 | 网站服务器端的验证码验证流程中 |
API key 术语表解释了为何 API 凭据需要保护。请将求解器凭据保存在你应用可控的服务器端配置中,而不是放在公共表单或浏览器下发的脚本里。OWASP 的 机密管理指南提供了控制此类凭据访问的更通用原则。
网站所有者的验证 secret 是另一回事。比如,Cloudflare 的 Turnstile 验证文档描述了服务器向 Siteverify 提交其 secret 和响应 token 的过程。这个 secret 不是独立求解任务所要求的 websiteKey。
如果你的应用是某网站的授权客户端,不要想当然地认为你需要接触该网站的私有验证 secret。请使用文档中说明的求解任务输入,让目标站点自己完成验证。
兑换你的 CapSolver 奖励码
立刻提升你的自动化预算!
在为 CapSolver 账户充值时使用奖励码 CAP26,每次充值可额外获得 5% 奖金,无次数和金额上限。
现在就到你的 CapSolver 控制面板 中兑换
上面列出的任务 schema 并不要求整个业务表单、页面 HTML 或代理对话历史。请围绕文档化字段构建向外请求,而不是转发完整的应用状态。
以一个授权的业务咨询表单为例。你的应用可能保存了产品标识、请求数量、联系地址和消息。如果页面展示了文字图像验证码,则识别请求只需从挑战图像中准备。咨询内容仍然留在应用自身的表单处理流程中。这是职责分离的例子,而非对特定网站的经过测试的集成。
基于小部件的任务只会改变挑战部分包含的内容:由页面 URL、site key 和适用上下文来替代图像。业务咨询并不会因为和验证码出现在同一屏幕上就自动成为求解器输入。
对那些看上去“无害”的字段也要同样审慎对待。页面 URL 可能在查询串中包含账户信息或其他内容。请检查共享该 URL 是否适用于被授权的流程。不要为了掩盖不匹配而悄悄删掉必需的挑战上下文,或者用另一个页面替换。如果必需数据无法共享,请先解决这一约束再发起调用。
对于本文范围以外的受支持任务家族,请查阅各自的文档。有些任务需要其他环境或会话信息。字段在本对比中缺席,并不意味着在所有地方都不需要该字段。
当输入无法描述所选任务所要求的挑战时,即使请求是合法 JSON,也是不完整的。请在添加不相关数据或反复重试同一请求之前,先检查任务选择和实际值。
| 请求中的症状 | 需要检查的内容 |
|---|---|
| Base64 字段中是文件路径 | 是否提供了图像字节,而不是本地文件引用 |
| 图像展示了整个表单 | 预期的验证码是否可读,以及是否不必要地包含了无关业务信息 |
| 小部件任务只有 URL 而没有 site key | 该任务所要求的小部件标识符 |
| 参数来自不同页面或环境 | URL、site key 和相关上下文是否描述了同一个挑战 |
| 标准任务包含复制来的 Enterprise 字段 | 任务变体和参数名是否与当前文档匹配 |
| 可选字段里是猜的值 | 挑战是否真的提供了该上下文 |
对于特定涉及 reCAPTCHA 标识符和返回 token 的问题,无效 site key 和 token 故障排查指南涵盖了这一更窄的诊断任务。
一次有价值的请求审查可以记录任务类型、哪些必需字段已存在,以及每个可选字段是由哪条文档依据支撑的。你不需要在审查工单中粘贴凭据、原始图像或完整 token 来解释这些决策。这样可以让审查聚焦在请求契约本身,而不是再多积累一份载荷副本。
输入 schema 说明 API 接受什么;它并不能确立服务提供方的留存策略、合同承诺或目标站点的最终决策。评估求解器集成时,请将这些问题分开考虑。
在投入生产前,请评估你的应用实际会传输哪些数据,并查阅相关服务提供方的政策或协议以了解处理要求。不要从简短的任务示例中推断删除时间表、数据驻留保证或训练限制。仅凭 websiteURL 或 body 的存在,无法得出这些结论。
同样,返回的答案或 token 只是流程中的一个组件。你的应用必须检查目标页面或服务是否接受了下一步被授权的操作。一次成功的求解请求,并不能证明业务咨询已提交、文档已被获取,或目标站点已同意进一步的活动。
清晰的验证码请求以受支持的挑战类型为起点,然后包含其必需输入及适用上下文。在整个流程中请始终将求解器凭据、小部件标识符和业务数据分离开来。
这种做法可以让请求审查更简单:每个发出的字段都有文档化的用途,缺失的挑战上下文可以在不转发整个浏览器状态的前提下被定位。每当挑战类型或页面配置发生变化时,请使用最新的任务文档。
在你被授权的自动化流程中,将 CapSolver用于受支持的验证码步骤。从相关任务 schema 入手,只准备必需且适用的输入,并在应用中完成目标结果的检查。
问:每种验证码求解任务都需要图像吗?
不需要。图像转文本识别使用图像数据,而本文描述的 reCAPTCHA v2 和独立 Turnstile 任务使用的是页面和小部件参数。请先选择任务,再准备载荷。
问:我可以把求解器 API key 当作 websiteKey 使用吗?
不可以。求解器 API key 用于授权你对服务的请求;websiteKey 用于标识验证码小部件。这两个值不能互换。
问:如果我不知道可选字段的值,是否应该也发送这些字段?
不应该。仅在当前挑战和任务文档有明确依据时才使用可选字段。猜测一个 action 或复制不相关的上下文,并不能修复缺失的输入。
问:API 需要表单中的客户详细信息吗?
本指南中选取的任务 schema 不需要客户联系方式、咨询文本或订单记录。请将这些应用数据与挑战输入分开,并审查任何嵌入在必需字段中的敏感信息。
问:减少发送字段是否就能保证结果成功?
不能。目标是构建正确且针对任务的请求,而不是不惜一切代价追求最小请求体。省略必需数据或有效挑战上下文会让请求不完整,而后续操作是否被接受仍由目标站点决定。
Adélia Cruz
MCP Integration Engineer
Making CapSolver tools accessible through MCP.
关于作者