🎉MỚICapSolver cho AI agent-Tích hợp MCP, công cụ agent và SDK
Anh Tuan
Data Science Expert
Đã xuất bản Sep 24, 2026
Đã cập nhật Sep 24, 2026 · đọc tối thiểu
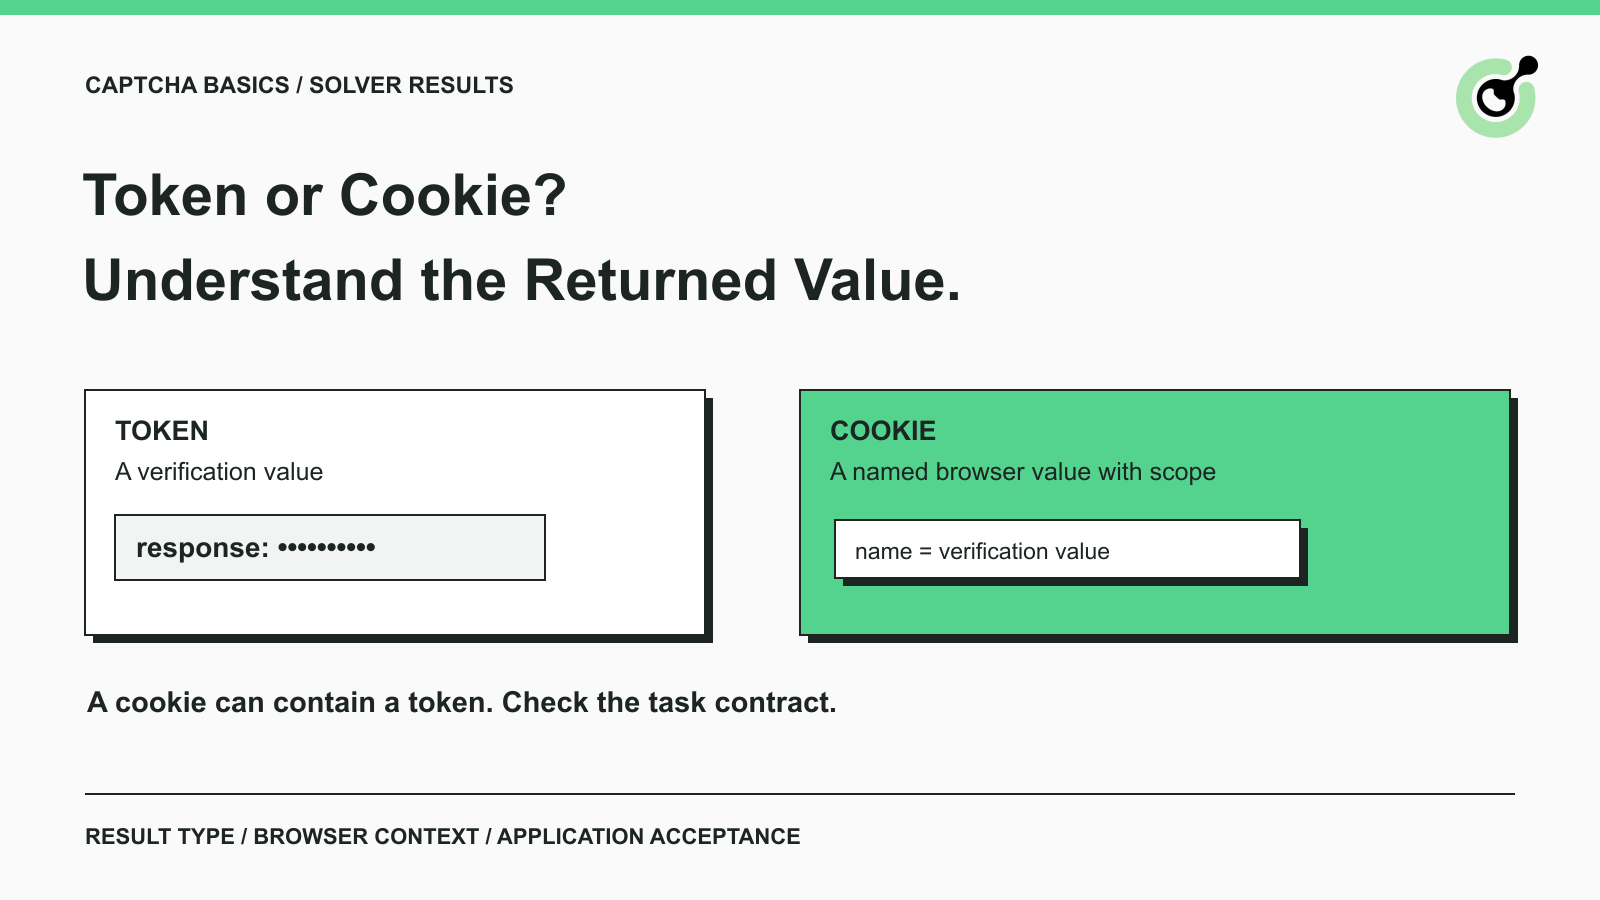
Token CAPTCHA mang thông tin xác minh, trong khi cookie cung cấp cách lưu trữ một giá trị và gửi nó cùng với các yêu cầu trình duyệt tương ứng. Hai khái niệm này có thể trùng lặp: một token có thể được gửi bên trong một cookie.
Sự khác biệt này quan trọng khi nhà phát triển nhận được phản hồi giải mã thành công nhưng trình duyệt vẫn hiển thị trang ban đầu. Giá trị trả về có thể hợp lệ cho một bước tích hợp nhưng bước tiếp theo lại mong đợi kết quả hoặc ngữ cảnh trình duyệt khác. CapSolver cung cấp kết quả cụ thể cho từng nhiệm vụ, vì vậy việc hiểu định dạng phản hồi nằm gần đầu của quá trình tích hợp. Hướng dẫn này giải thích các loại kết quả phổ biến, cách đọc chúng và những gì cần kiểm tra trước khi coi quy trình hoàn tất. Hướng dẫn này áp dụng cho ứng dụng của bạn và các tự động hóa bạn được phép chạy.
Trong quy trình CAPTCHA, một token phản hồi thường là một giá trị không thể đọc được được tạo ra để xác minh. Ứng dụng của bạn nên sử dụng nó theo hợp đồng của nhà cung cấp liên quan. Chiều dài hoặc vẻ ngoài của nó không cho bạn biết liệu nó có thuộc về reCAPTCHA, Turnstile hay hệ thống khác hay không.
Đừng nhầm lẫn giá trị này với khóa API giải mã của bạn. Khóa API cấp quyền truy cập vào dịch vụ giải mã. Token phản hồi thuộc về một nhiệm vụ CAPTCHA cụ thể. Cả hai đều không thay thế các quyền hoặc giấy phép cần thiết cho ứng dụng kinh doanh.
Một cookie của trình duyệt là một giá trị có tên liên quan đến một trang web và các thuộc tính liên quan. Các thuộc tính này ảnh hưởng đến nơi và thời điểm trình duyệt gửi nó. Một cookie có thể chứa trạng thái phiên ứng dụng, sở thích hoặc thông tin liên quan đến xác minh.
Điều này có nghĩa là việc lựa chọn giữa token và cookie không phải là lựa chọn giữa hai công nghệ cạnh tranh. Đầu tiên xác định thách thức và yêu cầu của ứng dụng nhận. Sau đó xác định xem kết quả được tài liệu là phản hồi biểu mẫu, giá trị cookie hay thứ gì đó khác.
Các loại nhiệm vụ khác nhau trả về các loại thông tin khác nhau, và tích hợp của bạn nên giữ nguyên sự khác biệt đó.
| Thách thức hoặc nhiệm vụ | Kết quả điển hình để nhận diện | Điều vẫn cần kiểm tra |
|---|---|---|
| Nhiệm vụ token reCAPTCHA | Một phản hồi như gRecaptchaResponse |
Ứng dụng nhận và xác minh phản hồi phù hợp |
| Nhiệm vụ token Turnstile | Giá trị token trong giải pháp được tài liệu |
Máy chủ trang xác minh nó và xử lý hành động được mong đợi |
| Nhiệm vụ AWS WAF | Kết quả cookie được tài liệu |
Quy trình trình duyệt được phép sử dụng ngữ cảnh phiên mong đợi |
| Nhiệm vụ chuyển đổi hình ảnh sang văn bản | Văn bản được nhận diện | Văn bản thuộc về hình ảnh hiện tại và ứng dụng chấp nhận nó |
| Nhiệm vụ Engine Quang học | Dữ liệu nhận dạng cụ thể theo mô-đun | Ứng dụng thực hiện tương tác hình ảnh phù hợp |
Bảng này mô tả các danh mục kết quả, không phải cam kết rằng một trình điều phối có thể sử dụng mọi trường theo cùng một cách. Một hàm chỉ trích xuất token sẽ không tự động xử lý phản hồi được đặt tên là gRecaptchaResponse, nhận dạng văn bản hoặc kết quả cookie.
Sự khác biệt tương tự áp dụng cho công cụ người dùng. Thông báo thành công của nó nên nói rõ điều gì thực sự được trả về. Nhận dạng hoàn tất và ứng dụng chấp nhận biểu mẫu là hai quan sát khác nhau, ngay cả khi cả hai xảy ra trong cùng một nhiệm vụ trình duyệt.
Token phản hồi reCAPTCHA và Turnstile thuộc về các quy trình xác minh mà máy chủ trang web phải hoàn thành. Nhận được token từ người giải mã là một phần của quy trình đó.
Tài liệu nhiệm vụ reCAPTCHA v2 của CapSolver hiển thị kết quả dưới solution.gRecaptchaResponse. Nó cũng mô tả các trường liên quan đến cookie, vì vậy cấu hình thực tế và đối tượng trả về quan trọng hơn là giả định rằng mọi kết quả reCAPTCHA đều giống nhau.
Google cho biết token phản hồi reCAPTCHA có hiệu lực trong hai phút và có thể được xác minh một lần. Một khoảng thời gian dài giữa việc giải và gửi có thể thay đổi kết quả. Một token đã được chấp nhận trước đó không phải là một mẫu có thể tái sử dụng cho các bài kiểm tra sau.
Đối với ứng dụng của bạn, kiểm tra quyết định xác minh của máy chủ cùng với kết quả trình duyệt. Đối với ứng dụng bên ngoài bạn được phép tự động hóa, kiểm tra kết quả kinh doanh quan sát được mà không tuyên bố truy cập vào bằng chứng phía máy chủ bạn không có.
Tài liệu nhiệm vụ Turnstile của CapSolver có các trường yêu cầu và kết quả riêng. Sử dụng hợp đồng đó thay vì thay thế các trường từ ví dụ reCAPTCHA.
Cloudflare hướng dẫn xác minh Turnstile yêu cầu xác minh phía máy chủ và mô tả token là một lần sử dụng, có thời hạn 5 phút. Trạng thái widget hiển thị không thể chứng minh rằng máy chủ của bạn đã thực hiện kiểm tra đúng cách.
Tránh giải mã quá sớm trước hành động cần phản hồi. Chuẩn bị nhiệm vụ được phép, nhận phản hồi tại thời điểm phù hợp và xác nhận kết quả của ứng dụng nhận. Không biến việc gửi thất bại thành một vòng lặp vô hạn các cuộc gọi giải mã mới.
Nhận Mã Thưởng CapSolver
Tăng ngân sách tự động hóa của bạn ngay lập tức!
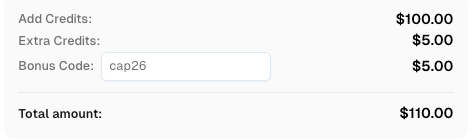
Sử dụng mã thưởng CAP26 khi nạp tiền vào tài khoản CapSolver để nhận thêm 5% thưởng cho mỗi lần nạp — không giới hạn.
Nhận mã thưởng ngay trong Bảng điều khiển CapSolver
Một cookie xác minh ghi lại trạng thái cụ thể của nhà cung cấp trong ngữ cảnh trình duyệt. Nó không cấp quyền truy cập tổng quát vào các trang web, tài khoản hoặc hành động được bảo vệ khác.
Cloudflare tài liệu cf_clearance là một cookie liên quan đến cơ chế xác minh của nó. Tài liệu xác minh clearance cũng giải thích rằng Turnstile có thể hỗ trợ xác minh trước khi cấu hình. Bạn không nên giả định rằng mọi thao tác token Turnstile thành công tạo ra cookie đó.
Nếu trang hiển thị một Thách thức Cloudflare thay vì một widget Turnstile độc lập, hãy bắt đầu bằng cách xác định cơ chế thực tế. Hướng dẫn xác định trang Turnstile và Thách thức Cloudflare đã đề cập đến quyết định trước đó. Một sự không khớp ở đây có thể đưa tích hợp về loại kết quả sai.
Xem xét clearance như trạng thái có phạm vi riêng với các điều kiện riêng. Nó không phải bằng chứng cho thấy người dùng đã đăng nhập, tài liệu bị hạn chế có thể truy cập hoặc các yêu cầu ứng dụng sau không thể bị từ chối.
AWS mô tả token xác minh của nó được lưu trong cookie aws-waf-token. Đây là ví dụ cụ thể về token và cookie tham gia vào thiết kế giống nhau.
Tài liệu tham chiếu nhiệm vụ AWS WAF của CapSolver mô tả hình dạng kết quả của người giải mã. Giữ cho phản hồi dịch vụ và hành vi lưu trữ trình duyệt khái niệm riêng biệt: một cái nói cho bạn biết người giải mã trả về; cái kia xác định cách quy trình được phép mang giá trị.
Bạn không cần giải mã giá trị để quyết định xem tích hợp của bạn có sử dụng trường đúng hay không. Bạn cần tài liệu nhiệm vụ hiện tại, ngữ cảnh trình duyệt phù hợp và bằng chứng rằng yêu cầu được mong đợi đã được chấp nhận.
Đọc phản hồi của người giải mã theo từng giai đoạn để một yêu cầu API được chấp nhận không bị nhầm lẫn với hành động ứng dụng hoàn tất.
Đầu tiên kiểm tra xem việc tạo nhiệm vụ có thành công hay không. Lỗi ở giai đoạn này yêu cầu chú ý đến nhiệm vụ được cung cấp hoặc phản hồi dịch vụ. Một mã nhiệm vụ chỉ có nghĩa là nhiệm vụ tồn tại; nó không phải là câu trả lời CAPTCHA.
Tiếp theo, tuân theo luồng hoàn thành được chọn của nhiệm vụ. Tài liệu tham chiếu kết quả nhiệm vụ của CapSolver mô tả kết quả bất đồng bộ, trong khi một số nhiệm vụ nhận dạng trả về kết quả trực tiếp từ việc tạo nhiệm vụ. Tránh ép buộc mọi gia đình nhiệm vụ qua một đường dẫn kiểm tra được giả định.
Sau đó kiểm tra trường giải pháp mong đợi. Giá trị có phải là phản hồi CAPTCHA, cookie, văn bản được nhận diện hay tọa độ không? Một trường bị thiếu là bằng chứng chẩn đoán hữu ích. Thay thế nó bằng chuỗi trống hoặc truyền toàn bộ đối tượng vào biểu mẫu sẽ che giấu sự không khớp.
Cuối cùng xác minh hoạt động kinh doanh. Đối với kiểm tra biểu mẫu được phép, hãy tìm thông báo mong đợi và bản ghi kiểm tra liên quan. Đối với nhiệm vụ dữ liệu chỉ đọc, xác nhận rằng nội dung được yêu cầu hiện diện. Ghi lại sự không chắc chắn nếu trang thay đổi nhưng kết quả mong đợi không thể xác định.
Hãy xem xét một bài kiểm tra giả định yêu cầu báo cáo tình trạng sản phẩm. Người giải mã trả về phản hồi, nhưng trình duyệt điều hướng đến trang chủ chung. Bước người giải mã có thể đã hoàn tất, nhưng báo cáo chưa bao giờ được lấy. Báo cáo "CAPTCHA đã giải; báo cáo mục tiêu thiếu" cung cấp điểm bắt đầu hữu ích hơn cho kỹ sư tiếp theo so với báo cáo toàn bộ chạy là thành công.
Hầu hết các lỗi xử lý kết quả đến từ việc xem các giai đoạn hoặc loại kết quả khác nhau là có thể thay thế cho nhau.
Sử dụng trường phản hồi sai. Giữ mỗi trình điều phối gắn với loại nhiệm vụ được tài liệu. Xem xét tên trường thực tế mà không sao chép các giá trị nhạy cảm vào các bảng theo dõi vấn đề.
Sử dụng phản hồi cũ. Việc điều hướng, thách thức được làm mới hoặc khoảng thời gian dài của người vận hành có thể khiến kết quả trước đó không còn phù hợp. Kiểm tra lại trang hiện tại và quy tắc hiệu lực của nhà cung cấp trước khi tiếp tục.
Xem cookie như có thể di chuyển giữa các công nhân. Trạng thái trình duyệt nên được giữ dưới quyền sở hữu rõ ràng. Chuyển một giá trị không thể đọc được vào ngữ cảnh không liên quan không phải là thay thế cho quy trình phiên được hỗ trợ.
Chỉ kiểm tra bảng điều khiển người giải mã. Bảng điều khiển có thể giúp điều tra các nhiệm vụ dịch vụ, nhưng không thể thay thế bằng bằng chứng từ hành động cuối cùng của ứng dụng của bạn. Giữ trạng thái nhiệm vụ và kết quả kinh doanh hiển thị riêng biệt trong báo cáo của bạn.
Ghi lại toàn bộ giải pháp. Ghi lại mã nhiệm vụ, loại kết quả, thời gian đánh dấu và mô tả lỗi được che giấu khi cần thiết. Các token phản hồi đầy đủ và cookie phiên generally không thuộc về đầu ra gỡ lỗi thông thường.
Khi chẩn đoán lỗi, giữ nguyên chuỗi sự kiện thay vì chỉ lỗi cuối cùng. Một nhiệm vụ được tạo trước khi điều hướng, kết quả được trả về sau đó và biểu mẫu được gửi trong tab khác mô tả một vấn đề rất khác so với yêu cầu bị từ chối trong quá trình tạo nhiệm vụ. Khoảng thời gian này có thể tiết lộ nơi cần điều tra mà không cần thu thập các giá trị bí mật.
Chọn nhiệm vụ người giải mã từ thách thức bạn thực sự quan sát, sau đó triển khai hợp đồng phản hồi cho nhiệm vụ đó. Giữ trách nhiệm của trình duyệt và các kiểm tra chấp nhận của ứng dụng rõ ràng. Điều này tạo ra mã tích hợp rõ ràng và báo cáo lỗi hữu ích hơn so với việc xem mọi chuỗi được trả về là cùng một loại câu trả lời.
Sử dụng CapSolver với tài liệu nhiệm vụ hiện tại cho việc xử lý CAPTCHA được phép. Bắt đầu với một quy trình đại diện, xác định xem hoàn tất trông như thế nào, và mở rộng chỉ sau khi kết quả đó có thể quan sát được.
Câu hỏi: Token CAPTCHA có giống cookie không?
Không. Token là giá trị được sử dụng bởi hệ thống xác minh, trong khi cookie là cách lưu trữ và truyền giá trị có tên trong ngữ cảnh trình duyệt. Cookie có thể chứa token, như AWS WAF minh họa.
Câu hỏi: Tôi có thể chọn cookie thay vì token cho bất kỳ CAPTCHA nào không?
Không. Nhà cung cấp thách thức và hợp đồng nhiệm vụ xác định kết quả mong đợi. Thay đổi định dạng kết quả trong mã của bạn không thay đổi điều gì ứng dụng nhận chấp nhận.
Câu hỏi: Token Turnstile tự động cung cấp clearance Cloudflare không?
Không. Xác minh phản hồi Turnstile và clearance Cloudflare là các cơ chế riêng biệt. Clearance trước Turnstile phụ thuộc vào cấu hình; không nên giả định mọi thao tác token tạo ra cookie clearance.
Câu hỏi: Tại sao trang vẫn thất bại sau khi người giải mã trả về kết quả?
Kiểm tra trường kết quả, độ mới, tham số thách thức, ngữ cảnh trình duyệt và phản hồi ứng dụng cuối cùng. Một kết quả người giải mã riêng lẻ không thể xác nhận rằng trình duyệt thực hiện hành động đúng hoặc rằng ứng dụng chấp nhận nó.
Câu hỏi: Tôi có nên lưu token và cookie cho các lần chạy sau không?
Không nên xây dựng kho lưu trữ chung cho câu trả lời CAPTCHA. Tuân theo yêu cầu hiệu lực và phiên của từng nhà cung cấp, bảo vệ trạng thái trình duyệt cần thiết và tránh tái sử dụng các phản hồi chỉ dùng một lần.
Anh Tuan
Data Science Expert
Turning task outcomes into actionable insights.
GIỚI THIỆU TÁC GIẢ
Giải quyết các yêu cầu API CAPTCHA chậm bằng các kiểm tra rõ ràng về tạo nhiệm vụ, kiểm tra kết quả, lỗi, hết hạn token và hành động trình duyệt cuối cùng sau khi giải quyết.
Giải CAPTCHA hình ảnh trong Node.js với yêu cầu ImageToTextTask được tài liệu hóa, mã hóa Base64 cục bộ, kết quả văn bản trực tiếp và một khách hàng được kiểm thử nhỏ.