

🎉MỚICapSolver cho AI agent-Tích hợp MCP, công cụ agent và SDK
Anh Tuan
Data Science Expert
Đã xuất bản Oct 21, 2026
Đã cập nhật Oct 21, 2026 · đọc tối thiểu
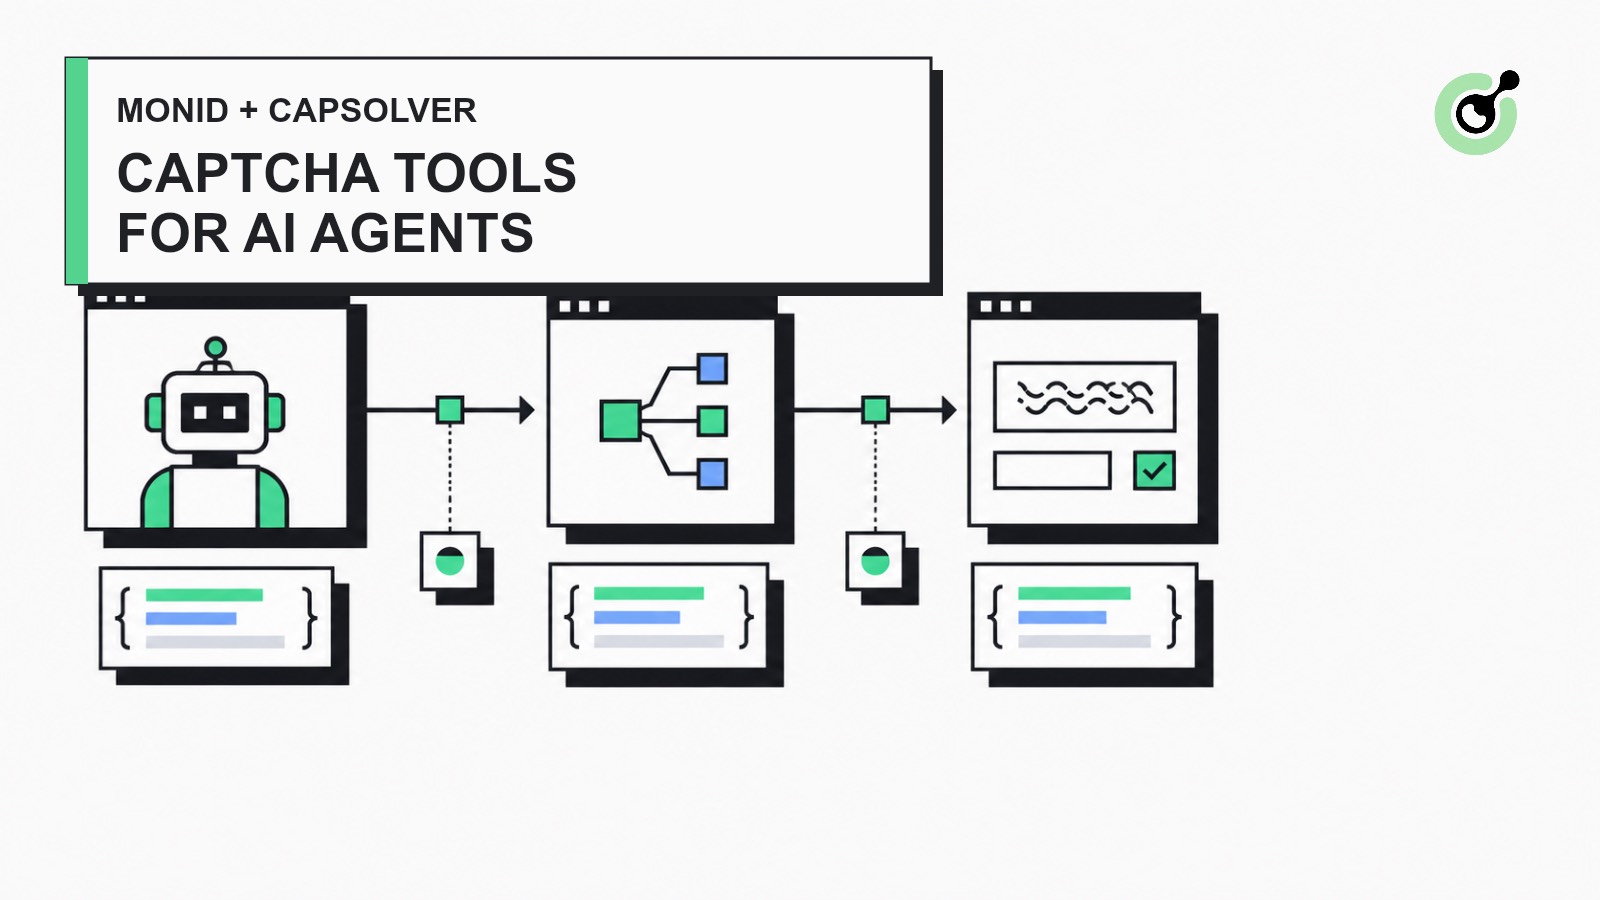
discover, inspect và run mà các agent của nó dùng cho các công cụ API khác.Agent trình duyệt có thể điều hướng trang và gọi các công cụ dữ liệu web, nhưng một chốt chặn CAPTCHA tạo ra một bước kỹ thuật riêng. Agent phải nhận diện loại thử thách, gửi đúng URL trang và public site key, đợi kết quả, rồi áp dụng token được trả về cho phiên trình duyệt đã được cấp quyền. Không có công cụ chuyên dụng, mỗi framework agent phải tự triển khai vòng đời đó một cách độc lập.
Tích hợp được đề xuất thêm CapSolver như một nhà cung cấp gốc của Monid. Monid vẫn là lớp khám phá và thực thi công cụ, trong khi CapSolver xử lý các tác vụ CAPTCHA được hỗ trợ thông qua API được tài liệu hóa của nó. Cách tiếp cận này khớp với mô hình sẵn có của Monid: một agent khám phá công cụ, kiểm tra schema và giá, rồi bắt đầu một lượt chạy có cấu trúc qua một giao diện. Monid tài liệu hóa luồng này trong giới thiệu chính thức.
Connector gốc cung cấp cho AI agent một cách có cấu trúc để yêu cầu giải CAPTCHA mà không cần nhúng logic HTTP đặc thù nhà cung cấp vào mọi workflow.
Phạm vi connector đầu tiên chứa ba endpoint:
| Endpoint Monid | Loại tác vụ CapSolver | Mục đích sử dụng |
|---|---|---|
capsolver#solve/recaptcha-v2 |
ReCaptchaV2TaskProxyLess |
Các tác vụ token reCAPTCHA v2 chuẩn và vô hình |
capsolver#solve/recaptcha-v3 |
ReCaptchaV3TaskProxyLess |
Các tác vụ token reCAPTCHA v3 dựa trên điểm số với một action |
capsolver#solve/turnstile |
AntiTurnstileTaskProxyLess |
Các tác vụ token Cloudflare Turnstile |
Phạm vi ban đầu nhỏ giúp connector dễ được xem xét. Các loại tác vụ doanh nghiệp, tác vụ có proxy, và việc áp dụng token ở phía trình duyệt có thể được thêm riêng sau khi vòng đời API lõi ổn định.
Tích hợp được thiết kế cho QA, RPA, tự động hóa trình duyệt, và các workflow dữ liệu web công khai được cho phép. Khả năng kỹ thuật không đồng nghĩa với quyền truy cập dữ liệu riêng tư, bị hạn chế hoặc nhạy cảm. Hãy xem lại điều khoản của trang đích và nhận quyền trước khi tự động hóa nó.
Connector gốc bọc API tác vụ bất đồng bộ của CapSolver trong vòng đời provider tiêu chuẩn của Monid.
websiteURL, websiteKey và mọi input đặc thù tác vụ.clientKey được bảo vệ vào body JSON của yêu cầu./createTask và chỉ lưu lại ID tác vụ trả về./getTaskResult trong khi tác vụ ở trạng thái idle hoặc processing.ready, connector trả về lời giải có cấu trúc từ nhà cung cấp.Đây cố ý là một connector REST gốc thay vì một cầu nối MCP-to-MCP. Monid đã cung cấp giao diện MCP của riêng mình cho client AI; lớp provider bên dưới sẽ gọi API của CapSolver trực tiếp.
AI agent
  → Monid discover / inspect / run
  → CapSolver connector
  → createTask
  → getTaskResult polling
  → structured solution
  → authorized browser workflow continues
Nhận Mã Thưởng CapSolver của Bạn
Tăng ngân sách tự động hóa ngay lập tức!
Dùng mã thưởng CAP26 khi nạp tiền vào tài khoản CapSolver để nhận thêm 5% bonus cho mỗi lần nạp — không giới hạn.
Đổi mã ngay trong Bảng điều khiển CapSolver
Xác thực CapSolver khác với các provider dùng HTTP authorization header. API yêu cầu clientKey trong body JSON, vì vậy connector thêm nó bên trong lớp chèn thông tin xác thực của Monid.
Định nghĩa provider đã gửi sử dụng mẫu xác thực và timeout này; vòng đời bất đồng bộ được triển khai riêng trong cùng provider:
export default defineProvider({
  name: "capsolver",
  auth: {
    inject: ({ data, utils }) => ({
      ...data.request,
      body: utils.json.merge(data.request.body ?? {}, {
        clientKey: data.params.apiKey,
      }),
    }),
  },
  request: {
    baseUrl: "https://api.capsolver.com",
  },
  timeouts: { requestMs: 30_000, runMs: 300_000, pollMs: 3_000 },
});
Secret không xuất hiện trong định nghĩa endpoint, fixture replay, log và trạng thái vòng đời. Chỉ lớp truyền tải (transport) nhận thông tin xác thực khi nó gửi yêu cầu tới provider.
Bạn có thể xem lại vòng đời tác vụ CapSolver hiện tại trong tài liệu chính thức createTask và getTaskResult.
Mỗi endpoint Monid ánh xạ một schema input đã được kiểm tra hợp lệ sang một loại tác vụ CapSolver. Endpoint reCAPTCHA v2 nhận URL trang, public site key và các trường tùy chọn quan sát được từ widget, bao gồm chế độ vô hình, page action, giá trị chuẩn s, chế độ session và domain API.
const zBody = z.object({
  websiteURL: z.url(),
  websiteKey: z.string().min(1),
  isInvisible: z.boolean().optional(),
  pageAction: z.string().min(1).optional(),
  recaptchaDataSValue: z.string().optional(),
  isSession: z.boolean().optional(),
  apiDomain: z.string().optional(),
}).strict();

export default defineEndpoint({
  endpoint: "/solve/recaptcha-v2",
  request: { method: "POST", path: "/createTask" },
  input: {
    schema: { body: zBody },
    toRequest: ({ data, utils }) => ({
      ...data.input,
      body: {
        task: utils.json.merge(data.input.body ?? {}, {
          type: "ReCaptchaV2TaskProxyLess",
        }),
      },
    }),
  },
});
Cấu trúc tương tự áp dụng cho reCAPTCHA v3 và Turnstile, với schema và loại tác vụ riêng. Hướng dẫn viết connector của Monid yêu cầu có fixture replay, kiểm tra kiểu và một pull request trước khi provider được thêm vào catalog được host.
Connector phải xử lý CapSolver như một provider bất đồng bộ. Một phản hồi /createTask thành công thông thường cung cấp ID tác vụ, trong khi /getTaskResult báo cáo idle, processing hoặc ready.
Vòng đời đã kiểm thử tuân theo các quy tắc:
idle hoặc processing: giữ run của Monid đang hoạt động và thăm dò lại.ready: trả về lời giải có cấu trúc và hoàn tất run.errorId khác 0: trả về lỗi provider thay vì kết quả thành công.Sự tách biệt này quan trọng vì Monid phân biệt trạng thái run của chính nó với mã trạng thái HTTP của provider upstream. Tài liệu CLI run của nó giải thích cách những công cụ bất đồng bộ khởi tạo một run và cung cấp phản hồi cuối cùng của provider.
Trước khi được host chính thức, các lệnh cục bộ đã được xác minh là:
deno task catalog endpoints --provider capsolver
deno task catalog inspect 'capsolver#solve/recaptcha-v2'
Sau khi được host, một client MCP nên gọi công cụ monid_inspect của Monid trước:
{ "provider": "capsolver", "endpoint": "/solve/recaptcha-v2" }Sau đó gọi monid_run với input đã được kiểm tra hợp lệ:
{
  "provider": "capsolver",
  "endpoint": "/solve/recaptcha-v2",
  "input": {
    "body": {
      "websiteURL": "https://authorized.example/test",
      "websiteKey": "PUBLIC_SITE_KEY"
    }
  }
}
Hãy dùng một trang test đã được cấp phép và thay PUBLIC_SITE_KEY bằng public site key của widget. Giữ thông tin xác thực API trong cấu hình credential của Monid thay vì đặt chúng trong lệnh, prompt hoặc file nguồn.
Tại thời điểm viết, endpoint được host vẫn chưa khả dụng. Connector đã gửi vượt qua biên dịch và bộ test của Monid, với 1.376 test đỗ trong lượt xác minh PR. Fixture reCAPTCHA v2 và v3 được ghi lại từ các trang demo công khai, trong khi phạm vi thành công/thất bại của Turnstile vẫn hoàn toàn tổng hợp. Đánh giá upstream của Monid, triển khai được host và một lần kiểm tra live Turnstile không phải dạng giả lập là các điều kiện tiên quyết cho khả dụng chung.
Đối với các tích hợp agent trực tiếp đã khả dụng hiện nay, Máy chủ CapSolver MCP cung cấp các công cụ CAPTCHA cho client tương thích. Hướng dẫn tích hợp agentic browser rộng hơn giải thích CAPTCHA nên được xử lý ở đâu trong workflow agent trình duyệt.
Connector đầu tiên nên giữ phạm vi hẹp cho đến khi vòng đời cơ bản được chấp nhận và quan sát trong workload thực tế.
Sau đánh giá upstream, các bổ sung hữu ích tiếp theo là một bản ghi live Turnstile không giả lập và một ví dụ trình duyệt đã được xác minh cho thấy cách một agent phát hiện widget được hỗ trợ, gọi endpoint Monid và áp dụng kết quả cho cùng phiên được cấp phép. Cả hai nên sử dụng môi trường demo rõ ràng thay vì site production của bên thứ ba.
Một connector Monid gốc là cách gọn gàng nhất để khiến việc giải CAPTCHA trở nên có thể khám phá được đối với AI agent mà không phải thêm mã đặc thù nhà cung cấp vào mọi framework agent. Connector được gửi chứng minh rằng Monid có thể kiểm tra input tác vụ, bảo vệ khóa API, quản lý thăm dò bất đồng bộ và trả về kết quả có cấu trúc thông qua vòng đời công cụ thông thường.
Công việc còn lại mang tính thủ tục và xác minh: xử lý hai nhận xét tự động nhỏ, hoàn tất một kiểm tra live Turnstile không giả lập, nhận phê duyệt từ Monid và xác minh luồng MCP được host sau khi triển khai. Các nhóm cần truy cập trực tiếp trước thời điểm đó có thể tích hợp thông qua API hoặc Máy chủ MCP chính thức của CapSolver.
Tạo tài khoản từ Bảng điều khiển CapSolver, xem tài liệu tích hợp được hỗ trợ và chỉ kiểm thử trên các trang mà bạn được phép tự động hóa. Với câu hỏi về sản phẩm và tài khoản, hãy tham khảo FAQ CapSolver.
Hỏi: Connector CapSolver đã có sẵn trong Monid chưa?
Chưa. Connector gốc đã được gửi dưới dạng pull request và đang chờ đánh giá upstream của Monid, triển khai được host và xuất bản vào catalog.
Hỏi: Monid có gọi trực tiếp Máy chủ CapSolver MCP không?
Không. Monid nên gọi REST API của CapSolver thông qua một connector provider gốc, trong khi máy chủ MCP của chính Monid cung cấp các công cụ sinh ra cho client AI tương thích.
Hỏi: Những loại CAPTCHA nào được bao gồm trong bản phát hành đầu tiên được đề xuất?
Bản phát hành đầu tiên được đề xuất bao phủ các tác vụ token reCAPTCHA v2 không proxy, reCAPTCHA v3 và Cloudflare Turnstile.
Hỏi: Khóa API CapSolver được lưu ở đâu?
Connector truyền khóa API thông qua lớp chèn thông tin xác thực của Monid và chỉ thêm nó vào body yêu cầu provider khi yêu cầu được gửi.
Hỏi: Connector có thể tự động điều khiển trang trình duyệt không?
Không. Connector ban đầu trả về một lời giải có cấu trúc; workflow trình duyệt đã được cấp phép vẫn chịu trách nhiệm áp dụng kết quả đó cho trang hoặc phiên đang hoạt động.
Hỏi: Tích hợp có thể được sử dụng trên bất kỳ website nào không?
Không. Chỉ dùng tích hợp trên các site và workflow mà bạn được phép tự động hóa, và tuân thủ các điều khoản, yêu cầu về quyền riêng tư và luật áp dụng.
Anh Tuan
Data Science Expert
Turning task outcomes into actionable insights.
GIỚI THIỆU TÁC GIẢ
Quyết định những loại dữ liệu CAPTCHA mà tác nhân sử dụng máy tính của bạn thực sự có thể cung cấp, và khi nào cần chuyển sang chế độ kiểm tra bằng trình duyệt hoặc yêu cầu sự hỗ trợ từ con người.
Xử lý việc hủy CAPTCHA MCP trong các tác nhân AI. Dừng các lời gọi mới, phân biệt tác vụ từ xa với các lần chờ cục bộ và ngăn kết quả đến muộn khởi động lại công việc.
