🎉NOVOCapSolver para agentes de IA-Integrações de MCP, ferramentas de agente e SDK
Adélia Cruz
MCP Integration Engineer
Publicado Sep 24, 2026
Atualizado Sep 24, 2026 · minutos de leitura
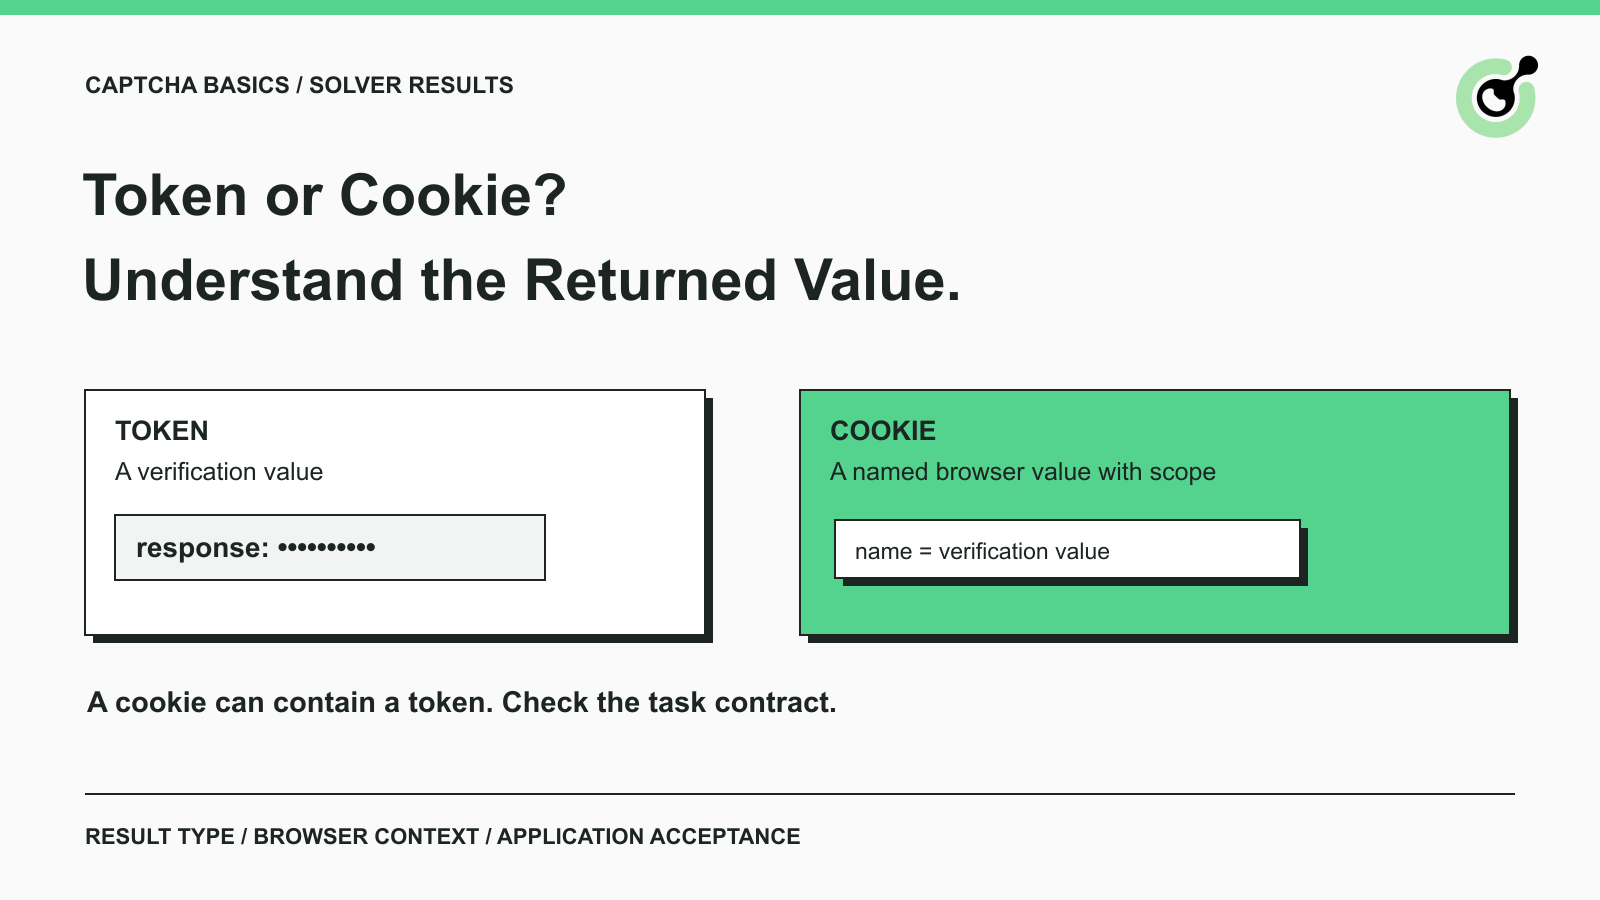
Um token CAPTCHA carrega informações de verificação, enquanto um cookie fornece uma maneira de armazenar um valor e enviá-lo com solicitações de navegador correspondentes. Esses conceitos podem se sobrepor: um token pode ser entregue dentro de um cookie.
Essa distinção importa quando um desenvolvedor recebe uma resposta de solucionador bem-sucedida, mas o navegador ainda mostra a página original. O valor retornado pode ser válido para uma etapa de integração, enquanto a próxima etapa espera um resultado ou contexto de navegador diferente. CapSolver expõe resultados específicos da tarefa, então entender o formato da resposta pertence ao início de uma integração. Este guia explica os tipos comuns de resultados, como lê-los e o que verificar antes de tratar o fluxo como concluído. Ele se aplica às suas próprias aplicações e outras automações que você tem permissão para executar.
Em um fluxo CAPTCHA, um token de resposta geralmente é um valor opaco produzido para verificação. Sua aplicação deve usá-lo de acordo com o contrato do provedor relevante. Sua extensão ou aparência não lhe diz se pertence ao reCAPTCHA, Turnstile ou a um sistema diferente.
Não confunda esse resultado com sua chave de API de solucionador. A chave de API autoriza chamadas ao serviço de solucionador. O token de resposta pertence a uma operação CAPTCHA específica. Nenhum deles substitui as credenciais ou permissões necessárias pela aplicação comercial.
Um cookie do navegador é um valor nomeado associado a um site e atributos relevantes. Esses atributos influenciam onde e quando o navegador o envia. Um cookie pode conter estado da sessão da aplicação, preferências ou informações relacionadas à verificação.
Isso significa que a escolha entre token e cookie não é entre duas tecnologias universalmente competidoras. Primeiro identifique o desafio e os requisitos da aplicação receptora. Em seguida, determine se o resultado documentado é uma resposta de formulário, um valor de cookie ou algo diferente.
Diferentes famílias de tarefas retornam tipos diferentes de informações, e sua integração deve preservar essas diferenças.
| Desafio ou tarefa | Resultado típico a reconhecer | O que ainda precisa ser verificado |
|---|---|---|
| Tarefa de token CAPTCHA | Um resultado como gRecaptchaResponse |
A aplicação recebe e valida a resposta apropriada |
| Tarefa de token Turnstile | Um valor token no resultado documentado |
O servidor do site o valida e processa a ação desejada |
| Tarefa AWS WAF | Um resultado de cookie documentado |
O fluxo de navegador permitido usa o contexto de sessão esperado |
| Tarefa de texto de imagem | Texto reconhecido | O texto pertence à imagem atual e a aplicação o aceita |
| Tarefa do Engine de Visão | Dados de reconhecimento específicos do módulo | A aplicação realiza a interação com a imagem correspondente |
Esta tabela descreve categorias de resultados, não uma promessa de que um adaptador pode usar cada campo da mesma forma. Uma função que extraia apenas token não lidará automaticamente com uma resposta nomeada gRecaptchaResponse, reconhecimento de texto ou um resultado de cookie.
A mesma distinção se aplica a uma ferramenta de agente. Sua mensagem de sucesso deve dizer o que a ferramenta realmente retornou. Reconhecimento concluído e aplicação aceitou o formulário representam observações diferentes, mesmo que ambas ocorram durante a mesma tarefa do navegador.
Tokens de resposta reCAPTCHA e Turnstile pertencem a fluxos de validação que o servidor do site deve completar. Receber um token de um solucionador é uma parte desse fluxo.
A documentação da tarefa reCAPTCHA v2 do CapSolver mostra o resultado sob solution.gRecaptchaResponse. Também descreve campos relacionados a cookies condicionais, então a configuração real e o objeto retornado importam mais do que a suposição de que todos os resultados reCAPTCHA são idênticos.
O Google documenta que um token de resposta reCAPTCHA é válido por dois minutos e pode ser verificado apenas uma vez. Uma pausa longa entre a resolução e a submissão pode, portanto, mudar o resultado. Um token anteriormente aceito não é um recurso reutilizável para testes posteriores.
Para uma aplicação que você possui, inspecione a decisão de verificação do servidor junto com o resultado do navegador. Para uma aplicação externa que você tem permissão para automatizar, verifique o resultado do negócio observável sem reivindicar acesso a evidências do lado do servidor que você não tem.
A tarefa Turnstile do CapSolver documenta seus próprios campos de solicitação e resultado. Use esse contrato em vez de substituir campos de um exemplo reCAPTCHA.
O guia de validação do Turnstile da Cloudflare exige validação do lado do servidor e descreve tokens como de uso único, com um período de validade de cinco minutos. O estado visível de um widget por si só não pode provar que seu servidor impôs a verificação corretamente.
Evite resolver muito antes da ação que precisa da resposta. Prepare a tarefa permitida, obtenha a resposta no momento apropriado e confirme o resultado da aplicação receptora. Não transforme uma submissão falhada em um loop infinito de novas chamadas ao solucionador.
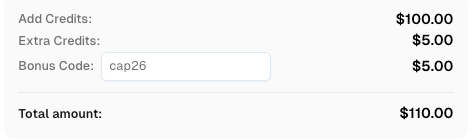
Resgate seu código promocional do CapSolver
Aumente seu orçamento de automação instantaneamente!
Use o código promocional CAP26 ao recarregar sua conta do CapSolver para obter um bônus adicional de 5% em cada recarga — sem limites.
Resgate-o agora em seu Painel do CapSolver
Um cookie de verificação registra estado específico do provedor dentro de um contexto de navegador. Ele não concede acesso geral a sites, contas ou ações protegidas não relacionadas.
A Cloudflare documenta cf_clearance como um cookie associado aos seus mecanismos de limpeza. Sua documentação de limpeza também explica que o Turnstile pode suportar pré-limpeza quando configurado para isso. Você não deve assumir que toda operação bem-sucedida de token Turnstile cria esse cookie.
Se a página apresenta um Desafio Cloudflare em vez de um widget Turnstile autônomo, comece identificando o mecanismo real. O guia para identificar páginas de desafio Turnstile e Cloudflare aborda essa decisão anterior. Uma inconsistência ali pode enviar a integração para o tipo de resultado errado.
Trate a limpeza como estado com suas próprias condições. Não é evidência de que um usuário esteja logado, que um documento restrito seja acessível ou que solicitações de aplicativo posteriores não possam ser rejeitadas.
A AWS descreve seu token de verificação como armazenado no cookie aws-waf-token. Este é um exemplo concreto de um token e um cookie participando do mesmo design.
A referência da tarefa AWS WAF do CapSolver documenta a forma do resultado do solucionador. Mantenha separados conceitualmente o resultado do serviço e o comportamento de armazenamento do navegador: um lhe diz o que o solucionador retornou; o outro determina como o fluxo de aplicação permitido carrega o valor.
Você não precisa decodificar o valor para decidir se sua integração usa o campo certo. Você precisa da documentação da tarefa atual, do contexto de navegador correspondente e de evidências de que a solicitação desejada foi aceita.
Leia a resposta do solucionador em etapas para que uma solicitação de API aceita não seja confundida com uma ação de aplicativo concluída.
Primeiro, verifique se a criação da tarefa foi bem-sucedida. Um erro nesse ponto requer atenção ao fornecido tarefa ou resposta do serviço. Um identificador de tarefa apenas significa que uma tarefa existe; não é a resposta CAPTCHA.
Em seguida, siga o fluxo de conclusão documentado da tarefa selecionada. A referência de resultado da tarefa do CapSolver descreve resultados assíncronos, enquanto algumas tarefas de reconhecimento retornam seu resultado diretamente da criação da tarefa. Evite forçar todas as famílias de tarefas por um caminho de verificação suposto.
Em seguida, inspecione o campo de solução esperado. O valor é uma resposta CAPTCHA, um cookie, texto reconhecido ou coordenadas? Um campo ausente é evidência diagnóstica útil. Substituí-lo por uma string vazia ou passar todo o objeto para um formulário esconde a incompatibilidade.
Por fim, verifique a operação comercial. Para um teste de formulário permitido, procure a confirmação esperada e o registro de teste correspondente. Para uma tarefa de dados somente leitura, confirme que o conteúdo solicitado está presente. Registre a incerteza se a página mudou, mas o resultado esperado não pôde ser estabelecido.
Considere um teste hipotético que solicita um relatório de disponibilidade de produto. O solucionador retorna uma resposta, mas o navegador navega para uma página inicial genérica. A etapa do solucionador pode ter sido concluída, mas o relatório nunca foi obtido. Relatar "CAPTCHA resolvido; relatório de destino ausente" fornece um ponto de partida mais útil para o próximo engenheiro do que relatar toda a execução como bem-sucedida.
A maioria dos erros no tratamento de resultados vem de tratar estágios ou tipos de resultados diferentes como intercambiáveis.
Usar o campo de resposta errado. Mantenha cada adaptador vinculado ao seu tipo de tarefa documentado. Revise os nomes reais dos campos sem copiar valores sensíveis para rastreadores de problemas.
Usar uma resposta desatualizada. Navegação, um desafio recarregado ou um longo atraso do operador podem tornar um resultado anterior inadequado. Reconfirme a página atual e as regras de validade do provedor antes de continuar.
Tratar um cookie como portátil entre trabalhadores. O estado do navegador deve permanecer sob propriedade explícita. Mover um valor opaco para um contexto não relacionado não substitui um fluxo de sessão suportado.
Verificar apenas o painel do solucionador. O painel pode ajudar a investigar tarefas de serviço, mas não substitui evidências da ação final da sua aplicação. Mantenha o status da tarefa e o resultado comercial visíveis separadamente no seu relatório.
Logar a solução completa. Registre o identificador da tarefa, a categoria do resultado, horários e uma descrição de erro redigida quando necessário. Tokens de resposta completos e cookies de sessão geralmente não pertencem à saída de depuração comum.
Ao diagnosticar uma falha, preservar a sequência de eventos em vez de apenas o último erro. Uma tarefa criada antes da navegação, um resultado retornado depois e um formulário submetido em uma aba diferente descrevem um problema muito diferente de uma solicitação rejeitada durante a criação da tarefa. Essa linha do tempo pode revelar onde investigar sem coletar os valores secretos em si.
Escolha a tarefa do solucionador com base no desafio que você realmente observou, depois implemente o contrato de resposta para essa tarefa. Mantenha as responsabilidades do navegador e as verificações de aceitação da aplicação explícitas. Isso produz código de integração mais claro e relatórios de falha mais úteis do que tratar cada string retornada como o mesmo tipo de resposta.
Use o CapSolver com a documentação da tarefa atual para lidar com CAPTCHA permitido. Comece com um fluxo representativo, estabeleça como a conclusão parece e expanda apenas depois que esse resultado for observável.
Q: Um token CAPTCHA é o mesmo que um cookie?
Não. Um token é um valor usado por um sistema de verificação, enquanto um cookie é uma maneira de armazenar e transmitir um valor nomeado em um contexto de navegador. Um cookie pode conter um token, como demonstrado pelo AWS WAF.
Q: Posso escolher um cookie em vez de um token para qualquer CAPTCHA?
Não. O provedor do desafio e o contrato da tarefa determinam o resultado esperado. Alterar o formato do resultado no seu código não muda o que a aplicação receptora aceita.
Q: Um token Turnstile fornece automaticamente a limpeza da Cloudflare?
Não. A validação da resposta Turnstile e a limpeza da Cloudflare são mecanismos distintos. A pré-limpeza do Turnstile depende da configuração; não assuma que toda operação de token produz um cookie de limpeza.
Q: Por que a página ainda falha após o solucionador retornar um resultado?
Verifique o campo do resultado, a frescor, os parâmetros do desafio, o contexto do navegador e a resposta final da aplicação. Um resultado de solucionador sozinho não pode confirmar que o navegador realizou a ação correta ou que a aplicação o aceitou.
Q: Devo salvar tokens e cookies para execuções futuras?
Não construa um cache geral de respostas CAPTCHA. Siga os requisitos de validade e sessão de cada provedor, proteja qualquer estado de navegador necessário e evite reutilizar respostas de uso único.
Adélia Cruz
MCP Integration Engineer
Making CapSolver tools accessible through MCP.
SOBRE O AUTOR
Solucione solicitações lentas da API CAPTCHA com verificações claras para criação de tarefa, verificação de resultados, erros, expiração do token e a ação final no navegador após resolver.
Resolver um CAPTCHA de imagem no Node.js com a requisição ImageToTextTask documentada, codificação Base64 local, resultados de texto diretos e um cliente pequeno e testado.