

🎉NOVOCapSolver para agentes de IA-Integrações de MCP, ferramentas de agente e SDK
Adélia Cruz
MCP Integration Engineer
Publicado Nov 12, 2026
Atualizado Nov 12, 2026 · minutos de leitura
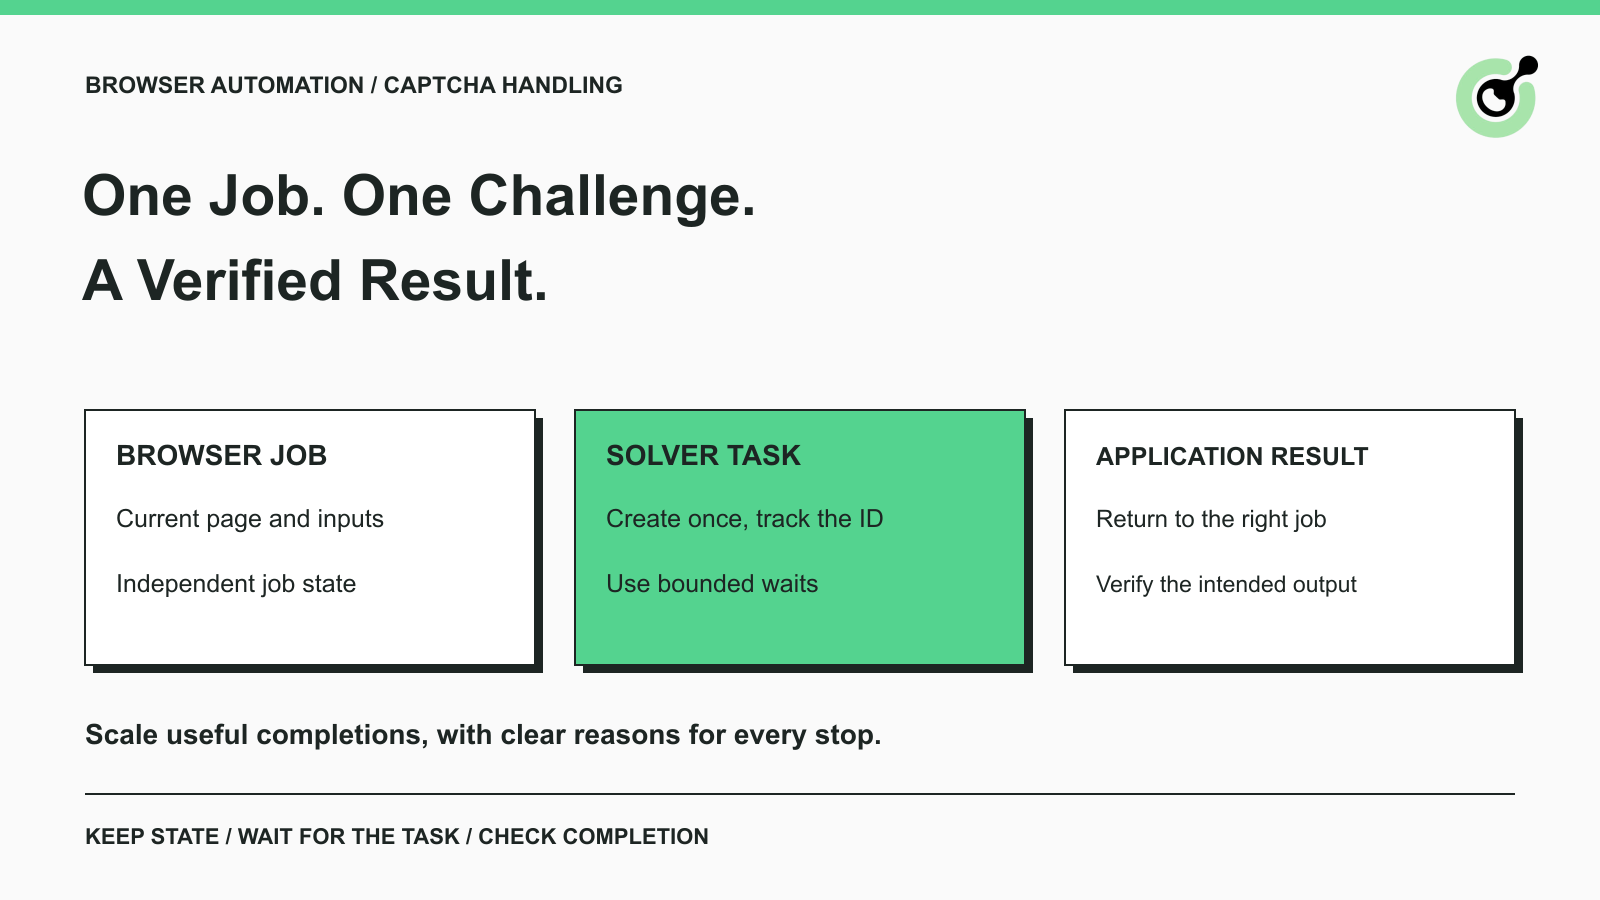
Um job de navegador pode funcionar durante o desenvolvimento e falhar quando vários jobs são executados juntos. Um job atualiza a página enquanto sua requisição ao solver ainda está em andamento. Outro recebe uma solução, mas a associa à aba errada do navegador. Um terceiro atinge o prazo limite e inicia todo o fluxo de trabalho novamente. Esses são problemas de integração que podem desperdiçar resultados de CAPTCHA que seriam úteis.
A CapSolver fornece tarefas documentadas de resolução para desafios compatíveis. Sua aplicação ainda controla o navegador, associa resultados a jobs e decide se a ação pretendida foi bem-sucedida. Esta checklist de produção explica como testar essa passagem de controle em automação de navegador aprovada e registrar um sucesso ou falha claros antes de aumentar o tráfego. Ela usa um fluxo de trabalho permitido de leitura de catálogo como exemplo ilustrativo, sem presumir que todo catálogo exige um solver ou apresentar uma implantação de cliente como evidência.
Um solver de CAPTCHA lida com um desafio de verificação compatível dentro do fluxo de trabalho do navegador; o fluxo continua responsável pela ação de página pretendida e pelo resultado.
Por exemplo, um leitor de catálogo abre uma URL de produto aprovada e espera um identificador de produto, um preço e um valor de disponibilidade. Se um CAPTCHA aparecer, o leitor pausa esse job, solicita uma solução adequada e verifica a página novamente antes de extrair os campos do produto. Se o resultado ainda for uma página de verificação, o job está incompleto.
Mantenha falhas comuns do navegador separadas. Um seletor ausente, um erro de navegação, uma recusa de permissão e um CAPTCHA observado exigem respostas diferentes. Enviar toda falha para um solver torna a análise de problemas menos útil e pode criar solicitações que não têm desafio correspondente.
A sequência prática é: observar a página, identificar o desafio, criar a tarefa correspondente, recuperar a solução, aplicá‑la por meio da integração compatível e verificar o resultado original. Cada etapa deve ter uma entrada clara, um resultado observável e um motivo para parar.
Comece com um conjunto limitado de fluxos de trabalho permitidos que representem as páginas e tipos de desafio que você realmente precisa tratar.
Anote o resultado esperado antes de começar. Para um job de catálogo, isso significa o produto correto e os campos solicitados, não apenas uma resposta HTTP bem-sucedida. Para um formulário de teste que você possui, significa a confirmação da aplicação de que o formulário foi aceito. Isso dá à integração com o solver um critério concreto de conclusão.
Prepare a chave de conta necessária, o saldo da conta, o ambiente de navegador e a documentação oficial de tarefas. Mantenha a chave na configuração secreta da sua aplicação. A sitekey pública de uma página e sua chave privada de API da CapSolver têm finalidades diferentes e nunca devem ser trocadas entre si.
Execute a base com um pequeno número de jobs ativos. Salve a família do desafio, o identificador da tarefa do solver quando retornado, o tempo decorrido e o resultado final. Essas observações estabelecem o que funciona antes de você adicionar execução em paralelo. Elas são mais úteis do que escolher primeiro um grande número de workers e investigar falhas misturadas depois.
Ao testar um site que você possui, diferencie testes de UI rotineiros de testes da integração real de resolução. Testes rotineiros podem usar os recursos de teste documentados pelo fornecedor do CAPTCHA quando disponíveis. Um teste de integração controlado tem um objetivo diferente: verificar a passagem real entre seu solver e sua aplicação. Resultados de um não devem ser relatados como prova do outro.
Cada resultado do solver deve retornar ao job de navegador e ao desafio que o solicitou.
Use um identificador de job da aplicação para conectar o contexto do navegador, a página atual e o ID da tarefa no solver. Mantenha o ID de tarefa da API como um valor separado. Um job pode não encontrar nenhum CAPTCHA, ou pode exigir mais de uma tentativa de resolução permitida; esses relacionamentos devem permanecer visíveis.
Para fluxos de trabalho independentes, use contextos de navegador separados quando seu framework suportar isso. O isolamento de browser-context do Playwright separa cookies e outros armazenamentos de sessão entre contextos. O isolamento é útil para impedir que mudanças de estado de um job afetem outro. Ele não é uma promessa de que um desafio aceitará um resultado.
Dentro de um job, preserve o estado da página ativa enquanto a solicitação de resolução estiver pendente. Se a página navegar, o widget for reiniciado ou o job for cancelado, verifique se o resultado pendente ainda pertence ao desafio atual antes de usá‑lo. Não trate um resultado atrasado como permissão para agir sobre qualquer página que esteja aberta naquele momento.
Um componente deve ser o responsável pela decisão de continuar um determinado job. Se tanto um loop de polling quanto um manipulador de timeout separado puderem enviar o formulário, eles podem competir. Registre se o job está em espera, concluído, cancelado ou com falha, e faça a continuação verificar esse estado antes de agir.
Isso pode ser um simples registro no seu sistema de workers existente. A parte importante é a decisão que ele apoia: um resultado obsoleto ou já consumido não pode iniciar outra ação na aplicação.
A criação confiável de tarefas começa com a família exata de CAPTCHA e os parâmetros exigidos pela página atual.
Para uma tarefa de token reCAPTCHA v2, o guia oficial de reCAPTCHA v2 documenta os nomes de tarefa compatíveis e os campos, incluindo a URL do site e a sitekey. Outras famílias de desafio têm seus próprios requisitos. Uma requisição funcional para uma família não é um modelo genérico para todo CAPTCHA.
A documentação de createTask diferencia tarefas assíncronas, que retornam um ID de tarefa para recuperação posterior, de tarefas síncronas compatíveis que retornam uma solução pronta diretamente. Trate a resposta real em vez de supor que toda requisição precisa da mesma sequência de polling.
Escolha a integração documentada para o seu desafio real. Suporte em nível de serviço e suporte em uma biblioteca específica de navegador são verificações separadas; confirme ambos antes de adicionar a biblioteca ao fluxo de trabalho de produção.
Os requisitos de proxy também são específicos da tarefa. Preserve as configurações documentadas para a tarefa selecionada em vez de supor que todo token deve usar o IP do navegador, ou que uma tarefa sem proxy altera a conexão do navegador.
Resgate Seu Código de Bônus CapSolver
Aumente instantaneamente o seu orçamento de automação!
Use o código de bônus CAP26 ao recarregar sua conta CapSolver para ganhar 5% de bônus extra em cada recarga — sem limites.
Resgate agora no seu Dashboard da CapSolver
Recupere a tarefa assíncrona existente até que ela seja concluída, falhe ou atinja o prazo acordado pela sua aplicação.
A referência getTaskResult documenta status e tratamento de erros. Uma resposta pronta bem-sucedida contém a solução; uma resposta de processamento significa que o resultado ainda está sendo identificado. Siga o tempo de espera documentado entre as verificações. A criação repetida de tarefas é uma nova tentativa de resolução, não uma forma mais rápida de recuperar o resultado existente.
Mantenha o prazo da sua aplicação distinto de um timeout relatado pelo serviço. Se seu worker parar de esperar primeiro, registre um prazo limite do cliente em vez de afirmar que o serviço falhou internamente. Preserve o ID da tarefa para diagnóstico e impeça que uma resposta tardia reative um job de navegador cancelado.
Use os códigos de erro documentados para escolher a próxima ação. Dados incorretos de tarefa exigem uma correção de parâmetros. Um erro de conta ou saldo exige uma verificação da conta. Uma resposta de rate limit exige revisar a frequência de requisições e os limites aplicáveis. Nenhuma dessas condições é corrigida repetindo indefinidamente a mesma requisição idêntica.
Uma nova tentativa deve ter um motivo explícito, um orçamento restante e um estado de navegador ainda válido. Por exemplo, um parâmetro corrigido pode justificar uma nova tentativa. Uma recusa de permissão repetida não.
Defina limites para o tempo decorrido e para tentativas de resolução no nível do fluxo de trabalho. Quando um job atinge qualquer um dos limites, retorne um resultado incompleto compreensível ou encaminhe para um humano. Uma parada previsível é mais útil do que um worker que continua criando cobranças enquanto a tarefa original se tornou obsoleta.
Uma solução pronta é um resultado intermediário; o fluxo de trabalho do navegador só tem sucesso quando sua ação ou observação pretendida é verificada.
Use a resposta por meio da integração documentada para aquele desafio e página. Em seguida, verifique o resultado real da aplicação. Para um formulário próprio, inspecione a confirmação esperada. Para uma leitura de catálogo permitida, verifique o identificador do produto e os campos exigidos. Um widget desaparecendo, um título de página alterado ou um token retornado por si só não estabelecem esses resultados.
A validade do token também importa. A orientação de verificação do Google para reCAPTCHA declara que tokens de resposta são válidos por dois minutos e podem ser verificados apenas uma vez. Essa regra do fornecedor não é um tempo de vida geral para todo resultado de solver. Evite enfileirar soluções para reutilização posterior e siga as regras do desafio que você está tratando.
A prontidão do navegador é uma verificação separada. As verificações de “actionability” do Playwright ajudam a garantir que um elemento esteja pronto para uma ação. Elas não provam que um resultado de CAPTCHA foi aceito ou que a aplicação concluiu a operação de negócio. Mantenha essas verificações separadas no seu código de teste e produção.
No exemplo do catálogo, um desafio com falha deve continuar sendo uma observação com falha. Não converta uma resposta vazia em um evento de produto esgotado, e não reutilize silenciosamente um preço antigo como se tivesse sido coletado agora.
Aumente os jobs concorrentes gradualmente, usando a conclusão verificada e o tempo decorrido para decidir se cada aumento é útil.
Acompanhe quantos jobs estão ativos, quantos estão aguardando um solver, quantos finalizam e quantos param com cada categoria de erro. Se o aumento de paralelismo gerar mais jobs não resolvidos sem aumentar a saída útil, inspecione a etapa alterada antes de aumentá‑la novamente.
Evite iniciar muitos jobs que irão todos exceder seus prazos enquanto aguardam recursos compartilhados. Capacidade de navegador, limites de requisição ao solver e a programação de carga permitida são restrições separadas. Não há um valor universal de concorrência que sirva para toda aplicação.
Mantenha IDs de tarefa em registros de diagnóstico restritos e use um pequeno conjunto de categorias para monitoramento. Não coloque chaves de API, tokens de solução ou cookies de sessão em logs comuns. A orientação de logging da OWASP explica por que valores sensíveis precisam ser excluídos ou protegidos.
Quando as tarefas ficarem lentas, o guia de solução de problemas da API de CAPTCHA fornece um acompanhamento focado. Mantenha as comparações dentro da mesma família de desafio e fluxo de trabalho para que uma carga alterada não pareça uma regressão do solver.
Uma integração de CAPTCHA pronta para produção deve demonstrar seleção correta de tarefa, espera controlada e resultado da aplicação verificado no mesmo fluxo de trabalho permitido.
Use a checklist a seguir como revisão de release. Para cada linha, registre a execução de teste, o resultado observado e a pessoa responsável por uma falha. Uma política escrita por si só não estabelece que o código a segue.
| Verificação | Como verificá-la em uma execução controlada | Evidência de aprovação |
|---|---|---|
| Desafio e entradas | Abra a página de teste permitida e compare a família detectada e as entradas atuais com seu guia oficial de tarefas. | O tipo de tarefa, a URL da página e os valores exigidos correspondem ao desafio observado. |
| Credenciais e conta | Verifique se o worker lê sua chave de API da configuração secreta e consegue usar a conta pretendida. | Erros de conta aparecem separadamente; a chave não aparece em logs. |
| Associação job‑para‑tarefa | Execute dois jobs de teste independentes e inspecione seus IDs de job e IDs de tarefa registrados. | Cada resultado retorna somente ao job que o solicitou. |
| Resposta pendente | Exercite o ramo de espera sem criar outra tarefa. | Verificações repetidas de resultado mantêm o mesmo ID de tarefa e respeitam o prazo configurado. |
| Navegação ou cancelamento | Cancele um job de teste próprio ou navegue na página de teste enquanto um resultado estiver pendente. | Um resultado tardio não pode enviar a página cancelada ou alterada. |
| Erro permanente de requisição | Use um teste negativo controlado para uma configuração de tarefa inválida. | O erro é classificado e relatado; requisições idênticas não se repetem sem uma correção. |
| Conclusão da aplicação | Conclua um fluxo de trabalho representativo e autorizado. | A confirmação esperada ou os campos de dados exigidos são verificados após a resolução. |
| Relato de falha | Revise um job com falha e um job não finalizado. | Ambos mantêm um motivo e permanecem distinguíveis de jobs concluídos. |
| Orçamento de retry | Exercite a condição de parada configurada em um teste controlado. | Limites de tentativas e de tempo decorrido interrompem solicitações adicionais de resolução. |
| Logging e rollout | Revise logs redigidos e aumente a carga em um teste limitado. | Nenhum segredo é logado, e conclusão, falhas, jobs pendentes e tempo decorrido permanecem visíveis. |
| Por exemplo, uma equipe de QA que testa seu próprio formulário de cotação pode exigir o identificador de confirmação do aplicativo como asserção final. O token de CAPTCHA é um resultado intermediário. Se a validação for bem-sucedida, mas o serviço de cotação retornar um erro, o teste deve permanecer incompleto e preservar esse erro do aplicativo. |
Execute testes negativos por meio de um test harness controlado em vez de enviar tráfego malformado repetidamente para produção. Uma resposta pendente simulada pode testar seu ramo de timeout, mas isso não prova que uma solicitação real ao solucionador seja bem-sucedida. Mantenha os resultados dessas verificações separados de uma execução de integração ao vivo controlada.
Uma verificação com falha deve identificar qual componente precisa de atenção. Entradas ausentes e uma tarefa não suportada exigem uma revisão de configuração. Uma solicitação sem resposta confirmada exige investigação de transporte. Um resultado pronto seguido de rejeição pelo aplicativo exige investigação da etapa de repasse e validação. Uma validação concluída seguida de saída ausente exige uma verificação do aplicativo.
Dê a cada categoria uma pequena ação operacional: corrigir a solicitação, investigar a conexão, inspecionar o desafio atual ou encerrar o job com um diagnóstico útil. Isso permite que a equipe explique por que um retry é justificado em vez de tratar a contagem de tentativas como a solução.
Um tratamento confiável de CAPTCHA vem de uma cadeia clara: um job específico encontrou um desafio suportado, solicitou a solução correspondente, consumiu-a no contexto correto e verificou o resultado pretendido.
Comece com essa cadeia antes de adicionar mais workers. O CapSolver fornece a etapa documentada de solução; seu fluxo de trabalho fornece a propriedade, os prazos e as verificações de conclusão que tornam o resultado útil.
Use o guia oficial de tasks para o desafio que seu fluxo de trabalho aprovado realmente encontra e, em seguida, valide o resultado completo do navegador em um pequeno teste.
P: Adicionar um solucionador de CAPTCHA torna a automação de navegador confiável por si só?
Não. O solucionador lida com desafios suportados, enquanto seu aplicativo ainda gerencia o estado do navegador, a propriedade das tasks, os prazos e as verificações finais de saída.
P: Cada job de navegador deve ter um contexto separado?
Jobs independentes geralmente se beneficiam de contextos isolados porque seus cookies e armazenamento não devem interferir. Um job que precisa de continuidade deve manter seu próprio contexto durante o desafio e a ação subsequente.
P: Devo criar outra task enquanto a primeira está em processamento?
Use o task ID existente para recuperar seu resultado de acordo com o fluxo de API documentado. Crie uma substituta apenas sob uma decisão de retry limitada, com entradas atuais e um estado de job válido.
P: Posso reutilizar uma solução entre vários jobs de navegador?
Não presuma que uma solução é reutilizável. Tokens podem ter requisitos de expiração, uso único e contexto; use a documentação do desafio selecionado e mantenha o resultado associado ao job de origem.
P: O que devo medir antes de aumentar a concorrência?
Meça a conclusão verificada do fluxo de trabalho, o tempo decorrido, os jobs pendentes e as categorias de falha sob uma carga de trabalho consistente. Aumente o volume apenas dentro das permissões e limites dos sistemas envolvidos.
Adélia Cruz
MCP Integration Engineer
Making CapSolver tools accessible through MCP.
SOBRE O AUTOR
Compare n8n, Make e Zapier para fluxos de trabalho com CAPTCHA, com uma distinção clara entre a integração n8n existente e a configuração HTTP personalizada.
Descubra por que um CAPTCHA visível não está sendo detectado dentro de um iframe. Verifique o contexto do documento, o carregamento do widget, os parâmetros do site e a transferência do navegador para o seu solucionador.
