

🎉NOVOCapSolver para agentes de IA-Integrações de MCP, ferramentas de agente e SDK
Adélia Cruz
MCP Integration Engineer
Publicado Oct 21, 2026
Atualizado Oct 21, 2026 · minutos de leitura
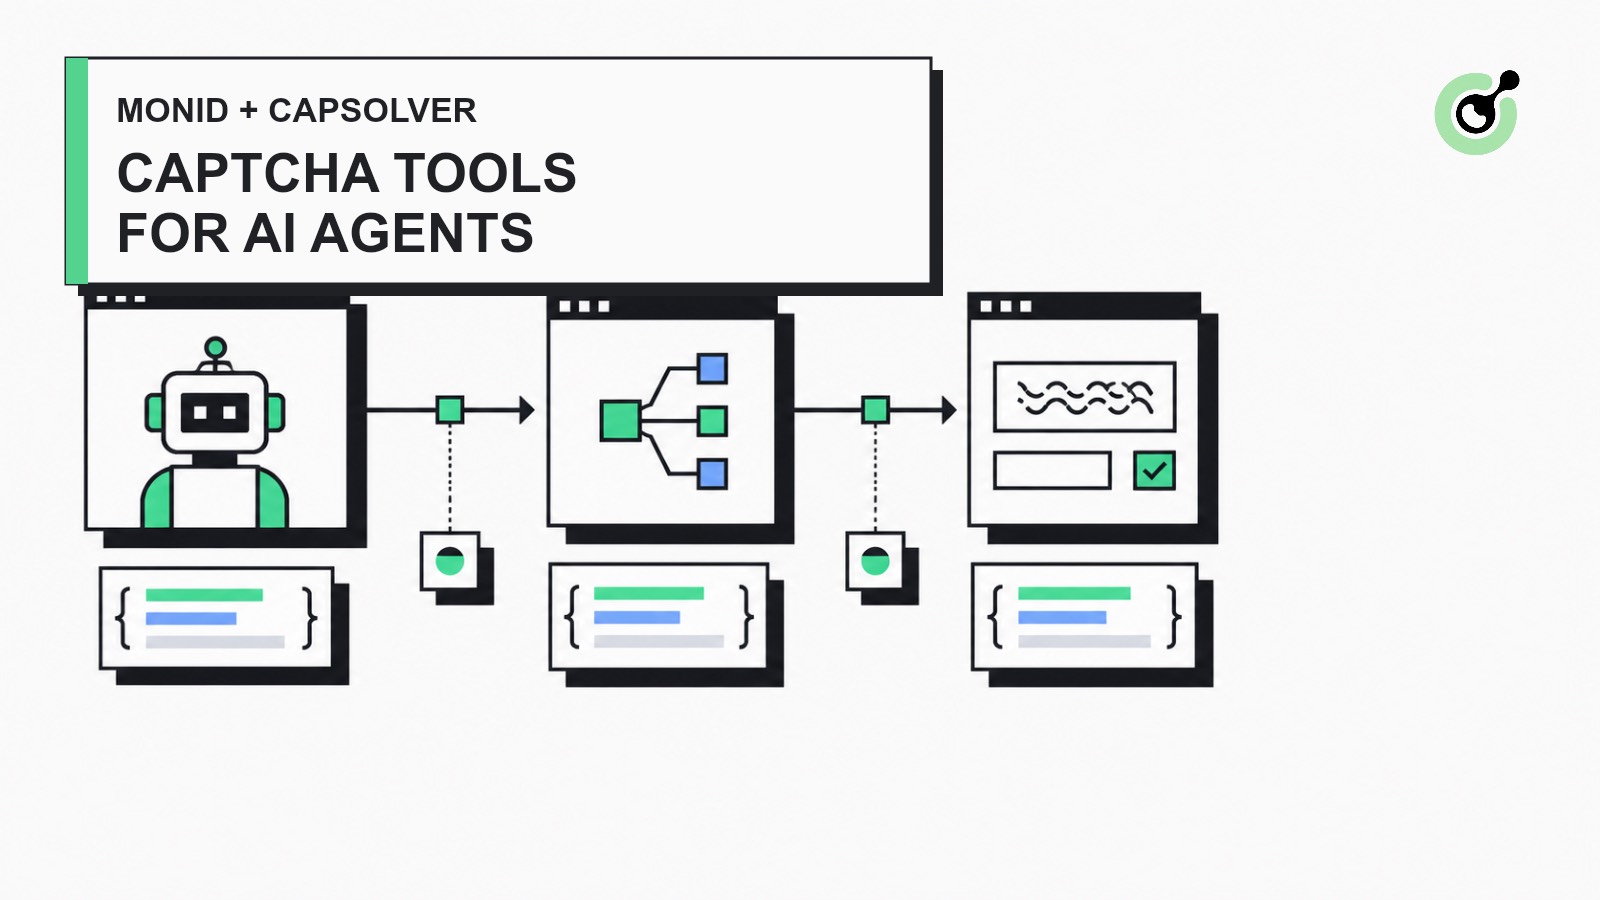
discover, inspect e run que seus agentes usam para outras ferramentas de API.Agentes de navegador podem navegar por páginas e chamar ferramentas de dados da web, mas um checkpoint de CAPTCHA cria uma etapa técnica separada. O agente precisa identificar o tipo de desafio, enviar a URL correta da página e a chave pública do site, aguardar um resultado e aplicar o token retornado à sessão de navegador autorizada. Sem uma ferramenta dedicada, cada framework de agente precisa implementar esse lifecycle de forma independente.
A integração proposta adiciona a CapSolver como um provedor nativo do Monid. O Monid continua sendo a camada de descoberta e execução de ferramentas, enquanto a CapSolver lida com tarefas de CAPTCHA compatíveis por meio de sua API documentada. Essa abordagem se encaixa no modelo existente do Monid: um agente descobre uma ferramenta, inspeciona seu esquema e preços e inicia uma execução estruturada por meio de uma interface única. O Monid documenta esse fluxo em sua introdução oficial.
O conector nativo oferece a um agente de IA uma forma estruturada de solicitar a resolução de CAPTCHA sem embutir lógica HTTP específica do provedor em cada fluxo de trabalho.
O escopo inicial do conector contém três endpoints:
| Endpoint Monid | Tipo de tarefa CapSolver | Uso pretendido |
|---|---|---|
capsolver#solve/recaptcha-v2 |
ReCaptchaV2TaskProxyLess |
Tarefas de token reCAPTCHA v2 padrão e invisível |
capsolver#solve/recaptcha-v3 |
ReCaptchaV3TaskProxyLess |
Tarefas de token reCAPTCHA v3 baseadas em score com uma ação |
capsolver#solve/turnstile |
AntiTurnstileTaskProxyLess |
Tarefas de token Cloudflare Turnstile |
Esse escopo inicial reduzido mantém o conector fácil de revisar. Tipos de tarefa corporativos, tarefas baseadas em proxy e aplicação do token no lado do navegador podem ser adicionados separadamente depois que o lifecycle principal da API estiver estável.
A integração é projetada para QA, RPA, automação de navegador e fluxos de trabalho permitidos de dados de web pública. Capacidade técnica não concede permissão para acessar dados privados, restritos ou sensíveis. Revise os termos do site alvo e obtenha autorização antes de automatizá-lo.
O conector nativo encapsula a API assíncrona de tarefas da CapSolver no lifecycle padrão de provedores do Monid.
websiteURL, websiteKey e qualquer entrada específica da tarefa.clientKey protegido no corpo JSON da requisição./createTask e armazena apenas o ID da tarefa retornado./getTaskResult enquanto a tarefa estiver como idle ou processing.ready, o conector retorna a solução estruturada do provedor.Isso é intencionalmente um conector REST nativo em vez de uma ponte MCP-para-MCP. O Monid já expõe sua própria interface MCP para clientes de IA; a camada de provedor sob ela chama a API da CapSolver diretamente.
Agente de IA
  → Monid discover / inspect / run
  → Conector CapSolver
  → createTask
  → polling getTaskResult
  → solução estruturada
  → fluxo de navegador autorizado continua
Resgate Seu Código de Bônus CapSolver
Aumente seu orçamento de automação instantaneamente!
Use o código de bônus CAP26 ao recarregar sua conta CapSolver para obter 5% de bônus extra em cada recarga — sem limites.
Resgate agora no seu Painel CapSolver
A autenticação da CapSolver difere de provedores que usam um cabeçalho de autorização HTTP. A API espera clientKey no corpo JSON, então o conector o adiciona dentro da camada de injeção de credenciais do Monid.
A definição de provedor enviada usa esse padrão de autenticação e timeout; o lifecycle assíncrono é implementado separadamente no mesmo provedor:
export default defineProvider({
  name: "capsolver",
  auth: {
    inject: ({ data, utils }) => ({
      ...data.request,
      body: utils.json.merge(data.request.body ?? {}, {
        clientKey: data.params.apiKey,
      }),
    }),
  },
  request: {
    baseUrl: "https://api.capsolver.com",
  },
  timeouts: { requestMs: 30_000, runMs: 300_000, pollMs: 3_000 },
});
O segredo fica fora da definição de endpoint, fixtures de replay, logs e estado de lifecycle. Somente a camada de transporte recebe a credencial quando envia a requisição ao provedor.
Você pode revisar o lifecycle atual de tarefas da CapSolver na documentação oficial de createTask e getTaskResult.
Cada endpoint Monid mapeia um esquema de entrada validado para um tipo de tarefa CapSolver. O endpoint de reCAPTCHA v2 aceita uma URL de página, chave pública do site e campos opcionais observados no widget, incluindo modo invisível, ação da página, o valor padrão s, modo de sessão e domínio da API.
const zBody = z.object({
  websiteURL: z.url(),
  websiteKey: z.string().min(1),
  isInvisible: z.boolean().optional(),
  pageAction: z.string().min(1).optional(),
  recaptchaDataSValue: z.string().optional(),
  isSession: z.boolean().optional(),
  apiDomain: z.string().optional(),
}).strict();

export default defineEndpoint({
  endpoint: "/solve/recaptcha-v2",
  request: { method: "POST", path: "/createTask" },
  input: {
    schema: { body: zBody },
    toRequest: ({ data, utils }) => ({
      ...data.input,
      body: {
        task: utils.json.merge(data.input.body ?? {}, {
          type: "ReCaptchaV2TaskProxyLess",
        }),
      },
    }),
  },
});
A mesma estrutura se aplica a reCAPTCHA v3 e Turnstile, com esquemas e tipos de tarefa específicos. O guia de autoria de conectores do Monid exige fixtures de replay, verificações de tipo e um pull request antes que um provedor seja adicionado ao catálogo hospedado.
O conector deve tratar a CapSolver como um provedor assíncrono. Uma resposta /createTask bem-sucedida normalmente fornece um ID de tarefa, enquanto /getTaskResult indica idle, processing ou ready.
O lifecycle testado segue estas regras:
idle ou processing: manter a execução do Monid ativa e fazer polling novamente.ready: retornar a solução estruturada e completar a execução.errorId diferente de zero: retornar um erro de provedor em vez de um resultado bem-sucedido.Essa separação é importante porque o Monid distingue seu próprio status de execução do status HTTP do provedor upstream. Sua documentação de execução via CLI explica como ferramentas assíncronas iniciam uma execução e expõem a resposta final do provedor.
Antes da publicação hospedada, os comandos locais verificados são:
deno task catalog endpoints --provider capsolver
deno task catalog inspect 'capsolver#solve/recaptcha-v2'
Após a publicação, um cliente MCP deve chamar primeiro a ferramenta monid_inspect:
{ "provider": "capsolver", "endpoint": "/solve/recaptcha-v2" }Depois chamar monid_run com a entrada validada:
{
  "provider": "capsolver",
  "endpoint": "/solve/recaptcha-v2",
  "input": {
    "body": {
      "websiteURL": "https://authorized.example/test",
      "websiteKey": "PUBLIC_SITE_KEY"
    }
  }
}
Use uma página de teste autorizada e substitua PUBLIC_SITE_KEY pela chave pública do widget. Mantenha as credenciais de API na configuração de credenciais do Monid em vez de colocá-las em comandos, prompts ou arquivos de código-fonte.
No momento da escrita, o endpoint hospedado ainda não está disponível. O conector enviado passa na compilação e na suíte de testes do Monid, com 1.376 testes aprovados na execução de verificação do PR. Fixtures de reCAPTCHA v2 e v3 foram gravadas a partir de páginas de demonstração públicas, enquanto a cobertura de sucesso e falha de Turnstile permanece explicitamente sintética. Revisão upstream do Monid, implantação hospedada e uma verificação ao vivo não-dummy de Turnstile continuam sendo pré-requisitos para disponibilidade geral.
Para integrações diretas de agente disponíveis hoje, o Servidor MCP da CapSolver expõe ferramentas de CAPTCHA para clientes compatíveis. O guia mais amplo de integração de navegador agentic explica onde o tratamento de CAPTCHA se encaixa em um fluxo de trabalho de agente de navegador.
O primeiro conector deve permanecer enxuto até que o lifecycle básico seja aceito e observado em cargas de trabalho reais.
Após a revisão upstream, as próximas adições úteis são uma gravação ao vivo não-dummy de Turnstile e um exemplo verificado de navegador mostrando como um agente detecta um widget compatível, chama o endpoint Monid e aplica o resultado à mesma sessão autorizada. Ambos devem usar ambientes de demonstração explícitos em vez de sites de produção de terceiros.
Um conector nativo do Monid é a forma mais limpa de tornar a resolução de CAPTCHA descobrível para agentes de IA sem adicionar código específico de provedor a cada framework de agente. O conector enviado demonstra que o Monid pode validar a entrada da tarefa, proteger a chave de API, gerenciar o polling assíncrono e retornar um resultado estruturado por meio de seu lifecycle normal de ferramentas.
O trabalho restante é de natureza processual e de verificação: resolver dois comentários menores de revisão automatizada, completar uma verificação ao vivo não-dummy de Turnstile, obter a aprovação do Monid e verificar o fluxo MCP hospedado após a implantação. Equipes que precisam de acesso direto antes disso podem integrar por meio da API oficial da CapSolver ou do Servidor MCP.
Crie uma conta pelo Painel CapSolver, revise a documentação de integrações compatíveis e teste somente em páginas que você está autorizado a automatizar. Para dúvidas sobre produto e conta, consulte o FAQ da CapSolver.
P: O conector CapSolver já está disponível no Monid?
Não. O conector nativo foi enviado como um pull request e aguarda revisão upstream do Monid, implantação hospedada e publicação no catálogo.
P: O Monid chama o Servidor MCP da CapSolver diretamente?
Não. O Monid deve chamar a API REST da CapSolver por meio de um conector de provedor nativo, enquanto o próprio servidor MCP do Monid expõe as ferramentas resultantes para clientes de IA compatíveis.
P: Quais tipos de CAPTCHA estão incluídos na primeira versão proposta?
A primeira versão proposta cobre tarefas proxyless de token reCAPTCHA v2, reCAPTCHA v3 e Cloudflare Turnstile.
P: Onde a chave de API da CapSolver é armazenada?
O conector passa a chave de API pela camada de injeção de credenciais do Monid e a adiciona ao corpo da requisição ao provedor somente quando a requisição é enviada.
P: O conector pode controlar automaticamente uma página de navegador?
Não. O conector inicial retorna uma solução estruturada; o fluxo de trabalho de navegador autorizado continua responsável por aplicar esse resultado à sua página ou sessão ativa.
P: A integração pode ser usada em qualquer site?
Não. Use a integração apenas em sites e fluxos de trabalho que você está autorizado a automatizar e siga os termos aplicáveis, requisitos de privacidade e leis.
Adélia Cruz
MCP Integration Engineer
Making CapSolver tools accessible through MCP.
SOBRE O AUTOR
Decida quais entradas de CAPTCHA seu agente de uso de computador pode realmente fornecer e quando alternar para inspeção no navegador ou solicitar entrada humana.
Lidar o cancelamento de CAPTCHA MCP em agentes de IA. Interrompa novas chamadas, distinga tarefas remotas de esperas locais e impeça que resultados atrasados reiniciem o trabalho.
