🎉BARUCapSolver untuk agen AI-Integrasi MCP, alat agen, dan SDK
Lucas Mitchell
Automation Engineer
Diterbitkan Nov 17, 2026
Diperbarui Nov 17, 2026 · min baca
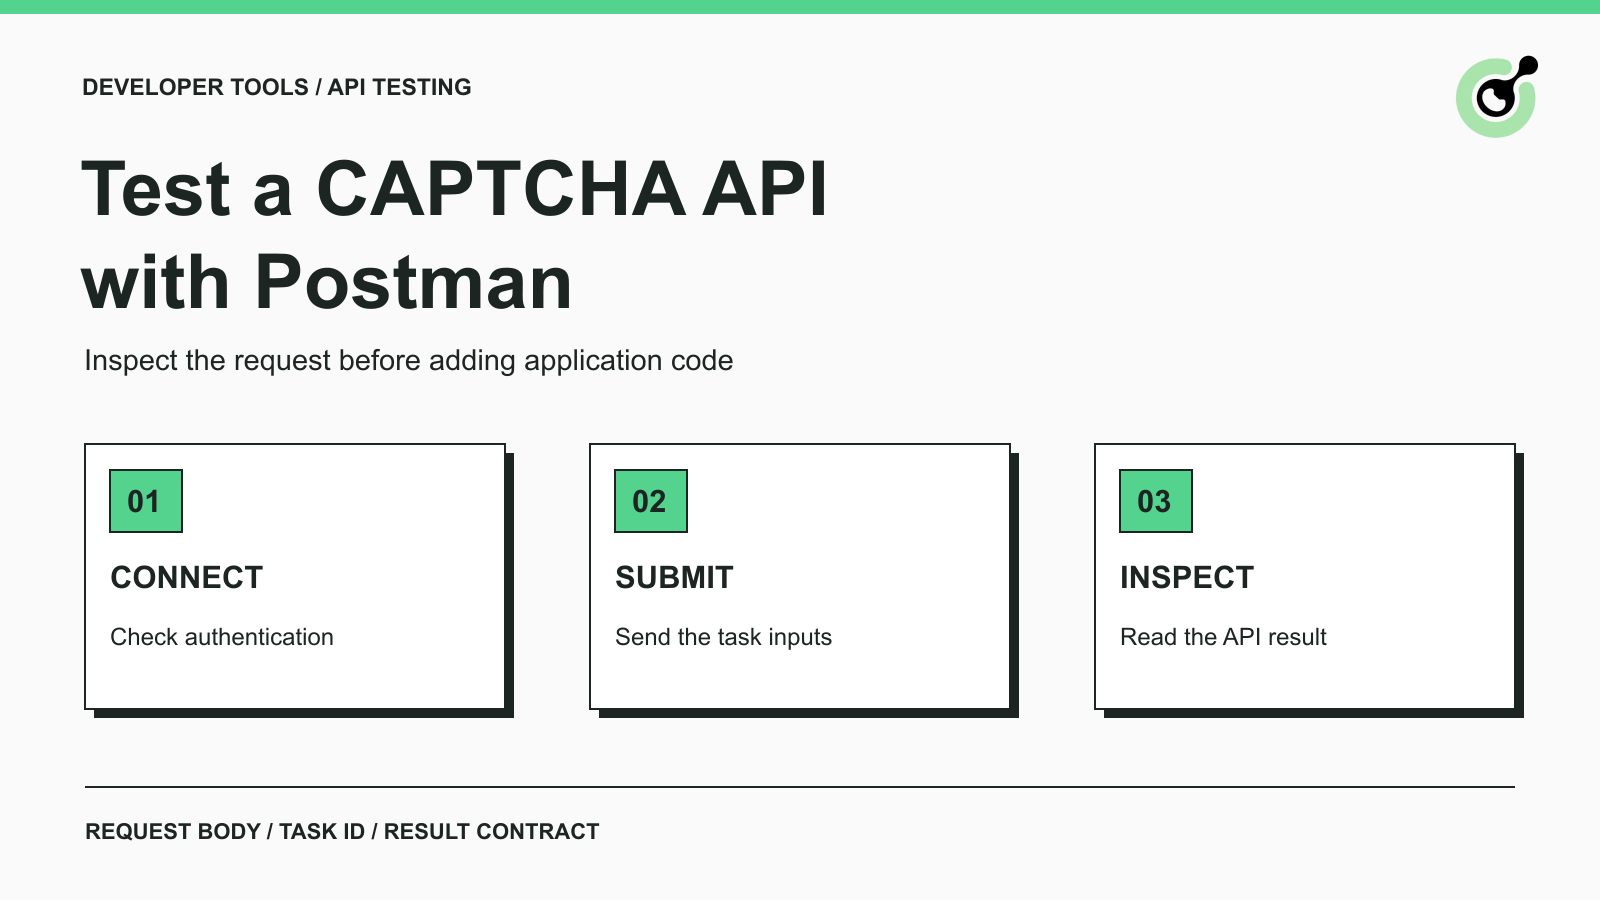
Postman adalah klien API untuk membangun request, memeriksa response, dan mengorganisasi koleksi yang dapat digunakan kembali. Ini berguna ketika developer ingin memisahkan masalah format request dari bug SDK atau aplikasi. Alih-alih melakukan debug browser, aplikasi, dan klien solver sekaligus, Anda dapat terlebih dulu memeriksa pertukaran API secara terpisah.
Tutorial ini menggunakan CapSolver sebagai contoh API terdokumentasi. Alur kerja mencakup autentikasi akun, pengiriman task, dan inspeksi hasil. Tutorial ini tidak mengklaim bahwa Postman mengoperasikan browser atau secara otomatis melengkapi form yang dilindungi. Gunakan halaman uji Anda sendiri atau alur lain yang secara eksplisit diotorisasi saat beranjak dari hasil API ke pengujian aplikasi.
Anda memerlukan klien Postman, API key CapSolver, dan input yang valid untuk task CAPTCHA spesifik yang ingin Anda uji.
Untuk token task, biasanya meliputi URL halaman dan public site key, plus field tambahan apa pun yang diwajibkan oleh dokumentasi task saat ini. Mulailah dengan tipe task yang memang Anda gunakan. Jangan mengganti dengan nama mirip dari layanan CAPTCHA lain atau berasumsi contoh reCAPTCHA berlaku untuk semua penyedia.
Pisahkan tiga kredensial. Kunci akun CapSolver Anda mengautentikasi request API solver. Site key milik website mengidentifikasi konfigurasi CAPTCHA-nya. Secret verifikasi pemilik situs adalah milik backend website dan bukan solver account key. Pembedaan ini mencegah kesalahan setup umum sebelum Anda mengirim request pertama.
Gunakan environment yang dikhususkan untuk pengujian ini. Postman mendukung variabel di request, yang menghindarkan Anda dari mengedit nilai yang sama di banyak tempat. Simpan secret nyata menggunakan mekanisme lokal atau vault yang disetujui tim Anda. Jangan pernah mempublikasikan koleksi hasil ekspor yang mengandung account key. Tinjau juga setelan otorisasi yang diturunkan: bearer token level-koleksi yang tidak terkait bukan pengganti field clientKey yang terdokumentasi.
Batas verifikasi: bentuk request di bawah berasal dari dokumentasi resmi API yang saat ini berlaku. Placeholder membutuhkan kredensial Anda sendiri dan input halaman yang diotorisasi. Request getBalance yang dijalankan dengan Postman Newman dan placeholder key yang sengaja dibuat tidak valid berhasil mencapai endpoint resmi dan mengembalikan error API JSON. Itu hanya memeriksa jalur autentikasi negatif; autentikasi sukses, pembuatan task, dan penyelesaian CAPTCHA memerlukan akun Anda sendiri dan tidak dijalankan dalam pengecekan ini.
Request getBalance adalah tempat paling sederhana untuk memvalidasi autentikasi akun tanpa membuat task berbayar.
Buat POST request ke https://api.capsolver.com/getBalance. Pilih raw JSON body dan pastikan request menggunakan Content-Type: application/json. Gunakan struktur request getBalance resmi, ganti placeholder secara lokal:
{
  "clientKey": "YOUR_API_KEY"
}
Kirim request dan periksa response body. Response HTTP saja tidak cukup: periksa field error milik API. Response terautentikasi yang sukses menyertakan informasi akun yang terdokumentasi. Error autentikasi memberi tahu Anda untuk memperbaiki key atau akses akun sebelum menguji task CAPTCHA.
Jika Postman menerima HTML, error proxy, atau redirect yang tidak diharapkan, pertama periksa URL dan komponen yang mengembalikan response itu. Jangan mencoba menyelesaikan CAPTCHA hanya untuk mendiagnosis API endpoint yang salah. Biarkan verifikasi TLS tetap aktif; error sertifikat sebaiknya diselidiki, bukan disembunyikan di setelan klien.
Postman juga dapat mengimpor request cURL. Dokumentasi impor Postman menjelaskan jalur ini. Jika Anda mengimpor contoh resmi, periksa method, URL, header, dan body sesudahnya. Mengimpor request tidak membuktikan bahwa kredensial atau input task-nya valid.
CreateTask mengirimkan task penyelesaian CAPTCHA; tipe task menentukan field apa yang termasuk di body.
Untuk task standar reCAPTCHA v2 proxyless, referensi reCAPTCHA v2 resmi mendefinisikan struktur berikut. Ini adalah template request ilustratif: ganti semua placeholder dengan nilai asli untuk halaman uji yang diotorisasi sebelum mengirimkannya ke https://api.capsolver.com/createTask.
{
  "clientKey": "YOUR_API_KEY",
  "task": {
    "type": "ReCaptchaV2TaskProxyLess",
    "websiteURL": "YOUR_AUTHORIZED_PAGE_URL",
    "websiteKey": "YOUR_WEBSITE_SITE_KEY"
  }
}
Penulisan huruf besar–kecil (kapitalisasi) tipe task harus tepat. Salin nama field dari referensi resmi alih-alih menebaknya dari nama produk. Jangan menambahkan parameter yang tidak didukung untuk menutupi error yang penyebabnya belum Anda ketahui.
Simpan request ini terpisah dari request balance. Beri nama koleksi yang deskriptif, misalnya tipe task dan environment uji, sehingga Anda tidak sengaja menjalankan task produksi saat memeriksa halaman development. Untuk pengujian manual, tekan Send sekali dan periksa hasilnya sebelum melakukan apa pun.
Jika response melaporkan error, perbaiki error itu sebelum melanjutkan. Jika task asinkron dibuat, simpan taskId yang dikembalikan. Request berikutnya harus menggunakan pengenal yang persis sama. Berkali-kali menekan Send pada createTask akan memulai percobaan baru; itu bukan cara menanyakan status task yang sudah ada.
Tukarkan Kode Bonus CapSolver Anda
Tingkatkan anggaran otomasi Anda seketika!
Gunakan kode bonus CAP26 saat mengisi saldo akun CapSolver untuk mendapatkan bonus 5% ekstra pada setiap isi ulang — tanpa batas.
Tukarkan sekarang di Dashboard CapSolver
Untuk task asinkron, getTaskResult memeriksa task yang sudah Anda kirim.
Buat POST request terpisah ke https://api.capsolver.com/getTaskResult. Request task-result resmi menggunakan key akun yang sama dan pengenal task yang dikembalikan:
{
  "clientKey": "YOUR_API_KEY",
  "taskId": "TASK_ID_RETURNED_BY_CREATE_TASK"
}
Periksa errorId sebelum menafsirkan status. Status processing berarti belum ada solusi yang dapat dikonsumsi. Status ready berarti Anda dapat memeriksa objek solution yang terdokumentasi. Untuk task reCAPTCHA v2 di atas, token dikembalikan di solution.gRecaptchaResponse. Tipe task lain dapat mengembalikan field berbeda, jadi pilih parser sesuai kontrak task.
Mulailah dengan request manual saat Anda sedang mempelajari pertukaran ini. Tunggu sesuai panduan polling terdokumentasi saat ini sebelum memeriksa lagi, dan berhenti pada tenggat task yang sudah ditetapkan. Jangan menempatkan createTask di dalam repeated collection run hanya untuk meniru polling. Jika aplikasi Anda nanti mengotomatiskan polling, gunakan taskId yang sama untuk percobaan tersebut dan tangani error terminal secara eksplisit.
Hasil task adalah data operasional sensitif. Redaksi (sembunyikan) token ketika membagikan screenshot ke rekan kerja. Pengenal task dan kode error mungkin sudah cukup untuk menjelaskan masalah request; dump response penuh sering kali tidak diperlukan.
ImageToTextTask mengembalikan teks pengenalan di response createTask alih-alih memerlukan getTaskResult.
Gunakan referensi ImageToTextTask resmi saat menguji gambar CAPTCHA teks. Field body berisi data Base64 gambar tersebut. Pisahkan gambar ini dari PDF laporan, dokumen invoice, atau screenshot browser penuh: endpoint ini khusus untuk task pengenalan gambar yang didokumentasikan, bukan ekstraksi dokumen sembarang.
Periksa response untuk error API lalu baca solution.text ketika pemanggilan berhasil. Simpan hasil sebagai string. Mengonversi nilai yang dikenali seperti 0072 menjadi angka akan mengubahnya sebelum aplikasi berkesempatan memvalidasi jawaban.
Perilaku respons langsung inilah alasan satu loop koleksi universal bukan titik awal yang baik. Buat grup request kecil untuk task yang Anda perlukan dan ikuti kontrak pengembaliannya yang sebenarnya. Panduan API image-to-text yang ada menjelaskan batas input dan output secara lebih rinci.
Troubleshooting lebih cepat ketika Anda membedakan pertukaran HTTP, hasil API, dan hasil website.
Di lapisan HTTP, periksa tujuan sebenarnya, tipe response, dan apakah klien menerima response sama sekali. Di lapisan API, periksa errorId dan kode error terdokumentasi. Di lapisan website, periksa apakah aplikasi menerima solusi yang benar, terkait dengan tepat, dan masih berlaku. Daftar kode error resmi adalah sumber makna error API.
Jika request balance gagal, parameter task belum menjadi hal pertama yang perlu diubah. Jika autentikasi balance berhasil tapi createTask gagal, periksa tipe yang dipilih dan field yang diwajibkan. Jika task berstatus ready tetapi aplikasi menolak hasilnya, mengulang request Postman yang sama mungkin hanya akan membuat task tambahan. Periksa konteks halaman dan jalur validasi website sebagai gantinya.
Jangan menggambarkan response token yang sukses sebagai uji browser end-to-end. Postman belum secara otomatis menyuplai token ke aplikasi Anda, mempertahankan state browser-nya, mengirim form, atau memverifikasi hasil bisnis. Untuk integrasi reCAPTCHA Anda sendiri, dokumentasi verifikasi sisi server Google menjelaskan tanggung jawab terpisah milik website.
Koleksi yang berguna mempertahankan struktur request dan pengecekan response yang diharapkan sambil menjaga kredensial tetap berada di luar artefak bersama.
Simpan request terpisah untuk balance, pembuatan task, dan hasil task. Jelaskan nilai mana yang diisi pengguna dan mana yang berasal dari response sebelumnya. Hapus contoh token dan account key sebelum mengekspor koleksi. Periksa JSON hasil ekspor alih-alih berasumsi field yang ditutupi di antarmuka otomatis aman untuk dibagikan.
Collection runner milik Postman dapat membantu mengulang urutan request terkontrol. Jaga cakupan tetap eksplisit: pengecekan format request, pengecekan autentikasi, dan solve berbayar adalah pengujian yang berbeda. Gunakan anggaran uji kecil yang disetujui untuk yang terakhir, dengan input task yang sudah diketahui dan kondisi berhenti yang jelas.
Gunakan Postman untuk membuat pertukaran API terlihat sebelum menambah kompleksitas aplikasi. Setelah field request dan penanganan hasil benar, pindahkan kontrak terdokumentasi yang sama ke dalam aplikasi Anda dan verifikasi hasil nyatanya. CapSolver menyediakan langkah penyelesaian yang didukung; workflow Anda tetap bertanggung jawab menggunakan hasil dengan benar.
T: Bisakah Postman menyelesaikan CAPTCHA sendiri?
Postman mengirim request API. Layanan penyelesai CAPTCHA melakukan task penyelesaian yang didukung, sedangkan aplikasi Anda menangani hasil yang dikembalikan.
T: Di mana saya harus menempatkan CapSolver API key?
Tempatkan di field clientKey pada request JSON yang terdokumentasi. Jaga nilainya tetap privat dan jangan bingungkan dengan public site key milik website.
T: Apakah setiap task memerlukan getTaskResult?
Tidak. Task asinkron menggunakan endpoint task-result, sedangkan ImageToTextTask mengembalikan hasil pengenalannya secara langsung. Ikuti dokumentasi terbaru untuk tipe task yang Anda pilih.
T: Mengapa saya menerima token tetapi website tetap gagal?
Website memiliki langkah penerimaan terpisah. Token yang masih berlaku dan terkait dengan benar harus digunakan dalam alur aplikasi yang tepat; menerimanya di Postman tidak menyelesaikan alur tersebut.
T: Haruskah saya menjalankan createTask berulang kali saat menunggu?
Tidak. Periksa task asinkron yang sudah ada dengan getTaskResult dan taskId yang dikembalikan. Pembuatan task berulang bukan polling dan dapat membuat kerja serta biaya yang tidak perlu.
Lucas Mitchell
Automation Engineer
Helping browser automation recover and continue.
TENTANG PENULIS
Bandingkan pemecah CAPTCHA Python berdasarkan desain SDK, dukungan async, input tugas, dan tanggung jawab browser. Pilih API dengan uji penerimaan yang praktis.
Pelajari kapan CAPTCHA peka terhadap huruf besar-kecil, cara menghindari kesalahan huruf kapital dan huruf kecil, serta apa arti batasan pengenalan gambar bagi integrasi solver Anda.