🎉BARUCapSolver untuk agen AI-Integrasi MCP, alat agen, dan SDK
Nikolai Smirnov
Software Development Lead
Diterbitkan Nov 20, 2026
Diperbarui Nov 20, 2026 · min baca
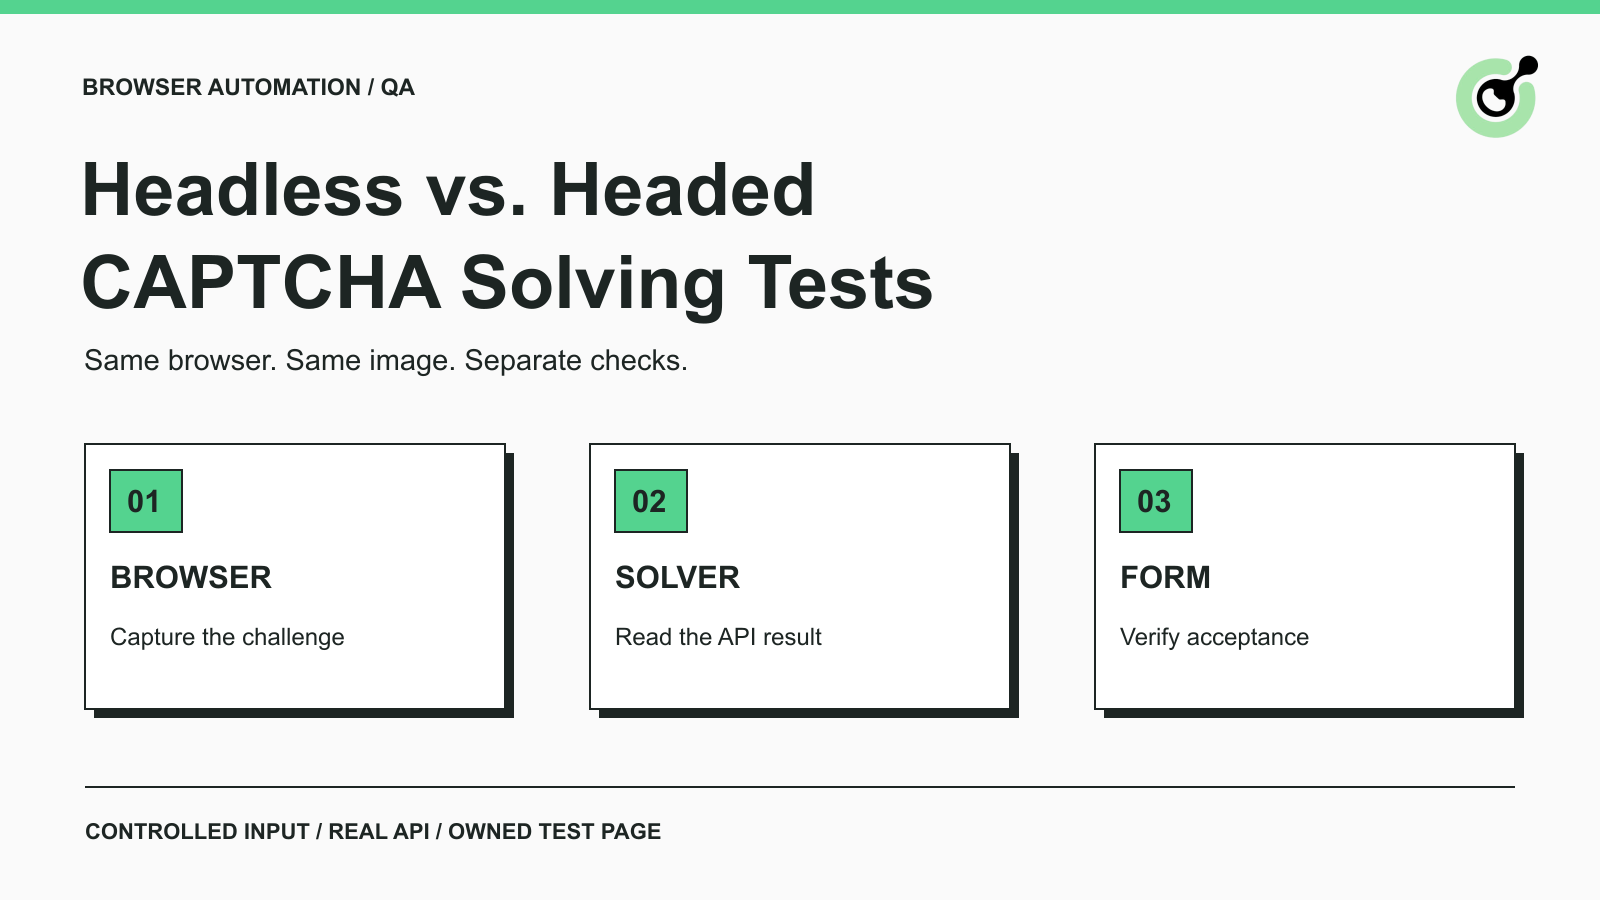
Workflow CAPTCHA dapat lolos saat Anda mengawasi browser dan gagal ketika dijalankan tanpa pengawasan. Perbedaan yang terlihat membuat mode browser tampak sebagai tersangka utama, tetapi beberapa hal lain mungkin berubah: eksekutabel, profil, viewport, timing, atau gambar yang dikirim. Mengganti mode tanpa mengendalikan variabel-variabel tersebut menghasilkan diagnosis yang lemah.
Panduan ini menjelaskan cara membandingkan dua mode di sekitar operasi solver yang nyata. Tes praktisnya menggunakan CapSolver untuk mengenali gambar pada halaman lokal milik sendiri, kemudian mengirimkan jawaban yang dikembalikan ke server halaman tersebut. Tujuannya adalah menunjukkan desain tes yang berguna dan pemeriksaan penerimaannya. Ini bukan tes terhadap website pihak ketiga atau klaim bahwa salah satu mode dapat mengelabui deteksi browser.
Browser headless berjalan tanpa jendela browser yang terlihat, sedangkan mode headed menampilkan antarmuka browser.
Pembedaan tersebut menjelaskan mode eksekusi. Itu tidak menentukan apakah halaman berisi challenge gambar, widget berbasis token, atau langkah verifikasi lainnya. Identifikasi challenge yang sebenarnya sebelum memilih operasi solver yang sesuai.
Dokumentasi implementasi headless Chrome menjelaskan bahwa Chrome modern berbagi kode antara mode headless dan headful. Klaim lama bahwa Chrome headless pasti merupakan implementasi browser yang sepenuhnya terpisah perlu dicek berdasarkan versi.
Tooling automasi masih dapat memilih eksekutabel yang berbeda. Panduan browser Playwright membedakan channel Chromium reguler dari headless shell yang terpisah. Catat apa yang benar-benar dijalankan tes, jangan berasumsi bahwa sebuah pengaturan Boolean adalah satu-satunya perbedaan antara dua run.
Mode headed berguna untuk mengamati kegagalan, sedangkan mode headless berguna untuk eksekusi tanpa pengawasan setelah workflow memiliki asersi yang bermakna.
| Kebutuhan pengujian | Mode headed | Mode headless |
|---|---|---|
| Melihat challenge muncul | Jendela terlihat membuat urutan lebih mudah diinspeksi | Tangkap screenshot dan log di tahap yang relevan |
| Mengulang acceptance test milik sendiri | Berguna saat pengembangan dan diagnosis | Cocok untuk pengecekan berulang tanpa pengawasan |
| Konfirmasi hasil solver diterapkan | Amati interaksi dan buat asersi pada hasil | Buat asersi pada hasil yang sama; ketiadaan jendela bukan pengecualian |
| Bandingkan kegagalan antara mode | Selaraskan pengaturan dan build browser | Selaraskan pengaturan dan build browser |
Jangan memilih mode headed hanya karena satu run kebetulan lolos. Pertama tentukan apakah challenge, kondisi session, dan logika submit yang sama digunakan. Demikian juga, tes headless yang lolos tidak membuktikan bahwa setiap halaman produksi akan berperilaku identik.
Perbandingan yang berguna mengubah mode browser sambil menahan input workflow yang relevan tetap konstan.
Catat versi paket automasi, versi browser, channel yang dipilih, viewport, locale, dan apakah setiap run menggunakan context baru. Pertahankan navigasi halaman dan logika asersi yang sama. Hindari menambahkan jeda debugging hanya pada satu mode, karena itu juga akan mengubah timing yang diuji.
Perbandingan kami menggunakan Playwright 1.60.0 dan Chrome for Testing 148.0.7778.96. Kedua mode secara eksplisit memilih channel Chromium, dengan viewport 1280 × 720 dan locale en-US. Satu-satunya pengaturan launch yang dibedakan adalah opsi headless yang terdokumentasi. Referensi peluncuran browser Playwright mendefinisikan opsi tersebut dan pemilihan channel.
Itu adalah versi dan pengaturan dari run ini, bukan versi yang diwajibkan untuk setiap deployment. Gunakan environment yang didukung dan catat versi persisnya saat mengulang perbandingan.
Fixture milik sendiri menampilkan satu gambar numerik dan memvalidasi jawaban yang dikirim pada server lokalnya. Sebuah cookie menghubungkan kunjungan halaman ke pengecekan di sisi server. Setiap submit mengonsumsi challenge, sehingga tes memuat halaman baru sebelum percobaan berikutnya.
Gambar tetap memungkinkan Anda menanyakan apakah dua mode browser menghasilkan input solver yang sama. Ini sengaja dibuat sederhana dan tidak boleh disalahartikan sebagai implementasi CAPTCHA produksi atau distribusi challenge yang representatif.
Untuk tes Anda sendiri, gunakan form staging atau fixture yang dikontrol tim Anda. Simpan jawaban yang diharapkan di server tes atau data tes, di luar jalur pengenalan automasi browser. Runner harus memperoleh jawaban dari solver, bukan dari variabel nilai yang diharapkan.
Simpan kredensial solver pada proses yang membuat request API. Browser hanya membutuhkan halaman challenge, bukan API key berbayar Anda. Simpan metadata request yang sudah disanitasi dan hasilnya untuk diagnosis, tanpa mencatat kredensial atau menyalin data halaman yang tidak terkait ke dalam task solver.
Redeem Your CapSolver Bonus Code
Tingkatkan anggaran automasi Anda secara instan!
Gunakan kode bonus CAP26 saat mengisi saldo akun CapSolver Anda untuk mendapatkan bonus 5% ekstra pada setiap isi ulang — tanpa batas.
Tukarkan sekarang di CapSolver Dashboard
Perbandingan harus mengidentifikasi tahap mana yang gagal, alih-alih hanya mencatat satu status lolos atau gagal tanpa perincian.
Navigasikan ke halaman milik sendiri, tunggu hingga gambar challenge termuat, dan tangkap elemen gambar tersebut. Periksa dimensi dan isi capture sebelum mengirimkannya ke layanan.
Simpan hash dari byte PNG yang persis dikirim. Jika hash berbeda antar mode, inspeksi gambarnya: salah satunya mungkin terpotong, diskalakan secara berbeda, atau ditangkap sebelum selesai memuat. Perbedaan pada output solver tidak bisa dikaitkan hanya pada mode browser ketika layanan menerima gambar yang berbeda.
Dalam tes ini, capture elemen gambar cocok byte demi byte di semua empat run final. Pengamatan itu menghapus satu sumber ambiguitas untuk fixture ini. Ini tidak membuktikan bahwa rendering akan identik untuk setiap halaman web.
Tes mengirim setiap gambar ke ImageToTextTask API yang terdokumentasi menggunakan body gambar Base64. Task ini mengembalikan hasil pengenalan secara langsung; runner memeriksa field error API dan mensyaratkan hasil teks non-kosong sebelum melanjutkan.
Pertahankan jenis task dan pengaturan opsional yang tidak berubah antara mode. Bedakan juga kegagalan jaringan dari error layanan atau bentuk respons yang tidak terduga. Respons HTTP yang sukses saja tidak cukup sebagai bukti bahwa jawaban yang dapat digunakan tersedia.
Tahap ini adalah operasi API remote yang nyata. Halaman lokal dan challengenya adalah data tes yang dikontrol; respons solver tidak dimock. Pembedaan ini membuat tes berguna untuk memeriksa hubungan antara capture browser, request ke layanan, dan penanganan form.
Gunakan teks yang dikembalikan solver pada form yang terkait dengan challenge saat ini. Lalu inspeksi respons validasi server atau hasil aplikasi eksplisit lainnya. Klik tombol yang selesai tanpa exception tidak cukup.
Server milik sendiri mengembalikan nilai acceptance, dan tes mensyaratkan halaman untuk menampilkan Accepted. Setiap run juga mengirimkan jawaban yang sengaja salah terlebih dahulu dan mensyaratkan Rejected. Challenge baru dimuat sebelum request solver yang sebenarnya, karena fixture mengonsumsi setiap submit.
Pengecekan negatif itu membantu menunjukkan bahwa jalur positif memiliki makna. Jika jawaban salah dan jawaban solver sama-sama diterima, fixture tidak dapat membedakan alur solver yang berfungsi dari form yang mengabaikan field CAPTCHA.
Kedua mode browser menyelesaikan workflow gambar terkontrol terakhir, dengan gambar yang sama tertangkap dan asersi positif serta negatif yang eksplisit.
Urutan akhirnya adalah headless, headed, headed, headless. Setiap run memulai context browser baru. Dua run headless dan dua run headed mengembalikan teks yang dapat digunakan dan mencapai status accepted dari server. Keempat pengecekan jawaban salah mencapai status rejected.
PNG yang tertangkap memiliki hash SHA-256 yang sama di setiap run final. Hasil tersebut mendukung kesimpulan yang sempit: dengan build browser ini, gambar tetap, request task, dan form milik sendiri, alur yang diimplementasikan bekerja pada kedua mode.
Persiapan tes juga mengungkap keterbatasan gambar. Fixture sebelumnya yang dirender dengan font default Pillow tidak lolos pengecekan jawaban persis. Perbandingan final menggunakan font Arial yang dipilih secara eksplisit. Kegagalan sebelumnya tidak dihitung sebagai keberhasilan dan menjadi alasan untuk mempertahankan input asli saat menyelidiki masalah pengenalan.
Empat run pada gambar yang diulang tidak dapat memperkirakan akurasi pengenalan secara umum. Run tersebut juga tidak dapat membuktikan bahwa headless lebih cepat, bahwa headed mengurangi challenge, atau bahwa salah satu pengaturan mengubah keputusan akses website produksi. Hasilnya adalah pemeriksaan integrasi, bukan peringkat performa.
Diagnosis yang berguna dimulai dari perbedaan paling awal yang dapat diamati antara run yang lolos dan yang gagal.
Jika gambar challenge berbeda, selidiki capture dan rendering terlebih dahulu. Jika gambar cocok tetapi request API gagal, inspeksi error layanan dan pengaturan request. Jika jawaban yang dapat digunakan dikembalikan tapi form menolaknya, inspeksi challenge saat ini, timing submit, asosiasi cookie, dan validasi aplikasi.
Pertahankan kedua run sebelum mengedit tes. Mengubah viewport, menambah jeda, mengganti channel browser, dan menyegarkan session secara bersamaan mungkin menghasilkan run yang lolos, tetapi tidak akan menunjukkan perubahan mana yang penting.
Hindari mengasumsikan bahwa kegagalan CAPTCHA selalu merupakan masalah pengenalan. Penjelasan yang lebih luas tentang mengapa automasi browser terdeteksi atau diblokir mencakup kelas sinyal lain. Perbandingan ini menjaga fokus yang lebih sempit: apakah urutan browser-ke-solver-ke-form bekerja dalam kondisi terkontrol.
Pemisahan tahap yang sama membantu workflow berbasis widget, tetapi hasil tes gambar tidak dapat ditransfer ke keluarga CAPTCHA yang berbeda.
Untuk reCAPTCHA atau Turnstile, gunakan dokumentasi task saat ini untuk mengidentifikasi parameter yang dibutuhkan dan hasil yang diharapkan. Aplikasi tetap harus memvalidasi aksi yang dimaksud. Keberhasilan pengenalan gambar tidak menunjukkan alur token widget, dan mengubah opsi peluncuran browser tidak menyuplai konteks task yang hilang.
Untuk CI, jalankan asersi yang sama dengan paket dan versi browser yang tercatat. Run headed juga membutuhkan session grafis yang berfungsi; jika runner Linux menggunakan display virtual, dokumentasikan environment tersebut sebagai kondisi tes lain. Run display virtual tidak termasuk dalam perbandingan ini.
Extension browser adalah kondisi terpisah lainnya. Tes di sini menggunakan request API Python dan tanpa extension. Verifikasi pemuatan dan perilaku extension dengan build browser yang persis sama, bukan menyimpulkan dukungan dari hasil tes yang hanya menggunakan API.
Gunakan mode headed untuk mengamati workflow dan mode headless untuk mengulanginya dengan pengecekan eksplisit. Bandingkan input yang sama dan verifikasi respons aplikasi sebelum menarik kesimpulan. CapSolver dapat menyediakan hasil untuk task challenge yang terdokumentasi; tes harus menunjukkan tepat di mana hasil tersebut masuk dalam workflow dan bagaimana penerimaannya dikonfirmasi.
T: Bisakah solving CAPTCHA bekerja dalam mode headless?
Bisa. Workflow gambar terkontrol dalam artikel ini berhasil diselesaikan dalam mode headless menggunakan request API yang nyata. Hasil itu berlaku untuk fixture dan environment yang diuji; hasil itu tidak menjamin bahwa jenis challenge lain atau website produksi akan berperilaku sama.
T: Apakah mode headed lebih akurat daripada mode headless?
Perbandingan ini tidak menetapkan perbedaan akurasi. Kedua mode mengirim byte gambar yang identik pada set run terakhir. Klaim akurasi yang lebih luas akan membutuhkan challenge yang representatif, sampel yang lebih besar, dan kriteria penerimaan yang konsisten.
T: Mengapa tes CAPTCHA lolos pada headed dan gagal pada headless?
Penyebabnya mungkin build browser, capture input, timing, state session, atau perilaku aplikasi yang berubah. Bandingkan bukti paling awal yang berbeda alih-alih menganggap mode browser sebagai penyebab yang sudah terbukti. Pertahankan bagian workflow lainnya tetap sama saat menguji sebuah perubahan.
T: Apakah respons sukses dari API berarti workflow CAPTCHA lolos?
Tidak. Layanan harus mengembalikan hasil yang dapat digunakan, dan aplikasi harus menerima aksi berikutnya. Tes ini memeriksa baik teks yang dikembalikan maupun respons acceptance dari server milik sendiri, dengan pengecekan jawaban salah untuk memverifikasi perilaku penolakan.
T: Apakah reCAPTCHA, Turnstile, extension, atau display virtual ikut diuji?
Tidak. Perbandingan yang dijalankan menggunakan gambar numerik tetap, API ImageToTextTask, dan form lokal dalam run Chromium-channel mode headless dan headed di macOS. Environment lain tersebut membutuhkan tesnya sendiri.
Nikolai Smirnov
Software Development Lead
Building dependable software for complex automation.
TENTANG PENULIS
Pelajari cara mengintegrasikan penyelesai CAPTCHA ke dalam Laravel dengan klien HTTP-nya, melindungi kunci API Anda, mengenali teks pada gambar, dan menangani kesalahan API dengan aman.
Tambahkan pemecah CAPTCHA ke Cypress dengan tugas Node, simpan kunci API di luar kode browser, dan verifikasi formulir image-CAPTCHA milik sendiri dengan contoh JavaScript yang telah diuji.