🎉BARUCapSolver untuk agen AI-Integrasi MCP, alat agen, dan SDK
Lucas Mitchell
Automation Engineer
Diterbitkan Nov 12, 2026
Diperbarui Nov 12, 2026 · min baca
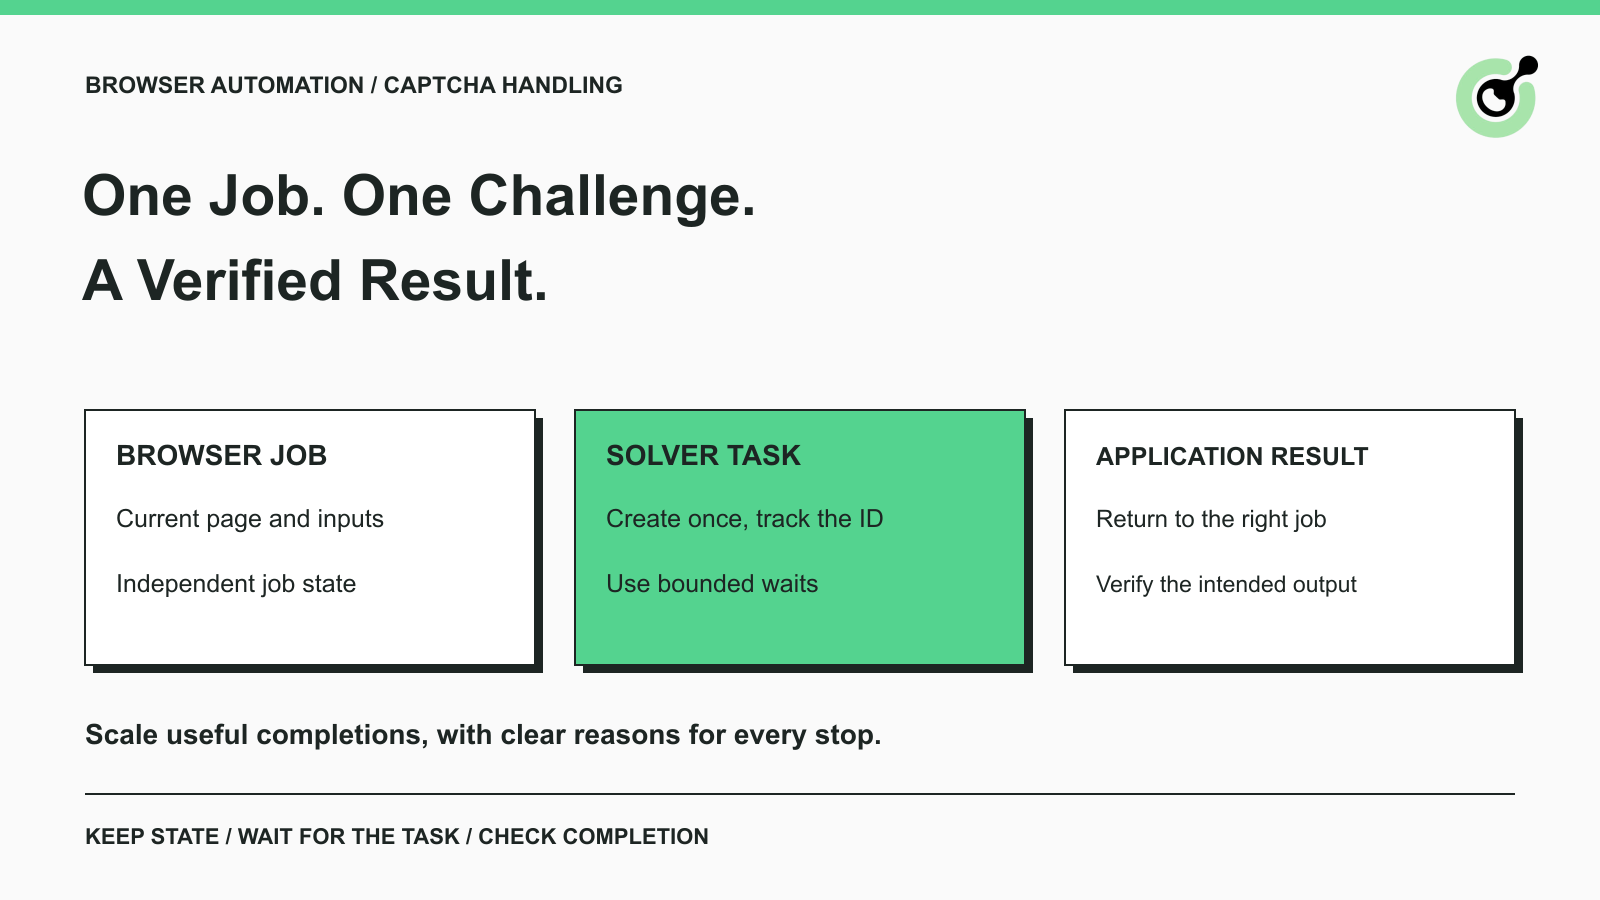
Sebuah job browser dapat berjalan dengan baik selama pengembangan namun gagal ketika beberapa job dijalankan bersamaan. Satu job me-refresh halaman saat permintaan ke solver masih berjalan. Job lain menerima solusi tetapi mengaitkannya dengan tab browser yang salah. Job ketiga mencapai tenggat dan memulai ulang seluruh alur kerja. Ini adalah masalah integrasi yang dapat membuang hasil CAPTCHA yang sebenarnya berguna.
CapSolver menyediakan task solving terdokumentasi untuk tantangan yang didukung. Aplikasi Anda tetap mengontrol browser, mengaitkan hasil dengan job, dan memutuskan apakah aksi yang dimaksud berhasil. Checklist produksi ini menjelaskan cara menguji serah-terima tersebut dalam otomasi browser yang diizinkan dan mencatat hasil lulus atau gagal yang jelas sebelum meningkatkan trafik. Checklist ini menggunakan alur kerja pembacaan katalog yang diizinkan sebagai contoh ilustratif, tanpa mengasumsikan bahwa setiap katalog memerlukan solver atau menjadikan deployment pelanggan sebagai bukti.
CAPTCHA solver menangani tantangan verifikasi yang didukung di dalam alur kerja browser; alur kerja tetap bertanggung jawab terhadap aksi halaman yang dimaksud dan keluarannya.
Sebagai contoh, pembaca katalog membuka URL produk yang diizinkan dan mengharapkan pengenal produk, harga, dan nilai ketersediaan. Jika muncul CAPTCHA, pembaca menghentikan sementara job tersebut, meminta solusi yang sesuai, dan memeriksa halaman lagi sebelum mengekstrak field produk. Jika hasilnya masih halaman verifikasi, job belum selesai.
Pisahkan kegagalan browser biasa. Selector yang hilang, kesalahan navigasi, penolakan izin, dan CAPTCHA yang teramati memerlukan respons berbeda. Mengirim setiap kegagalan ke solver membuat troubleshooting kurang berguna dan dapat menciptakan permintaan tanpa tantangan yang cocok.
Urutan praktisnya: mengamati halaman, mengidentifikasi tantangan, membuat task yang sesuai, mengambil solusi, menerapkannya melalui integrasi yang didukung, dan memverifikasi hasil asli. Setiap tahap harus memiliki input yang jelas, hasil yang dapat diamati, dan alasan untuk berhenti.
Mulailah dengan sekumpulan alur kerja yang diizinkan dan dibatasi yang mewakili halaman dan jenis tantangan yang benar-benar perlu Anda tangani.
Tulis hasil yang diharapkan sebelum memulai. Untuk job katalog, itu berarti produk yang benar dan field yang diminta, bukan sekadar respons HTTP sukses. Untuk form uji milik sendiri, itu berarti konfirmasi aplikasi bahwa form diterima. Ini memberikan integrasi solver kriteria penyelesaian yang konkret.
Siapkan key akun, saldo akun, lingkungan browser, dan dokumentasi task resmi yang diperlukan. Simpan key di konfigurasi rahasia aplikasi Anda. Sitekey publik sebuah halaman dan CapSolver API key privat Anda memiliki fungsi yang berbeda dan tidak boleh saling menggantikan.
Jalankan baseline dengan jumlah job aktif yang kecil. Simpan keluarga tantangan, identifier task solver ketika dikembalikan, waktu yang berlalu, dan hasil akhir. Pengamatan ini menetapkan apa yang sudah berfungsi sebelum Anda menambah eksekusi paralel. Ini lebih berguna dibanding langsung memilih jumlah worker besar dan baru menyelidiki kegagalan campuran setelahnya.
Saat menguji situs milik Anda, bedakan uji UI rutin dari pengujian integrasi solving yang sebenarnya. Tes rutin dapat menggunakan fasilitas pengujian yang didokumentasikan vendor CAPTCHA jika tersedia. Tes integrasi terkontrol memiliki tujuan berbeda: memeriksa serah-terima antara solver dan aplikasi Anda yang sebenarnya. Hasil dari satu jenis tes tidak boleh dilaporkan sebagai bukti keberhasilan jenis lainnya.
Setiap hasil solver harus kembali ke job browser dan tantangan yang memintanya.
Gunakan identifier job aplikasi untuk menghubungkan konteks browser, halaman saat ini, dan ID task solver. Simpan ID task API sebagai nilai terpisah. Sebuah job mungkin tidak menemui CAPTCHA, atau mungkin membutuhkan lebih dari satu upaya solving yang diizinkan; hubungan-hubungan tersebut harus tetap terlihat.
Untuk alur kerja independen, gunakan konteks browser terpisah ketika framework Anda mendukungnya. Isolasi browser-context di Playwright memisahkan cookie dan penyimpanan sesi lainnya antar konteks. Isolasi berguna untuk mencegah perubahan state satu job memengaruhi job lain. Isolasi bukan jaminan bahwa suatu tantangan akan menerima hasil.
Di dalam sebuah job, pertahankan state halaman aktif saat permintaan solving masih pending. Jika halaman menavigasi, widget ter-reset, atau job dibatalkan, periksa apakah hasil yang masih tertunda itu masih milik tantangan saat ini sebelum digunakan. Jangan menganggap hasil yang terlambat sebagai izin untuk bertindak pada halaman apa pun yang kebetulan sedang terbuka.
Satu komponen harus memiliki kewenangan untuk memutuskan apakah sebuah job boleh dilanjutkan. Jika loop polling dan handler timeout terpisah sama-sama dapat mengirim form, keduanya bisa saling berpacu. Catat apakah job sedang menunggu, selesai, dibatalkan, atau gagal, dan biarkan kelanjutan memeriksa state ini sebelum bertindak.
Ini dapat berupa catatan sederhana di sistem worker Anda yang sudah ada. Yang penting adalah keputusan yang didukungnya: hasil yang usang atau sudah terpakai tidak boleh memulai aksi aplikasi lain.
Pembuatan task yang andal dimulai dari keluarga CAPTCHA yang tepat dan parameter yang diwajibkan halaman saat ini.
Untuk task token reCAPTCHA v2, panduan resmi reCAPTCHA v2 mendokumentasikan nama-nama task dan field yang didukung, termasuk URL situs dan sitekey. Keluarga tantangan lain memiliki persyaratannya sendiri. Permintaan yang berfungsi untuk satu keluarga bukan template generik untuk setiap CAPTCHA.
Dokumentasi createTask membedakan antara task asinkron, yang mengembalikan ID task untuk diambil kemudian, dan task sinkron yang didukung yang mengembalikan solusi siap pakai secara langsung. Tangani respons yang sebenarnya alih-alih mengasumsikan setiap permintaan membutuhkan urutan polling yang sama.
Pilih integrasi yang didokumentasikan untuk tantangan aktual Anda. Dukungan di tingkat layanan dan dukungan di library browser tertentu adalah pemeriksaan terpisah; konfirmasikan keduanya sebelum menambahkan library ke alur kerja produksi.
Kebutuhan proxy juga spesifik per task. Pertahankan pengaturan yang didokumentasikan untuk task yang dipilih, jangan berasumsi bahwa setiap token harus menggunakan IP browser, atau bahwa task proxyless mengubah koneksi browser Anda.
Redeem Your CapSolver Bonus Code
Tingkatkan anggaran otomasi Anda seketika!
Gunakan kode bonus CAP26 saat mengisi saldo akun CapSolver Anda untuk mendapatkan bonus 5% ekstra di setiap pengisian — tanpa batas.
Tukarkan sekarang di CapSolver Dashboard
Ambil task asinkron yang sudah ada sampai task tersebut selesai, gagal, atau mencapai tenggat waktu yang disepakati aplikasi Anda.
Referensi getTaskResult mendokumentasikan status dan penanganan error. Respons sukses dengan status ready berisi solusi; respons processing berarti hasil masih diidentifikasi. Ikuti jeda yang didokumentasikan antar pengecekan. Pembuatan task berulang adalah upaya solving baru, bukan cara lebih cepat untuk mengambil hasil yang sudah ada.
Bedakan tenggat waktu aplikasi Anda dengan timeout yang dilaporkan layanan. Jika worker Anda berhenti menunggu lebih dulu, catatnya sebagai tenggat klien, bukan menegaskan bahwa layanan gagal secara internal. Simpan ID task untuk diagnosis dan cegah respons yang datang belakangan menghidupkan kembali job browser yang sudah dibatalkan.
Gunakan kode error yang didokumentasikan untuk memilih aksi berikutnya. Data task yang salah memerlukan koreksi parameter. Error akun atau saldo memerlukan pengecekan akun. Respons rate-limit memerlukan peninjauan frekuensi permintaan dan batas yang berlaku. Tidak ada kondisi tersebut yang diperbaiki dengan mengulang permintaan identik tanpa henti.
Retry harus memiliki alasan eksplisit, anggaran tersisa, dan state browser yang masih valid. Misalnya, parameter yang dikoreksi dapat membenarkan upaya lain. Penolakan izin yang berulang tidak.
Tetapkan batas waktu berlalu dan jumlah upaya solving di tingkat alur kerja. Ketika sebuah job mencapai salah satu batas, kembalikan hasil tidak lengkap yang mudah dipahami atau serahkan ke manusia. Titik henti yang dapat diprediksi lebih berguna daripada worker yang terus membuat biaya sementara task asli sudah menjadi usang.
Solusi siap pakai adalah hasil antara; alur kerja browser hanya berhasil jika aksi atau observasi yang dimaksud sudah terverifikasi.
Gunakan respons melalui integrasi yang didokumentasikan untuk tantangan dan halaman tersebut. Lalu periksa hasil aktual aplikasi. Untuk form milik sendiri, periksa konfirmasi yang diharapkan. Untuk pembacaan katalog yang diizinkan, verifikasi pengenal produk dan field yang dibutuhkan. Widget yang menghilang, judul halaman yang berubah, atau token yang dikembalikan saja tidak membuktikan hasil-hasil tersebut.
Keabsahan token juga penting. Panduan verifikasi reCAPTCHA dari Google menyatakan bahwa token respons berlaku selama dua menit dan hanya dapat diverifikasi sekali. Aturan vendor tersebut bukan masa berlaku umum untuk setiap hasil solver. Hindari mengantrikan solusi untuk dipakai ulang nanti dan ikuti aturan untuk tantangan yang Anda tangani.
Kesiapan browser adalah pemeriksaan terpisah. Actionability checks Playwright membantu memastikan elemen siap untuk sebuah aksi. Pemeriksaan itu tidak membuktikan bahwa hasil CAPTCHA diterima atau bahwa aplikasi menyelesaikan operasi bisnis. Jaga agar pernyataan tersebut tetap terpisah di kode uji dan produksi Anda.
Untuk contoh katalog, tantangan yang gagal harus tetap menjadi observasi gagal. Jangan mengubah respons kosong menjadi event stok-habis, dan jangan diam-diam menggunakan ulang harga lama seolah baru saja dikumpulkan.
Tingkatkan job paralel secara bertahap, gunakan penyelesaian terverifikasi dan waktu berlalu untuk memutuskan apakah setiap kenaikan berguna.
Pantau berapa banyak job yang aktif, berapa yang menunggu solver, berapa yang selesai, dan berapa yang berhenti dengan setiap kategori error. Jika peningkatan paralelisme menghasilkan lebih banyak job yang tidak terselesaikan tanpa menambah output yang berguna, periksa tahap yang berubah sebelum meningkatkannya lagi.
Hindari memulai banyak job yang semuanya akan melampaui tenggat saat menunggu resource bersama. Kapasitas browser, batas permintaan solver, dan jadwal beban kerja yang diizinkan adalah kendala terpisah. Tidak ada nilai concurrency universal yang cocok untuk setiap aplikasi.
Pertahankan ID task dalam catatan diagnostik yang dibatasi, dan gunakan sedikit kategori untuk monitoring. Jangan menaruh API key, token solusi, atau cookie sesi di log biasa. Panduan logging OWASP menjelaskan mengapa nilai sensitif perlu dikecualikan atau dilindungi.
Ketika task menjadi lambat, panduan troubleshooting CAPTCHA API menyediakan tindak lanjut terfokus. Jaga agar perbandingan tetap dalam keluarga tantangan dan alur kerja yang sama sehingga beban kerja yang berubah tidak tampak seperti regresi solver.
Integrasi CAPTCHA siap produksi harus menunjukkan pemilihan task yang benar, penantian yang terkendali, dan hasil aplikasi terverifikasi dalam alur kerja yang diizinkan yang sama.
Gunakan checklist berikut sebagai review rilis. Untuk setiap baris, catat run pengujian, hasil yang diamati, dan orang yang bertanggung jawab atas kegagalan. Kebijakan tertulis saja tidak membuktikan bahwa kode mengikutinya.
| Check | Cara memverifikasinya dalam run terkontrol | Bukti lulus |
|---|---|---|
| Tantangan dan input | Buka halaman uji yang diizinkan dan bandingkan keluarga tantangan yang terdeteksi serta input saat ini dengan panduan task resminya. | Tipe task, URL halaman, dan nilai yang diwajibkan cocok dengan tantangan yang diamati. |
| Kredensial dan akun | Periksa bahwa worker membaca API key dari konfigurasi rahasia dan dapat menggunakan akun yang dimaksud. | Error akun muncul terpisah; key tidak muncul di log. |
| Asosiasi job-ke-task | Jalankan dua job uji independen dan periksa ID job dan ID task yang terekam. | Setiap hasil hanya kembali ke job yang memintanya. |
| Respons pending | Latih cabang penantian tanpa membuat task lain. | Pengecekan hasil berulang mempertahankan ID task yang sama dan menghormati tenggat waktu yang dikonfigurasi. |
| Navigasi atau pembatalan | Batalkan sebuah job uji milik sendiri, atau navigasikan halaman ujinya saat hasil masih pending. | Hasil yang datang terlambat tidak dapat mengirim form halaman yang dibatalkan atau sudah berubah. |
| Error permintaan permanen | Gunakan uji negatif terkontrol untuk konfigurasi task tidak valid. | Error diklasifikasikan dan dilaporkan; permintaan identik tidak diulang tanpa koreksi. |
| Penyelesaian aplikasi | Selesaikan satu alur kerja representatif yang diizinkan. | Konfirmasi yang diharapkan atau field data yang dibutuhkan diperiksa setelah solving. |
| Pelaporan kegagalan | Tinjau satu job gagal dan satu job yang belum selesai. | Keduanya menyimpan alasan dan tetap dapat dibedakan dari job yang selesai. |
| Anggaran retry | Uji kondisi stop yang dikonfigurasi dalam pengujian terkontrol. | Batas upaya dan waktu berlalu menghentikan permintaan solving tambahan. |
| Logging dan rollout | Tinjau log yang sudah disunting dan tingkatkan beban kerja dalam uji coba terbatas. | Tidak ada secret yang dilog, dan penyelesaian, kegagalan, job pending, serta waktu berlalu tetap terlihat. |
| Sebagai contoh, sebuah tim QA yang menguji formulir kuotasinya sendiri dapat mensyaratkan pengenal konfirmasi aplikasi sebagai asersi akhir. Token CAPTCHA adalah hasil perantara. Jika validasi berhasil tetapi layanan kuotasi mengembalikan error, pengujian harus tetap berstatus tidak lengkap dan mempertahankan error aplikasi tersebut. |
Jalankan pengujian negatif melalui test harness yang dimiliki sendiri alih-alih mengirim lalu lintas yang rusak berulang kali ke produksi. Respons tertunda yang disimulasikan dapat menguji cabang timeout, tetapi tidak membuktikan bahwa permintaan penyelesai nyata berhasil. Pisahkan hasil pengecekan tersebut dari run integrasi live yang terkontrol.
Sebuah pengecekan yang gagal harus mengidentifikasi komponen mana yang perlu diperhatikan. Input yang hilang dan task yang tidak didukung memerlukan peninjauan konfigurasi. Permintaan tanpa respons terkonfirmasi memerlukan investigasi transport. Hasil yang siap kemudian ditolak aplikasi memerlukan investigasi pada tahap handoff dan validasi. Validasi yang selesai namun output hilang memerlukan pengecekan aplikasi.
Berikan setiap kategori sebuah tindakan operasional kecil: koreksi permintaan, investigasi koneksi, inspeksi challenge saat ini, atau hentikan job dengan diagnostik yang berguna. Ini memungkinkan tim menjelaskan mengapa sebuah retry dibenarkan alih-alih memperlakukan jumlah retry sebagai solusi.
Penanganan CAPTCHA yang andal berasal dari rantai yang jelas: sebuah job tertentu menghadapi challenge yang didukung, meminta solusi yang sesuai, mengonsumsinya dalam konteks yang benar, dan memverifikasi hasil yang dimaksudkan.
Mulailah dengan rantai tersebut sebelum menambahkan lebih banyak worker. CapSolver menyediakan langkah penyelesaian yang terdokumentasi; workflow Anda menyediakan kepemilikan, tenggat waktu, dan pengecekan penyelesaian yang membuat hasil tersebut berguna.
Gunakan panduan task resmi untuk challenge yang benar-benar dihadapi workflow Anda yang telah disetujui, lalu validasi hasil browser secara lengkap dalam uji coba kecil.
T: Apakah menambahkan solver CAPTCHA sendiri sudah membuat otomasi browser menjadi andal?
Tidak. Solver menangani challenge yang didukung, sementara aplikasi Anda tetap mengelola state browser, kepemilikan task, tenggat waktu, dan pengecekan output akhir.
T: Haruskah setiap job browser memiliki konteks terpisah?
Job yang independen sering kali diuntungkan oleh konteks yang terisolasi karena cookie dan storage mereka tidak boleh saling mengganggu. Job yang memerlukan kontinuitas harus mempertahankan konteksnya sendiri melalui challenge dan aksi berikutnya.
T: Haruskah saya membuat task lain sementara task pertama masih diproses?
Gunakan ID task yang ada untuk mengambil hasilnya sesuai alur API yang terdokumentasi. Buat pengganti hanya di bawah keputusan retry yang dibatasi dengan input saat ini dan state job yang valid.
T: Bisakah saya menggunakan kembali sebuah solusi di beberapa job browser?
Jangan berasumsi bahwa sebuah solusi dapat digunakan kembali. Token dapat memiliki masa kedaluwarsa, sekali pakai, dan persyaratan konteks; gunakan dokumentasi challenge yang dipilih dan pertahankan hasil tersebut tetap terkait dengan job asalnya.
T: Apa yang harus saya ukur sebelum meningkatkan concurrency?
Ukur penyelesaian workflow yang terverifikasi, waktu yang berlalu, job yang tertunda, dan kategori kegagalan di bawah beban kerja yang konsisten. Tingkatkan volume hanya dalam batas izin dan limit sistem yang terlibat.
Lucas Mitchell
Automation Engineer
Helping browser automation recover and continue.
TENTANG PENULIS
Bandingkan n8n, Make, dan Zapier untuk alur kerja CAPTCHA, dengan pembedaan yang jelas antara integrasi n8n yang sudah ada dan pengaturan HTTP kustom.
Cari tahu mengapa CAPTCHA yang terlihat terlewat di dalam iframe. Periksa konteks dokumen, pemuatan widget, parameter situs, dan pengalihan browser ke pemecah CAPTCHA Anda.