
🎉BARUCapSolver untuk agen AI-Integrasi MCP, alat agen, dan SDK
Nikolai Smirnov
Software Development Lead
Diterbitkan Oct 16, 2026
Diperbarui Oct 16, 2026 · min baca
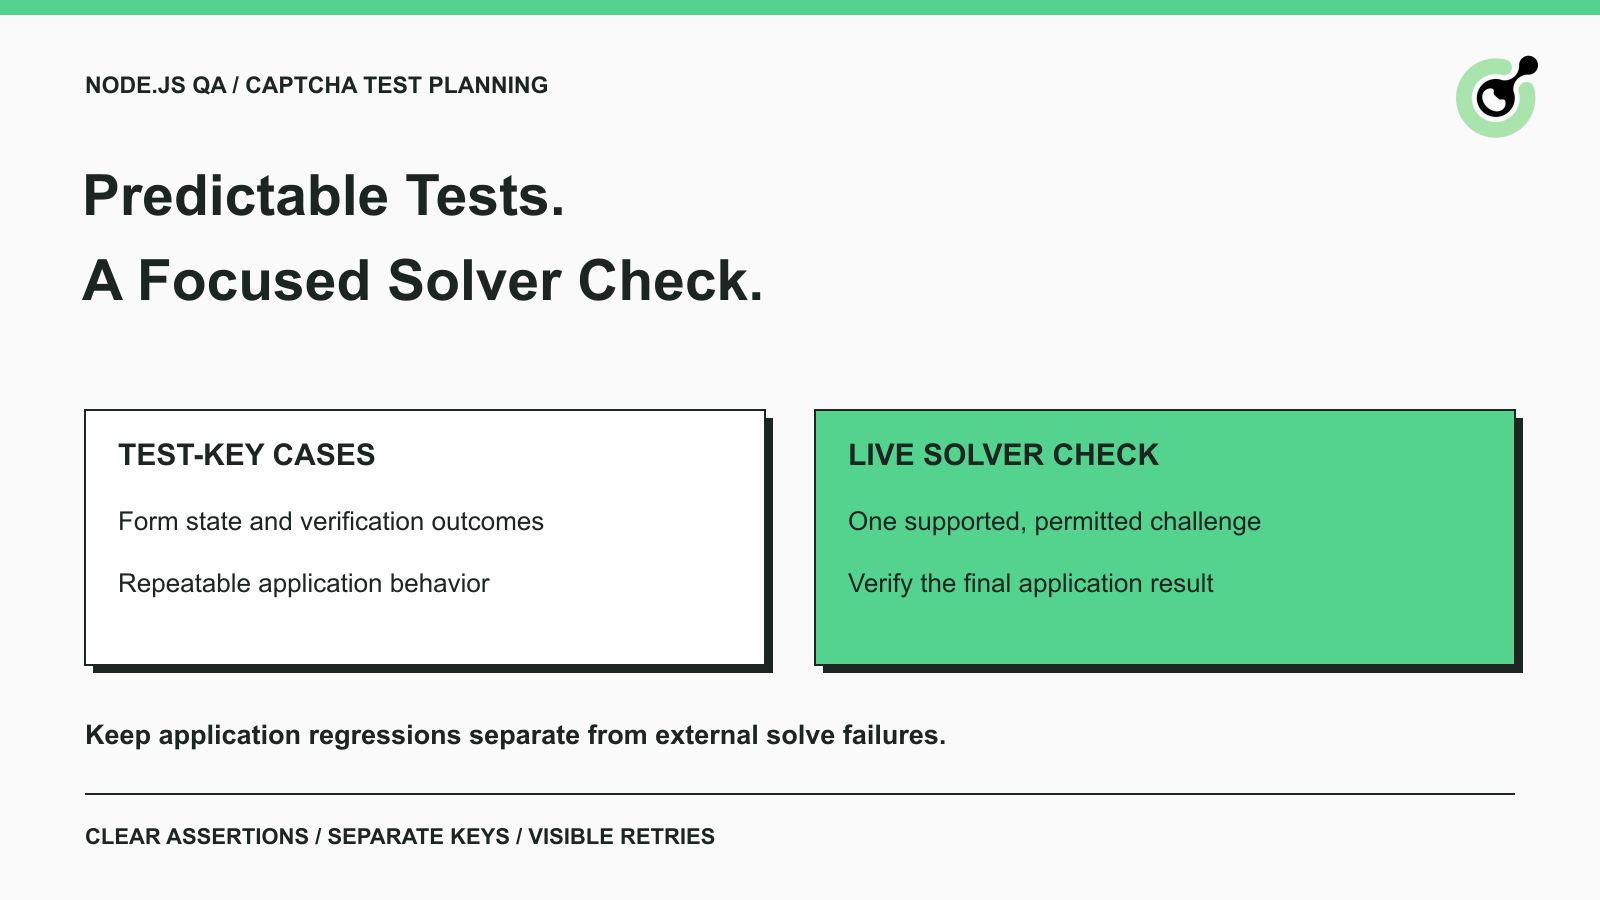
Sebuah test suite Node.js bisa gagal karena challenge CAPTCHA berubah antar-run, bahkan ketika form tidak berubah. Masalah sebaliknya sama pentingnya: sebuah tes bisa lolos dengan respons pengujian yang dapat diprediksi sementara integrasi solver live belum pernah benar‑benar diuji.
CapSolver seharusnya hanya muncul dalam kelompok tes kecil yang benar‑benar perlu menjalankan solving CAPTCHA yang didukung. Sebagian besar regresi aplikasi dapat diuji lebih langsung dengan input terkontrol dan opsi pengujian dari vendor. Panduan ini menjelaskan cara membagi tanggung jawab tersebut dalam QA suite Node.js, mendefinisikan asersi yang berguna, dan menyelidiki kegagalan. Rencana pengujian ini berlaku untuk aplikasi yang Anda miliki atau yang Anda punya izin untuk diuji.
Pisahkan perilaku komponen, penanganan verifikasi, dan perjalanan browser live karena setiap lapisan menjawab pertanyaan yang berbeda.
Tes komponen memeriksa antarmuka dan state aplikasi sendiri. Tes penanganan verifikasi memeriksa bagaimana backend memperlakukan hasil yang diterima atau ditolak. Perjalanan live memeriksa integrasi eksternal terkini bersama browser dan aplikasi. Menggabungkan ketiganya ke dalam setiap tes form membuat kegagalan lebih sulit didiagnosis.
| Lapisan tes | Apa yang harus dibuktikan oleh tes | Perlu solver eksternal? |
|---|---|---|
| Komponen dan state form | Validasi, pesan, state pending, dan kontrol berperilaku dengan benar | Tidak |
| Penanganan verifikasi | Backend menerima atau menolak operasi sesuai hasil verifikasi | Biasanya tidak; gunakan konfigurasi pengujian yang didukung atau respons terkontrol yang diberi label jelas |
| Perjalanan live yang diizinkan | Jalur solving yang didukung dan aplikasi bekerja bersama di halaman saat ini | Ya, bila itu integrasi yang sedang diuji |
Tes CAPTCHA tidak otomatis sukses hanya karena widget muncul. Sebutkan perilaku spesifik yang diuji. “Pesan error muncul setelah hasil verifikasi ditolak” lebih jelas daripada tes bernama “CAPTCHA bekerja.”
Jaga agar setiap lapisan tetap dapat diidentifikasi dalam laporan tes. Suite komponen yang lolos tidak boleh menyembunyikan pengecekan live yang di-skip, dan kegagalan layanan eksternal tidak boleh disebut sebagai regresi form yang terkonfirmasi sebelum Anda memeriksa bukti dari aplikasi.
Gunakan test key yang didokumentasikan vendor ketika tujuannya adalah perilaku aplikasi yang berulang (repeatable) alih‑alih solving challenge secara live.
Panduan pengujian Google reCAPTCHA menyediakan pasangan test key v2 yang menghindari challenge nyata dan selalu lolos verifikasi. Untuk v3, Google menyarankan test key terpisah dan mencatat bahwa skor di lingkungan pengujian mungkin tidak mewakili trafik nyata secara akurat.
Dua instruksi tersebut tidak dapat dipertukarkan. Pasangan test key v2 tidak dapat membuktikan perilaku skor risiko v3. Ujilah cabang aplikasi yang bergantung pada skor dengan hasil verifikator terkontrol, dan beri label bahwa tes tersebut adalah simulasi logika keputusan Anda. Simpan observasi dari integrasi aktual yang terkonfigurasi secara terpisah.
Referensi pengujian Cloudflare Turnstile menyediakan sitekey dan secret key dummy dengan perilaku pass, fail, dan duplicate token yang terdokumentasi. Gunakan kombinasi yang dimaksudkan untuk kasus yang Anda cek. Token dummy dan verifikator produksi bukan cara yang valid untuk menguji jalur sukses.
Untuk setup lingkungan reCAPTCHA yang lebih rinci, gunakan panduan test key yang sudah ada. Rencana pengujian di sini berfokus pada di mana konfigurasi tersebut ditempatkan di dalam suite Node.js dan kapan harus menambahkan pengecekan solver.
Sitekey publik di browser, secret verifikasi di server aplikasi, dan kunci akun CapSolver memiliki tugas yang berbeda.
Sitekey memilih konfigurasi CAPTCHA yang dirender oleh halaman. Verifikator backend memakai kredensialnya sendiri yang sesuai. Klien solver menggunakan kunci akun CapSolver untuk permintaan solving. Jangan menyalin satu ke field lainnya hanya karena semuanya berisi kata “key”.
Dalam proyek Node.js, simpan kredensial sisi server di konfigurasi server atau CI yang disetujui. Jangan menempatkan kunci akun CapSolver dalam JavaScript yang dikirim ke browser. Bedakan konfigurasi test dan produksi, dan pastikan proses rilis menolak setting pengujian di lingkungan produksi.
Definisikan host yang diizinkan, form uji, jenis challenge, hasil yang diharapkan, dan kondisi penghentian sebelum pengecekan live dijalankan.
Gunakan record uji yang terkontrol dan operasi yang tidak sensitif. Misalnya, form demo yang dimiliki sendiri dapat mengembalikan identifier tanda terima test setelah verifikasi berhasil. Asersi harus mengonfirmasi identifier itu dan state yang diharapkan, bukan hanya bahwa widget CAPTCHA menghilang.
Jelaskan apa yang harus terjadi bila solving tidak selesai. Tes harus gagal dengan tahap dan alasan yang berguna, atau ditandai tidak tersedia sesuai kebijakan tes yang terdokumentasi. Tes tidak boleh diam‑diam beralih ke test key di tengah pemeriksaan live lalu melaporkan keberhasilan.
Kontrak yang sama harus mengidentifikasi siapa yang memiliki konfigurasi halaman dan siapa yang menyelidiki integrasi eksternal. Developer yang meninjau kegagalan perlu tahu deployment mana, konfigurasi tes apa, dan revisi aplikasi mana yang digunakan. Nilai rahasia tidak dibutuhkan di laporan; referensi konfigurasi terkontrol sudah cukup.
Gunakan perjalanan yang representatif dan diizinkan alih‑alih memanggil solver di setiap tes komponen.
Pengecekan live memiliki profil dependensi yang berbeda dari tes state lokal. Ia bergantung pada parameter halaman terkini, ketersediaan layanan eksternal, penanganan hasil, dan aplikasi. Menjalankan banyak salinan tidak otomatis memberi cakupan yang lebih berguna bila semuanya melewati jalur yang sama.
Buat jadwal terpisah atau grup tes eksplisit untuk dependensi tersebut bila perlu. Pilihan ini harus mengikuti kebutuhan rilis Anda. Jangan menganggap ambang waktu solving universal atau persentase keberhasilan yang dibuat‑buat sebagai syarat untuk setiap aplikasi.
Tukarkan Kode Bonus CapSolver Anda
Tingkatkan anggaran automasi Anda seketika!
Gunakan kode bonus CAP26 saat mengisi saldo akun CapSolver untuk mendapatkan bonus 5% tambahan di setiap pengisian — tanpa batas.
Tukarkan sekarang di Dashboard CapSolver
Tinjau permintaan task dan penanganan hasil terhadap kontrak CapSolver saat ini sebelum menggunakannya dalam asersi QA.
Referensi createTask menjelaskan kredensial akun dan objek task. Untuk task asinkron, simpan identifier yang dikembalikan dan ambil hasil task tersebut melalui alur getTaskResult. Permintaan pembuatan yang diterima adalah peristiwa antara (intermediate).
Pilih task yang sesuai dengan halaman. Misalnya, referensi task reCAPTCHA v2 mendefinisikan URL halaman, sitekey publik, varian, dan struktur solusi. Tes tidak boleh memakai ulang URL atau key contoh dari tutorial yang tidak terkait lalu menyalahkan framework browser atas kegagalan yang terjadi.
Pertahankan hasil yang dikembalikan tetap terkait dengan kasus tes dan state browser saat ini. Bila tes memuat ulang halaman atau form membuat challenge baru, tinjau ulang apakah parameter dan hasil awal masih milik operasi tersebut. Hindari variabel token bersama yang bisa diubah dari banyak kasus paralel.
Gunakan klien Node.js yang dipelihara dan permintaan serta responsnya mengikuti kontrak resmi terkini. Uji klien secara terpisah dari form sehingga masalah parsing JSON atau transport bisa didiagnosis tanpa mengulang seluruh perjalanan browser.
Uji hasil yang dimaksudkan aplikasi setelah respons verifikasi ditangani.
Untuk form uji yang dimiliki, periksa bahwa operasi yang dibutuhkan diterima satu kali dan mengembalikan identifier test yang diharapkan. Periksa juga jalur penolakan: aplikasi tidak boleh melakukan operasi ketika hasil verifikasi hilang atau ditolak. Uji state yang terlihat oleh pengguna, termasuk apakah percobaan baru dapat dilakukan melalui alur yang disetujui.
Dokumentasi asersi Playwright membedakan antara asersi yang otomatis mengulang (retry) dengan pengecekan langsung biasa. Gunakan asersi yang tepat untuk state yang Anda harapkan akan muncul. Delay tetap yang diikuti asersi lemah bisa membuat kegagalan lambat terlihat seperti pengecekan yang berhasil.
Jaga agar bukti tetap jujur. Respons verifikasi yang dimocking membuktikan bagaimana aplikasi menangani respons yang diberikan itu. Test key vendor menguji jalur pengujian milik provider. Hasil solver live membuktikan bahwa suatu percobaan solving mengembalikan hasil. Hanya perjalanan lengkap yang dapat membuktikan bahwa operasi aplikasi yang diuji selesai di bawah kondisi tersebut.
Cakup input yang hilang, verifikasi yang ditolak, dependensi yang tidak tersedia, dan hasil aplikasi yang tidak lengkap sesuai kontrak aplikasi Anda.
Anda tidak perlu layanan CAPTCHA live untuk memicu setiap cabang. Gunakan mode pengujian yang didukung atau respons terkontrol untuk kegagalan deterministik, lalu pertahankan pengecekan integrasi nyata yang lebih kecil. Dokumentasikan di mana test double ditempatkan sehingga maintainer berikutnya tahu batas jaringan mana yang diuji.
Callback UI dapat menjadi asersi antara, tetapi tidak boleh menjadi satu‑satunya. Jika callback berjalan dan backend menolak hasilnya, tes harus menjelaskan kegagalan kemudian itu alih‑alih melaporkan pass dari peristiwa sebelumnya.
Hitung ulang run tes penuh secara terpisah dari retry di dalam klien solver.
Test runner dapat memulai seluruh perjalanan lagi setelah asersi gagal. Jika klien solver juga melakukan beberapa percobaan, satu kasus tes yang terlihat bisa memicu lebih banyak panggilan eksternal daripada yang tampak di laporan tes. Tinjau batas konfigurasi bersama‑sama dan catat cukup informasi untuk menjelaskan percobaan‑percobaan itu.
Panduan retry Playwright membedakan hasil passed, flaky, dan failed. Pertahankan perbedaan tersebut. Kasus yang hanya lolos saat retry harus tetap terlihat sebagai flaky, bukan dihitung setara dengan pass di percobaan pertama.
Hindari melakukan solving lagi hanya karena asersi aplikasi salah. Jika layanan mengembalikan solusi yang diharapkan tetapi selector form menunjuk ke komponen lama, percobaan berbayar lain tidak akan memperbaiki selector tersebut. Diagnosis tahapnya sebelum memperlebar batas retry.
Untuk run paralel, isolasi data tes dan state halaman. Tanda terima yang dihasilkan aplikasi harus dikaitkan dengan kasus yang membuatnya, dan hasil dari satu konteks browser tidak boleh dipakai oleh konteks lain. Kontrol ini juga membuat laporan kegagalan lebih mudah direproduksi.
Laporkan lapisan tes, jenis challenge yang dikonfigurasi, tahap yang gagal, dan hasil aplikasi secara bersamaan.
Catatan singkat bisa membedakan error konstruksi permintaan dari task solver yang masih pending, respons verifikator yang ditolak, atau state UI akhir yang hilang. Tambahkan revisi aplikasi dan identifier run tes. Jauhkan kredensial, token solusi penuh, cookie, dan data form lain yang tidak relevan dari laporan biasa.
Gunakan referensi error CapSolver untuk kegagalan yang dilaporkan layanan. Pertahankan kode persisnya alih‑alih mengganti setiap masalah dengan “CAPTCHA gagal.” Untuk cacat aplikasi, simpan asersi yang relevan dan hasil backend yang sudah disunting (redacted).
Simpan kontrak tes asli di dekat laporan. Tes aplikasi yang dapat diprediksi dan pengecekan solver live harus melaporkan bukti yang berbeda, sehingga maintainer dapat mengetahui bagian mana dari integrasi yang diuji.
Suite CAPTCHA Node.js yang berguna membuktikan perilaku aplikasi secara prediktif dan memeriksa jalur solving eksternal secara sengaja.
Gunakan opsi pengujian vendor untuk kasus form dan verifikasi yang berulang, lalu gunakan CapSolver untuk sedikit pengecekan solving live yang didukung ketika integrasi itu memang bagian dari workflow yang diizinkan. Jaga retry, data tes, dan asersi akhir tetap eksplisit sehingga hasil hijau memiliki makna yang jelas.
Validasi satu jalur solving yang didukung dan satu hasil di level aplikasi sebelum menambahkan pengecekan tersebut ke jadwal QA yang lebih luas.
T: Haruskah setiap tes form Node.js memanggil solver CAPTCHA?
Tidak. Sebagian besar tes form dan state verifikasi dapat menggunakan konfigurasi pengujian yang didukung atau respons terkontrol. Sisihkan solving live untuk pengecekan yang memang dimaksudkan menguji dependensi itu.
T: Apakah test key reCAPTCHA mengukur kualitas solver?
Tidak. Mereka menjalankan jalur pengujian yang terdokumentasi. Mereka tidak mengukur performa solving challenge secara live atau membuktikan bagaimana trafik produksi akan dinilai.
T: Di mana sebaiknya kunci API CapSolver disimpan?
Simpan di konfigurasi rahasia sisi server atau CI yang disetujui. Kunci ini berbeda dari sitekey publik halaman dan tidak boleh dikirim dalam JavaScript di browser.
T: Mengapa satu tes yang gagal bisa memicu beberapa percobaan solving?
Klien solver mungkin melakukan retry, dan test runner mungkin menjalankan ulang seluruh kasus. Tinjau kedua lapisan bersama‑sama dan kaitkan setiap percobaan dengan tes asalnya.
T: Apa yang seharusnya dicek oleh asersi akhir?
Periksa hasil yang dimiliki aplikasi, seperti operasi pengujian yang diterima dengan pengenal yang diharapkan. Solusi yang dikembalikan atau callback yang selesai hanyalah sinyal perantara.
Nikolai Smirnov
Software Development Lead
Building dependable software for complex automation.
TENTANG PENULIS
Perbaiki masalah integrasi CAPTCHA Selenium umum dengan memeriksa konfigurasi pengujian, ekstensi, waktu tunggu, konteks iframe, respons solver, dan hasil aplikasi.
Pilih SDK Python Core CapSolver atau API HTTP langsung berdasarkan dukungan tugas, akses halaman, penanganan respons, dan tanggung jawab yang dimiliki aplikasi Anda.
