🎉नयाAI एजेंट के लिए CapSolver-MCP, एजेंट टूल और SDK एकीकरण
Rajinder Singh
Deep Learning Researcher
प्रकाशित Sep 24, 2026
अद्यतन Sep 24, 2026 · मिनट पढ़ने का समय
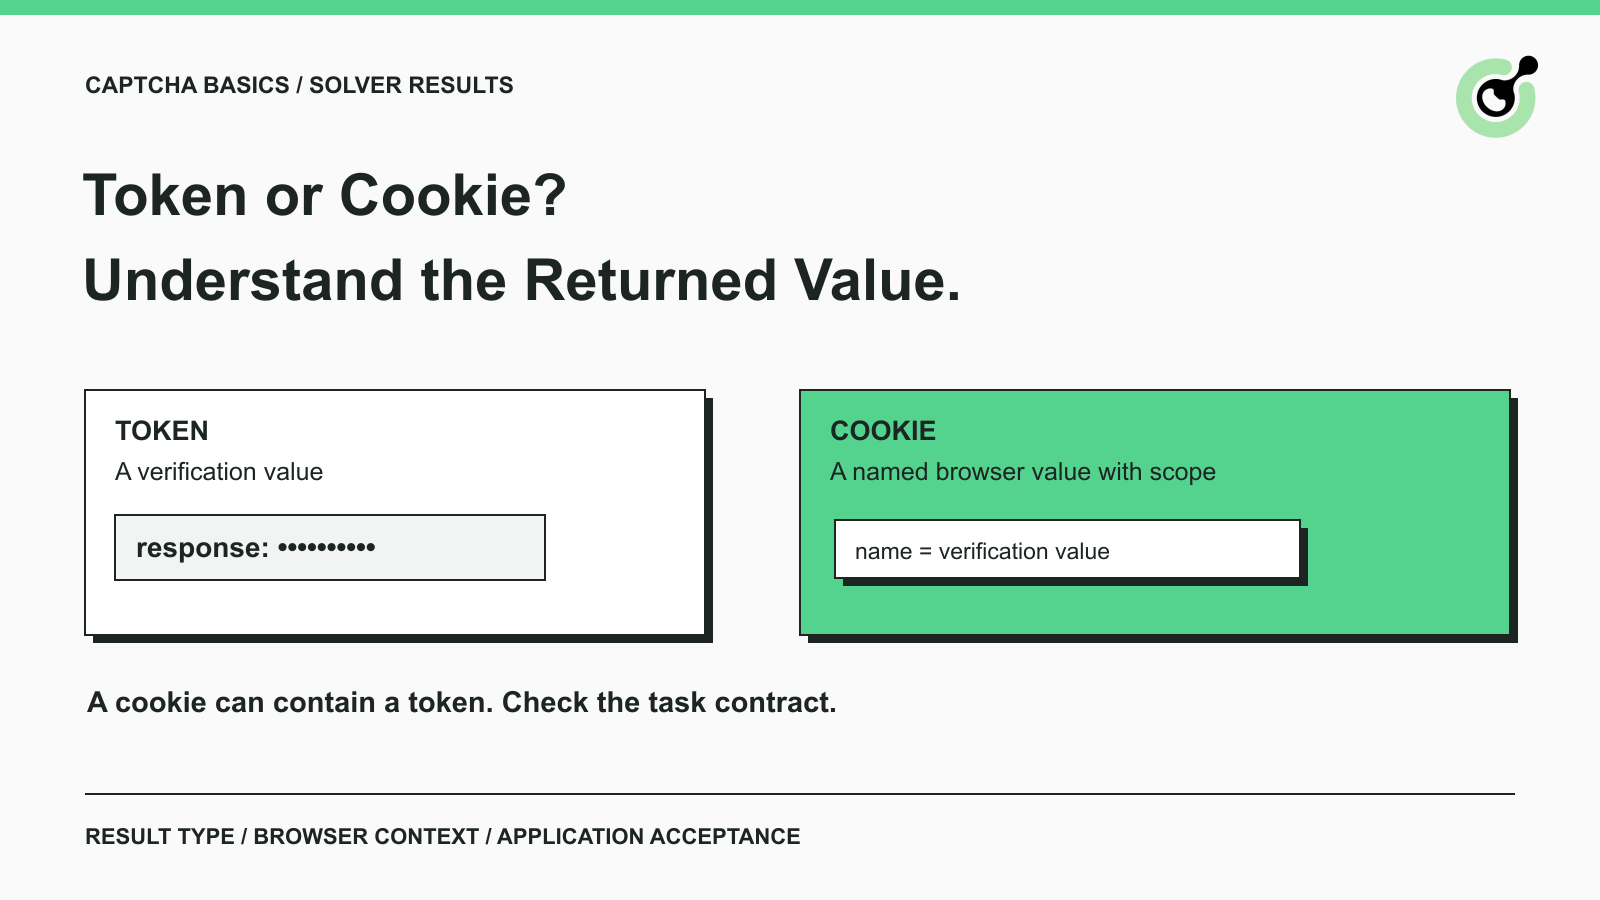
एक CAPTCHA टोकन सत्यापन जानकारी ले जाता है, जबकि एक कुकी एक मान को संग्रहीत करने और उसे मेल खाने वाले ब्राउज़र मामलों के साथ भेजने का तरीका है। इन अवधारणाओं में ओवरलैप हो सकता है: एक टोकन कुकी में डिलीवर किया जा सकता है।
इस अंतर का महत्व है जब एक विकासकर्ता को सफल सॉल्वर परिणाम मिलता है लेकिन ब्राउज़र अभी भी मूल पृष्ठ दिखाता है। वापसी मान एक एकीकरण चरण के लिए वैध हो सकता है जबकि अगले चरण के लिए अलग परिणाम या ब्राउज़र संदर्भ की आवश्यकता हो सकती है। CapSolver कार्य-विशिष्ट परिणाम प्रदर्शित करता है, इसलिए प्रतिक्रिया के रूप की समझ एक एकीकरण के शुरू में होनी चाहिए। यह गाइड सामान्य परिणाम प्रकार, उनके पठन और वर्कफ़्लो को पूरा माने जाने से पहले क्या जांचना है, इसके बारे में समझाता है। यह आपकी अपनी एप्लिकेशन और आपके द्वारा अनुमति दिए गए अन्य स्वचालन के लिए लागू होता है।
एक CAPTCHA प्रक्रिया में, एक उत्तर टोकन आमतौर पर एक अपारदर्शी मान होता है जो सत्यापन के लिए उत्पन्न किया जाता है। आपकी एप्लिकेशन को उसका उपयोग संबंधित प्रदाता के संकल्प के अनुसार करना चाहिए। इसकी लंबाई या दिखावा आपको बताएगा कि यह reCAPTCHA, Turnstile या अलग प्रणाली का है या नहीं।
अपने सॉल्वर API कुंजी के साथ इसे गलत तरीके से न घुमाएं। API कुंजी सॉल्वर सेवा पर कॉल के लिए अधिकृत करती है। उत्तर टोकन एक विशिष्ट CAPTCHA ऑपरेशन के लिए होता है। दोनों व्यावसायिक एप्लिकेशन द्वारा आवश्यक गुप्त जानकारी या अधिकारों को बदल नहीं सकते।
एक ब्राउज़र कुकी एक नामित मान है जो एक साइट और संबंधित विशेषताओं से जुड़ा होता है। ये विशेषताएं ब्राउज़र द्वारा इसे कब और कहां भेजने का निर्णय लेती हैं। एक कुकी एप्लिकेशन सत्र स्थिति, पसंद, या सत्यापन संबंधी जानकारी संग्रहीत कर सकती है।
इसका मतलब है कि टोकन और कुकी के बीच एक वैश्विक रूप से प्रतिस्पर्धी तकनीक के बीच चयन नहीं है। पहले चुनौती और ग्रहण करने वाली एप्लिकेशन की आवश्यकताओं की पहचान करें। फिर निर्धारित करें कि दस्तावेज़ किया गया परिणाम एक फॉर्म उत्तर, एक कुकी मान, या कुछ अन्य है।
अलग-अलग कार्य परिवार अलग प्रकार की जानकारी वापस करते हैं, और आपके एकीकरण को इन अंतरों को बरकरार रखना चाहिए।
| चुनौती या कार्य | अक्सर पहचाने जाने वाला परिणाम | अभी भी क्या जांच की आवश्यकता है |
|---|---|---|
| reCAPTCHA टोकन कार्य | gRecaptchaResponse जैसा एक उत्तर |
एप्लिकेशन उचित उत्तर प्राप्त करता है और इसकी पुष्टि करता है |
| Turnstile टोकन कार्य | दस्तावेज़ के समाधान में token मान |
साइट के सर्वर इसकी पुष्टि करता है और अपेक्षित क्रिया को प्रक्रिया में डालता है |
| AWS WAF कार्य | दस्तावेज़ किया गया cookie परिणाम |
अनुमति दिए गए ब्राउज़र वर्कफ़्लो अपेक्षित सत्र संदर्भ का उपयोग करता है |
| छवि-से-पाठ कार्य | पहचाने गए पाठ | पाठ वर्तमान छवि का होता है और एप्लिकेशन इसे स्वीकार करता है |
| दृश्य इंजन कार्य | मॉड्यूल-विशिष्ट पहचान डेटा | एप्लिकेशन मेल खाने वाली छवि अंतरक्रिया करता है |
इस तालिका परिणाम श्रेणियों का वर्णन करती है, न कि एक एडेप्टर के द्वारा एक ही तरीके से प्रत्येक क्षेत्र का उपयोग करने की गारंटी। एक फ़ंक्शन जो केवल token निकालता है, एक नामित gRecaptchaResponse, पाठ पहचान, या कुकी परिणाम को स्वचालित रूप से संभाल नहीं सकता।
एक एजेंट टूल के लिए भी यह अंतर लागू होता है। इसका सफलता संदेश यह बताना चाहिए कि टूल वास्तव में क्या वापस करता है। पहचान पूरी हो गई और एप्लिकेशन फॉर्म स्वीकार कर लिया गया अलग अवलोकन हैं, भले ही दोनों एक ही ब्राउज़र कार्य के दौरान हो रहे हों।
reCAPTCHA और Turnstile उत्तर टोकन वेबसाइट के सर्वर द्वारा पूरा किए जाने वाले सत्यापन फ्लो के अंग हैं। सॉल्वर से एक टोकन प्राप्त करना इस फ्लो का एक हिस्सा है।
CapSolver के reCAPTCHA v2 कार्य दस्तावेज़ में परिणाम solution.gRecaptchaResponse के तहत दिखाया गया है। यह शर्ती कुकी-संबंधी क्षेत्रों का भी वर्णन करता है, इसलिए वास्तविक सेटिंग और वापसी ऑब्जेक्ट एक अनुमान की तुलना में अधिक महत्वपूर्ण है कि प्रत्येक reCAPTCHA परिणाम समान है।
गूगल ने एक reCAPTCHA उत्तर टोकन दो मिनट के लिए वैध होता है और एक बार सत्यापित किया जा सकता है के बारे में दस्तावेज़ किया है। इसलिए, समाधान और जमा के बीच लंबा अंतर परिणाम को बदल सकता है। एक पहले स्वीकृत टोकन बाद में परीक्षण के लिए एक पुन: उपयोग करने योग्य फिक्सचर नहीं है।
एक अपनी एप्लिकेशन के लिए, सर्वर के सत्यापन निर्णय के साथ ब्राउज़र परिणाम की जांच करें। एक बाहरी एप्लिकेशन के लिए जिसके लिए आपको स्वचालन की अनुमति है, अपने दृश्यमान व्यावसायिक परिणाम की जांच करें बिना आपके पास सर्वर-साइड साक्ष्य के लिए पहुंच के दावा किए बिना।
CapSolver Turnstile कार्य अपने स्वयं के अनुरोध और परिणाम क्षेत्रों का वर्णन करता है। reCAPTCHA उदाहरण से क्षेत्रों के स्थान पर उस संकल्प का उपयोग करें।
क्लाउडफ़्लेर के Turnstile सत्यापन गाइड में सर्वर-साइड सत्यापन की आवश्यकता है और टोकन के एक उपयोग के लिए एक छह मिनट की वैधता अवधि के साथ वर्णन करता है। एक दृश्यमान विजेट स्थिति अकेले यह साबित नहीं कर सकती कि आपके सर्वर ने सही जांच को लागू किया है।
समाधान के लिए बहुत दूर तक न हल करें। अनुमति दिए गए कार्य की तैयारी करें, उचित बिंदु पर उत्तर प्राप्त करें, और ग्रहण करने वाली एप्लिकेशन के परिणाम की पुष्टि करें। एक विफल जमा को असीमित लूप में नए सॉल्वर कॉल्स में बदल न दें।
अपने CapSolver बोनस कोड का उपयोग करें
अपने स्वचालन बजट को तत्काल बढ़ाएं!
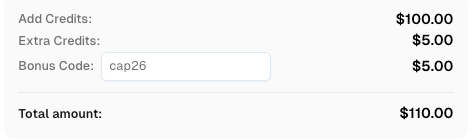
CapSolver खाता में जमा करते समय बोनस कोड CAP26 का उपयोग करके हर जमा पर 5% बोनस प्राप्त करें — कोई सीमा नहीं।
अपने CapSolver डैशबोर्ड में अब इसे एक्सेस करें
एक सत्यापन कुकी ब्राउज़र संदर्भ में प्रदाता-विशिष्ट स्थिति को दर्ज करती है। यह असंबंधित साइट, खाते या सुरक्षित क्रियाओं तक सामान्य पहुंच प्रदान नहीं करती।
Cloudflare के cf_clearance के रूप में एक कुकी के साथ जुड़ा हुआ है। इसके स्पष्टीकरण दस्तावेज़ भी बताता है कि Turnstile के लिए जब इसके लिए सेट किया जाता है तो यह पूर्व-स्पष्टीकरण समर्थन कर सकता है। आपको प्रत्येक सफल Turnstile टोकन ऑपरेशन के लिए इस कुकी के बने रहने की उम्मीद नहीं करनी चाहिए।
अगर पृष्ठ Cloudflare चुनौती के बजाय एक स्वतंत्र Turnstile विजेट दिखाता है, तो पहले वास्तविक यांत्रिकी की पहचान करें। Turnstile और Cloudflare चुनौती पृष्ठों की पहचान करने के बारे में गाइड पहले निर्णय के बारे में बताता है। इसमें एक असंगति हो सकती है जो एकीकरण को गलत परिणाम प्रकार की ओर ले जा सकती है।
स्पष्टीकरण को सीमित स्थिति के रूप में विचार करें जिसके अपने शर्त हैं। यह एक उपयोगकर्ता के लॉगिन होने, एक सीमित दस्तावेज़ के लिए उपलब्ध होने या बाद में एप्लिकेशन के अनुरोध के अस्वीकृत होने के साक्ष्य नहीं है।
AWS अपने सत्यापन टोकन को aws-waf-token कुकी में संग्रहीत करता है। यह एक टोकन और कुकी के एक ही डिज़ाइन में भाग लेने का एक वास्तविक उदाहरण है।
CapSolver के AWS WAF कार्य संदर्भ दस्तावेज़ करता है कि सॉल्वर के परिणाम का आकार क्या है। सेवा परिणाम और ब्राउज़र के स्टोरेज व्यवहार के अवधारणात्मक रूप से अलग रखें: एक आपको यह बताता है कि सॉल्वर क्या वापस करता है; दूसरा यह निर्धारित करता है कि अनुमति दिए गए एप्लिकेशन वर्कफ़्लो कैसे मान को ले जाता है।
आपको मान को डिकोड करने की आवश्यकता नहीं है कि आपके एकीकरण के लिए सही क्षेत्र का उपयोग किया जा रहा है। आपके पास वर्तमान कार्य दस्तावेज़, मेल खाने वाले ब्राउज़र संदर्भ और सुनिश्चित करने के लिए साक्ष्य होना चाहिए कि अपेक्षित अनुरोध स्वीकृत हो गया है।
एक सॉल्वर परिणाम को चरण-दर-चरण पढ़ें ताकि एक स्वीकृत API अनुरोध को एक पूरा एप्लिकेशन क्रिया के रूप में गलत तरीके से न माना जाए।
पहले जांचें कि क्या कार्य बनाना सफल रहा। इस बिंदु पर एक त्रुटि के लिए आपको आपूर्ति किए गए कार्य या सेवा परिणाम पर ध्यान देना चाहिए। एक कार्य पहचानकर्ता केवल यह बताता है कि एक कार्य मौजूद है; यह CAPTCHA उत्तर नहीं है।
अगले चयनित कार्य के दस्तावेज़ किए गए पूरा होने के प्रवाह का अनुसरण करें। CapSolver के कार्य परिणाम संदर्भ असंगत परिणामों का वर्णन करता है, जबकि कुछ पहचान कार्य अपने परिणाम को सीधे कार्य बनाने से वापस करते हैं। अपने सभी कार्य परिवारों के माध्यम से एक अनुमानित पॉलिंग मार्ग के माध्यम से बाध्य न करें।
फिर अपेक्षित समाधान क्षेत्र की जांच करें। क्या मान CAPTCHA उत्तर, कुकी, पहचाने गए पाठ, या निर्देशांक है? एक गायब क्षेत्र उपयोगी निदान साक्ष्य है। इसके स्थान पर एक खाली स्ट्रिंग डालना या पूरे ऑब्जेक्ट को एक फॉर्म में पास करना असंगति को छिपा देता है।
अंत में व्यावसायिक कार्य की पुष्टि करें। एक अनुमति दिए गए फॉर्म परीक्षण के लिए, अपेक्षित पुष्टि और संबंधित परीक्षण रिकॉर्ड की जांच करें। अगर पृष्ठ बदल गया लेकिन अपेक्षित परिणाम स्थापित नहीं हो सका, तो अनिश्चितता रिकॉर्ड करें।
एक काल्पनिक परीक्षण की कल्पना करें जो एक उत्पाद उपलब्धता रिपोर्ट मांगता है। सॉल्वर एक उत्तर वापस करता है, लेकिन ब्राउज़र एक सामान्य होम पृष्ठ पर जाता है। सॉल्वर चरण पूरा हो सकता है, लेकिन रिपोर्ट कभी नहीं प्राप्त होती। "CAPTCHA हल कर दिया गया; लक्षित रिपोर्ट अनुपलब्ध" की रिपोर्ट एक अगले इंजीनियर के लिए एक अधिक उपयोगी शुरुआत बिंदु के रूप में बेहतर होगी जबकि पूरे चलने को सफल रूप से रिपोर्ट करना।
अधिकांश परिणाम-हैंडलिंग त्रुटियां अलग चरणों या परिणाम प्रकार के बीच बदले जाने के कारण होती हैं।
गलत उत्तर क्षेत्र का उपयोग करना। अपने प्रत्येक एडेप्टर को उसके दस्तावेज़ किए गए कार्य प्रकार से जुड़े रखें। अपने वास्तविक क्षेत्र नामों की समीक्षा करें बिना संवेदनशील मानों को समस्या ट्रैकर में कॉपी करते समय।
एक जीर्ण उत्तर का उपयोग करना। नेविगेशन, एक ताजा चुनौती, या लंबे ऑपरेटर देरी एक पहले के परिणाम के अनुपयुक्त होने के कारण हो सकती है। आगे बढ़ने से पहले वर्तमान पृष्ठ और प्रदाता के वैधता नियमों की पुनः जांच करें।
एक कुकी को कार्यकर्ता के बीच पोर्टेबल मान्यता देना। ब्राउज़र स्थिति को स्पष्ट स्वामित्व में रखें। एक असंबंधित संदर्भ में एक अपारदर्शी मान को ले जाना समर्थित सत्र वर्कफ़्लो के बजाय एक प्रतिस्थापन नहीं है।
केवल सॉल्वर डैशबोर्ड की जांच करना। डैशबोर्ड सेवा कार्यों के जांच में मदद कर सकता है, लेकिन आपके एप्लिकेशन के अंतिम क्रिया से साक्ष्य के बजाय इसकी जगह नहीं ले सकता। अपनी रिपोर्ट में कार्य स्थिति और व्यावसायिक परिणाम अलग-अलग दृश्य रखें।
पूर्ण समाधान के लिए लॉग करना। आवश्यकता होने पर कार्य पहचानकर्ता, परिणाम श्रेणी, समय-चिह्न और रेडैक्ट किए गए त्रुटि विवरण के साथ रिकॉर्ड करें। पूर्ण उत्तर टोकन और सत्र कुकी सामान्य डिबगिंग आउटपुट में आमतौर पर शामिल नहीं होते।
एक विफलता के निदान के लिए, घटनाओं के अनुक्रम को बरकरार रखें बजाय केवल अंतिम त्रुटि के। एक नेविगेशन से पहले बनाए गए कार्य, बाद में वापसी परिणाम, और अलग टैब में एक फॉर्म जमा करना एक अलग समस्या का वर्णन करता है जबकि एक अनुरोध के दौरान कार्य बनाने के दौरान अस्वीकृत कर दिया गया। इस समय रेखा आवश्यकता के बिना गुप्त मानों के बिना जांच करने के बिंदु को खोज सकती है।
असल में देखे गए चुनौती से सॉल्वर कार्य चुनें, फिर उस कार्य के लिए उत्तर संकल्प का कार्यान्वयन करें। ब्राउज़र की जिम्मेदारियों और एप्लिकेशन के स्वीकृति जांच को स्पष्ट रखें। यह एक स्पष्ट एकीकरण कोड और अधिक उपयोगी विफलता रिपोर्ट के बजाय सभी वापसी स्ट्रिंग को एक ही प्रकार के उत्तर के रूप में मानने के बजाय बेहतर परिणाम देता है।
CapSolver के साथ अनुमति दिए गए CAPTCHA प्रबंधन के लिए वर्तमान कार्य दस्तावेज़ का उपयोग करें। एक प्रतिनिधि वर्कफ़्लो से शुरू करें, पूरा होने के दिखावा कैसा होता है, और उस परिणाम के दृश्यमान होने के बाद ही विस्तार करें।
प्रश्न: क्या CAPTCHA टोकन एक कुकी के समान होता है?
नहीं। एक टोकन एक विशेष उद्देश्य के साथ एक मान है जिसका उपयोग एक सत्यापन प्रणाली द्वारा किया जाता है, जबकि एक कुकी एक ब्राउज़र संदर्भ में एक नामित मान को संग्रहीत करने और प्रसारित करने का तरीका है। एक कुकी में एक टोकन हो सकता है, जैसा कि AWS WAF द्वारा दर्शाया गया है।
प्रश्न: क्या मैं किसी भी CAPTCHA के लिए कुकी के बजाय टोकन चुन सकता हूं?
नहीं। चुनौती प्रदाता और कार्य संकल्प अपेक्षित परिणाम निर्धारित करते हैं। अपने कोड में परिणाम प्रारूप के बदलाव करना एक अनुमति दिए गए एप्लिकेशन द्वारा स्वीकृत क्या होगा, इसे बदल नहीं सकता।
प्रश्न: क्या एक Turnstile टोकन स्वचालित रूप से Cloudflare स्पष्टीकरण प्रदान करता है?
नहीं। Turnstile उत्तर सत्यापन और Cloudflare स्पष्टीकरण अलग-अलग तकनीक हैं। Turnstile पूर्व-स्पष्टीकरण कॉन्फ़िगरेशन पर निर्भर करता है; आपको प्रत्येक टोकन ऑपरेशन के लिए स्पष्टीकरण कुकी बनाने की उम्मीद नहीं करनी चाहिए।
प्रश्न: सॉल्वर एक परिणाम वापस करने के बाद भी पृष्ठ असफल क्यों हो जाता है?
उत्तर क्षेत्र, ताजगी, चुनौती पैरामीटर, ब्राउज़र संदर्भ, और अंतिम एप्लिकेशन प्रतिक्रिया की जांच करें। एक सॉल्वर परिणाम अकेले ब्राउज़र द्वारा सही क्रिया करने या एप्लिकेशन द्वारा इसे स्वीकृत करने की पुष्टि नहीं कर सकता।
प्रश्न: क्या मैं भविष्य के चलने के लिए टोकन और कुकी संग्रहीत करूं?
आमतौर पर CAPTCHA उत्तर के लिए एक सामान्य कैश न बनाएं। प्रत्येक प्रदाता के वैधता और सत्र आवश्यकताओं का पालन करें, आवश्यक ब्राउज़र स्थिति की रक्षा करें, और एक बार के उत्तर का उपयोग न करें।
Rajinder Singh
Deep Learning Researcher
Making CAPTCHA solving more reliable in automated workflows.
लेखक के बारे में
धीमे CAPTCHA API अनुरोधों का समस्या समाधान करें कार्य बनाने, परिणाम पॉलिंग, त्रुटियां, टोकन समाप्ति, और हल करने के बाद अंतिम ब्राउजर क्रिया के लिए स्पष्ट जांच के साथ।
Node.js में एक छवि कैप्चा हल करें दस्तावेजीकृत ImageToTextTask अनुरोध, स्थानीय बेस 64 एन्कोडिंग, सीधे टेक्स्ट परिणाम और एक छोटा परीक्षित क्लायंट के साथ।