🎉नयाAI एजेंट के लिए CapSolver-MCP, एजेंट टूल और SDK एकीकरण
Rajinder Singh
Deep Learning Researcher
प्रकाशित Oct 30, 2026
अद्यतन Oct 30, 2026 · मिनट पढ़ने का समय
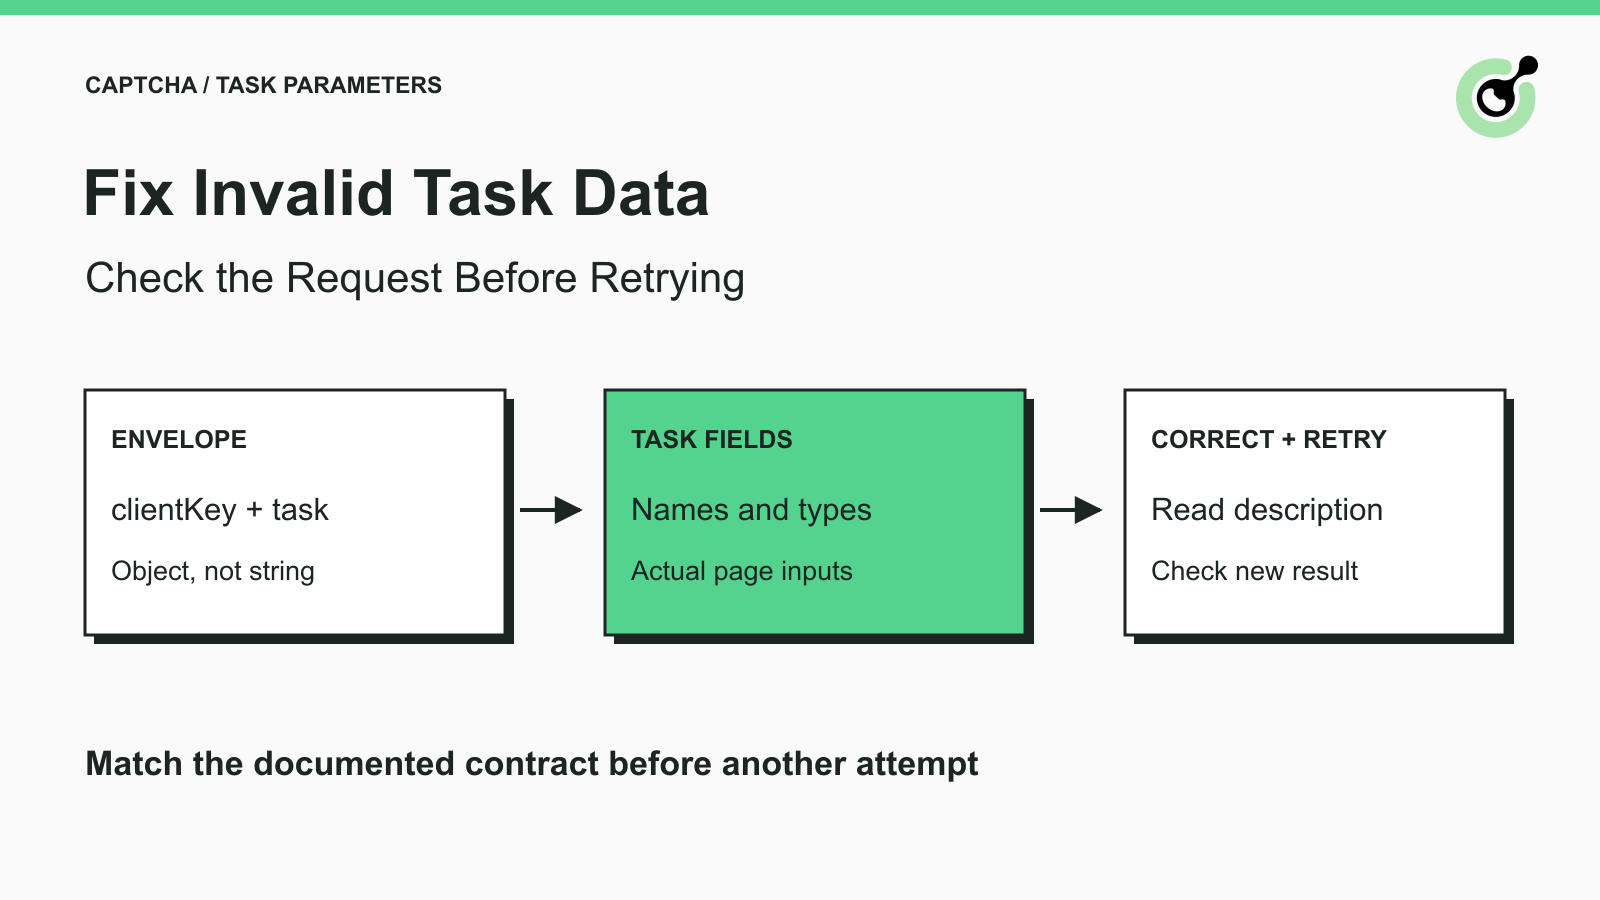
ERROR_INVALID_TASK_DATA का मतलब है भेजा गया task data गलत है; वापस मिला errorDescription जाँच शुरू करने का पहला बिंदु है।जब कोई CAPTCHA अनुरोध usable परिणाम लौटाने से पहले ही fail हो जाता है, तो एक साथ कई सेटिंग बदलने का मन करता है। ERROR_INVALID_TASK_DATA की स्थिति में बेहतर पहला कदम यह है कि response को सुरक्षित रखें और उस request की जाँच करें जो वास्तव में API तक पहुँचा था।
CapSolver इस error को “गलत सबमिट किया हुआ task data” बताता है और उपयोगकर्ता को error description देखने को कहता है। सिर्फ code से किसी universal missing field की पहचान नहीं होती। कौन‑सा task type चुना गया, उसके ज़रूरी input क्या हैं और सर्वर का विशेष संदेश क्या कहता है — इन्हीं से पता लगेगा कि किस चीज़ की जाँच करनी है।
यह गाइड request diagnosis पर केंद्रित है। यह दावा नहीं करता कि हर malformed request से हमेशा यही code आएगा या API हमेशा किसी fixed क्रम में fields को validate करती है।
इसका मतलब है कि जो task data भेजा गया है, वह चल रहे अनुरोध के लिए स्वीकार्य नहीं है।
आधिकारिक error reference ERROR_INVALID_TASK_DATA को unsupported task types, invalid image data, authentication errors और solving failures से अलग सूचीबद्ध करता है। पूरे errorCode और errorDescription को सुरक्षित रखें; हर failure को “CAPTCHA failed” कहकर एक जैसा मत मान लें।
Direct API में error सूचित करने के लिए errorId इस्तेमाल होता है। अगर response में error रिपोर्ट हुआ है, तो ऐसे व्यवहार न करें मानो कोई वैध taskId या समाधान मौजूद हो। पहले diagnosis शाखा में जाएँ।
एक API parameter का नाम, मान का प्रकार, और request में लोकेशन होती है। कोई मान आपकी एप्लिकेशन में अर्थपूर्ण हो सकता है लेकिन इंटरफ़ेस के लिए तब भी गलत हो सकता है, अगर उसे गलत key के नीचे रखा गया हो या गलत JSON प्रकार के रूप में serialize किया गया हो।
उदाहरण के लिए, किसी tool wrapper में website_url स्वीकार किया जा सकता है, जबकि direct task में websiteURL चाहिए। कोई भी वर्तनी सार्वभौमिक रूप से सही नहीं; हर एक अपने‑अपने इंटरफ़ेस से जुड़ी है। Error जाँच की शुरुआत इस बात से होनी चाहिए कि आपका कोड वास्तव में किस इंटरफ़ेस को call कर रहा है।
उसी failed प्रयास से मिला error code, description, task type और final payload की redacted copy एक साथ कैप्चर करें।
Object को उस समय inspect करें जब आपकी एप्लिकेशन configuration, defaults और serialization सब लागू कर चुकी हो। script में पहले किसी variable का ठीक दिखना यह सिद्ध नहीं करता कि HTTP client ने वही structure भेजा है।
रूटीन logs के लिए account key, पूरे solution मान, cookies और संवेदनशील page data हटा दें। Parameter नाम और सुरक्षित type संबंधी जानकारी बनाए रखें। अगर support को task reference चाहिए, तो उसे उसी प्रयास के साथ रखें; कई retries के विवरण को मिलाकर मत भेजें।
एक उपयोगी troubleshooting note endpoint, task type, मौजूद field नाम, JSON प्रकार, और सटीक error पाठ बताता है। यह यह भी बताता है कि request direct भेजी गई थी, SDK से बनी थी, या MCP tool call से translate हुई थी। यही इंटरफ़ेस विवरण अक्सर समझाता है कि दिखने में सही field क्यों reject हो रहे हैं।
Debugging आसान बनाने के लिए unredacted request को किसी सार्वजनिक issue या model prompt में paste न करें। Diagnostic रिकॉर्ड को उचित internal channel में रखें।
Direct createTask अनुरोध के लिए outer object की तुलना createTask डॉक्यूमेंटेशन से करें।
नीचे दिया JSON डॉक्यूमेंटेड reCAPTCHA v2 proxyless task पर आधारित एक illustrative request shape है। इसमें placeholder credentials और page मान हैं; यह न तो वास्तव में भेजा गया अनुरोध है और न कोई usable challenge उदाहरण।
{
  "clientKey": "YOUR_API_KEY",
  "task": {
    "type": "ReCaptchaV2TaskProxyLess",
    "websiteURL": "https://example.com/authorized-form",
    "websiteKey": "PUBLIC_SITE_KEY_FROM_THAT_PAGE"
  }
}
यहाँ clientKey task के बाहर है, जबकि task‑specific inputs उसके अंदर हैं। task का मान JSON object है, न कि escaped JSON वाली कोई string।
इस shape को parse करके मौजूदा reCAPTCHA v2 parameter table से तुलना की गई है। इन placeholders के साथ कोई solving request नहीं भेजा गया। असली request के लिए आपका अपना credential, authorized page और उसके वास्तविक challenge parameters चाहिए।
सबसे पहले structure की तुलना करें। अगर आपका request builder गलती से task को quoted string बना देता है, तो सिर्फ site key बदलने से envelope ठीक नहीं होगा। अगर body form‑encoded है जबकि आपका client कोड उसे JSON मानकर चल रहा है, तो challenge‑specific मानों को बदलने से पहले serialization path की जाँच करें।
किसी एक वास्तविक task variant की parameter table का उपयोग करें, अलग‑अलग उदाहरणों से fields इकट्ठे न करें।
| क्या जाँचें | क्या पूछें | mismatch मिलने पर सुधार |
|---|---|---|
| Task type | क्या यह इंटरफ़ेस इस exact type मान को स्वीकार करता है? | देखे गए challenge के लिए डॉक्यूमेंटेड type का प्रयोग करें |
| Field spelling | क्या outgoing key API कॉन्ट्रैक्ट से match करती है? | Request builder में key सुधारें |
| Required values | क्या कोई required field गायब, खाली या गलती से null है? | Permitted page या configuration से वास्तविक मान दें |
| JSON type | क्या object string की तरह, या boolean text की तरह भेजा जा रहा है? | Serialization और value types सही करें |
| Nested fields | क्या field उसी object के अंदर है जैसा डॉक्यूमेंटेशन बताता है? | Location ठीक करें, extra fields का अनुमान न लगाएँ |
| Challenge context | क्या URL और public key एक ही current challenge का वर्णन कर रहे हैं? | Intended page से inputs ताज़ा लें |
यह समीक्षा का क्रम है, server के validation क्रम का दावा नहीं। Error description सीधे किसी खास समस्या की ओर इशारा कर सकती है; पहले उसी साक्ष्य का पालन करें।
“सुरक्षा के लिए” हर optional parameter मत जोड़ें। अतिरिक्त अंदाज़े request को समझना कठिन बना सकते हैं। पहले डॉक्यूमेंटेड required fields से शुरू करें, फिर वास्तविक variant के लिए ज़रूरी मान जोड़ें। एक CAPTCHA family में ज़रूरी field दूसरे में निरर्थक हो सकती है।
अगर कोई field conditional है, तो उसकी शर्त पढ़ें। सिर्फ object को पूरा दिखाने के लिए खाली placeholder मत गढ़ें। उदाहरण के लिए, अलग reCAPTCHA v2 डॉक्यूमेंटेशन एक variant‑specific mapping समझाती है; यह हर request में मनमाना s मान जोड़ने का कारण नहीं बननी चाहिए।
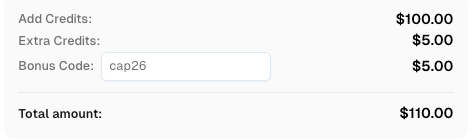
अपना CapSolver बोनस कोड रिडीम करें
अपना automation बजट तुरंत बढ़ाएँ!
CapSolver खाते में top‑up करते समय बोनस कोड CAP26 उपयोग करें और हर recharge पर अतिरिक्त 5% बोनस पाएँ — बिना किसी सीमा के।
इसे अभी अपने CapSolver Dashboard में रिडीम करें।
वही कॉन्ट्रैक्ट जाँचें जो आपकी एप्लिकेशन की वास्तविक boundary पर है।
MCP service डॉक्यूमेंटेशन tool calls का वर्णन करती है, जबकि direct API reference HTTP task objects का। SDK या tool schema में दिया गया function parameter अपने‑आप REST payload में वैसा‑ही नाम वाला key नहीं बन जाता।
मान लीजिए एप्लिकेशन को किसी agent से website_url मिलता है। अगर वह ऐसे MCP tool को call करती है जो यह argument advertise करता है तो यह वर्तनी सही हो सकती है। लेकिन अगर वही एप्लिकेशन direct reCAPTCHA task बनाती है, तो request builder को डॉक्यूमेंटेड websiteURL field पैदा करनी होगी। Tool arguments को बिना mapping के ज्यों‑का‑त्यों task के अंदर कॉपी करना ज़रूरी रूपांतरण छोड़ देता है।
इसी तरह, किसी agent adapter द्वारा advertise किया गया type जरूरी नहीं कि REST task class नाम हो। किसी असंबंधित उदाहरण से class नाम उधार लेने के बजाय adapter की मौजूदा schema और implementation path देखें।
Integration code में एक छोटा‑सा mapping रखें और उसे local रूप से test करें। Serialization test यह स्थापित कर सकता है कि आपका प्रोग्राम अपेक्षित JSON shape पैदा करता है। यह यह सिद्ध नहीं कर सकता कि public site key सही है, account अधिकृत है या live solve सफल होगा।
Python उपयोगकर्ताओं के लिए standard JSON डॉक्यूमेंटेशन में बताया है कि dictionaries, strings, booleans और null मान कैसे serialize होते हैं। JavaScript उपयोगकर्ताओं के लिए JSON.stringify डॉक्यूमेंटेशन यह पहचानने में मदद करता है कि object कब JSON string बन रहा है। HTTP client के JSON‑body API का पालन करें, एक ही object को दो बार serialize न करें।
एक सबूत‑आधारित सुधार करें, सुधरे हुए request को भेजें, और अगला बदलाव करने से पहले नया response जाँचें।
अगर task स्वीकार कर लिया गया और asynchronous task identifier लौटा, तो डॉक्यूमेंटेड getTaskResult flow का उपयोग करें। पहले स्वीकार किए गए अनुरोध के पूरा होने की प्रतीक्षा करते समय नए‑नए tasks बनाते न रहें।
नया error code नया साक्ष्य है। उदाहरण के लिए unsupported‑task error जांच को स्वीकार्य task type की ओर मोड़ना चाहिए, जबकि image parsing error को सबमिट की गई छवि की ओर। हर response को मूल data error ही मत मानते रहें।
अगर description किसी सेवा‑सीमा या unsupported उपयोग की ओर इशारा करती है, तो असंबंधित parameters बदलना उचित हल नहीं है। प्रयास रोकें और डॉक्यूमेंटेड प्रतिबंध को supported चैनल से सुलझाएँ।
जब सेवा कोई solution लौटाती है, तब browser या एप्लिकेशन को उसे consume और validate भी करना होता है। सुधरा request यह साबित करता है कि input समस्या ठीक की गई; यह यह गारंटी नहीं देता कि कोई और form field या business rule पास हो ही जाएगा।
कम‑से‑कम, redacted reproduction भेजें जो failing shape और सटीक error पाठ को सुरक्षित रखे।
Task type, इस्तेमाल किया गया इंटरफ़ेस, SDK या पैकेज संस्करण (अगर लागू हो), सुरक्षित field नाम व प्रकार, error code और description, और प्रयास का समय शामिल करें। अगर कोई task reference लौटा है तो उसे भी शामिल करें। जो सुधार पहले ही किए हैं और उनसे क्या response मिला, वह भी लिखें।
असंबंधित application logic और secret मान हटा दें। अगर कोई field हटाने से outcome बदलता है तो उस observation को दर्ज करें, लेकिन इसे व्यापक कारण का “सबूत” न मानें। लक्ष्य यह पहचानना है कि कौन‑सा सबसे छोटा request अंतर इस विशेष failure को समझाता है।
सिर्फ local JSON parse पर आधारित सफलता का दावा न करें। Parsing सिर्फ syntax जाँचता है; सेवा अभी भी अपने task कॉन्ट्रैक्ट और context की जाँच करती है। इन जाँचों को अलग रखना support रिपोर्ट को actionable बनाता है।
एक विश्वसनीय CAPTCHA अनुरोध सही कॉन्ट्रैक्ट और स्पष्ट input data से शुरू होता है। CapSolver वही डॉक्यूमेंटेड solver इंटरफ़ेस प्रदान करता है। किसी अनुमत test workflow के साथ CapSolver आज़माएँ और अंतिम application जाँच को अलग रखें।
प्रश्न: क्या ERROR_INVALID_TASK_DATA हमेशा यह बताता है कि websiteKey गलत है?
नहीं। यह code व्यापक रूप से invalid task data का संकेत देता है। किसी खास field को दोष देने से पहले errorDescription पढ़ें और outgoing payload की तुलना चुने गए task की डॉक्यूमेंटेशन से करें।
प्रश्न: क्या मुझे वही request कई बार retry करना चाहिए?
बिना बदले हुए retry से किसी ज्ञात input mismatch की मरम्मत नहीं होती। पहले संबंधित data की पहचान करके उसे ठीक करें, फिर अगला response जाँचें।
प्रश्न: क्या कोई request valid JSON हो सकता है फिर भी उसका task data invalid हो?
हाँ। Valid JSON सिर्फ syntax सिद्ध करता है। Required fields, value types, nesting, task चयन और challenge context अलग‑अलग जाँचें हैं।
प्रश्न: क्या website_url और websiteURL एक‑दूसरे के बदले इस्तेमाल किए जा सकते हैं?
नहीं। जिस विशेष इंटरफ़ेस में आप हैं, उसकी माँगी हुई spelling का उपयोग करें। MCP tool argument और direct REST task field के नाम अलग हो सकते हैं।
प्रश्न: अगर API सुधरा हुआ request स्वीकार कर लेती है लेकिन page फिर भी result reject कर देता है तो?
उसे बाद के चरण की समस्या मानें। Solver result की स्थिति सुरक्षित रखें और वर्तमान page के rejection की जाँच अलग से करें, यह मानकर न चलें कि मूल input error अभी भी मौजूद है।
Rajinder Singh
Deep Learning Researcher
Making CAPTCHA solving more reliable in automated workflows.
लेखक के बारे में
वास्तविक CAPTCHA कार्य के प्रकार, API अनुबंध और SDK मैपिंग की जाँच करके ERROR_TASK_NOT_SUPPORTED को ठीक करें। दोबारा प्रयास करने से पहले असंगत अनुरोधों को सही करें।
ERROR_IP_BANNED को ठीक करने के लिए बार‑बार की जा रही गलत CAPTCHA API रिक्वेस्ट्स रोकें, पहली त्रुटि खोजें, संबंधित कोड्स की जाँच करें, और नियंत्रित टेस्ट के साथ दोबारा शुरू करें।