

🎉नयाAI एजेंट के लिए CapSolver-MCP, एजेंट टूल और SDK एकीकरण
Rajinder Singh
Deep Learning Researcher
प्रकाशित Nov 20, 2026
अद्यतन Nov 20, 2026 · मिनट पढ़ने का समय
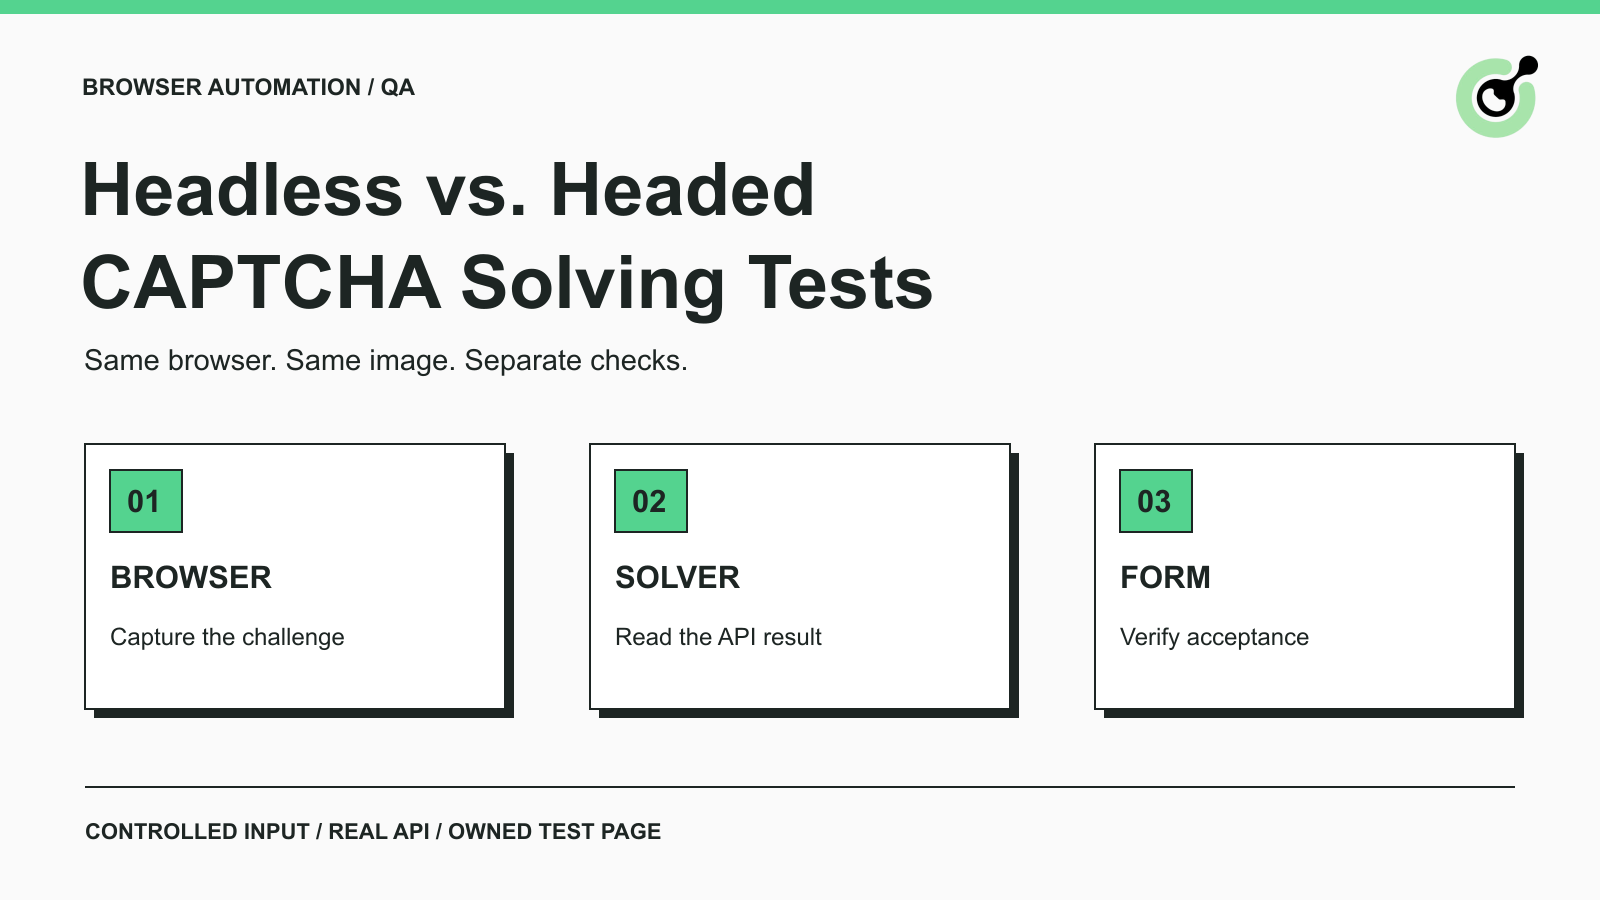
कई बार CAPTCHA वर्कफ़्लो आपकी निगरानी में पास हो जाता है, लेकिन unattended रन में फेल हो जाता है। यह दिखने वाला अंतर ब्राउज़र मोड को आसान दोषी बना देता है, पर और भी चीजें बदल सकती हैं: executable, प्रोफ़ाइल, व्यूपोर्ट, टाइमिंग या भेजी जा रही इमेज। इन चर को नियंत्रित किए बिना मोड बदलना कमजोर डायग्नोसिस देता है।
यह गाइड बताता है कि किसी वास्तविक सॉल्वर ऑपरेशन के आसपास दोनों मोड की तुलना कैसे करें। तैयार की गई टेस्ट में CapSolver से किसी स्वामित्व वाली लोकल पेज पर इमेज रिकग्नाइज़ करवाई गई और लौटे हुए जवाब को उसी पेज के सर्वर पर सबमिट किया गया। उद्देश्य उपयोगी टेस्ट‑डिज़ाइन और उसके acceptance‑चेक्स दिखाना है। यह किसी थर्ड‑पार्टी वेबसाइट के खिलाफ टेस्ट नहीं है और न ही यह दावा कि कोई एक मोड ब्राउज़र डिटेक्शन को हरा देता है।
हेडलेस ब्राउज़र बिना दिखाई देने वाली ब्राउज़र विंडो के चलता है, जबकि हेडेड मोड में पूरा ब्राउज़र इंटरफ़ेस दिखता है।
यह अंतर केवल execution mode का वर्णन करता है। इससे यह तय नहीं होता कि पेज पर इमेज‑चैलेंज है, टोकन‑आधारित विजेट है या कोई और वेरिफिकेशन स्टेप। पहले असली चैलेंज की पहचान करें, फिर उसी के हिसाब से सॉल्वर ऑपरेशन चुनें।
Chrome के headless इम्प्लीमेंटेशन डॉक्यूमेंटेशन में बताया गया है कि आधुनिक Chrome, headless और headful मोड के बीच कोड साझा करता है। पुराने दावे कि headless Chrome हमेशा पूरी तरह अलग ब्राउज़र इम्प्लीमेंटेशन है, अब वर्ज़न‑विशिष्ट जांच की मांग करते हैं।
ऑटोमेशन टूलिंग अब भी अलग executables चुन सकती है। Playwright ब्राउज़र गाइड अपने रेगुलर Chromium चैनल को अलग headless shell से अलग पहचानता है। यह मानने के बजाय कि Boolean सेटिंग ही दोनों रन में एकमात्र फर्क है, यह रिकॉर्ड करें कि टेस्ट वास्तव में क्या लॉन्च कर रहा है।
हेडेड मोड फेल्योर को देखने के लिए उपयोगी है, जबकि headless मोड, अर्थपूर्ण assertions वाले वर्कफ़्लो को unattended चलाने के लिए अच्छा है।
| टेस्टिंग ज़रूरत | हेडेड मोड | हेडलेस मोड |
|---|---|---|
| चैलेंज को उभरते हुए देखना | दिखने वाली विंडो से सीक्वेंस देखना आसान | संबंधित स्टेज पर स्क्रीनशॉट और लॉग कैप्चर करें |
| किसी स्वामित्व वाली acceptance टेस्ट को दोहराना | डेवलपमेंट और डायग्नोसिस के दौरान उपयोगी | unattended रिपीटेड चेक्स के लिए उपयुक्त |
| कन्फर्म करना कि सॉल्वर रिज़ल्ट लागू हुआ | इंटरैक्शन देखें और रिज़ल्ट पर assert लगाएँ | वही रिज़ल्ट assert करें; विंडो न होना कोई छूट नहीं |
| मोड के बीच फेल्योर की तुलना | सेटिंग्स और ब्राउज़र बिल्ड को एक‑सा रखें | सेटिंग्स और ब्राउज़र बिल्ड को एक‑सा रखें |
सिर्फ इसलिए हेडेड मोड न चुनें कि एक रन संयोग से पास हो गया। पहले यह तय करें कि दोनों रन में वही चैलेंज, सेशन कंडीशंस और सबमिशन लॉजिक था या नहीं। उसी तरह, पास होता headless टेस्ट यह साबित नहीं करता कि हर प्रोडक्शन पेज वैसा ही बर्ताव करेगा।
उपयोगी तुलना वह है जिसमें ब्राउज़र मोड बदलता है, लेकिन वर्कफ़्लो के प्रासंगिक इनपुट स्थिर रहते हैं।
ऑटोमेशन पैकेज वर्ज़न, ब्राउज़र वर्ज़न, चुना हुआ चैनल, व्यूपोर्ट, locale और हर रन के लिए फ्रेश कॉन्टेक्स्ट है या नहीं—इन सबको रिकॉर्ड करें। पेज‑नेविगेशन और assertion‑लॉजिक समान रखें। केवल एक मोड में debugging delays जोड़ने से बचें, क्योंकि इससे टेस्ट की जा रही टाइमिंग भी बदल जाएगी।
हमारी तुलना में Playwright 1.60.0 और Chrome for Testing 148.0.7778.96 का इस्तेमाल हुआ। दोनों मोड में Chromium चैनल को स्पष्ट रूप से चुना गया, 1280 × 720 व्यूपोर्ट और en-US locale के साथ। केवल एक लॉन्च‑सेटिंग बदली: documented headless विकल्प। Playwright की browser launch reference में इस विकल्प और चैनल सिलेक्शन की परिभाषा है।
ये इस रन के वर्ज़न और सेटिंग्स हैं, हर डिप्लॉयमेंट के लिए सुझाए गए वर्ज़न नहीं। अपनी समर्थित environment में यह तुलना दोहराते समय वास्तविक वर्ज़न दर्ज करें।
स्वामित्व वाली फ़िक्स्चर एक न्यूमेरिक इमेज दिखाती थी और उसके सबमिट किए गए जवाब को अपने लोकल सर्वर पर वैलिडेट करती थी। एक कूकी ने पेज‑विज़िट को सर्वर‑साइड चेक से जोड़ा हुआ था। हर सबमिशन पर चैलेंज consume हो जाता था, इसलिए अगली कोशिश से पहले टेस्ट एक नया पेज लोड करता था।
फिक्स्ड इमेज आपको यह पूछने देती है कि क्या दोनों ब्राउज़र मोड ने एक‑सा सॉल्वर इनपुट पैदा किया। यह जानबूझकर साधारण है और इसे न प्रोडक्शन CAPTCHA इम्प्लीमेंटेशन माना जाए, न प्रतिनिधि चैलेंज डिस्ट्रीब्यूशन।
अपनी टेस्ट के लिए, कोई staging फॉर्म या आपकी टीम का नियंत्रित fixture इस्तेमाल करें। expected answer को टेस्ट‑सर्वर या टेस्ट‑डेटा में रखें, ब्राउज़र ऑटोमेशन की रिकग्निशन‑पाथ के बाहर। रनर को जवाब सॉल्वर से लेना चाहिए, न कि expected‑value वेरिएबल से।
सॉल्वर क्रेडेंशियल को उसी प्रोसेस में रखें जो API रिक्वेस्ट कर रहा है। ब्राउज़र को केवल चैलेंज‑पेज चाहिए, आपका paid API‑key नहीं। डायग्नोसिस के लिए sanitized रिक्वेस्ट‑मेटाडेटा और रिज़ल्ट्स स्टोर करें, लेकिन क्रेडेंशियल्स को लॉग न करें और असंबंधित पेज‑डेटा को सॉल्वर‑टास्क में कॉपी न करें।
अपना CapSolver बोनस कोड रिडीम करें
अपने ऑटोमेशन बजट को तुरंत बढ़ाएँ!
रीचार्ज करते समय बोनस कोड CAP26 का उपयोग करें और हर टॉप‑अप पर अतिरिक्त 5% बोनस पाएं — बिना किसी लिमिट के।
इसे अभी अपने CapSolver Dashboard में रिडीम करें
तुलना को यह पहचानना चाहिए कि किस स्टेज पर फेल्योर हुआ, न कि सिर्फ एक समग्र pass/fail दर्ज करना।
स्वामित्व वाले पेज पर नेविगेट करें, चैलेंज इमेज लोड होने का इंतज़ार करें और इमेज एलिमेंट को कैप्चर करें। सर्विस को भेजने से पहले कैप्चर की डाइमेंशन और कंटेंट जांचें।
सबमिट किए गए exact PNG bytes का एक hash सेव करें। अगर मोड्स के बीच hashes अलग हों, तो इमेजेज़ inspect करें: हो सकता है एक क्लिप्ड हो, अलग तरह से स्केल हुई हो या loading से पहले कैप्चर हुई हो। जब सर्विस को अलग‑अलग इमेज मिली हों, तो सॉल्वर आउटपुट में फर्क को केवल ब्राउज़र मोड पर नहीं थोप सकते।
इस टेस्ट में, इमेज‑एलिमेंट कैप्चर हर चार फ़ाइनल रन में byte‑for‑byte मैच हुए। यह observation इस फ़िक्स्चर के लिए एक ambiguity हटाता है। यह हर वेबपेज पर identical rendering साबित नहीं करता।
टेस्ट ने हर इमेज को documented ImageToTextTask API को उसकी Base64 इमेज‑बॉडी के साथ भेजा। यह टास्क सीधे रिकग्निशन रिज़ल्ट लौटाता है; रनर ने API‑error फ़ील्ड चेक किया और आगे बढ़ने से पहले nonempty टेक्स्ट रिज़ल्ट आवश्यक रखा।
टास्क‑टाइप और वैकल्पिक सेटिंग्स मोड्स के बीच न बदलें। नेटवर्क फेल्योर, सर्विस‑एरर और unexpected response‑shape में फर्क करें। केवल सफल HTTP response यह साबित नहीं करता कि कोई usable answer मौजूद है।
यह स्टेज एक वास्तविक remote API‑ऑपरेशन है। लोकल पेज और उसका चैलेंज नियंत्रित टेस्ट‑डेटा हैं; सॉल्वर‑रिस्पॉन्स mocked नहीं है। यही फर्क इस टेस्ट को ब्राउज़र‑कैप्चर, सर्विस‑रिक्वेस्ट और फॉर्म‑हैंडलिंग के कनेक्शन की जांच के लिए उपयोगी बनाता है।
सॉल्वर से मिले टेक्स्ट को मौजूदा चैलेंज से जुड़े फॉर्म में इस्तेमाल करें। फिर सर्वर की वैलिडेशन‑रिस्पॉन्स या किसी अन्य स्पष्ट एप्लिकेशन‑नतीजे की जांच करें। सिर्फ यह देखना कि बटन‑क्लिक बिना exception के पूरा हो गया, काफी नहीं है।
स्वामित्व वाले सर्वर ने एक acceptance वैल्यू लौटाई, और टेस्ट ने पेज पर Accepted दिखना आवश्यक रखा। हर रन में पहले एक जानबूझकर गलत जवाब सबमिट किया गया और Rejected अपेक्षित था। क्योंकि फ़िक्स्चर हर सबमिशन पर चैलेंज consume कर देती थी, असली सॉल्वर‑रिक्वेस्ट से पहले नया चैलेंज लोड हुआ।
यह negative check यह दिखाने में मदद करता है कि positive path वाक़ई अर्थपूर्ण है। अगर गलत जवाब और सॉल्वर का जवाब दोनों accepted हो जाते, तो फ़िक्स्चर काम करते सॉल्वर‑फ्लो और CAPTCHA‑फील्ड को नज़रअंदाज़ करने वाले फॉर्म में फर्क नहीं कर पाती।
दोनों ब्राउज़र मोड ने अंतिम नियंत्रित इमेज वर्कफ़्लो पूरा किया, वही इमेज कैप्चर हुई और स्पष्ट positive‑negative assertions पास हुए।
अंतिम क्रम था: headless, headed, headed, headless। हर रन ने फ्रेश ब्राउज़र कॉन्टेक्स्ट से शुरुआत की। दो headless और दो headed रन usable टेक्स्ट लौटाकर सर्वर की accepted state तक पहुँचे। चारों wrong‑answer चेक्स rejected state तक पहुँचे।
हर फ़ाइनल रन में कैप्चर किए गए PNG का SHA‑256 hash एक‑सा था। नतीजा एक संकीर्ण निष्कर्ष को समर्थन देता है: इस ब्राउज़र बिल्ड, फिक्स्ड इमेज, टास्क‑रिक्वेस्ट और स्वामित्व वाले फॉर्म के साथ इम्प्लीमेंटेड फ्लो दोनों मोड्स में काम करता है।
टेस्ट‑तैयारी ने एक इमेज‑सीमितता भी उजागर की। पहले इस्तेमाल की गई फ़िक्स्चर, Pillow के default फ़ॉन्ट से रेंडर की गई थी और exact‑answer चेक पास नहीं कर पाई। अंतिम तुलना में स्पष्ट रूप से चुना हुआ Arial फ़ॉन्ट इस्तेमाल हुआ। पहले का फेल्योर success में नहीं गिना गया और यह कारण है कि रिकग्निशन प्रॉब्लम की जांच करते समय मूल इनपुट को संभालकर रखा जाए।
किसी दोहराई जाने वाली इमेज पर चार रन जनरल रिकग्निशन‑accuracy का अनुमान नहीं लगा सकते। ये यह भी साबित नहीं करते कि headless तेज है, headed चैलेंज घटाता है, या कोई सेटिंग प्रोडक्शन वेबसाइट के access‑निर्णयों को बदल देती है। यह नतीजा एक इंटीग्रेशन‑चेक है, परफॉर्मेंस‑रैंकिंग नहीं।
उपयोगी डायग्नोसिस, पास और फेल रन के बीच सबसे पहले दिखने वाले अंतर से शुरू होता है।
अगर चैलेंज‑इमेज अलग है, तो पहले कैप्चर और rendering को जांचें। अगर इमेज एक‑सी है लेकिन API रिक्वेस्ट फेल है, तो सर्विस‑एरर और रिक्वेस्ट‑सेटिंग्स inspect करें। अगर usable answer लौटता है लेकिन फॉर्म उसे reject करता है, तो मौजूदा चैलेंज, सबमिशन‑टाइमिंग, cookie‑association और एप्लिकेशन‑वैलिडेशन को जांचें।
टेस्ट एडिट करने से पहले दोनों रन को संरक्षित रखें। व्यूपोर्ट बदलना, delay जोड़ना, ब्राउज़र‑चैनल स्विच करना और सेशन‑refresh एक साथ कर देने से भले ही रन पास हो जाए, यह नहीं बताएगा कि किस बदलाव ने असर डाला।
यह मान लेने से बचें कि CAPTCHA फेल्योर हमेशा रिकग्निशन‑समस्या है। ब्राउज़र ऑटोमेशन के डिटेक्ट या ब्लॉक होने के कारणों की विस्तृत व्याख्या अन्य तरह के signals को भी कवर करती है। यह तुलना संकरे फोकस में रहती है: क्या ब्राउज़र‑से‑सॉल्वर‑से‑फॉर्म सीक्वेंस नियंत्रित परिस्थितियों में काम करता है।
स्टेज‑अलगाव की यही पद्धति विजेट‑आधारित वर्कफ़्लोज़ पर भी उपयोगी है, लेकिन इमेज‑टेस्ट का नतीजा किसी अलग CAPTCHA‑फैमिली पर सीधे लागू नहीं किया जा सकता।
reCAPTCHA या Turnstile के लिए, मौजूदा टास्क‑डॉक्यूमेंटेशन से आवश्यक पैरामीटर्स और अपेक्षित रिज़ल्ट की पहचान करें। एप्लिकेशन को अब भी अपने इरादतन action को validate करना होगा। इमेज‑रिकग्निशन की सफलता विजेट‑टोकन फ्लो साबित नहीं करती, और ब्राउज़र‑लॉन्च‑ऑप्शन बदलने से गायब टास्क‑कॉन्टेक्स्ट अपने‑आप नहीं मिल जाता।
CI के लिए, वही assertions रिकॉर्डेड पैकेज और ब्राउज़र वर्ज़न के साथ चलाएँ। हेडेड रन के लिए वर्किंग ग्राफिकल‑सेशन भी चाहिए; अगर कोई Linux‑runner वर्चुअल डिस्प्ले इस्तेमाल करता है, तो उस environment को भी एक टेस्ट‑कंडीशन के रूप में डॉक्यूमेंट करें। वर्चुअल‑डिस्प्ले रन इस तुलना का हिस्सा नहीं था।
ब्राउज़र‑एक्सटेंशन एक अलग कंडीशन हैं। यहाँ की टेस्ट में Python API‑रिक्वेस्ट और कोई एक्सटेंशन नहीं था। केवल API‑टेस्ट के नतीजे से inference करने के बजाय, उसी ब्राउज़र‑बिल्ड पर एक्सटेंशन‑लोडिंग और बर्ताव को अलग से verify करें।
वर्कफ़्लो को देखने के लिए headed मोड का उपयोग करें और उसे explicit चेक्स के साथ दोहराने के लिए headless मोड का। एक‑सा इनपुट compare करें और निष्कर्ष निकालने से पहले एप्लिकेशन के रिस्पॉन्स को verify करें। CapSolver documented चैलेंज‑टास्क के लिए रिज़ल्ट दे सकता है; टेस्ट को दिखाना चाहिए कि वह रिज़ल्ट वर्कफ़्लो में कहाँ प्रवेश करता है और acceptance कैसे कन्फर्म होती है।
प्रश्न: क्या CAPTCHA solving headless मोड में काम कर सकती है?
हाँ। इस लेख की नियंत्रित इमेज वर्कफ़्लो headless मोड में वास्तविक API‑रिक्वेस्ट के साथ सफलतापूर्वक पूरी हुई। यह नतीजा उसी फ़िक्स्चर और environment पर लागू है; यह गारंटी नहीं है कि कोई दूसरा चैलेंज‑टाइप या प्रोडक्शन वेबसाइट भी वैसा ही बर्ताव करेगी।
प्रश्न: क्या headed मोड headless मोड से ज़्यादा accurate है?
यह तुलना accuracy‑अंतर स्थापित नहीं करती। अंतिम रन‑सेट में दोनों मोड ने identical इमेज bytes सबमिट किए। व्यापक accuracy‑दावा के लिए प्रतिनिधि चैलेंज, बड़ा sample और सुसंगत acceptance‑क्राइटेरिया की ज़रूरत होगी।
प्रश्न: CAPTCHA टेस्ट headed में पास और headless में फेल क्यों हो जाता है?
कारण बदला हुआ ब्राउज़र‑बिल्ड, इनपुट‑कैप्चर, टाइमिंग, सेशन‑स्टेट या एप्लिकेशन‑बिहेवियर हो सकता है। ब्राउज़र मोड को प्रमाणित कारण मानने के बजाय सबसे पहले अलग दिखने वाले evidence की तुलना करें। किसी बदलाव का टेस्ट करते समय वर्कफ़्लो के बाकी हिस्से को स्थिर रखें।
प्रश्न: क्या API success response का मतलब है कि CAPTCHA वर्कफ़्लो पास हो गया?
नहीं। सर्विस को usable रिज़ल्ट लौटाना चाहिए और एप्लिकेशन को बाद की action स्वीकार करनी चाहिए। इस टेस्ट ने लौटे हुए टेक्स्ट और स्वामित्व वाले सर्वर की acceptance‑रिस्पॉन्स दोनों को चेक किया, साथ ही rejection‑बिहेवियर verify करने के लिए wrong‑answer‑चेक भी रखा।
प्रश्न: क्या reCAPTCHA, Turnstile, एक्सटेंशंस या virtual display का टेस्ट किया गया था?
नहीं। जो तुलना चलाई गई, उसमें फिक्स्ड न्यूमेरिक इमेज, ImageToTextTask API और लोकल फॉर्म का इस्तेमाल हुआ, macOS पर headless और headed Chromium‑channel रन के साथ। उन अन्य environment को उनके अपने टेस्ट की ज़रूरत है।
Rajinder Singh
Deep Learning Researcher
Making CAPTCHA solving more reliable in automated workflows.
लेखक के बारे में
जानें कि Laravel में उसके HTTP क्लाइंट के साथ CAPTCHA सॉल्वर को कैसे इंटीग्रेट करें, अपनी API कुंजी की सुरक्षा करें, इमेज टेक्स्ट को पहचानें, और API त्रुटियों को सुरक्षित रूप से संभालें।
Cypress में एक Node टास्क के साथ CAPTCHA सॉल्वर जोड़ें, API कुंजियों को ब्राउज़र कोड से बाहर रखें, और एक परखे हुए JavaScript उदाहरण के साथ आपके स्वामित्व वाले इमेज-CAPTCHA फ़ॉर्म को सत्यापित करें।
