
🎉नयाAI एजेंट के लिए CapSolver-MCP, एजेंट टूल और SDK एकीकरण
Rajinder Singh
Deep Learning Researcher
प्रकाशित Oct 16, 2026
अद्यतन Oct 16, 2026 · मिनट पढ़ने का समय
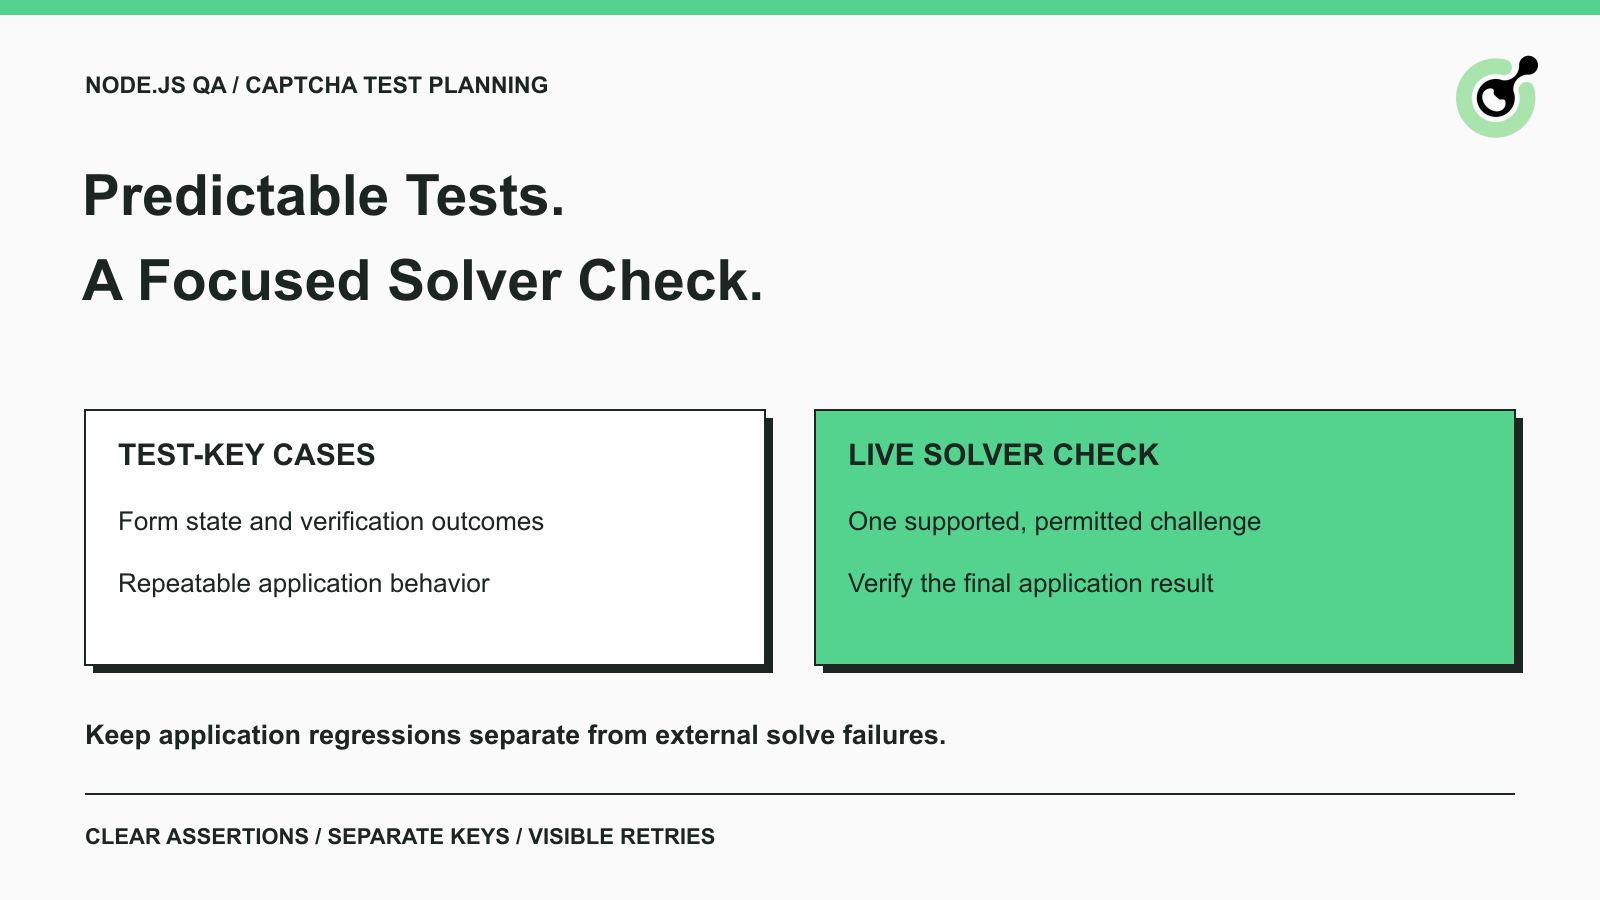
एक Node.js टेस्ट सूट असफल हो सकता है क्योंकि हर रन में CAPTCHA challenge बदलता है, भले ही फ़ॉर्म न बदला हो। इसका उल्टा भी उतना ही महत्वपूर्ण है: टेस्ट अनुमानित testing response के साथ पास हो सकता है जबकि लाइव solver इंटीग्रेशन बिल्कुल भी परीक्षण में न आया हो।
CapSolver केवल उन कम टेस्टों के समूह में होना चाहिए जिन्हें वास्तव में समर्थित CAPTCHA solving चलाने की आवश्यकता है। ज़्यादातर एप्लिकेशन regression को नियंत्रित इनपुट और विक्रेता की testing options से अधिक सीधे तरीक़े से टेस्ट किया जा सकता है। यह गाइड समझाता है कि Node.js QA सूट में इन ज़िम्मेदारियों को कैसे बाँटना है, उपयोगी Assertions कैसे परिभाषित करने हैं, और असफलताओं की जाँच कैसे करनी है। यह टेस्ट प्लान केवल उन एप्लिकेशनों पर लागू होता है जिन्हें आप own करते हैं या टेस्ट करने की अनुमति रखते हैं।
Component व्यवहार, verification handling और लाइव ब्राउज़र journey को अलग करें क्योंकि हर लेयर एक अलग सवाल का जवाब देती है।
एक component टेस्ट एप्लिकेशन के अपने इंटरफ़ेस और state की जाँच करता है। verification‑handling टेस्ट देखता है कि बैकएंड किसी स्वीकृत या अस्वीकृत परिणाम को कैसे ट्रीट करता है। लाइव journey मौजूदा बाहरी इंटीग्रेशन को ब्राउज़र और एप्लिकेशन के साथ मिलकर जाँचती है। तीनों को हर फ़ॉर्म टेस्ट में मिला देने से असफलता का कारण ढूँढना मुश्किल हो जाता है।
| टेस्ट लेयर | टेस्ट को क्या स्थापित करना चाहिए | External solver ज़रूरी? |
|---|---|---|
| Component और फ़ॉर्म state | Validation, messages, pending state और controls सही तरह से व्यवहार करें | नहीं |
| Verification handling | बैकएंड verification result के अनुसार ऑपरेशन को स्वीकार या अस्वीकार करे | आम तौर पर नहीं; समर्थित testing configuration या स्पष्ट रूप से लेबल की गई controlled responses का उपयोग करें |
| Live permitted journey | समर्थित solving path और एप्लिकेशन मौजूदा पेज पर साथ‑साथ काम करें | हाँ, जब यही इंटीग्रेशन परीक्षण में हो |
एक CAPTCHA टेस्ट केवल इसलिए सफल नहीं हो जाता कि widget दिख गया। जिस व्यवहार को Assert कर रहे हैं, उसे नाम दें। “Rejected verification result के बाद error message दिखता है” नाम “CAPTCHA काम कर रहा है” से ज़्यादा स्पष्ट है।
इन लेयरों को टेस्ट रिपोर्ट में अलग‑अलग पहचाने जाने योग्य रखें। पास होता हुआ component सूट किसी skipped लाइव चेक को छुपा न दे, और किसी external‑service असफलता को एप्लिकेशन regression साबित करके रिपोर्ट न किया जाए जब तक आप एप्लिकेशन के सबूत न देख लें।
जब उद्देश्य live challenge solving के बजाय repeatable एप्लिकेशन व्यवहार हो, तो विक्रेता द्वारा दी गई documented test keys का उपयोग करें।
Google के reCAPTCHA testing guidance में v2 के लिए test key pair दिया गया है जो वास्तविक challenges से बचाता है और verification पास कर देता है। v3 के लिए Google अलग testing key की सलाह देता है और नोट करता है कि testing environment में मिलने वाले स्कोर वास्तविक ट्रैफ़िक को सही तरह से नहीं दर्शाते।
ये दोनों निर्देश एक‑दूसरे के स्थान पर उपयोग नहीं किए जा सकते। v2 testing pair v3 risk score के व्यवहार को स्थापित नहीं करता। Score‑dependent एप्लिकेशन branches को controlled verifier outcomes के साथ टेस्ट करें और उस टेस्ट को आपकी decision logic के simulation के रूप में लेबल करें। किसी वास्तविक configured इंटीग्रेशन से मिली Observations को अलग रखें।
Cloudflare के Turnstile testing reference में dummy sitekeys और secret keys दिए गए हैं, जिनके pass, fail और duplicate‑token व्यवहार documented हैं। जिस केस को जाँच रहे हैं उसके लिए निर्धारित combination ही प्रयोग करें। Dummy token और production verifier के साथ success path का टेस्ट करना मान्य तरीका नहीं है।
reCAPTCHA environment setup के विस्तृत विवरण के लिए मौजूदा test-key guide का उपयोग करें। यहाँ का टेस्ट प्लान Node.js सूट में इन settings की जगह और solver चेक कब जोड़ना है, इस पर केंद्रित है।
ब्राउज़र का public sitekey, एप्लिकेशन का server‑side verification secret, और CapSolver account key तीनों के अलग‑अलग काम हैं।
Sitekey यह चुनता है कि पेज कौन‑सी CAPTCHA configuration render करेगा। Backend verifier अपना अलग उपयुक्त credential उपयोग करता है। Solver client solving request के लिए CapSolver account key का उपयोग करता है। सिर्फ़ इसलिए कि तीनों में “key” शब्द है, उन्हें एक‑दूसरे के field में कॉपी न करें।
Node.js प्रोजेक्ट में server‑side credentials को approved server या CI configuration में रखें। CapSolver account key को ब्राउज़र को भेजे जाने वाले JavaScript में न डालें। Test और production configuration को अलग‑अलग पहचानने योग्य रखें और release प्रक्रिया को इस तरह सेट करें कि production environment में testing settings reject हो जाएँ।
लाइव चेक चलने से पहले permitted host, टेस्ट फ़ॉर्म, challenge type, अपेक्षित परिणाम और stopping conditions परिभाषित करें।
किसी नियंत्रित test record और non‑sensitive operation का उपयोग करें। उदाहरण के लिए, आपके स्वामित्व वाला demo फ़ॉर्म सफल verification के बाद एक test receipt identifier लौटा सकता है। Assertion केवल CAPTCHA widget के गायब होने पर नहीं, बल्कि उस identifier और अपेक्षित state पर फ़ोकस करे।
Solve पूरा न होने की स्थिति में क्या होना चाहिए, इसे स्पष्ट रूप से लिखें। टेस्ट या तो किसी उपयोगी stage और reason के साथ fail होना चाहिए, या आपकी documented टेस्ट नीति के अनुसार unavailable के रूप में मार्क होना चाहिए। यह टेस्ट live चेक के बीच में चुपचाप test key पर स्विच करके success रिपोर्ट न कर दे।
यही कॉन्ट्रैक्ट यह भी बताए कि पेज configuration का मालिक कौन है और external इंटीग्रेशन की जाँच कौन करेगा। असफलता की समीक्षा कर रहे डेवलपर को यह पता होना चाहिए कि कौन‑सा deployment, कौन‑सी test configuration और एप्लिकेशन का कौन‑सा revision उपयोग में था। रिपोर्ट में किसी secret value की ज़रूरत नहीं; controlled configuration reference काफ़ी है।
हर component टेस्ट में solver को कॉल करने के बजाय किसी प्रतिनिधि permitted journey का उपयोग करें।
लाइव चेक की dependency प्रोफ़ाइल local state टेस्ट से अलग होती है। यह current page parameters, external service availability, result handling और एप्लिकेशन, सभी पर निर्भर है। इसी path को exercise करने वाली बहुत‑सी कॉपियाँ चलाने से स्वतः ज़्यादा उपयोगी coverage नहीं मिल जाती।
जहाँ उपयुक्त हो, उस dependency के लिए अलग schedule या explicit टेस्ट ग्रुप परिभाषित करें। चुनाव आपकी release ज़रूरतों पर आधारित होना चाहिए। हर एप्लिकेशन के लिए एक जैसे universal solve‑time threshold या गढ़े हुए success प्रतिशत को requirement की तरह न लें।
अपना CapSolver बोनस कोड रिडीम करें
अपना automation बजट तुरंत बढ़ाएँ!
CapSolver अकाउंट में टॉप‑अप करते समय बोनस कोड CAP26 का उपयोग करें और हर रिचार्ज पर अतिरिक्त 5% बोनस पाएँ — बिना किसी लिमिट के।
इसे अभी अपने CapSolver Dashboard में रिडीम करें।
QA Assertion में उपयोग करने से पहले task request और result handling को मौजूदा CapSolver कॉन्ट्रैक्ट से मिलाएँ।
createTask reference account credential और task object का वर्णन करता है। Asynchronous task के लिए, लौटे हुए identifier को सहेजें और उसी task का result getTaskResult flow से प्राप्त करें। स्वीकार किया गया creation request एक intermediate घटना है।
वही task चुनें जो पेज से मेल खाती हो। उदाहरण के लिए, reCAPTCHA v2 task reference उसका page URL, public sitekey, variants और solution structure परिभाषित करता है। टेस्ट को किसी असंबंधित tutorial से लिया sample URL या key पुन: उपयोग नहीं करना चाहिए और फिर resulting असफलता का दोष ब्राउज़र फ़्रेमवर्क पर नहीं डालना चाहिए।
लौटे हुए result को मौजूदा टेस्ट केस और ब्राउज़र state से जोड़े रखें। यदि टेस्ट पेज reload करता है या फ़ॉर्म नया challenge बनाता है, तो देखें कि क्या मूल parameters और result अभी भी उसी ऑपरेशन से संबंधित हैं। Parallel cases में shared mutable token वेरिएबल से बचें।
ऐसा मेंटेन रखा गया Node.js client उपयोग करें जिसके requests और responses मौजूदा आधिकारिक कॉन्ट्रैक्ट का पालन करते हों। Client को फ़ॉर्म से अलग टेस्ट करें, ताकि JSON parsing या transport समस्या को पूरे ब्राउज़र journey को दोबारा चलाए बिना निदान किया जा सके।
Verification response संभाले जाने के बाद एप्लिकेशन के इरादतन परिणाम पर Assertion करें।
स्वामित्व वाले test फ़ॉर्म के लिए जाँचें कि अपेक्षित ऑपरेशन एक बार स्वीकार हुआ और अपेक्षित test identifier लौटाया। Rejection path भी जाँचें: verification result missing या rejected होने पर एप्लिकेशन को ऑपरेशन commit नहीं करना चाहिए। User को दिखने वाली state टेस्ट करें, जिसमें यह भी शामिल है कि स्वीकृत flow के ज़रिए नई कोशिश संभव है या नहीं।
Playwright की assertion डॉक्यूमेंटेशन उन Assertions में फ़र्क़ बताती है जो अपने‑आप retry करती हैं और जो तुरंत चेक करती हैं। जिस state के दिखाई देने की आप उम्मीद करते हैं, उसके लिए उपयुक्त Assertion का चयन करें। Fixed delay के बाद कमज़ोर Assertion किसी धीमी असफलता को सफल जाँच जैसा दिखा सकती है।
सबूत ईमानदार रखें। Mocked verification response यह साबित करती है कि एप्लिकेशन उस supplied response को कैसे संभालता है। Vendor test key provider के testing path को exercise करती है। Live solver result यह साबित करता है कि किसी विशेष solving प्रयास ने कोई परिणाम लौटाया। केवल पूरी journey ही यह स्थापित कर सकती है कि परीक्षण किया गया एप्लिकेशन ऑपरेशन उन्हीं शर्तों के तहत पूरा हुआ।
एप्लिकेशन के कॉन्ट्रैक्ट के अनुसार missing input, rejected verification, unavailable dependencies और incomplete एप्लिकेशन result को कवर करें।
हर branch को trigger करने के लिए आपको live CAPTCHA सेवा की ज़रूरत नहीं। Deterministic असफलताओं के लिए समर्थित testing modes या controlled responses का उपयोग करें, और फिर एक छोटा‑सा वास्तविक इंटीग्रेशन चेक रख लें। जहाँ टेस्ट double बैठा है, उसे डॉक्यूमेंट करें, ताकि बाद का maintainer जान सके कि किस network boundary तक परीक्षण हुआ है।
UI callback intermediate Assertion हो सकता है, लेकिन यह अकेला नहीं होना चाहिए। यदि callback चल जाता है और backend result को reject कर देता है, तो टेस्ट को बाद की उस असफलता की व्याख्या करनी चाहिए, न कि पहले वाले event से पास रिपोर्ट कर दे।
पूरे टेस्ट rerun को solver client के अंदर होने वाले retries से अलग गिनें।
Test runner Assertion fail होने पर पूरी journey दोबारा शुरू कर सकता है। यदि solver client भी कई प्रयास करता है, तो रिपोर्ट में दिखने वाला एक टेस्ट केस वास्तव में बाहर की सेवा को कई कॉल कर सकता है। दोनों स्तरों के configured limits साथ‑साथ देखिए और इतने रिकॉर्ड रखें कि इन प्रयासों की व्याख्या की जा सके।
Playwright retry guide पास, flaky और failed परिणामों को अलग‑अलग परिभाषित करता है। उस अंतर को बनाए रखें। जो केस केवल retry पर पास होता है, उसे flaky ही दिखना चाहिए, न कि first‑attempt pass के बराबर गिना जाए।
सिर्फ़ इसलिए solve दोबारा न चलाएँ कि एप्लिकेशन Assertion ग़लत है। यदि service ने अपेक्षित solution लौटाया लेकिन फ़ॉर्म selector किसी पुराने component की ओर इशारा कर रहा है, तो एक और paid attempt selector को सही नहीं कर देगा। Retry limits बढ़ाने से पहले stage का निदान करें।
Parallel runs के लिए टेस्ट डेटा और page state को isolate रखें। एप्लिकेशन‑generated receipt उसी केस से जुड़ा होना चाहिए जिसने उसे बनाया, और किसी एक ब्राउज़र context का result दूसरे द्वारा consume नहीं होना चाहिए। ये नियंत्रण failure reports को पुनरुत्पादित करना भी आसान बनाते हैं।
टेस्ट लेयर, configured challenge type, failing stage और एप्लिकेशन outcome को साथ‑साथ रिपोर्ट करें।
एक छोटा रिकॉर्ड भी request‑construction error, pending solver task, rejected verifier response और missing final UI state के बीच फ़र्क़ बता सकता है। एप्लिकेशन revision और test‑run identifier जोड़ें। Credentials, पूरे solution tokens, cookies और असंबंधित form डेटा को साधारण रिपोर्टों से बाहर रखें।
Service‑reported असफलताओं के लिए CapSolver error reference का उपयोग करें। हर समस्या को “CAPTCHA failed” में बदल देने की बजाय सटीक code सुरक्षित रखें। एप्लिकेशन defects के लिए प्रासंगिक Assertion और redacted backend outcome रखें।
मूल टेस्ट कॉन्ट्रैक्ट को रिपोर्ट के साथ रखें। Predictable एप्लिकेशन टेस्ट और live solver checks को अलग‑अलग तरह का evidence रिपोर्ट करना चाहिए, ताकि maintainer समझ सके कि इंटीग्रेशन का कौन‑सा हिस्सा exercise हुआ।
उपयोगी Node.js CAPTCHA सूट एप्लिकेशन के व्यवहार को अनुमानित तरीक़े से साबित करता है और external solving path को सोच‑समझकर जाँचता है।
Repeatable फ़ॉर्म और verification केसों के लिए vendor testing options का उपयोग करें, फिर जब यह इंटीग्रेशन आपके permitted workflow का हिस्सा हो, तो छोटे, समर्थित live‑solving चेक के लिए CapSolver का उपयोग करें। Retries, test data और अंतिम Assertions को स्पष्ट रखें ताकि हरा परिणाम स्पष्ट अर्थ रखता हो।
व्यापक QA schedule में जोड़ने से पहले एक समर्थित solving path और एक एप्लिकेशन‑स्तर परिणाम को validate करें।
प्र: क्या हर Node.js फ़ॉर्म टेस्ट को CAPTCHA solver को कॉल करना चाहिए?
नहीं। ज़्यादातर फ़ॉर्म और verification‑state टेस्ट समर्थित testing configuration या controlled responses का उपयोग कर सकते हैं। लाइव solving को उन्हीं checks तक सीमित रखें जिनका उद्देश्य उसी dependency को exercise करना है।
प्र: क्या reCAPTCHA test keys solver की quality मापती हैं?
नहीं। वे documented testing path को exercise करती हैं। वे live challenge‑solving performance नहीं मापतीं और न ही यह स्थापित करती हैं कि production ट्रैफ़िक का आकलन कैसे होगा।
प्र: CapSolver API key कहाँ स्टोर की जानी चाहिए?
इसे approved server‑side या CI secret configuration में रखें। यह पेज के public sitekey से अलग है और ब्राउज़र JavaScript में ship नहीं की जानी चाहिए।
प्र: एक असफल टेस्ट कई solving प्रयास कैसे trigger कर सकता है?
Solver client retry कर सकता है और test runner पूरा केस दोबारा चला सकता है। दोनों स्तरों को साथ‑साथ देखें और हर प्रयास को उसके मूल टेस्ट से जोड़कर रखें।
प्र: अंतिम Assertion को क्या जाँचना चाहिए?
एप्लिकेशन के स्वामित्व वाले परिणाम की जाँच करें, जैसे अपेक्षित पहचानकर्ता के साथ स्वीकृत परीक्षण संचालन। लौटाया गया समाधान या पूर्ण किया गया कॉलबैक केवल एक मध्यवर्ती संकेत है।
Rajinder Singh
Deep Learning Researcher
Making CAPTCHA solving more reliable in automated workflows.
लेखक के बारे में
सामान्य सीमेन्स कैप्चा एकीकरण समस्याओं को ठीक करने के लिए परीक्षण सेटिंग्स, एक्सटेंशन्स, वेट्स, इफ्रेम संदर्भ, सॉल्वर प्रतिक्रियाएं, और एप्लिकेशन परिणाम की जांच करें।
खोज इरादा विचलन निगरानी के निर्माण के लिए, सर्च कंसोल डेटा, नियंत्रित सीरप अवलोकन, इरादा लेबल, विश्वास गेट्स, साक्ष्य और सुरक्षित स्वचालन के साथ।
