

🎉NUEVOCapSolver para agentes de IA-Integraciones de MCP, herramientas de agente y SDK
Aloísio Vítor
Image Processing Expert
Publicado Nov 17, 2026
Actualizado Nov 17, 2026 · min de lectura
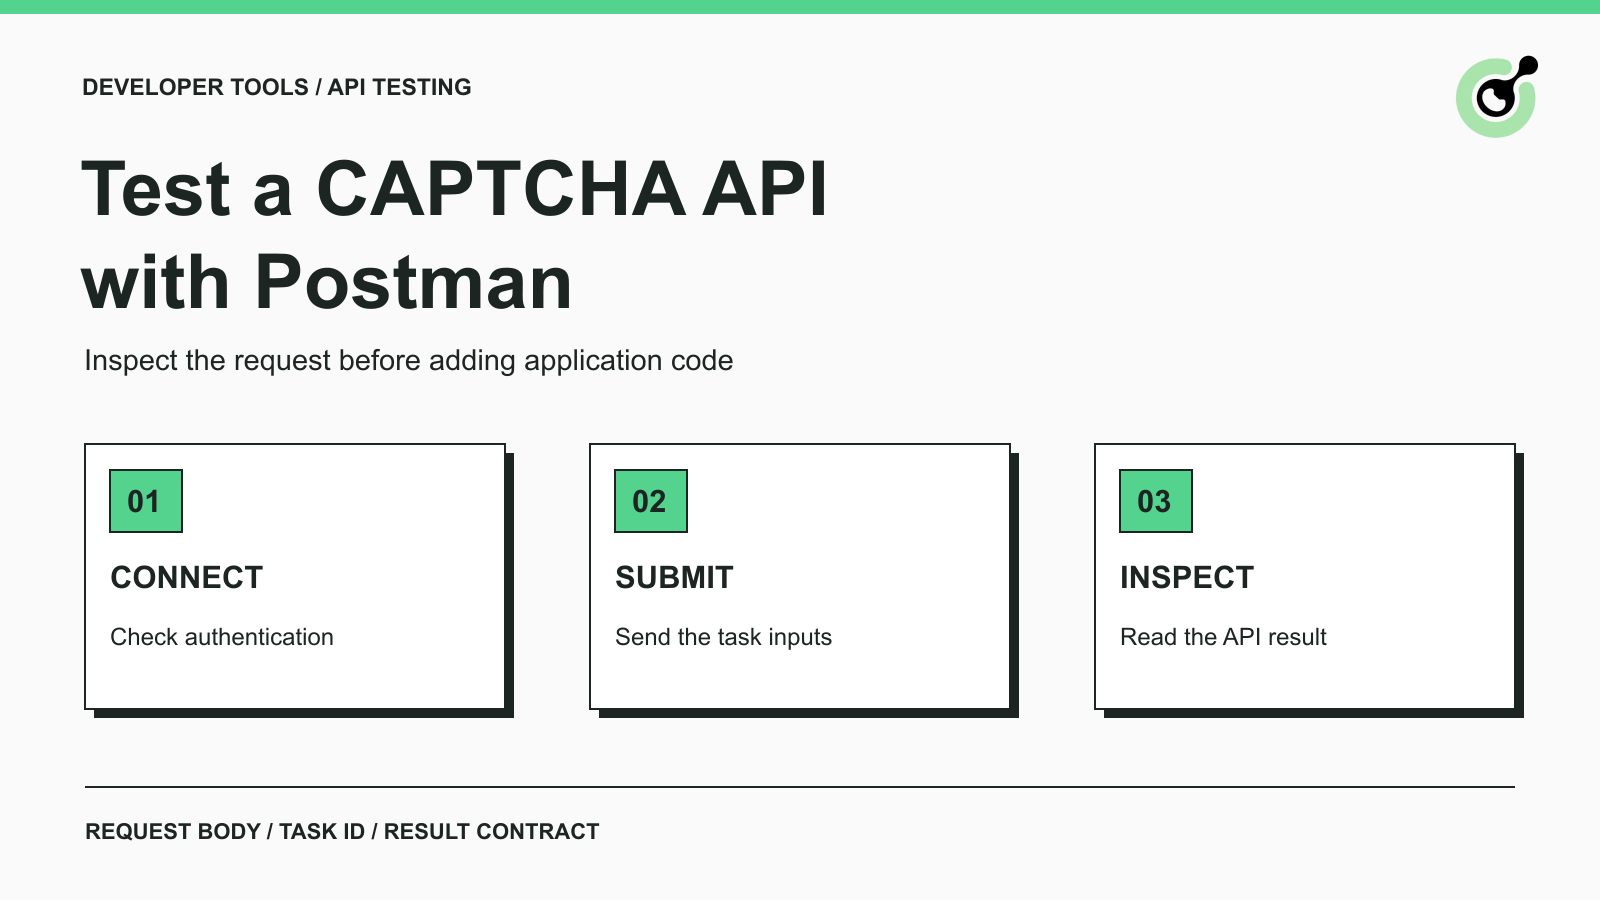
Postman es un cliente de API para construir solicitudes, inspeccionar respuestas y organizar colecciones reutilizables. Es útil cuando un desarrollador quiere separar un problema de formato de solicitud de un error de SDK o de aplicación. En lugar de depurar el navegador, la aplicación y el cliente del solver simultáneamente, primero puedes inspeccionar el intercambio de la API por sí solo.
Este tutorial usa CapSolver como ejemplo de API documentada. El flujo de trabajo abarca la autenticación de cuenta, el envío de tareas y la inspección de resultados. No afirma que Postman opere un navegador ni que complete automáticamente un formulario protegido. Usa tu propia página de pruebas u otro flujo de trabajo explícitamente autorizado cuando pases de un resultado de API a pruebas de aplicación.
Necesitas un cliente de Postman, una clave de API de CapSolver y entradas válidas para la tarea de CAPTCHA específica que quieras probar.
Para una tarea basada en token, eso normalmente incluye la URL de la página y la site key pública, además de cualquier campo adicional requerido por la documentación actual de la tarea. Comienza con el tipo de tarea compatible que realmente uses. No sustituyas un nombre similar de otro servicio de CAPTCHA ni asumas que un ejemplo de reCAPTCHA se aplica a todos los proveedores.
Mantén tres credenciales separadas. Tu clave de cuenta de CapSolver autentica las solicitudes a la API del solver. La site key del sitio web identifica la configuración de su CAPTCHA. Un secreto de verificación del propietario del sitio pertenece al backend del sitio web y no es la clave de cuenta del solver. Esta distinción evita un error de configuración común antes de que envíes la primera solicitud.
Usa un entorno dedicado a esta prueba. Postman admite variables en las solicitudes, lo que evita editar el mismo valor en varios lugares. Almacena secretos reales usando el mecanismo local o de bóveda aprobado por tu equipo. Nunca publiques una colección exportada que contenga una clave de cuenta. Revisa también los ajustes de autorización heredados: un token bearer a nivel de colección no relacionado no sustituye al campo documentado clientKey.
Límite de verificación: las formas de solicitud de abajo provienen de la documentación oficial actual de la API. Los marcadores de posición requieren tus propias credenciales y entradas de página autorizadas. Una solicitud getBalance ejecutada con Postman Newman y una clave de marcador de posición deliberadamente inválida alcanzó el endpoint oficial y devolvió un error JSON de la API. Eso solo comprueba la ruta negativa de autenticación; la autenticación correcta, creación de tareas y resolución de CAPTCHA requieren tu propia cuenta y no se ejercitaron en esta comprobación.
La solicitud getBalance es el lugar más sencillo para validar la autenticación de la cuenta sin crear una tarea de pago.
Crea una solicitud POST a https://api.capsolver.com/getBalance. Elige un cuerpo JSON raw y confirma que la solicitud usa Content-Type: application/json. Usa esta estructura oficial de solicitud getBalance, reemplazando el marcador de posición localmente:
{
  "clientKey": "YOUR_API_KEY"
}
Envía la solicitud e inspecciona el cuerpo de la respuesta. Una respuesta HTTP por sí sola no es suficiente: inspecciona los campos de error de la API. Una respuesta autenticada correcta incluye la información de cuenta documentada. Un error de autenticación te indica que corrijas la clave o el acceso de la cuenta antes de probar una tarea de CAPTCHA.
Si Postman recibe HTML, un error de proxy o una redirección inesperada, primero comprueba la URL y el componente que devuelve esa respuesta. No intentes resolver un CAPTCHA solo para diagnosticar un endpoint de API incorrecto. Mantén la verificación TLS activada; los errores de certificado deben investigarse en lugar de ocultarse en la configuración del cliente.
Postman también puede importar solicitudes cURL. Su documentación de importación explica esta vía. Si importas un ejemplo oficial, inspecciona después el método, la URL, las cabeceras y el cuerpo. Importar una solicitud no demuestra que sus credenciales o entradas de tarea sean válidas.
CreateTask envía una tarea de resolución de CAPTCHA; el tipo de tarea determina qué campos pertenecen al cuerpo.
Para una tarea estándar reCAPTCHA v2 sin proxy, la referencia oficial de reCAPTCHA v2 define la siguiente estructura. Esta es una plantilla de solicitud ilustrativa: reemplaza todos los marcadores de posición con los valores reales de tu página de prueba autorizada antes de enviarla a https://api.capsolver.com/createTask.
{
  "clientKey": "YOUR_API_KEY",
  "task": {
    "type": "ReCaptchaV2TaskProxyLess",
    "websiteURL": "YOUR_AUTHORIZED_PAGE_URL",
    "websiteKey": "YOUR_WEBSITE_SITE_KEY"
  }
}
La capitalización del tipo de tarea importa. Copia los nombres de los campos desde la referencia oficial en lugar de deducirlos a partir del nombre del producto. No añadas parámetros no compatibles para compensar un error cuya causa no hayas identificado.
Guarda esta solicitud por separado de la solicitud de saldo. Ponle un nombre de colección descriptivo, como el tipo de tarea y el entorno de prueba, para no ejecutar accidentalmente una tarea de producción mientras compruebas una página de desarrollo. Para una prueba manual, pulsa Send una vez e inspecciona el resultado antes de hacer cualquier otra cosa.
Si la respuesta informa de un error, corrígelo antes de continuar. Si se creó una tarea asíncrona, conserva el taskId devuelto. Una solicitud posterior debe usar ese identificador exacto. Pulsar repetidamente Send en createTask inicia nuevos intentos; no es la forma de preguntar por una tarea existente.
Canjea tu código de bono de CapSolver
Aumenta tu presupuesto de automatización al instante.
Usa el código de bono CAP26 cuando recargues tu cuenta de CapSolver para obtener un 5% de bono adicional en cada recarga, sin límites.
Canjéalo ahora en tu Panel de CapSolver
Para una tarea asíncrona, getTaskResult comprueba la tarea que ya enviaste.
Crea una solicitud POST separada a https://api.capsolver.com/getTaskResult. La solicitud oficial de resultado de tarea usa la misma clave de cuenta y el identificador de tarea devuelto:
{
  "clientKey": "YOUR_API_KEY",
  "taskId": "TASK_ID_RETURNED_BY_CREATE_TASK"
}
Inspecciona errorId antes de interpretar el estado. Un estado processing significa que aún no hay una solución disponible. Un estado ready significa que puedes inspeccionar el objeto solution documentado. Para la tarea reCAPTCHA v2 anterior, el token se devuelve en solution.gRecaptchaResponse. Otros tipos de tarea pueden devolver campos diferentes, así que elige el parser según el contrato de la tarea.
Comienza con solicitudes manuales mientras aprendes el intercambio. Espera según la guía de sondeo documentada actual antes de comprobar de nuevo y detente en un plazo máximo de tarea predefinido. No pongas createTask dentro de una ejecución repetida de colección solo para imitar sondeo. Si tu aplicación automatiza después el sondeo, usa el mismo taskId para ese intento y maneja explícitamente los errores terminales.
El resultado de una tarea es un dato operativo sensible. Redacta tokens al compartir capturas de pantalla con colegas. El identificador de tarea y el código de error pueden ser suficientes para explicar un problema de solicitud; un volcado completo de la respuesta suele ser innecesario.
ImageToTextTask devuelve el texto reconocido en la respuesta de createTask en lugar de requerir getTaskResult.
Usa la referencia oficial de ImageToTextTask cuando pruebes una imagen de CAPTCHA de texto. Su campo body contiene los datos Base64 de la imagen. Mantén esa imagen separada de PDFs de informes, documentos de facturas o capturas de pantalla completas del navegador: este endpoint es para la tarea de reconocimiento de imagen documentada, no para extracción de documentos arbitraria.
Comprueba la respuesta en busca de un error de API y luego lee solution.text cuando la llamada tenga éxito. Conserva el resultado como cadena. Convertir un valor reconocido como 0072 en un número lo cambia antes de que la aplicación tenga oportunidad de validar la respuesta.
Este comportamiento de respuesta directa es la razón por la que un bucle de colección universal es un mal punto de partida. Construye un pequeño grupo de solicitudes para la tarea que necesitas y sigue el contrato de retorno real de ese grupo. La guía existente de la API de image-to-text explica con más detalle el límite entre entrada y salida.
La resolución de problemas es más rápida cuando distingues el intercambio HTTP, el resultado de la API y el resultado del sitio web.
En la capa HTTP, inspecciona el destino real, el tipo de respuesta y si el cliente recibió alguna respuesta. En la capa de API, inspecciona errorId y el código de error documentado. En la capa del sitio web, inspecciona si la aplicación aceptó una solución correcta, actual y asociada. La lista oficial de códigos de error es la fuente para el significado de los errores de la API.
Si la solicitud de saldo falla, los parámetros de tarea aún no son lo primero que hay que cambiar. Si la autenticación de saldo tiene éxito pero createTask falla, inspecciona el tipo seleccionado y sus campos requeridos. Si una tarea está ready pero la aplicación rechaza el resultado, repetir la misma solicitud de Postman puede solo crear tareas adicionales. Comprueba en su lugar el contexto de la página y la ruta de validación del sitio web.
No describas una respuesta de token correcta como una prueba de navegador de extremo a extremo. Postman no ha suministrado automáticamente el token a tu aplicación, ni ha conservado su estado de navegador, ni ha enviado el formulario, ni ha verificado el resultado de negocio. Para tu propia integración de reCAPTCHA, la documentación de verificación del lado del servidor de Google explica la responsabilidad independiente del sitio web.
Una colección útil preserva la estructura de la solicitud y las comprobaciones de respuesta esperadas, manteniendo las credenciales fuera de los artefactos compartidos.
Guarda solicitudes distintas para saldo, creación de tarea y resultado de tarea. Explica qué valores son suministrados por el usuario y cuáles provienen de una respuesta anterior. Borra tokens de ejemplo y claves de cuenta antes de exportar la colección. Inspecciona el JSON exportado en lugar de asumir que un campo enmascarado en la interfaz hace que el archivo sea seguro para compartir.
El collection runner de Postman puede ayudar a repetir una secuencia de solicitudes controlada. Mantén el alcance explícito: una comprobación de formato de solicitud, una comprobación de autenticación y una resolución de pago son pruebas distintas. Usa un presupuesto pequeño y aprobado de prueba para la última, con entradas de tarea conocidas y una condición clara de parada.
Usa Postman para hacer visible el intercambio de la API antes de añadir complejidad de aplicación. Una vez que los campos de solicitud y el manejo de resultados sean correctos, traslada el mismo contrato documentado a tu aplicación y verifica su resultado real. CapSolver proporciona el paso de resolución compatible; tu flujo de trabajo sigue siendo responsable de usar el resultado correctamente.
P: ¿Puede Postman resolver un CAPTCHA por sí solo?
Postman envía solicitudes de API. Un servicio de resolución de CAPTCHA realiza la tarea de resolución compatible, mientras tu aplicación maneja el resultado devuelto.
P: ¿Dónde debo poner la clave de API de CapSolver?
Ponla en el campo clientKey de la solicitud JSON documentada. Mantén el valor real privado y no lo confundas con la site key pública del sitio web.
P: ¿Todas las tareas requieren getTaskResult?
No. Las tareas asíncronas usan el endpoint de resultado de tarea, mientras que ImageToTextTask devuelve su resultado de reconocimiento directamente. Sigue la documentación actual para tu tipo de tarea elegido.
P: ¿Por qué recibo un token pero el sitio web sigue fallando?
El sitio web tiene un paso de aceptación independiente. Un token actual y correctamente asociado debe usarse en el flujo de aplicación apropiado; recibirlo en Postman no completa ese flujo.
P: ¿Debo ejecutar createTask repetidamente mientras espero?
No. Comprueba la tarea asíncrona existente con getTaskResult y su taskId devuelto. La creación repetida de tareas no es sondeo y puede crear trabajo y cargos innecesarios.
Aloísio Vítor
Image Processing Expert
Interpreting the visual signals behind web workflows.
SOBRE EL AUTOR
Compara los solucionadores de CAPTCHA en Python según el diseño de su SDK, el soporte para asincronía, las entradas de las tareas y las responsabilidades del navegador. Elige una API con una prueba de aceptación práctica.
Aprende cuándo los CAPTCHA distinguen entre mayúsculas y minúsculas, cómo evitar errores entre letras mayúsculas y minúsculas y qué significan los límites de reconocimiento de imágenes para la integración de tu solucionador.
