

🎉NUEVOCapSolver para agentes de IA-Integraciones de MCP, herramientas de agente y SDK
Aloísio Vítor
Image Processing Expert
Publicado Nov 20, 2026
Actualizado Nov 20, 2026 · min de lectura
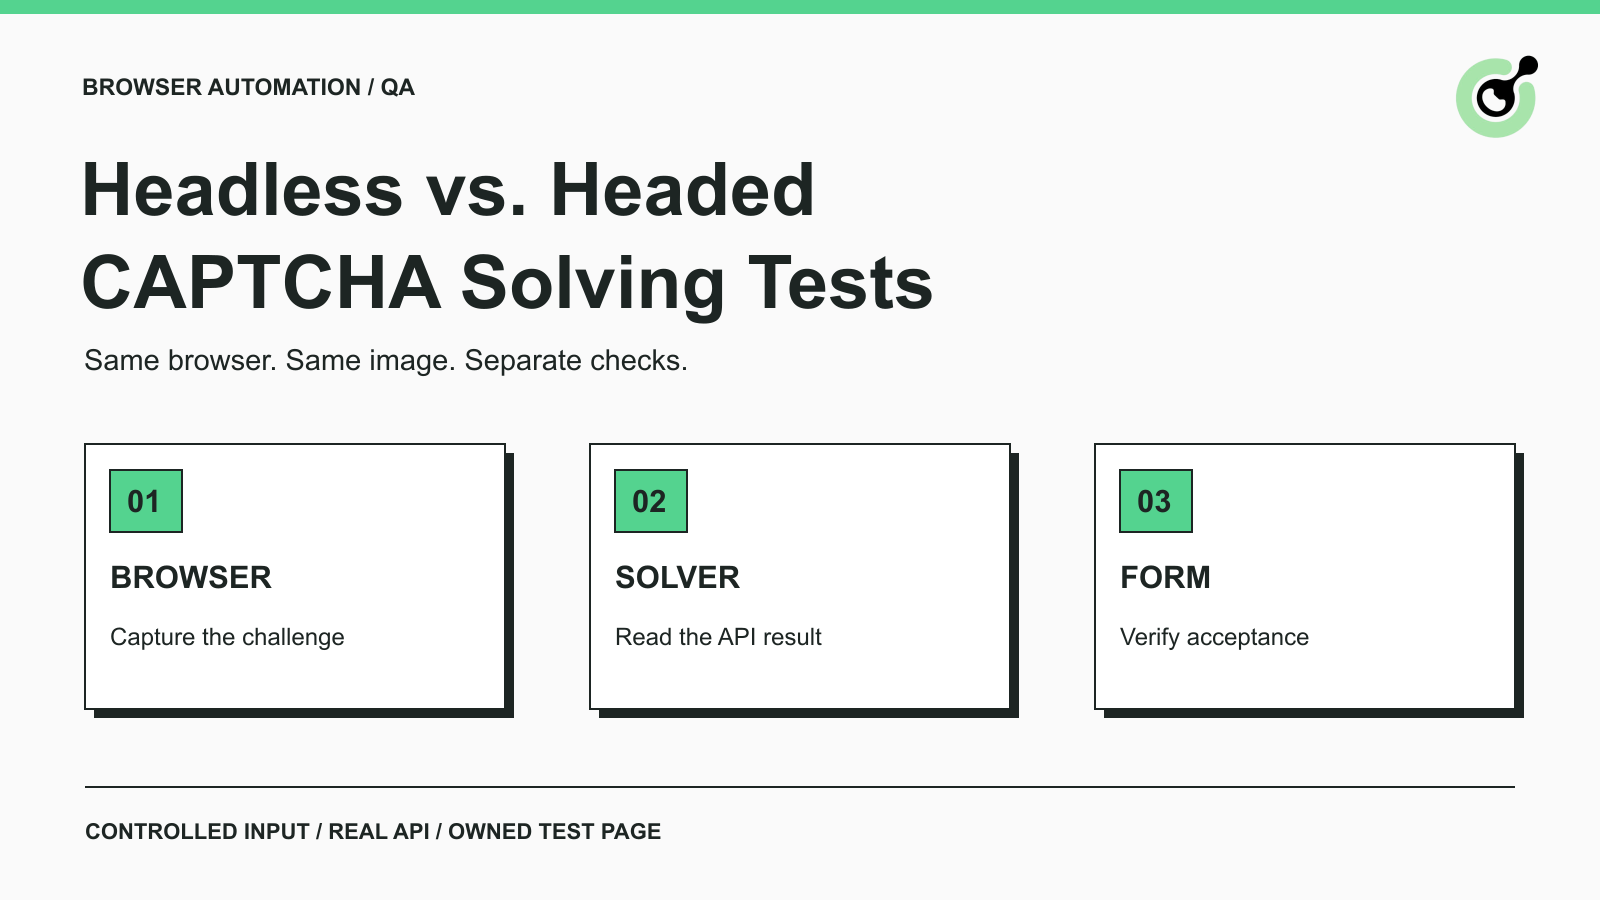
Un flujo de CAPTCHA puede pasar mientras observas el navegador y fallar cuando se ejecuta sin supervisión. La diferencia visible convierte al modo del navegador en un sospechoso evidente, pero pueden haberse modificado otras cosas: el ejecutable, el perfil, el viewport, los tiempos o la imagen enviada. Cambiar de modo sin controlar esas variables produce un diagnóstico débil.
Esta guía explica cómo comparar los dos modos alrededor de una operación real de resolución. La prueba utilizada empleó CapSolver para reconocer una imagen en una página local propia y luego envió la respuesta devuelta al servidor de esa misma página. El objetivo es mostrar un diseño de prueba útil y sus comprobaciones de aceptación. No es una prueba contra un sitio web de terceros ni una afirmación de que un modo derrote la detección del navegador.
Un navegador headless se ejecuta sin ventana visible, mientras que el modo con interfaz muestra la interfaz del navegador.
Esa distinción describe el modo de ejecución. No determina si la página contiene un desafío de imagen, un widget basado en tokens u otro paso de verificación. Identifica el desafío real antes de elegir la operación correspondiente del solver.
La documentación de la implementación headless de Chrome explica que las versiones modernas de Chrome comparten código entre sus modos headless y con interfaz (headful). Las afirmaciones antiguas de que Chrome headless es necesariamente una implementación de navegador totalmente separada requieren comprobaciones específicas por versión.
Las herramientas de automatización aún pueden seleccionar ejecutables distintos. La guía de navegadores de Playwright distingue su canal Chromium normal del shell headless separado. Registra qué se lanza en la prueba en lugar de asumir que un ajuste booleano es la única diferencia entre dos ejecuciones.
El modo con interfaz es útil para observar un fallo, mientras que el modo headless es útil para ejecución desatendida una vez que el flujo tiene aserciones significativas.
| Necesidad de prueba | Modo con interfaz | Modo headless |
|---|---|---|
| Ver aparecer el desafío | La ventana visible facilita inspeccionar la secuencia | Captura capturas de pantalla y logs en las etapas relevantes |
| Repetir una prueba de aceptación propia | Útil durante el desarrollo y diagnóstico | Adecuado para comprobaciones repetidas sin supervisión |
| Confirmar que se aplicó el resultado del solver | Observa la interacción y haz la aserción del resultado | Haz la misma aserción; la ausencia de ventana no es una excepción |
| Comparar un fallo entre modos | Mantén alineadas la configuración y la compilación del navegador | Mantén alineadas la configuración y la compilación del navegador |
No elijas el modo con interfaz solo porque una ejecución haya pasado. Primero determina si se utilizaron el mismo desafío, condiciones de sesión y lógica de envío. De igual forma, una prueba en headless que pasa no demuestra que todas las páginas de producción se comportarán de forma idéntica.
Una comparación útil cambia el modo del navegador mientras mantiene constantes las entradas relevantes del flujo.
Registra la versión del paquete de automatización, la versión del navegador, el canal seleccionado, el viewport, la configuración regional y si cada ejecución usa un contexto nuevo. Mantén igual la navegación de la página y la lógica de aserciones. Evita añadir demoras de depuración solo a un modo, porque eso también cambiaría el tiempo que se está probando.
Nuestra comparación utilizó Playwright 1.60.0 y Chrome for Testing 148.0.7778.96. Ambos modos seleccionaron explícitamente el canal Chromium, con un viewport de 1280 × 720 y una configuración regional en-US. La única opción de lanzamiento que varió fue la opción documentada headless. La referencia de lanzamiento de navegador de Playwright define esa opción y la selección del canal.
Esas son las versiones y configuraciones de esta ejecución, no versiones prescritas para todos los despliegues. Usa un entorno compatible y registra sus versiones exactas al repetir la comparación.
El fixture propio mostraba una única imagen numérica y validaba la respuesta enviada en su servidor local. Una cookie conectaba la visita de la página con esa comprobación del lado del servidor. Cada envío consumía el desafío, así que la prueba cargaba una página nueva antes del siguiente intento.
La imagen fija te permite preguntar si dos modos de navegador produjeron la misma entrada para el solver. Es intencionalmente simple y no debe confundirse con una implementación de CAPTCHA de producción ni con una distribución representativa de desafíos.
Para tu propia prueba, utiliza un formulario de staging o un fixture controlado por tu equipo. Mantén la respuesta esperada en el servidor de pruebas o en datos de prueba, fuera de la ruta de reconocimiento de la automatización del navegador. El runner debe obtener la respuesta del solver, no de la variable de valor esperado.
Mantén la credencial del solver en el proceso que realiza la solicitud a la API. El navegador necesita la página del desafío, no tu clave de API de pago. Almacena metadatos saneados de la solicitud y los resultados para diagnóstico, sin registrar credenciales ni copiar datos de página no relacionados dentro de una tarea del solver.
Canjea tu código de bonificación de CapSolver
Aumenta tu presupuesto de automatización al instante.
Usa el código de bonificación CAP26 al recargar tu cuenta de CapSolver para obtener un 5% extra de bonificación en cada recarga, sin límites.
Canjéalo ahora en tu Panel de CapSolver
La comparación debe identificar en qué etapa falla, en lugar de registrar un único aprobado o fallo indiferenciado.
Navega a la página propia, espera a que se cargue la imagen del desafío y captura el elemento de imagen. Revisa las dimensiones y el contenido de la captura antes de enviarla al servicio.
Guarda un hash de los bytes PNG exactos que se envían. Si los hashes difieren entre modos, inspecciona las imágenes: una podría estar recortada, escalada de forma distinta o capturada antes de cargarse. Una diferencia en la salida del solver no puede atribuirse únicamente al modo del navegador cuando el servicio recibió imágenes diferentes.
En esta prueba, las capturas del elemento de imagen coincidieron byte a byte en las cuatro ejecuciones finales. Esa observación elimina una fuente de ambigüedad para este fixture. No establece un renderizado idéntico para todas las páginas web.
La prueba envió cada imagen a la API ImageToTextTask documentada utilizando su cuerpo de imagen en Base64. Esta tarea devuelve directamente el resultado del reconocimiento; el runner comprobó el campo de error de la API y exigió un resultado de texto no vacío antes de continuar.
Mantén el tipo de tarea y la configuración opcional sin cambios entre modos. Distingue también un fallo de red de un error del servicio o de una forma de respuesta inesperada. Una respuesta HTTP correcta por sí sola no es evidencia suficiente de que exista una respuesta utilizable.
Esta etapa es una operación real de API remota. La página local y su desafío son datos de prueba controlados; la respuesta del solver no está simulada. Esa distinción hace que la prueba sea útil para comprobar la conexión entre la captura del navegador, la solicitud al servicio y el manejo del formulario.
Usa el texto devuelto por el solver en el formulario asociado al desafío actual. Luego inspecciona la respuesta de validación del servidor u otro resultado explícito de la aplicación. Que un clic de botón se complete sin excepción no es suficiente.
El servidor propio devolvía un valor de aceptación y la prueba exigía que la página mostrara Accepted. Cada ejecución también enviaba primero una respuesta deliberadamente incorrecta y requería Rejected. Se cargaba un desafío nuevo antes de la solicitud real al solver, porque el fixture consumía cada envío.
Esa comprobación negativa ayuda a demostrar que la ruta positiva es significativa. Si tanto la respuesta incorrecta como la respuesta del solver son aceptadas, el fixture no puede distinguir un flujo de solver que funciona de un formulario que ignora el campo de CAPTCHA.
Ambos modos de navegador completaron el flujo final de imagen controlada, con la misma imagen capturada y aserciones positivas y negativas explícitas.
El orden final fue: headless, con interfaz, con interfaz, headless. Cada ejecución inició un contexto de navegador nuevo. Dos ejecuciones en headless y dos con interfaz devolvieron texto utilizable y alcanzaron el estado aceptado del servidor. Cada una de las cuatro comprobaciones con respuesta incorrecta alcanzó el estado rechazado.
El PNG capturado tuvo el mismo hash SHA-256 en todas las ejecuciones finales. El resultado respalda por tanto una conclusión limitada: con esta compilación de navegador, imagen fija, solicitud de tarea y formulario propio, el flujo implementado funcionó en ambos modos.
La preparación de la prueba también expuso una limitación de imagen. Un fixture anterior, renderizado con la fuente predeterminada de Pillow, no pasó una comprobación de respuesta exacta. La comparación final usó una fuente Arial seleccionada explícitamente. El fallo anterior no se incluye como éxito y es un motivo para conservar la entrada original al investigar problemas de reconocimiento.
Cuatro ejecuciones sobre una imagen repetida no pueden estimar la precisión general de reconocimiento. Tampoco pueden establecer que headless sea más rápido, que con interfaz reduzca desafíos o que cualquiera de las configuraciones cambie las decisiones de acceso de un sitio de producción. El resultado es una comprobación de integración, no una clasificación de rendimiento.
Un diagnóstico útil parte de la diferencia observable más temprana entre las ejecuciones que pasan y las que fallan.
Si la imagen del desafío difiere, investiga primero la captura y el renderizado. Si la imagen coincide pero la solicitud a la API falla, inspecciona el error del servicio y la configuración de la solicitud. Si se devuelve una respuesta utilizable pero el formulario la rechaza, inspecciona el desafío actual, el tiempo de envío, la asociación de cookies y la validación de la aplicación.
Conserva ambas ejecuciones antes de editar la prueba. Cambiar el viewport, añadir una demora, cambiar el canal del navegador y refrescar la sesión de forma simultánea puede producir una ejecución que pase, pero no mostrará qué cambio fue el relevante.
Evita asumir que un fallo de CAPTCHA es siempre un problema de reconocimiento. La explicación más amplia de por qué se detecta o bloquea la automatización de navegadores abarca otras clases de señales. Esta comparación mantiene un enfoque más estrecho: si la secuencia navegador–solver–formulario funciona bajo condiciones controladas.
La misma separación de etapas ayuda con flujos basados en widgets, pero el resultado de la prueba de imagen no puede transferirse a una familia distinta de CAPTCHA.
Para reCAPTCHA o Turnstile, utiliza la documentación actual de tareas para identificar los parámetros requeridos y el resultado esperado. La aplicación debe seguir validando su acción prevista. Un éxito de reconocimiento de imagen no demuestra un flujo de token de widget, y cambiar una opción de lanzamiento del navegador no aporta el contexto de tarea que falta.
Para CI, ejecuta las mismas aserciones con las versiones registradas del paquete y del navegador. Una ejecución con interfaz también necesita una sesión gráfica funcional; si un runner Linux usa una pantalla virtual, documenta ese entorno como otra condición de prueba. Una ejecución con pantalla virtual no formó parte de esta comparación.
Las extensiones de navegador son otra condición separada. La prueba aquí usó una solicitud de API en Python y ninguna extensión. Verifica la carga y el comportamiento de la extensión con la misma compilación de navegador en lugar de inferir compatibilidad a partir del resultado de una prueba basada solo en API.
Usa el modo con interfaz para observar el flujo y el modo headless para repetirlo con comprobaciones explícitas. Compara la misma entrada y verifica la respuesta de la aplicación antes de sacar conclusiones. CapSolver puede proporcionar el resultado para una tarea de desafío documentada; la prueba debe mostrar exactamente dónde entra ese resultado en el flujo y cómo se confirma la aceptación.
P: ¿Se puede resolver un CAPTCHA en modo headless?
Sí. El flujo controlado con imagen de este artículo se completó en modo headless usando una solicitud real a la API. Ese resultado aplica al fixture y entorno probados; no garantiza que otro tipo de desafío o un sitio de producción se comporten igual.
P: ¿El modo con interfaz es más preciso que el modo headless?
Esta comparación no establece una diferencia de precisión. Ambos modos enviaron bytes de imagen idénticos en el conjunto final de ejecuciones. Una afirmación de precisión más amplia requeriría desafíos representativos, una muestra mayor y criterios de aceptación coherentes.
P: ¿Por qué una prueba de CAPTCHA pasa con interfaz y falla en headless?
La causa puede ser una compilación de navegador distinta, una captura de entrada diferente, cambios en el tiempo, el estado de la sesión o el comportamiento de la aplicación. Compara la evidencia que difiere más pronto en la secuencia en lugar de tratar el modo del navegador como causa probada. Mantén el resto del flujo fijo mientras pruebas un cambio.
P: ¿Una respuesta exitosa de la API significa que el flujo de CAPTCHA pasó?
No. El servicio debe devolver un resultado utilizable y la aplicación debe aceptar la acción posterior. Esta prueba comprobó tanto el texto devuelto como la respuesta de aceptación del servidor propio, con una comprobación de respuesta incorrecta para verificar el comportamiento de rechazo.
P: ¿Se probaron reCAPTCHA, Turnstile, extensiones o una pantalla virtual?
No. La comparación ejecutada utilizó una imagen numérica fija, la API ImageToTextTask y un formulario local en ejecuciones headless y con interfaz usando el canal Chromium en macOS. Esos otros entornos necesitan sus propias pruebas.
Aloísio Vítor
Image Processing Expert
Interpreting the visual signals behind web workflows.
SOBRE EL AUTOR
Aprende cómo integrar un solucionador de CAPTCHA en Laravel con su cliente HTTP, proteger tu clave de API, reconocer texto en imágenes y manejar los errores de la API de forma segura.
Agrega un solucionador de CAPTCHA a Cypress con una tarea de Node, mantén las claves de API fuera del código del navegador y verifica un formulario propio de imagen-CAPTCHA con un ejemplo de JavaScript probado.
