

🎉NUEVOCapSolver para agentes de IA-Integraciones de MCP, herramientas de agente y SDK
Aloísio Vítor
Image Processing Expert
Publicado Nov 12, 2026
Actualizado Nov 12, 2026 · min de lectura
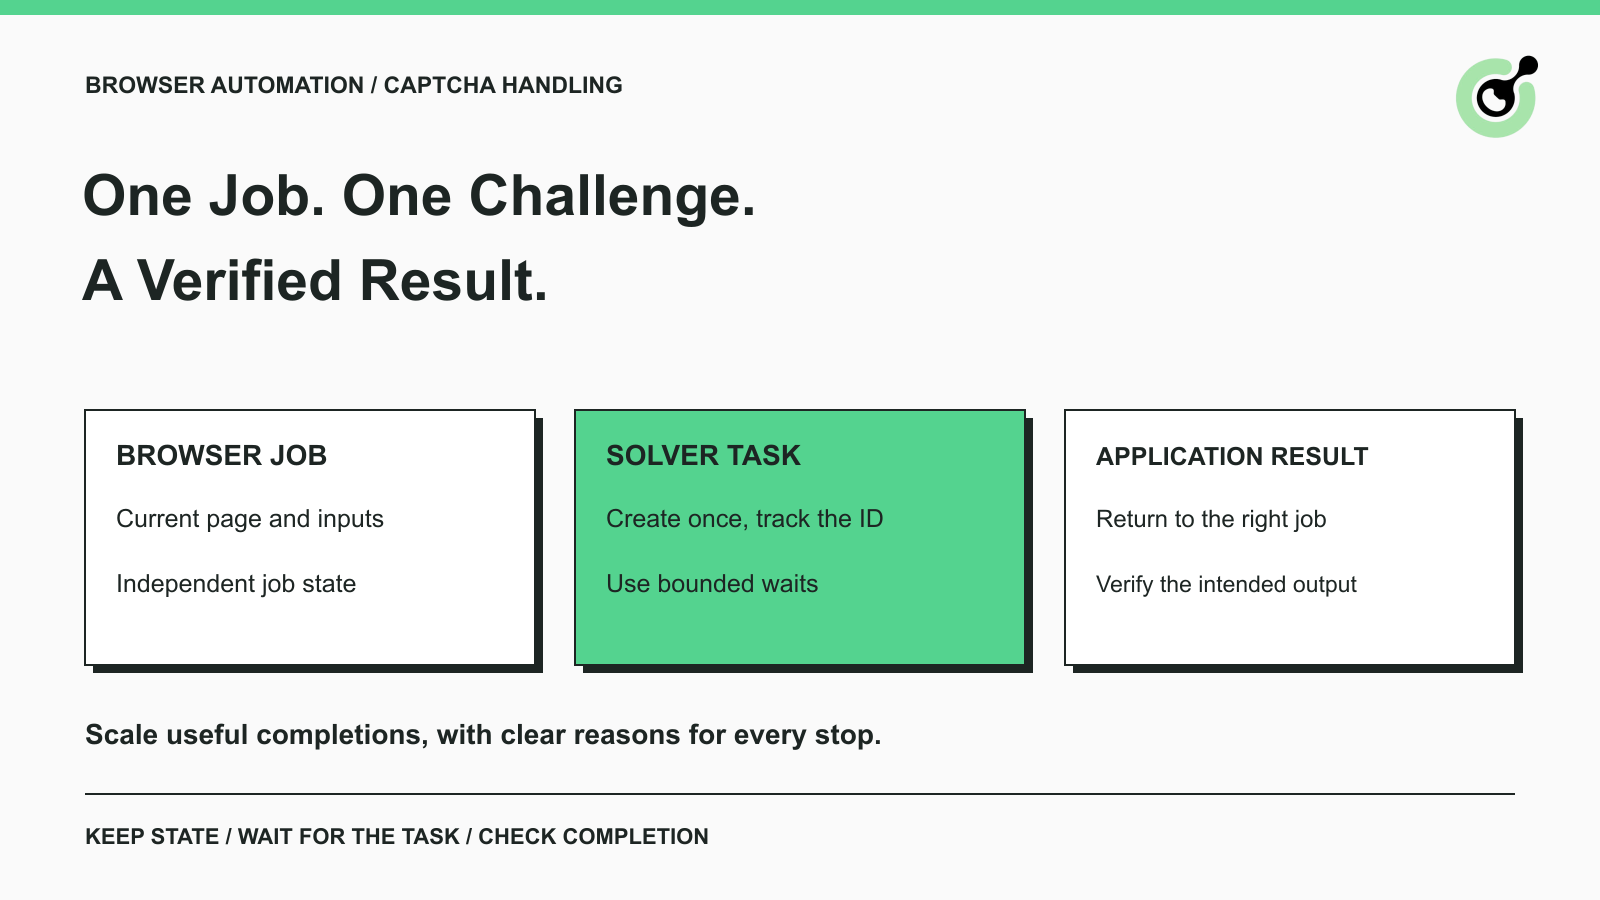
Un trabajo de navegador puede funcionar durante el desarrollo y fallar cuando varios trabajos se ejecutan juntos. Un trabajo actualiza una página mientras su solicitud al solver aún se está ejecutando. Otro recibe una solución pero la asocia con la pestaña de navegador equivocada. Un tercero llega a su fecha límite y vuelve a iniciar todo el flujo de trabajo. Estos son problemas de integración que pueden desperdiciar resultados de CAPTCHA que de otro modo serían útiles.
CapSolver ofrece tareas de resolución documentadas para desafíos compatibles. Tu aplicación sigue controlando el navegador, asociando resultados con trabajos y decidiendo si la acción prevista tuvo éxito. Esta lista de verificación para producción explica cómo probar esa cesión de control en automatización de navegador aprobada y registrar un resultado claro de aprobado o reprobado antes de aumentar el tráfico. Utiliza como ejemplo ilustrativo un flujo de trabajo permitido de lectura de catálogos, sin asumir que todos los catálogos requieren un solver ni presentar un despliegue de cliente como evidencia.
Un solver de CAPTCHA gestiona un desafío de verificación compatible dentro del flujo de trabajo del navegador; el flujo de trabajo sigue siendo responsable de la acción de página prevista y de la salida.
Por ejemplo, un lector de catálogos abre una URL de producto aprobada y espera un identificador de producto, un precio y un valor de disponibilidad. Si aparece un CAPTCHA, el lector pausa ese trabajo, solicita una solución adecuada y revisa la página de nuevo antes de extraer los campos del producto. Si el resultado sigue siendo una página de verificación, el trabajo está incompleto.
Mantén separados los fallos ordinarios del navegador. Un selector faltante, un error de navegación, una denegación de permisos y un CAPTCHA observado requieren respuestas distintas. Enviar cada fallo a un solver hace que la resolución de problemas sea menos útil y puede crear solicitudes que no tienen un desafío coincidente.
La secuencia práctica es: observar la página, identificar el desafío, crear la tarea correspondiente, recuperar la solución, aplicarla mediante la integración compatible y verificar el resultado original. Cada etapa debe tener una entrada clara, un resultado observable y un motivo para detenerse.
Comienza con un conjunto acotado de flujos de trabajo permitidos que representen las páginas y tipos de desafíos que realmente necesitas manejar.
Escribe el resultado esperado antes de empezar. Para un trabajo de catálogo, eso significa el producto correcto y los campos solicitados, no solo una respuesta HTTP exitosa. Para un formulario de prueba propio, significa la confirmación de la aplicación de que el formulario fue aceptado. Esto da a la integración del solver una comprobación concreta de finalización.
Prepara la clave de cuenta necesaria, el saldo de cuenta, el entorno de navegador y la documentación oficial de tareas. Mantén la clave en la configuración secreta de tu aplicación. El sitekey público de una página y tu clave privada del API de CapSolver cumplen funciones distintas y nunca deben sustituirse entre sí.
Ejecuta la línea base con un pequeño número de trabajos activos. Guarda la familia de desafíos, el identificador de tarea del solver cuando se devuelva, el tiempo transcurrido y el resultado final. Estas observaciones establecen qué funciona antes de que añadas ejecución en paralelo. Son más útiles que elegir primero un gran número de workers e investigar los fallos mezclados después.
Cuando pruebes un sitio que posees, distingue las pruebas rutinarias de UI de las pruebas de la integración real del solver. Las pruebas rutinarias pueden usar las instalaciones de prueba documentadas por el proveedor de CAPTCHA cuando estén disponibles. Una prueba de integración controlada tiene un propósito diferente: comprobar tu solver real y la cesión entre éste y tu aplicación. Los resultados de una no deben presentarse como prueba de la otra.
Cada resultado del solver debe regresar al trabajo de navegador y al desafío que lo solicitó.
Usa un identificador de trabajo de aplicación para conectar el contexto del navegador, la página actual y el ID de tarea del solver. Conserva el ID de tarea del API como un valor separado. Un trabajo puede no encontrar ningún CAPTCHA, o puede requerir más de un intento de resolución permitido; esas relaciones deben seguir siendo visibles.
Para flujos de trabajo independientes, usa contextos de navegador separados cuando tu framework los admita. El aislamiento de contextos de navegador de Playwright separa las cookies y otros almacenamientos de sesión entre contextos. El aislamiento es útil para evitar que los cambios de estado de un trabajo afecten a otro. No es una promesa de que un desafío aceptará un resultado.
Dentro de un trabajo, preserva el estado de la página activa mientras la solicitud de resolución está pendiente. Si la página navega, el widget se reinicia o el trabajo se cancela, comprueba si el resultado pendiente aún pertenece al desafío actual antes de usarlo. No trates un resultado tardío como permiso para actuar sobre cualquier página que esté abierta en ese momento.
Un único componente debe poseer la decisión de continuar un trabajo dado. Si tanto un bucle de sondeo como un controlador de tiempo de espera separado pueden enviar el formulario, pueden competir entre sí. Registra si el trabajo está en espera, completado, cancelado o fallido, y haz que la continuación compruebe ese estado antes de actuar.
Esto puede ser un simple registro en tu sistema de workers existente. La parte importante es la decisión que respalda: un resultado obsoleto o ya consumido no puede iniciar otra acción de la aplicación.
La creación confiable de tareas empieza con la familia exacta de CAPTCHA y los parámetros requeridos por la página actual.
Para una tarea de token de reCAPTCHA v2, la guía oficial de reCAPTCHA v2 documenta los nombres de tarea compatibles y los campos, incluyendo la URL del sitio web y el sitekey. Otras familias de desafíos tienen sus propios requisitos. Una solicitud que funcione para una familia no es una plantilla genérica para todos los CAPTCHA.
La documentación de createTask distingue las tareas asíncronas, que devuelven un ID de tarea para recuperación posterior, de las tareas síncronas compatibles que devuelven directamente una solución lista. Maneja la respuesta real en lugar de asumir que todas las solicitudes necesitan la misma secuencia de sondeo.
Elige la integración documentada para tu desafío real. El soporte a nivel de servicio y el soporte en una biblioteca concreta de navegador son comprobaciones distintas; confirma ambos antes de añadir la biblioteca al flujo de trabajo de producción.
Los requisitos de proxy también son específicos de cada tarea. Conserva la configuración documentada para la tarea seleccionada en lugar de asumir que cada token debe usar la IP del navegador, o que una tarea sin proxy cambia la conexión de tu navegador.
Canjea tu código de bono de CapSolver
¡Impulsa tu presupuesto de automatización al instante!
Usa el código de bono CAP26 al recargar tu cuenta de CapSolver para obtener un 5% de bono extra en cada recarga, sin límites.
Canjéalo ahora en tu Panel de CapSolver
Recupera la tarea asíncrona existente hasta que se complete, falle o alcance el plazo acordado por tu aplicación.
La referencia de getTaskResult documenta el estado y el manejo de errores. Una respuesta exitosa con estado ready contiene la solución; una respuesta processing significa que el resultado aún está siendo identificado. Sigue la espera documentada entre comprobaciones. La creación repetida de tareas es un nuevo intento de resolución, no una forma más rápida de recuperar el resultado existente.
Mantén el plazo de tu aplicación diferenciado de un tiempo de espera informado por el servicio. Si tu worker deja de esperar primero, registra un plazo de cliente en lugar de afirmar que el servicio falló internamente. Conserva el ID de tarea para el diagnóstico y evita que una respuesta eventual reactive un trabajo de navegador cancelado.
Usa los códigos de error documentados para elegir la siguiente acción. Datos de tarea incorrectos requieren una corrección de parámetros. Un error de cuenta o saldo requiere revisar la cuenta. Una respuesta de límite de tasa requiere revisar la frecuencia de solicitudes y los límites aplicables. Ninguna de esas condiciones se corrige repitiendo indefinidamente la misma solicitud de forma inmediata.
Un reintento debe tener un motivo explícito, un presupuesto restante y un estado de navegador aún válido. Por ejemplo, un parámetro corregido puede justificar otro intento. Una denegación de permisos repetida no.
Define límites de tiempo transcurrido y de intentos de resolución a nivel de flujo de trabajo. Cuando un trabajo alcance cualquiera de los límites, devuelve un resultado incompleto comprensible o entrégalo a una persona. Una detención predecible es más útil que un worker que sigue generando cargos mientras la tarea original ya se volvió obsoleta.
Una solución lista es un resultado intermedio; el flujo de trabajo de navegador solo tiene éxito cuando se verifica su acción u observación prevista.
Usa la respuesta mediante la integración documentada para ese desafío y página. Luego verifica el resultado real de la aplicación. Para un formulario propio, inspecciona la confirmación esperada. Para una lectura de catálogo permitida, verifica el identificador de producto y los campos requeridos. Un widget que desaparece, un título de página cambiado o un token devuelto por sí solos no establecen esos resultados.
La validez del token también importa. La guía de verificación de reCAPTCHA de Google indica que los tokens de respuesta son válidos durante dos minutos y pueden verificarse solo una vez. Esa regla del proveedor no es una vida útil general para cada resultado de solver. Evita poner en cola soluciones para reutilizarlas más tarde y sigue las reglas del desafío que estés manejando.
La preparación del navegador es una comprobación aparte. Las comprobaciones de accionabilidad de Playwright ayudan a asegurar que un elemento está listo para una acción. No prueban que un resultado de CAPTCHA fue aceptado ni que la aplicación completó la operación de negocio. Mantén separadas esas afirmaciones en tu código de prueba y producción.
Para el ejemplo del catálogo, un desafío fallido debe seguir siendo una observación fallida. No conviertas una respuesta vacía en un evento de falta de stock, y no reutilices silenciosamente un precio antiguo como si acabara de ser recogido.
Aumenta gradualmente los trabajos concurrentes, usando la finalización verificada y el tiempo transcurrido para decidir si cada aumento es útil.
Haz un seguimiento de cuántos trabajos están activos, cuántos están esperando un solver, cuántos terminan y cuántos se detienen con cada categoría de error. Si un mayor paralelismo crea más trabajos sin resolver sin aumentar la salida útil, inspecciona la etapa que cambió antes de incrementarla de nuevo.
Evita iniciar muchos trabajos que superarán sus plazos mientras esperan recursos compartidos. La capacidad del navegador, los límites de solicitudes al solver y el calendario de carga de trabajo permitido son restricciones separadas. No existe un valor universal de concurrencia que se adapte a todas las aplicaciones.
Conserva los IDs de tarea en registros de diagnóstico restringidos y usa un conjunto pequeño de categorías para la monitorización. No coloques claves de API, tokens de solución o cookies de sesión en registros ordinarios. La guía de registro de OWASP explica por qué los valores sensibles requieren exclusión o protección.
Cuando las tareas se vuelvan lentas, la guía de solución de problemas del API de CAPTCHA ofrece un seguimiento específico. Mantén las comparaciones dentro de la misma familia de desafíos y flujo de trabajo para que una carga de trabajo cambiada no parezca una regresión del solver.
Una integración de CAPTCHA lista para producción debe demostrar una selección correcta de tareas, una espera controlada y un resultado de aplicación verificado en el mismo flujo de trabajo permitido.
Usa la siguiente lista de verificación como revisión de lanzamiento. Para cada fila, registra la ejecución de prueba, el resultado observado y la persona responsable de un fallo. Una política escrita por sí sola no establece que el código la cumpla.
| Verificación | Cómo comprobarla en una ejecución controlada | Evidencia de aprobación |
|---|---|---|
| Desafío y entradas | Abre la página de prueba permitida y compara la familia detectada y las entradas actuales con su guía oficial de tareas. | El tipo de tarea, la URL de la página y los valores requeridos coinciden con el desafío observado. |
| Credenciales y cuenta | Comprueba que el worker lee su clave de API de la configuración secreta y puede usar la cuenta prevista. | Los errores de cuenta se muestran por separado; la clave no aparece en los registros. |
| Asociación trabajo–tarea | Ejecuta dos trabajos de prueba independientes e inspecciona sus IDs de trabajo y de tarea registrados. | Cada resultado vuelve solo al trabajo que lo solicitó. |
| Respuesta pendiente | Ejercita la rama de espera sin crear otra tarea. | Las comprobaciones repetidas de resultado conservan el mismo ID de tarea y respetan el plazo configurado. |
| Navegación o cancelación | Cancela un trabajo de prueba propio o navega la página de prueba mientras un resultado está pendiente. | Un resultado tardío no puede enviar la página cancelada o cambiada. |
| Error permanente de solicitud | Usa una prueba negativa controlada para una configuración de tarea inválida. | El error se clasifica y se informa; las solicitudes idénticas no se repiten sin una corrección. |
| Finalización de la aplicación | Completa un flujo de trabajo representativo y autorizado. | La confirmación esperada o los campos de datos requeridos se comprueban después de resolver. |
| Informe de fallos | Revisa un trabajo fallido y uno inconcluso. | Ambos conservan un motivo y siguen siendo distinguibles de los trabajos completados. |
| Presupuesto de reintentos | Ejercita la condición de parada configurada en una prueba controlada. | Los límites de intentos y tiempo transcurrido detienen solicitudes de resolución adicionales. |
| Registro y despliegue | Revisa los registros redactados y aumenta la carga de trabajo en una prueba acotada. | No se registran secretos, y la finalización, los fallos, los trabajos pendientes y el tiempo transcurrido siguen siendo visibles. |
| Por ejemplo, un equipo de QA que prueba su propio formulario de cotización puede requerir el identificador de confirmación de la aplicación como aserción final. El token de CAPTCHA es un resultado intermedio. Si la validación se realiza correctamente pero el servicio de cotización devuelve un error, la prueba debe permanecer incompleta y conservar ese error de la aplicación. |
Ejecuta pruebas negativas a través de un arnés de pruebas propio en lugar de enviar tráfico malformado repetidamente a producción. Una respuesta simulada en estado pendiente puede probar tu rama de tiempo de espera, pero no demuestra que una solicitud real al solucionador tenga éxito. Mantén los resultados de esas comprobaciones separados de una ejecución controlada de integración en vivo.
Una comprobación fallida debe identificar qué componente necesita atención. La falta de parámetros de entrada y una tarea no admitida requieren una revisión de configuración. Una solicitud sin respuesta confirmada requiere investigación del transporte. Un resultado listo seguido de un rechazo por parte de la aplicación requiere investigar la fase de transferencia y validación. Una validación completada seguida de una salida faltante requiere una comprobación de la aplicación.
Da a cada categoría una pequeña acción operativa: corregir la solicitud, investigar la conexión, inspeccionar el desafío actual o detener el trabajo con un diagnóstico útil. Esto permite al equipo explicar por qué un reintento está justificado en lugar de tratar el número de reintentos como la solución.
El manejo confiable de CAPTCHAs proviene de una cadena clara: un trabajo específico encontró un desafío admitido, solicitó la solución correspondiente, la consumió en el contexto correcto y verificó el resultado previsto.
Comienza con esa cadena antes de añadir más trabajadores. CapSolver proporciona el paso documentado de resolución; tu flujo de trabajo aporta la propiedad, los plazos y las comprobaciones de finalización que hacen útil el resultado.
Utiliza la guía oficial de tareas para el desafío que tu flujo de trabajo aprobado realmente encuentra y luego valida el resultado completo del navegador en una pequeña prueba.
P: ¿Agregar un solucionador de CAPTCHA hace que la automatización del navegador sea confiable por sí sola?
No. El solucionador maneja los desafíos admitidos, mientras que tu aplicación sigue gestionando el estado del navegador, la propiedad de la tarea, los plazos y las comprobaciones finales de salida.
P: ¿Cada trabajo de navegador debe tener un contexto separado?
Los trabajos independientes a menudo se benefician de contextos aislados porque sus cookies y su almacenamiento no deberían interferir entre sí. Un trabajo que necesita continuidad debe mantener su propio contexto durante el desafío y la acción posterior.
P: ¿Debo crear otra tarea mientras la primera se está procesando?
Utiliza el ID de tarea existente para recuperar su resultado de acuerdo con el flujo del API documentado. Crea un reemplazo solo bajo una decisión de reintento acotada, con parámetros de entrada actuales y un estado de trabajo válido.
P: ¿Puedo reutilizar una solución entre varios trabajos de navegador?
No des por hecho que una solución es reutilizable. Los tokens pueden tener requisitos de caducidad, de uso único y de contexto; utiliza la documentación del desafío seleccionado y mantén el resultado asociado con el trabajo del que se originó.
P: ¿Qué debo medir antes de incrementar la concurrencia?
Mide la finalización verificada del flujo de trabajo, el tiempo transcurrido, los trabajos pendientes y las categorías de fallos bajo una carga de trabajo consistente. Aumenta el volumen solo dentro de los permisos y límites de los sistemas implicados.
Aloísio Vítor
Image Processing Expert
Interpreting the visual signals behind web workflows.
SOBRE EL AUTOR
Compara n8n, Make y Zapier para flujos de trabajo con CAPTCHA, con una clara distinción entre la integración existente de n8n y la configuración personalizada mediante HTTP.
Encuentra por qué un CAPTCHA visible se omite dentro de un iframe. Verifica el contexto del documento, la carga del widget, los parámetros del sitio y la transferencia del navegador a tu solucionador.
Detecta CAPTCHA en Robot Framework con una palabra clave de Python probada y el SDK oficial del solucionador. Inspecciona los parámetros de la página y comprende dónde se detiene la detección.
Planifica pruebas de CAPTCHA en Node.js con claves de prueba del proveedor, verificaciones controladas del solucionador y aserciones claras. Separa las regresiones del formulario de los fallos en la resolución externa.
