
🎉NUEVOCapSolver para agentes de IA-Integraciones de MCP, herramientas de agente y SDK
Aloísio Vítor
Image Processing Expert
Publicado Oct 16, 2026
Actualizado Oct 16, 2026 · min de lectura
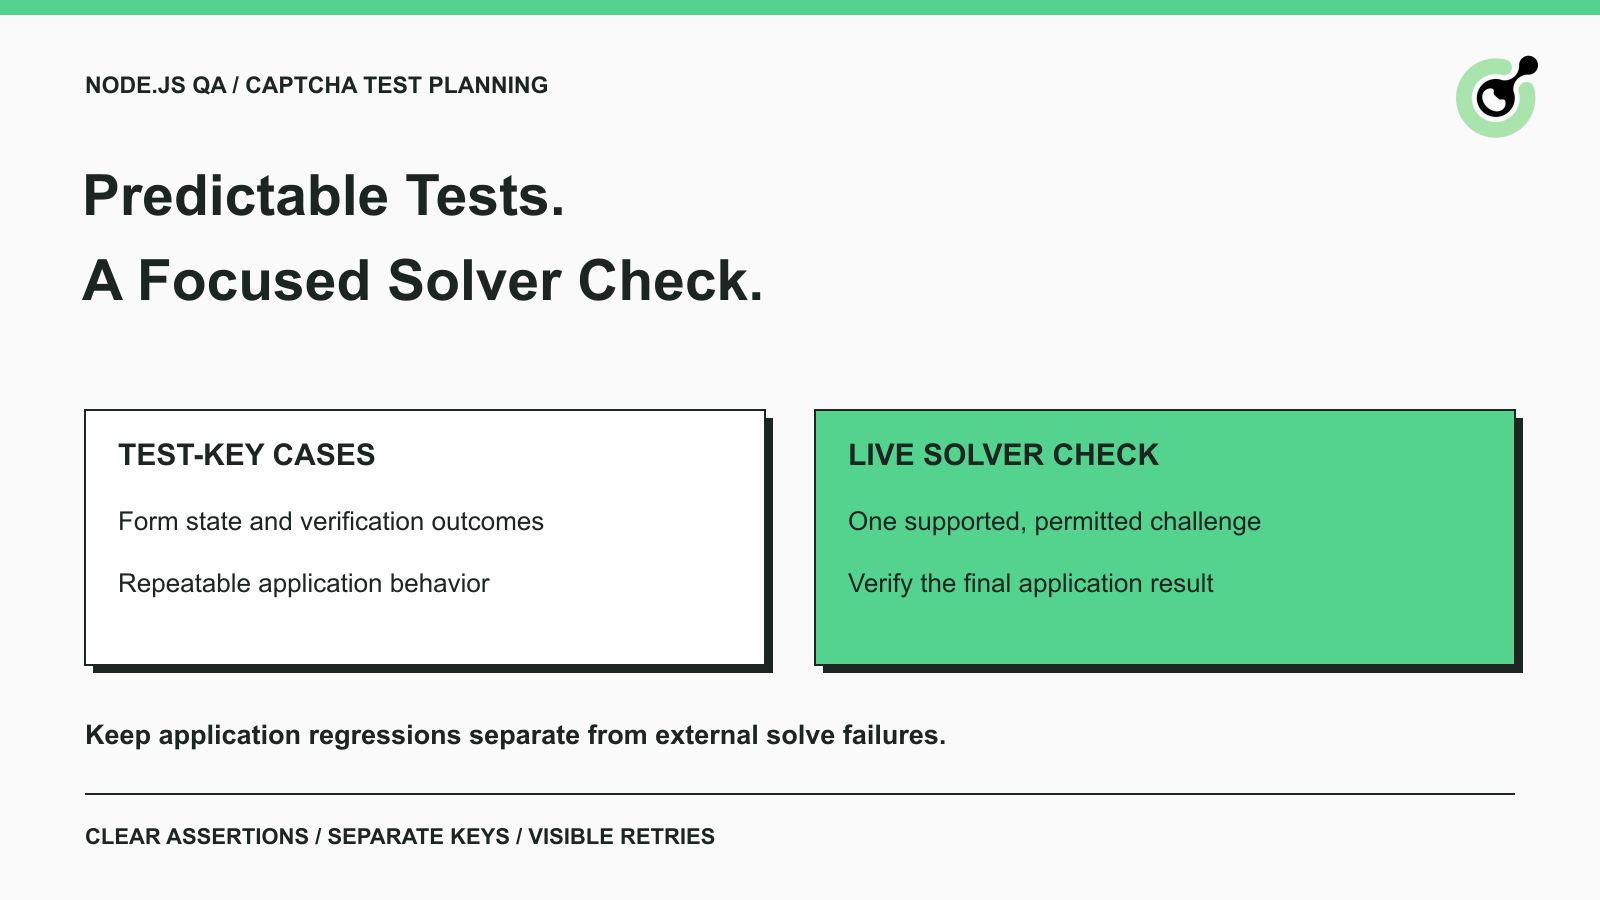
Un conjunto de pruebas de Node.js puede fallar porque un desafío CAPTCHA varía entre ejecuciones, incluso cuando el formulario en sí no ha cambiado. El problema opuesto es igual de importante: una prueba puede pasar con una respuesta de prueba predecible mientras la integración del solver en vivo permanece sin probar.
CapSolver pertenece al conjunto más pequeño de comprobaciones que realmente necesitan ejercitar la resolución de CAPTCHA compatibles. La mayoría de las regresiones de la aplicación pueden probarse de forma más directa con entradas controladas y las opciones de prueba del proveedor. Esta guía explica cómo dividir esas responsabilidades en una suite de QA en Node.js, definir aserciones útiles e investigar fallos. El plan de pruebas se aplica a aplicaciones que posees o para las que tienes permiso de prueba.
Separa el comportamiento de componentes, el manejo de la verificación y el recorrido en vivo del navegador porque cada capa responde a una pregunta distinta.
Una prueba de componente comprueba la propia interfaz y el estado de la aplicación. Una prueba de manejo de verificación comprueba cómo el backend trata un resultado aceptado o rechazado. Un recorrido en vivo comprueba la integración externa actual junto con el navegador y la aplicación. Combinar las tres en cada prueba de formulario hace que un fallo sea más difícil de diagnosticar.
| Capa de prueba | Lo que la prueba debe establecer | ¿Se necesita solver externo? |
|---|---|---|
| Componente y estado del formulario | Validación, mensajes, estado pendiente y controles se comportan correctamente | No |
| Manejo de verificación | El backend acepta o rechaza la operación según el resultado de la verificación | Normalmente no; usa una configuración de prueba compatible o respuestas controladas claramente etiquetadas |
| Recorrido permitido en vivo | La ruta de resolución compatible y la aplicación funcionan juntas en la página actual | Sí, cuando esa es la integración que se está probando |
Una prueba de CAPTCHA no tiene éxito solo porque el widget aparezca. Nombra el comportamiento específico que estás comprobando. “El mensaje de error aparece tras un resultado de verificación rechazado” es más claro que una prueba llamada “El CAPTCHA funciona”.
Mantén estas capas identificables en el informe de pruebas. Un conjunto de componentes que pasa no debe ocultar una comprobación en vivo omitida, y un fallo de servicio externo no debe describirse como una regresión de formulario confirmada antes de que revises la evidencia de la aplicación.
Usa las claves de prueba documentadas por el proveedor cuando el objetivo sea un comportamiento repetible de la aplicación y no la resolución en vivo de desafíos.
La guía de pruebas de reCAPTCHA de Google proporciona un par de claves de prueba para v2 que evita desafíos reales y pasa la verificación. Para v3, Google recomienda una clave de prueba separada y señala que las puntuaciones en un entorno de prueba pueden no representar con precisión el tráfico real.
Estas dos instrucciones no son intercambiables. Un par de prueba de v2 no establece el comportamiento de una puntuación de riesgo de v3. Prueba las ramas de aplicación dependientes de la puntuación con resultados controlados del verificador y etiqueta esa prueba como una simulación de tu lógica de decisión. Mantén separadas las observaciones de una integración real configurada.
La referencia de pruebas de Turnstile de Cloudflare proporciona sitekeys y secret keys falsas con comportamientos documentados de aprobación, fallo y token duplicado. Usa la combinación prevista para el caso que estás comprobando. Un token falso y un verificador de producción no son una forma válida de probar la ruta de éxito.
Para la configuración detallada del entorno de reCAPTCHA, usa la guía de claves de prueba existente. El plan de pruebas aquí se centra en dónde pertenecen esos ajustes en una suite de Node.js y cuándo añadir una comprobación con solver.
El sitekey público del navegador, el secreto de verificación del servidor de la aplicación y la clave de cuenta de CapSolver tienen funciones diferentes.
El sitekey selecciona la configuración de CAPTCHA que la página muestra. El verificador del backend usa su propia credencial adecuada. El cliente del solver usa la clave de cuenta de CapSolver para la solicitud de resolución. No copies una en otro campo solo porque todas contienen la palabra “key”.
En un proyecto Node.js, mantén las credenciales del lado del servidor en la configuración aprobada del servidor o del CI. No coloques la clave de cuenta de CapSolver en el JavaScript que se envía al navegador. Mantén distinguibles las configuraciones de prueba y producción, y haz que el proceso de release rechace los ajustes de prueba en el entorno de producción.
Define el host permitido, el formulario de prueba, el tipo de desafío, el resultado esperado y las condiciones de parada antes de que se ejecute la comprobación en vivo.
Usa un registro de prueba controlado y una operación no sensible. Por ejemplo, un formulario de demostración propio puede devolver un identificador de recibo de prueba tras una verificación correcta. La aserción debe confirmar ese identificador y el estado esperado, no solo que un widget de CAPTCHA ha desaparecido.
Indica qué debe ocurrir cuando la resolución no se complete. La prueba debe fallar con una etapa y un motivo útiles, o marcarse como no disponible según una política de pruebas documentada. No debe cambiar silenciosamente a una clave de prueba a mitad de la comprobación en vivo e informar de éxito.
El mismo contrato debe identificar quién es el dueño de la configuración de la página y quién investiga la integración externa. Un desarrollador que revisa un fallo necesita saber qué despliegue, configuración de prueba y revisión de aplicación se usaron. No se necesita un valor secreto en ese informe; una referencia de configuración controlada es suficiente.
Usa un recorrido permitido representativo en lugar de llamar al solver en cada prueba de componente.
Una comprobación en vivo tiene un perfil de dependencias diferente al de una prueba de estado local. Depende de los parámetros actuales de la página, de la disponibilidad del servicio externo, del manejo del resultado y de la aplicación. Ejecutar muchas copias no proporciona automáticamente una cobertura más útil si todas ejercitan la misma ruta.
Define un calendario separado o un grupo de pruebas explícito para esa dependencia cuando corresponda. La elección debe seguir tus necesidades de release. No trates un umbral universal de tiempo de resolución o un porcentaje de éxito inventado como un requisito para cada aplicación.
Canjea tu código de bono de CapSolver
Aumenta tu presupuesto de automatización al instante.
Usa el código de bono CAP26 al recargar tu cuenta de CapSolver para obtener un 5% de bono extra en cada recarga, sin límites.
Canjéalo ahora en tu Panel de CapSolver
Revisa la solicitud de tarea y el manejo de resultados frente al contrato actual de CapSolver antes de usarlos en una aserción de QA.
La referencia de createTask describe la credencial de la cuenta y el objeto de tarea. Para una tarea asíncrona, guarda el identificador devuelto y recupera el resultado de esa tarea mediante el flujo de getTaskResult. Una solicitud de creación aceptada es un evento intermedio.
Selecciona la tarea que coincide con la página. Por ejemplo, la referencia de tarea de reCAPTCHA v2 define su URL de página, sitekey público, variantes y estructura de solución. Una prueba no debe reutilizar una URL o clave de ejemplo de un tutorial no relacionado y luego atribuir el fallo resultante al framework de navegador.
Mantén el resultado devuelto asociado con el caso de prueba y el estado del navegador actuales. Si la prueba recarga la página o el formulario crea otro desafío, revisa si los parámetros y el resultado originales siguen perteneciendo a la operación. Evita una variable de token mutable compartida entre casos en paralelo.
Usa un cliente de Node.js mantenido cuyos requests y responses sigan el contrato oficial actual. Prueba el cliente por separado del formulario para que un problema de parseo JSON o de transporte pueda diagnosticarse sin volver a ejecutar todo el recorrido de navegador.
Comprueba el resultado previsto de la aplicación después de que se haya manejado la respuesta de verificación.
Para un formulario de prueba propio, comprueba que la operación requerida fue aceptada una sola vez y devolvió el identificador de prueba esperado. Comprueba también la ruta de rechazo: la aplicación no debe completar la operación cuando el resultado de verificación falta o se rechaza. Prueba el estado que ve el usuario, incluido si se puede hacer un nuevo intento mediante el flujo aprobado.
La documentación de aserciones de Playwright distingue entre aserciones que reintentan automáticamente y comprobaciones inmediatas ordinarias. Usa la aserción apropiada para el estado que esperas que se haga visible. Un retardo fijo seguido de una aserción débil puede hacer que un fallo lento parezca una comprobación exitosa.
Mantén honesta la evidencia. Una respuesta de verificación simulada demuestra cómo la aplicación maneja esa respuesta suministrada. Una clave de prueba del proveedor ejercita la ruta de prueba del proveedor. Un resultado de solver en vivo demuestra que un intento de resolución concreto devolvió un resultado. Solo el recorrido completo puede establecer que la operación de aplicación probada se completó bajo esas condiciones.
Cubre entrada ausente, verificación rechazada, dependencias no disponibles y un resultado de aplicación incompleto según el contrato de tu aplicación.
No necesitas un servicio de CAPTCHA en vivo para disparar todas las ramas. Usa modos de prueba compatibles o respuestas controladas para fallos deterministas, y conserva una comprobación más pequeña de integración real. Documenta dónde se encuentra el doble de prueba para que un mantenedor posterior sepa qué frontera de red se ejercitó.
Una devolución de llamada de la UI puede ser una aserción intermedia, pero no debería ser la única. Si la callback se ejecuta y el backend rechaza el resultado, la prueba debe explicar ese fallo posterior en lugar de informar de un éxito a partir del evento anterior.
Cuenta por separado las repeticiones completas de pruebas y los reintentos dentro del cliente del solver.
Un runner de pruebas puede iniciar todo el recorrido de nuevo después de que falle una aserción. Si el cliente del solver también hace varios intentos, un único caso de prueba visible puede dar lugar a más llamadas externas de las que sugiere el informe de pruebas. Revisa juntos los límites configurados y registra suficiente información para explicar esos intentos.
La guía de reintentos de Playwright describe resultados de aprobado, inestable (flaky) y fallido por separado. Conserva esa distinción. Un caso que solo pasa al reintentar debe seguir siendo visible como inestable, en lugar de contarse como equivalente a un aprobado al primer intento.
Evita resolver de nuevo solo porque la aserción de la aplicación sea incorrecta. Si el servicio devolvió la solución esperada pero el selector del formulario apunta a un componente antiguo, otro intento de pago no corregirá el selector. Diagnostica la etapa antes de ampliar los límites de reintentos.
Para ejecuciones en paralelo, aísla los datos de prueba y el estado de la página. Un recibo generado por la aplicación debe asociarse con el caso que lo creó, y un resultado de un contexto de navegador no debe ser consumido por otro. Estos controles también facilitan la reproducción de los informes de fallo.
Informa juntos la capa de prueba, el tipo de desafío configurado, la etapa fallida y el resultado de la aplicación.
Un registro breve puede distinguir un error de construcción de la solicitud de una tarea de solver pendiente, una respuesta rechazada por el verificador o un estado final de UI ausente. Añade la revisión de la aplicación y el identificador de ejecución de pruebas. Mantén las credenciales, los tokens de solución completos, las cookies y los datos de formulario no relacionados fuera de los informes ordinarios.
Usa la referencia de errores de CapSolver para los fallos informados por el servicio. Conserva el código exacto en lugar de sustituir todos los problemas por “El CAPTCHA falló”. Para los defectos de aplicación, conserva la aserción relevante y el resultado del backend redactado.
Mantén el contrato de prueba original junto al informe. Las pruebas previsibles de aplicación y las comprobaciones de solver en vivo deben informar de evidencias diferentes, de modo que un mantenedor pueda saber qué parte de la integración se ejercitó.
Una suite útil de CAPTCHA en Node.js demuestra el comportamiento de la aplicación de forma predecible y comprueba la ruta de resolución externa de forma deliberada.
Utiliza las opciones de prueba del proveedor para casos repetibles de formulario y verificación, y luego usa CapSolver para una pequeña comprobación de resolución en vivo compatible cuando esa integración forma parte de tu flujo de trabajo permitido. Mantén explícitos los reintentos, los datos de prueba y las aserciones finales para que un resultado en verde tenga un significado claro.
Valida una ruta de resolución compatible y un resultado a nivel de aplicación antes de añadir la comprobación a un calendario de QA más amplio.
P: ¿Cada prueba de formulario en Node.js debe llamar a un solver de CAPTCHA?
No. La mayoría de las pruebas de formularios y de estado de verificación pueden usar configuraciones de prueba compatibles o respuestas controladas. Reserva la resolución en vivo para comprobaciones destinadas a ejercitar esa dependencia.
P: ¿Las claves de prueba de reCAPTCHA miden la calidad del solver?
No. Ejercitan una ruta de prueba documentada. No miden el rendimiento de resolución de desafíos en vivo ni establecen cómo se evaluará el tráfico de producción.
P: ¿Dónde debe almacenarse la clave de la API de CapSolver?
Guárdala en la configuración de secretos aprobada del lado del servidor o del CI. Es diferente del sitekey público de la página y no debe enviarse en el JavaScript del navegador.
P: ¿Por qué una sola prueba fallida puede desencadenar varios intentos de resolución?
El cliente del solver puede reintentar, y el runner de pruebas puede volver a ejecutar todo el caso. Revisa ambas capas juntas y asocia cada intento con su prueba original.
P: ¿Qué debe comprobar la aserción final?
Comprueba el resultado propiedad de la aplicación, como una operación de prueba aceptada con el identificador esperado. Una solución devuelta o una devolución de llamada completada es solo una señal intermedia.
Aloísio Vítor
Image Processing Expert
Interpreting the visual signals behind web workflows.
SOBRE EL AUTOR
Solucionar los problemas comunes de integración de CAPTCHA en Selenium verificando la configuración de la prueba, las extensiones, las esperas, el contexto de iframe, las respuestas del solucionador y los resultados de la aplicación.
Elija el SDK Core de Python de CapSolver o la API HTTP directa según el soporte para tareas, el acceso a la página, el manejo de respuestas y las responsabilidades que tu aplicación posee.
