🎉NOVOCapSolver para agentes de IA-Integrações de MCP, ferramentas de agente e SDK
Adélia Cruz
MCP Integration Engineer
Publicado Sep 16, 2026
Atualizado Sep 16, 2026 · minutos de leitura
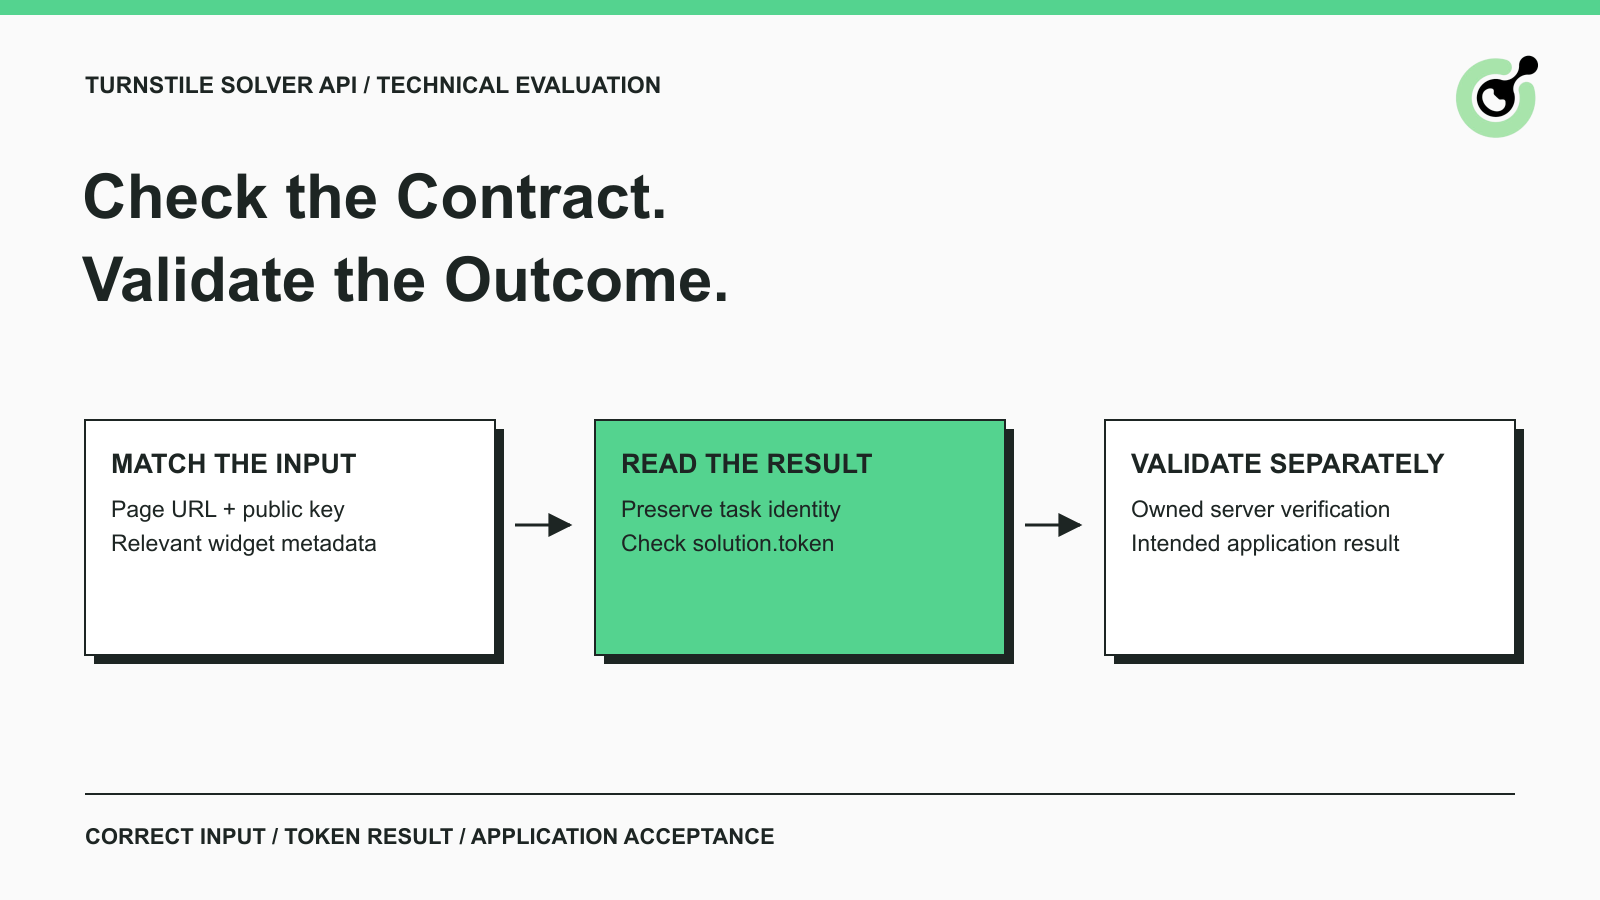
Uma API de solver de Turnstile pode retornar uma resposta bem-sucedida enquanto sua aplicação ainda rejeita a operação. A integração pode ter selecionado o widget errado, omitido metadados da aplicação, lido o campo de solução errado ou submetido após a tentativa ter expirado. Uma avaliação útil identifica essas incompatibilidades antes que uma equipe se comprometa em manter a integração.
CapSolver documenta um contrato de tarefa do Turnstile que pode servir como exemplo concreto para esta revisão. A lista de verificação abaixo se concentra em entradas, resultados, validação e evidência reproduzível para fluxos de QA próprios. Ela não classifica provedores ou relata taxas de sucesso medidas. Seu propósito é ajudá-lo a decidir se uma interface de solver específica se adequa à aplicação que você realmente opera.
Uma avaliação de solver de Turnstile deve estabelecer compatibilidade com a tarefa exigida, um contrato de resultado utilizável e evidência de que a aplicação intencionada pode aceitar o resultado.
Comece com a aplicação própria e a operação sob teste. Registre a página esperada, a configuração do widget e a condição de conclusão. Um teste de formulário de contato pode exigir que o servidor aceite uma submissão de teste e retorne seu identificador de recebimento. Receber um token seria um marco anterior, não o resultado final.
Mantenha esta avaliação técnica mais estreita do que um exercício geral de compra. A guia de seleção de API de CAPTCHA aborda considerações mais amplas de integração e operação. Aqui, a pergunta central é se o contrato de entrada e saída de uma tarefa do Turnstile se alinha com uma aplicação específica.
A entrada glossário de testes de API fornece o contexto de testes mais amplo. Para um solver, uma resposta HTTP é apenas uma parte desse contexto: o teste também precisa preservar qual tentativa da aplicação solicitou o resultado e o que tornaria essa tentativa completa.
Confirme que a operação usa um componente integrado do Turnstile e distinga cada chave pelo serviço que a consome.
A guia de configuração do Turnstile da Cloudflare descreve a chave pública do site e o segredo do lado do servidor. A chave do site identifica a integração do widget. O segredo do proprietário do site pertence à etapa de validação do lado do servidor. A credencial do serviço de solver autentica sua solicitação a um serviço de resolução separado.
Não coloque o segredo de validação do proprietário do site em uma tarefa de solver apenas porque a tarefa pede uma chave. No exemplo documentado da tarefa do Turnstile da CapSolver, websiteKey refere-se à chave pública do site, enquanto clientKey autentica a solicitação da CapSolver. Revise o destino de cada campo antes de lidar com credenciais reais.
Também confirme que a página é uma integração do Turnstile e não uma experiência de desafio da Cloudflare diferente. Uma afirmação genérica de cobertura não é suficiente para estabelecer compatibilidade com cada mecanismo que carrega o mesmo nome de fornecedor. Se o mecanismo da página for incerto, resolva essa incerteza antes de criar tarefas de teste pagas.
O registro da sua avaliação deve nomear a tarefa suportada exata e listar a evidência da aplicação usada para selecioná-la. Esse registro se torna útil quando uma mudança posterior na página fizer a mesma integração se comportar de forma diferente.
Alinhe cada entrada de tarefa exigida a uma fonte confiável no estado atual da aplicação própria.
A referência da tarefa do Turnstile da CapSolver documenta AntiTurnstileTaskProxyLess, websiteURL e websiteKey. Metadados opcionais incluem action e cdata onde a integração os fornece. Esses campos devem vir do contexto da aplicação relevante, não de valores copiados de um exemplo não relacionado.
Um campo opcional no esquema de serviço ainda pode importar para uma aplicação específica. Se sua aplicação usar metadados de ação, inclua esse requisito na avaliação e confirme o mapeamento da interface selecionada. Não substitua um campo específico do reCAPTCHA apenas porque ambos os mecanismos usam a palavra "ação".
Um SDK e a API JSON subjacente podem expor nomes ou aninhamento diferentes. Se a avaliação incluir um SDK, inspecione seu mapeamento de campo documentado como uma etapa separada. A presença de um dicionário arbitrário extra não é evidência de que um valor específico chegará ao campo de tarefa correto.
A referência atual da tarefa do Turnstile da CapSolver especifica sua tarefa sem proxy e diz que um User-Agent personalizado fornecido pelo chamador é ignorado para essa tarefa. Não adicione um proxy ou afirme controle sobre o navegador de resolução apenas porque outra tarefa de CAPTCHA tem tais parâmetros.
Se um requisito for importante para o seu ambiente, mas a documentação da tarefa não o descrever, marque-o como não resolvido e obtenha uma resposta específica antes de dependê-lo. Isso é mais útil do que assumir que nomes de campo familiares implicam comportamento equivalente entre famílias de tarefas.
Entenda como o serviço identifica uma tarefa em andamento e onde o token do Turnstile concluído é retornado.
A API createTask define o envelope da solicitação do serviço. Para uma tarefa assíncrona, preserve o identificador de tarefa retornado com a tentativa da aplicação que a criou. A API getTaskResult define a recuperação do resultado e separa o processamento da prontidão e erros.
Para a tarefa documentada do Turnstile, a solução inclui um campo token. Não assuma que toda tarefa de CAPTCHA usa um nome de campo do estilo reCAPTCHA, ou que um corpo de resposta não vazio já é uma solução utilizável. Seu mapeamento deve ser específico o suficiente para que uma forma inesperada de resultado produza um fracasso explícito.
Avalie o que acontece quando o chamador perde sua conexão, recebe um erro de serviço ou para de esperar. Um tempo limite local não deve ser automaticamente interpretado como prova de que o provedor nunca criou uma tarefa. Evite criar trabalho de substituição cegamente quando o resultado da primeira solicitação for desconhecido.
Este artigo fornece uma lista de verificação de contrato, não uma nova implementação de polling. Use o exemplo de tarefa oficial como ponto de partida da implementação, depois teste o cliente escolhido e sua política de falha no seu próprio ambiente. Nenhuma chamada a provedor vivo ou resultado de tempo é reivindicado aqui.
Resgate seu código promocional da CapSolver
Aumente seu orçamento de automação instantaneamente!
Use o código promocional CAP26 ao recarregar sua conta da CapSolver para obter um bônus adicional de 5% em cada recarga — sem limites.
Resgate-o agora em seu Painel da CapSolver
A validação do token pertence ao servidor da aplicação e deve permanecer distinta da resposta de tarefa pronta do solver.
A documentação do Siteverify da Cloudflare exige verificação do lado do servidor. Ela descreve os tokens do Turnstile como únicos e válidos por cinco minutos. A aplicação também precisa verificar o contexto retornado relevante, como o hostname esperado e a ação, de acordo com sua integração.
Essas propriedades afetam o design da avaliação. Um token já resgatado não pode servir como um caso de sucesso reutilizável. Uma fila longa de aplicação também pode deixar uma resposta inutilizável mesmo quando a resolução foi concluída anteriormente. Meça os passos separadamente para que o trabalho de aplicação atrasado não seja confundido com o processamento do provedor.
Para um teste de formulário de contato próprio, trate a aceitação do servidor da operação de teste intencional como a verificação final. Um retorno de chamada do lado do cliente é evidência de um evento do cliente. Uma resposta bem-sucedida do Siteverify é evidência de verificação. O formulário ainda pode falhar em uma regra de aplicação separada depois disso.
Mantenha a evidência precisa. Se a validação passar, mas os dados do formulário necessários estiverem ausentes, relate uma rejeição da aplicação, em vez de um fracasso do solver. Se a tarefa nunca retornar um resultado, relate essa etapa. Um único "fracasso" torna difícil escolher a correção correta ou comparar duas versões da integração.
Não envie credenciais de solver, segredos de validação ou tokens completos para logs gerais. Registre identificadores e categorias de razão suficientes para diagnosticar a tentativa, com acesso restrito a qualquer evidência adicional que sua equipe precise.
Use testes de aplicação determinísticos para comportamento previsível e um teste de solver permitido separado para evidência de serviço real.
A orientação de teste da Cloudflare fornece chaves de site e chaves secretas fictícias com resultados controlados. Essas são úteis para verificar se sua aplicação lida com os caminhos de verificação bem-sucedida e falha sem depender de um desafio variável.
Elas não medem a capacidade de um solver de produzir um resultado aceito em produção. Um token fictício e seu segredo de teste correspondente pertencem ao contrato de teste. Não apresente um caso que sempre passe como evidência de que um solver comercial alcançou uma taxa de sucesso específica.
Para resolução real, use um ambiente que você possua ou que tenha permissão explícita para testar, com configuração semelhante à produção e as credenciais de serviço necessárias para esse teste. Mantenha o tráfego limitado, evite gerar mensagens para clientes a partir de submissões sintéticas e decida antecipadamente quando o teste será interrompido.
Se esse ambiente ou credencial estiver ausente, conclua a documentação e a revisão do mapeamento local e marque a etapa de serviço real como não verificada. Um pré-requisito ausente claro é um resultado de avaliação útil. Fabricar uma resposta bem-sucedida remove exatamente a evidência que a avaliação foi intencionada para coletar.
Uma planilha útil registra o resultado esperado de cada etapa relevante antes que o teste seja executado.
| Caso | Tratamento esperado | Evidência a manter |
|---|---|---|
| Entrada obrigatória ausente | Rejeitar a solicitação ou capturar o erro documentado | Nome do campo e categoria de erro redigida |
| Metadados de aplicação opcional importa | Confirmar o valor correto mapeado para a tarefa | Revisão do mapeamento e contexto de teste próprio |
| Tarefa ainda está processando | Manter a tentativa pendente dentro do orçamento | Referência da tarefa e transições de estado |
| Token é retornado | Associá-lo à tentativa ativa original | Formato do resultado e registro de correlação |
| Validação rejeita o token | Preservar a razão do servidor e parar essa submissão | Resultado de validação redigido |
| Formulário muda antes da conclusão | Reavaliar a operação intencional antes de usar o resultado | Versão do formulário ou identidade da tentativa |
| Regra de aplicação comum falha | Relatar uma falha da aplicação separadamente | Afirmação da aplicação e categoria de resposta |
Essa planilha é um plano de teste proposto, não um conjunto de resultados de teste concluídos. Adicione requisitos específicos da aplicação em vez de inflar a lista com casos que não afetam a decisão.
Por exemplo, uma página com vários widgets precisa associação explícita de formulário a widget. Um trabalhador que pode reiniciar precisa de um método definido para lidar com suas tarefas em andamento conhecidas. Esses requisitos pertencem à aplicação e ao cliente juntos; eles não devem ser inferidos a partir da linguagem da página inicial de um provedor.
Compare custo e latência sobre o mesmo trabalho permitido apenas após entender os caminhos de entrada e validação exigidos.
Registre o tempo de criação da tarefa, disponibilidade da solução, conclusão da validação e resultado final da aplicação como eventos separados. Inclua tentativas não bem-sucedidas no relatório. Um gráfico de latência contendo apenas amostras bem-sucedidas pode ocultar falhas longas, enquanto um cálculo de custo que exclua tentativas de novo pode subestimar o custo das operações aceitas.
Use o comportamento de cobrança real e evidência de fatura ou uso disponível para o serviço avaliado. Não assuma que tarefas falhas sempre são cobradas, sempre reembolsadas ou incluídas em um plano específico. Esses são termos específicos do serviço que precisam de verificação atual.
Relate o número de operações tentadas, o número aceito pela aplicação e as tentativas não resolvidas junto com qualquer porcentagem. Mantenha a configuração do desafio, a versão da aplicação e o período de avaliação anexados ao relatório para que um revisor posterior entenda o que mudou.
Este checklist técnico não fornece classificações de fornecedores medidos. Ele fornece os requisitos de evidência necessários antes que uma classificação ou decisão de compra seja significativa para o seu trabalho.
Escolha uma interface de solver do Turnstile quando seu contrato de tarefa documentado e seus resultados de aceitação observados atenderem aos requisitos da aplicação.
Anote o que foi verificado, o que falhou e o que permaneceu não testado. Se o mapeamento de entrada for claro, mas a validação do servidor nunca foi exercida, essa distinção deve permanecer visível na decisão. Para um fluxo de trabalho permitido suportado, CapSolver pode fornecer a etapa de resolução enquanto sua aplicação retém a responsabilidade da operação intencional e seu resultado final.
Q: Um solver precisa da minha chave secreta do Turnstile?
A tarefa documentada do CapSolver Turnstile usa a websiteKey pública e a clientKey do CapSolver. O segredo do Turnstile do proprietário do site pertence à validação do lado do servidor e não é um campo nessa tarefa do solucionador.
Q: Uma tarefa pronta é a mesma que uma submissão bem-sucedida do formulário?
A tarefa pronta indica que um resultado do solucionador está disponível. O aplicativo ainda precisa da validação do token e de suas próprias verificações de aceitação antes de considerar a operação concluída.
Q: As chaves de Turnstile falsas podem medir a precisão do solucionador?
As chaves falsas testam o comportamento controlado do aplicativo. Elas não estabelecem precisão de resolução comercial ou taxas de aceitação em produção.
Q: Devo adicionar um proxy a cada tarefa do Turnstile?
Siga a documentação específica da tarefa. O CapSolver documenta atualmente AntiTurnstileTaskProxyLess para o Turnstile; os requisitos de outras tarefas de CAPTCHA não devem ser copiados automaticamente para ele.
Q: O que devo fazer se uma capacidade necessária estiver sem documentação?
Marque a capacidade como não resolvida e obtenha informações verificáveis antes de confiar nela. Não trate uma afirmação de cobertura ampla ou um campo de SDK com nome semelhante como prova.
Adélia Cruz
MCP Integration Engineer
Making CapSolver tools accessible through MCP.
SOBRE O AUTOR
Diagnose os fluxos de desafio do Cloudflare com o AntiCloudflareTask, proxy estável e identidade do agente de usuário, HTML atualizado, tratamento de limpeza, validação e erros seguros.
Construa um monitoramento confiável dos preços dos imóveis com conjuntos de dados oficiais, observações comparáveis, resolução de desafios do Cloudflare, evidências e alertas controlados.
