

🎉NOVOCapSolver para agentes de IA-Integrações de MCP, ferramentas de agente e SDK
Adélia Cruz
MCP Integration Engineer
Publicado Nov 20, 2026
Atualizado Nov 20, 2026 · minutos de leitura
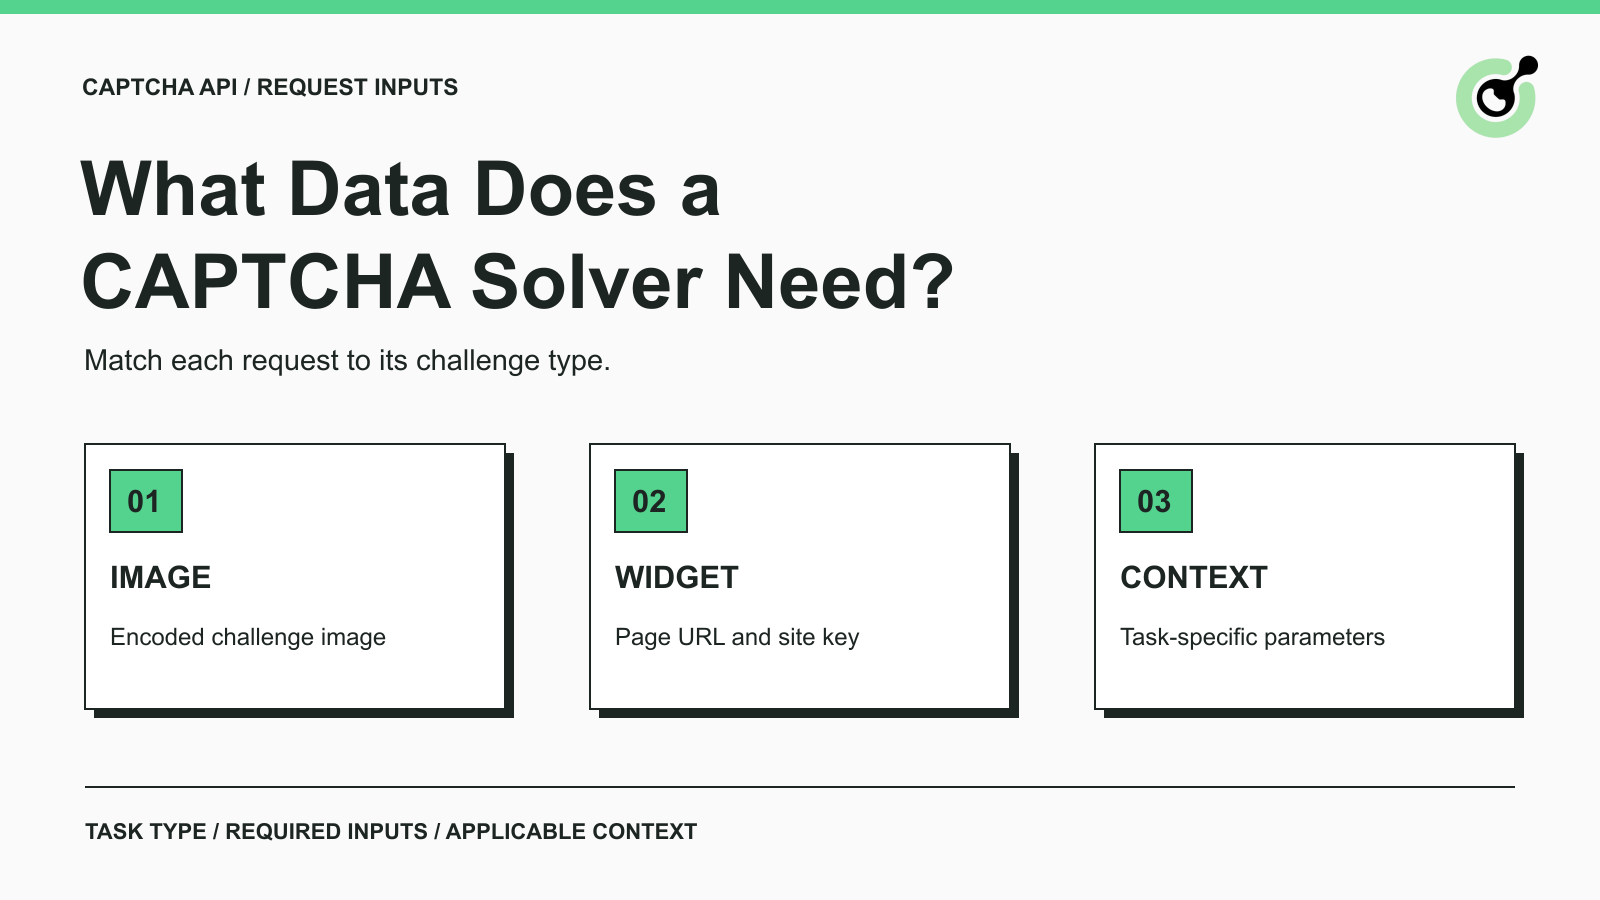
As entradas da API de um solucionador de CAPTCHA são as credenciais, o identificador da tarefa e os dados do desafio que um serviço de solução usa para processar um pedido de CAPTCHA. No CapSolver, a requisição createTask separa a credencial da sua conta, clientKey, do objeto task que descreve o desafio.
Essa distinção é importante ao conectar um solucionador a uma aplicação existente. Um navegador pode estar lidando com uma requisição de serviço com dezenas de campos, mas esses campos não pertencem automaticamente a uma tarefa de CAPTCHA. Comece pelo tipo de desafio e seus requisitos documentados. Decida o que enviar a partir desse contrato, em vez de serializar tudo o que o navegador ou agente sabe no momento.
Este guia explica as categorias de entrada para tarefas de imagem‑para‑texto, reCAPTCHA v2 e Cloudflare Turnstile independente. Ele é uma referência de seleção de campos, não uma alegação de que um único formato de requisição serve para todo desafio ou de que um solucionador controla o site de destino.
Os dados exigidos dependem de o solucionador receber uma imagem ou informações sobre um desafio baseado em widget. A tabela abaixo compara alguns tipos de tarefa do CapSolver; não é um inventário completo de todas as tarefas suportadas.
| Desafio | Tipo de tarefa | Entradas principais da tarefa | Contexto adicional |
|---|---|---|---|
| Texto dentro de uma imagem | ImageToTextTask |
Dados da imagem em body |
Opções documentadas como o módulo de reconhecimento ou a URL da página de origem |
| reCAPTCHA v2 padrão | ReCaptchaV2TaskProxyLess |
websiteURL e websiteKey |
Campos documentados que correspondam à configuração real do desafio |
| Turnstile independente | AntiTurnstileTaskProxyLess |
websiteURL e websiteKey |
metadata.action e metadata.cdata quando aplicável |
Cada tarefa também precisa do seu type, e a requisição que a contém precisa da sua credencial do solucionador. Evite tratar campos opcionais como uma lista de compras: adicionar todos os parâmetros disponíveis não garante que a requisição descreva corretamente o desafio atual.
Uma ImageToTextTask recebe a imagem como dados Base64 em body. O formato documentado exclui o prefixo data:image/...;base64, e quebras de linha. Um nome de arquivo local sozinho não é o conteúdo da imagem.
Para um formulário de serviço permitido com um pequeno CAPTCHA de texto, prepare a própria imagem do CAPTCHA. Não a substitua por uma captura de tela da página inteira contendo a consulta do cliente, dados de contato ou histórico de pedidos. Esse material em volta é irrelevante para reconhecer os caracteres.
O preparo da imagem ainda precisa preservar as informações necessárias para ler o desafio. Um recorte que corta caracteres produz uma entrada incompleta. Uma captura de tela de uma falha no carregamento da imagem também é uma entrada errada, mesmo que sua codificação Base64 seja válida. Esses são problemas de seleção de conteúdo, distintos do formato da requisição.
Uma tarefa de reCAPTCHA v2 usa websiteURL para a página que contém o desafio e websiteKey para a site key do widget. O endereço deve descrever a página relevante; uma URL de página inicial memorizada nem sempre é um bom substituto.
Dependendo da configuração, a documentação descreve campos adicionais como pageAction, recaptchaDataSValue ou um payload Enterprise. Use a variante de tarefa aplicável e seu esquema atual. Não copie parâmetros Enterprise para uma tarefa padrão apenas porque eles aparecem em uma requisição de exemplo.
A configuração do widget reCAPTCHA do Google mostra a site key em ajustes de página como data-sitekey. Esse identificador público do widget não deve ser confundido com a credencial privada da sua conta no solucionador.
A tarefa Turnstile independente exige uma URL de página e uma site key. Seu esquema também aceita um action e cdata dentro de metadata. Forneça esses valores quando fizerem parte do desafio em questão; não invente rótulos para deixar a requisição “mais completa”.
Uma página do Cloudflare mencionando uma verificação de segurança não é prova suficiente de que esta tarefa específica se aplica. Turnstile independente e um desafio de página inteira do Cloudflare têm documentação e requisitos separados. Identifique qual fluxo sua aplicação encontra antes de selecionar os campos de entrada.
Essas chaves identificam partes diferentes e devem permanecer em suas respectivas etapas do fluxo. Confundi‑las pode transformar uma requisição correta em um erro de autenticação ou de configuração.
| Valor | Finalidade | Onde pertence |
|---|---|---|
| Solver API key | Autoriza sua aplicação a usar o serviço de solução | Autenticação da requisição ao solucionador, conforme a documentação do serviço |
| CAPTCHA site key | Identifica o widget usado na página | Parâmetros de widget da tarefa correspondente |
| Secret de verificação do dono do site | Permite que o site valide uma resposta de CAPTCHA com o provedor do desafio | Processo de validação no servidor do site |
O glossário de API key explica por que credenciais de API precisam de proteção. Mantenha a credencial do solucionador na configuração controlada do seu servidor, em vez de colocá‑la em um formulário público ou script entregue ao navegador. A orientação da OWASP sobre gerenciamento de segredos fornece princípios gerais para controlar o acesso a essas credenciais.
O secret de verificação do dono do site é um conceito separado. A documentação de validação do Turnstile, por exemplo, descreve um servidor enviando seu secret e o token de resposta para o Siteverify. Esse secret não é o websiteKey exigido por uma tarefa independente do solucionador.
Se sua aplicação é um cliente autorizado de um site de terceiros, não presuma que você precise do secret privado de verificação do site. Use as entradas documentadas para a tarefa do solucionador e deixe o destino realizar a própria validação.
Resgate Seu Código de Bônus CapSolver
Aumente instantaneamente o seu orçamento de automação!
Use o código de bônus CAP26 ao recarregar sua conta CapSolver para ganhar 5% de bônus extra em cada recarga — sem limites.
Resgate agora no seu Painel CapSolver
Os esquemas de tarefa selecionados acima não exigem um formulário de negócio completo, HTML de página ou o histórico de conversas de um agente. Construa a requisição a partir dos campos documentados em vez de encaminhar todo o estado da aplicação.
Considere um formulário de consulta comercial autorizado. Sua aplicação pode ter um identificador de produto, quantidade solicitada, endereço de contato e mensagem. Se a página apresentar um CAPTCHA de texto‑imagem, a requisição de reconhecimento pode ser preparada a partir da imagem do desafio. A consulta permanece no fluxo de tratamento de formulário da própria aplicação. Este é um exemplo de separação de responsabilidades, não uma integração testada com um site específico.
Uma tarefa baseada em widget muda o que o trecho do desafio contém: a URL da página, a site key e o contexto aplicável substituem a imagem. A consulta comercial ainda não se torna uma entrada para o solucionador só porque aparece na mesma tela.
Aplique o mesmo escrutínio a campos que parecem inofensivos. Uma URL de página pode conter referências de conta ou outras informações em sua query string. Verifique se compartilhar a URL exigida é apropriado para o fluxo autorizado. Não remova silenciosamente contexto obrigatório do desafio nem substitua por outra página para esconder uma incompatibilidade. Se os dados necessários não puderem ser compartilhados, resolva essa restrição antes de fazer a chamada.
Para famílias de tarefas suportadas além deste artigo, consulte a documentação própria. Algumas tarefas precisam de outras informações de ambiente ou sessão. A ausência de um campo nesta comparação não significa que o campo seja desnecessário em todos os casos.
A entrada está incompleta quando não descreve o desafio exigido pela tarefa escolhida, mesmo que a requisição seja um JSON válido. Revise a seleção da tarefa e os valores reais antes de adicionar dados não relacionados ou repetir a mesma requisição.
| Sintoma na sua requisição | O que examinar |
|---|---|
| Um campo Base64 contém um caminho de arquivo | Se foram enviados bytes da imagem em vez de uma referência a um arquivo local |
| A imagem mostra o formulário inteiro | Se o CAPTCHA pretendido é legível e se informações comerciais não relacionadas foram incluídas desnecessariamente |
| Uma tarefa de widget tem URL, mas não site key | O identificador de widget obrigatório para essa tarefa |
| Parâmetros vieram de outra página ou ambiente | Se a URL, a site key e o contexto relevante descrevem o mesmo desafio |
| Uma tarefa padrão inclui campos Enterprise copiados | Se a variante da tarefa e os nomes dos parâmetros correspondem à documentação atual |
| Um campo opcional contém um valor “chutado” | Se o desafio de fato fornece esse contexto |
Para problemas específicos com identificadores de reCAPTCHA e tokens retornados, o guia de solução de problemas de site key e token inválidos cobre essa análise mais estreita.
Uma boa revisão de requisição pode registrar o tipo de tarefa, quais campos obrigatórios estão presentes e qual documentação justificou cada campo opcional. Você não precisa colar credenciais, imagens brutas ou tokens completos em um ticket de revisão para explicar essas decisões. Isso mantém a revisão focada no contrato da requisição, em vez de acumular outra cópia do payload.
Um esquema de entrada mostra o que a API aceita; ele não define a política de retenção do provedor, compromissos contratuais ou a decisão final do destino. Mantenha essas questões separadas ao revisar uma integração com um solucionador.
Antes do uso em produção, avalie os dados reais que sua aplicação transmitirá e consulte as políticas ou acordos relevantes do provedor quanto às exigências de tratamento. Não deduza uma rotina de exclusão, garantia de localidade de dados ou restrição de uso em treinamento a partir de um exemplo curto de tarefa. Nenhuma dessas garantias decorre da simples presença de websiteURL ou body.
Da mesma forma, uma resposta ou token retornado é apenas um componente do fluxo. Sua aplicação deve verificar se a página ou serviço pretendido aceitou a próxima ação autorizada. Uma requisição bem‑sucedida ao solucionador não prova que uma consulta comercial foi enviada, que um documento foi obtido ou que o destino concedeu permissão para atividades posteriores.
Uma requisição clara de CAPTCHA começa pelo tipo de desafio suportado e então inclui suas entradas obrigatórias e contexto aplicável. Mantenha credenciais do solucionador, identificadores de widget e dados de negócio distintos em todo esse processo.
Essa abordagem facilita a revisão de requisições: cada campo enviado tem um propósito documentado, e a falta de contexto do desafio pode ser investigada sem encaminhar todo o estado do navegador. Use a documentação atual da tarefa sempre que o tipo de desafio ou a configuração da página mudar.
Use o CapSolver para a etapa de CAPTCHA suportada no seu fluxo de automação autorizado. Comece com o esquema de tarefa relevante, prepare apenas as entradas obrigatórias e aplicáveis e mantenha as verificações de resultado do destino na sua aplicação.
P: Toda tarefa de solucionador de CAPTCHA precisa de uma imagem?
Não. Reconhecimento de imagem‑para‑texto usa dados de imagem, enquanto as tarefas de reCAPTCHA v2 e Turnstile independente descritas aqui usam parâmetros de página e widget. Selecione a tarefa antes de preparar o payload.
P: Posso usar minha solver API key como websiteKey?
Não. A solver API key autoriza sua requisição ao serviço; websiteKey identifica o widget de CAPTCHA. Esses valores não são intercambiáveis.
P: Devo enviar campos opcionais se eu não souber seus valores?
Não. Use campos opcionais quando o desafio atual e a documentação da tarefa os justificarem. Chutar uma action ou copiar contexto não relacionado não corrige dados de entrada ausentes.
P: A API precisa dos dados do cliente contidos no formulário?
Os esquemas de tarefa apresentados neste guia não exigem dados de contato do cliente, texto da consulta ou registros de pedido. Mantenha esses dados de aplicação separados das entradas do desafio e revise qualquer informação sensível embutida em um campo obrigatório.
P: Enviar menos campos garante um resultado bem‑sucedido?
Não. O objetivo é uma requisição correta e específica para a tarefa, não a menor requisição possível a qualquer custo. Omitir dados obrigatórios ou contexto aplicável do desafio pode tornar a requisição incompleta, e o destino ainda decide se a ação subsequente será aceita.
Adélia Cruz
MCP Integration Engineer
Making CapSolver tools accessible through MCP.
SOBRE O AUTOR
