🎉新着AI エージェント向け CapSolver-MCP、エージェントツール、SDK 統合
Sora Fujimoto
AI Solutions Architect
発行済み Sep 24, 2026
更新されました Sep 24, 2026 · 最小読み取り
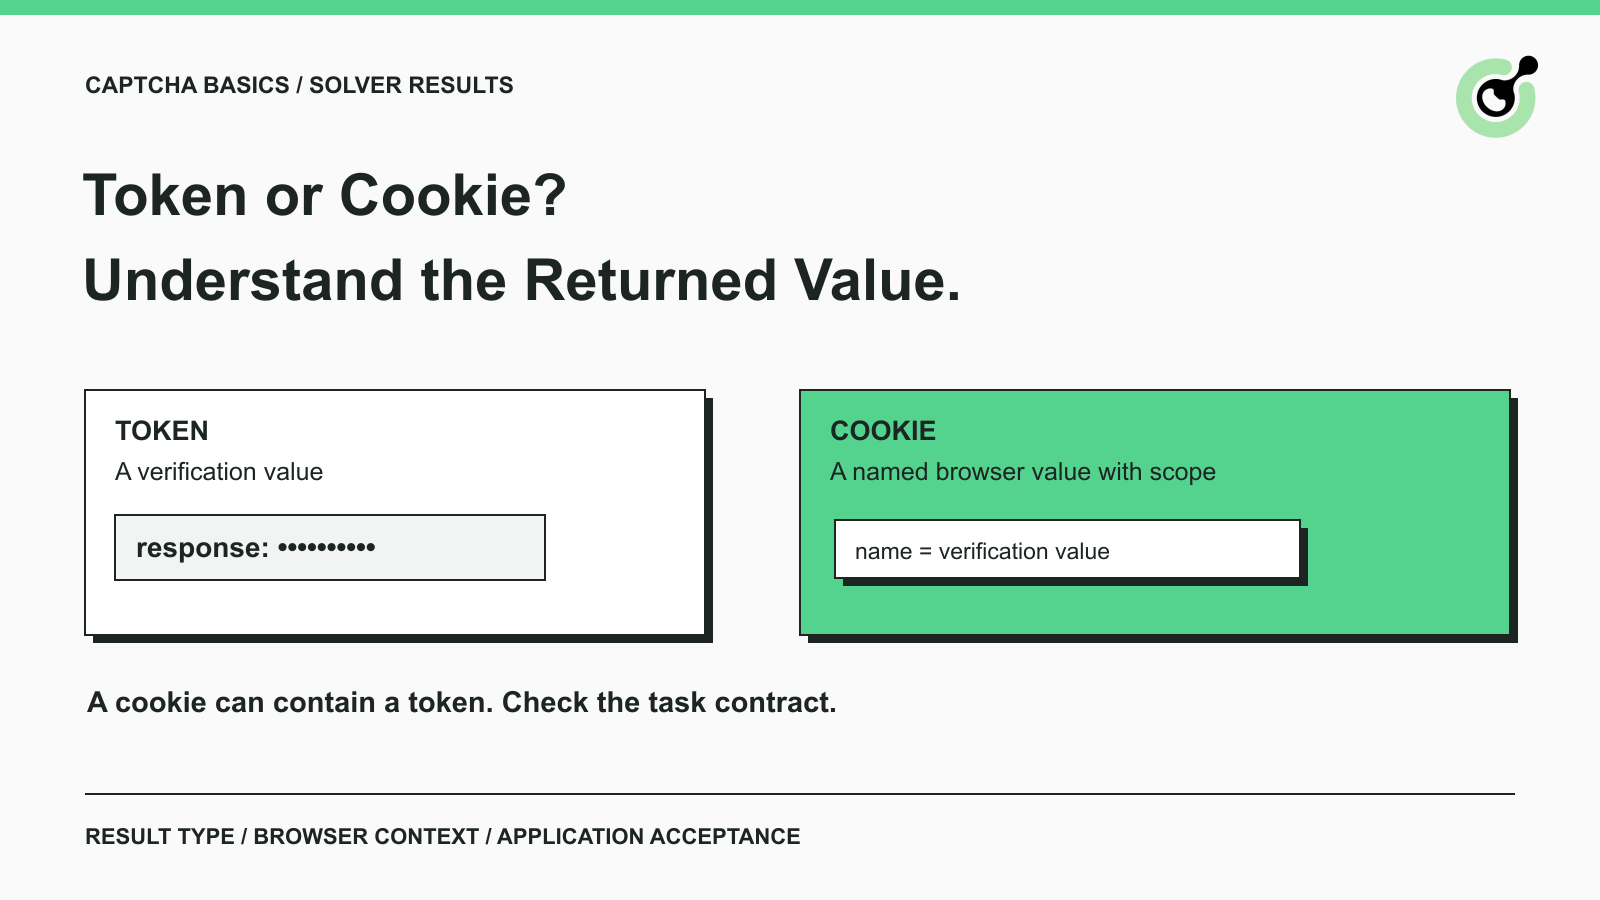
CAPTCHAトークンは検証情報を保持し、クッキーは値を保存し、一致するブラウザリクエストに送信する方法を提供します。これらのコンセプトは重なることがあります:トークンはクッキーに含まれる場合があります。
開発者が成功したソルバー応答を受け取ったが、ブラウザが元のページを表示し続ける場合、この区別が重要になります。返された値は1つの統合ステップに適しているかもしれませんが、次のステップでは別の結果やブラウザコンテキストを期待している可能性があります。CapSolverはタスク固有の結果を公開しているため、応答形式を理解することは統合の開始に近い段階で重要です。このガイドでは、一般的な結果タイプの説明、読み方、ワークフローを完了と見なす前に確認する内容について説明します。これは、自身のアプリケーションや許可された他の自動化にも適用されます。
CAPTCHAワークフローでは、応答トークンは通常、検証用に生成される不透明な値です。アプリケーションは、関連するプロバイダーの契約に従ってそれを使用する必要があります。その長さや見た目は、それがreCAPTCHA、Turnstile、または別のシステムに属するかどうかを示しません。
その応答をソルバーAPIキーと混同しないでください。APIキーはソルバーサービスへの呼び出しを認証します。応答トークンは特定のCAPTCHA操作に属します。どちらもビジネスアプリケーションに必要な資格情報や権限を置き換えることはできません。
ブラウザクッキーは、サイトと関連する属性に関連する名前付き値です。これらの属性は、ブラウザがいつどこで送信するかに影響を与えます。クッキーにはアプリケーションセッションの状態、設定、または検証関連の情報が含まれる場合があります。
これは、トークンとクッキーが2つの普遍的な競合技術であるという選択肢ではないことを意味します。まず、課題と受信アプリケーションの要件を特定してください。次に、ドキュメント化された結果がフォーム応答、クッキー値、または他の何かであるかどうかを判断してください。
異なるタスクファミリーは異なる種類の情報を返し、統合ではこれらの違いを保持する必要があります。
| チャレンジまたはタスク | 認識する典型的な結果 | まだ確認が必要なこと |
|---|---|---|
| reCAPTCHAトークンタスク | gRecaptchaResponse などの応答 |
アプリケーションが適切な応答を受信し、検証すること |
| Turnstileトークンタスク | ドキュメント化された解決に含まれる token 値 |
サイトのサーバーが検証し、意図されたアクションを処理すること |
| AWS WAFタスク | ドキュメント化された cookie 結果 |
許可されたブラウザワークフローが期待されるセッションコンテキストを使用すること |
| イメージ・トゥ・テキストタスク | 認識されたテキスト | テキストが現在の画像に属し、アプリケーションが受け入れること |
| ビジョンエンジンタスク | モジュール固有の認識データ | アプリケーションがマッチング画像の操作を実行すること |
この表は、1つのアダプターが同じようにすべてのフィールドを使用できるという保証ではなく、結果のカテゴリを説明しています。tokenのみを抽出する関数は、gRecaptchaResponse、テキスト認識、またはクッキー結果を自動的に処理するとは限りません。
同じ区別はエージェントツールにも適用されます。成功メッセージは、ツールが実際に返したものを示すべきです。認識が完了し、アプリケーションがフォームを受け入れたことは、同じブラウザタスク中に発生しても、異なる観測です。
reCAPTCHAとTurnstile応答トークンは、ウェブサイトのサーバーが完了する必要がある検証フローに属します。ソルバーからトークンを受信することは、そのフローの一部です。
CapSolverのreCAPTCHA v2タスクドキュメントでは、結果はsolution.gRecaptchaResponse underに表示されます。また、条件付きクッキー関連のフィールドも説明されているため、実際の構成と返されるオブジェクトが、すべてのreCAPTCHA結果が同一であるという仮定よりも重要です。
Googleは、reCAPTCHA応答トークンは2分間有効で、一度だけ検証可能であると文書化しています。解決と送信の間に長い間の停止があると、結果が変化する可能性があります。以前に受け入れられたトークンは、後でのテスト用の再利用可能なフィクスチャではありません。
所有するアプリケーションの場合、サーバーの検証決定とブラウザの結果を検査してください。許可された外部アプリケーションを自動化する場合、サーバーサイドの証拠にアクセスできないことを主張せずに、観測可能なビジネス結果を確認してください。
CapSolver Turnstileタスクは独自のリクエストと結果フィールドをドキュメント化しています。reCAPTCHAの例からのフィールドを置き換えるのではなく、その契約を使用してください。
CloudflareのTurnstile検証ガイドは、サーバーサイドの検証を必要とし、トークンを一度限りの使用とし、5分間の有効期限を説明しています。目に見えるウィジェットの状態だけで、サーバーがチェックを適切に実行したことを証明することはできません。
応答が必要なアクションの直前に解決しないでください。許可されたタスクを準備し、適切な時点で応答を取得し、受信アプリケーションの結果を確認してください。失敗した送信を無限ループにしないでください。
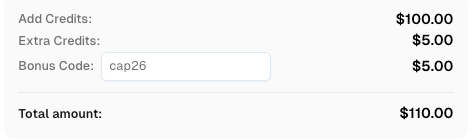
CapSolverのボーナスコードを引き換える
自動化予算を即座に増やす!
CapSolverアカウントにチャージするときにボーナスコード CAP26 を使用すると、すべてのチャージで追加の 5%ボーナス を受け取れます — 制限なし。
CapSolverダッシュボードで今すぐ引き換えてください
検証クッキーはブラウザコンテキスト内のプロバイダー固有の状態を記録します。これは、関係のないサイト、アカウント、または保護されたアクションへの一般的なアクセスを許可しません。
Cloudflareはcf_clearanceをそのクリアランスメカニズムに関連するクッキーとして文書化しています。そのクリアランスドキュメントは、設定された場合にTurnstileが事前クリアランスをサポートすることも説明しています。すべての成功したTurnstileトークン操作がそのクッキーを作成するとは仮定しないでください。
ページがスタンドアローンのTurnstileウィジェットではなくCloudflareチャレンジを提示している場合、実際に使用されているメカニズムを特定してください。TurnstileとCloudflareチャレンジページの識別に関するガイドでは、この前の決定について説明しています。ここでの不一致は、間違った結果タイプに向かう統合を送る可能性があります。
クリアランスをスコープ付きの状態として扱い、独自の条件を持たせます。これは、ユーザーがサインインしていること、制限付きドキュメントにアクセス可能であること、または後のアプリケーションリクエストが拒否されないことを証明するものではありません。
AWSは、その検証トークンをaws-waf-tokenクッキーに保存すると説明しています。これは、トークンとクッキーが同じ設計に参加する具体的な例です。
CapSolverのAWs WAFタスクリファレンスは、ソルバーの結果の形状をドキュメント化しています。サービスの応答とブラウザのストレージ動作を概念的に分離してください:1つはソルバーが返したものを示し、もう1つは許可されたアプリケーションワークフローが値を運ぶ方法を決定します。
現在のタスクドキュメント、一致するブラウザコンテキスト、および意図されたリクエストが受け入れられた証拠が必要です。値を復号する必要はありません。あなたの統合が正しいフィールドを使用しているかどうかを判断するには、現在のタスクドキュメント、一致するブラウザコンテキスト、および意図されたリクエストが受け入れられた証拠が必要です。
ソルバー応答を段階的に確認して、受け入れられたAPIリクエストが完了したアプリケーションアクションと誤認されないようにしてください。
まず、タスク作成が成功したかを確認してください。この時点でエラーが発生した場合は、提供されたタスクまたはサービスの応答に注意を払う必要があります。タスク識別子はタスクが存在することを意味するだけで、CAPTCHAの答えではありません。
次に、選択したタスクのドキュメント化された完了フローに従ってください。CapSolverのタスク結果リファレンスは非同期結果を説明しており、一部の認識タスクはタスク作成から直接結果を返します。すべてのタスクファミリーを単一の仮定されたポーリング経路を通すのは避けてください。
次に、期待される解決フィールドを確認してください。値はCAPTCHA応答、クッキー、認識されたテキスト、または座標ですか?フィールドが欠如していることは有用な診断的な証拠です。空の文字列に置き換えるか、フォームに全体のオブジェクトを渡すことは不一致を隠すものです。
最後に、ビジネス操作を確認してください。許可されたフォームテストの場合、期待される確認と関連するテスト記録を探してください。読み取り専用のデータタスクの場合、要求されたコンテンツが存在することを確認してください。ページが変更されたが期待される結果が確立できない場合は、不確実性を記録してください。
仮想テストを考えてください。製品在庫レポートを要求し、ソルバーが応答を返しますが、ブラウザは一般的なホームページに移動します。ソルバーのステップは完了しているかもしれませんが、レポートは取得されていません。 「CAPTCHAは解決しましたが、ターゲットレポートは見つかりません」と報告すると、次のエンジニアにとってより有用な出発点になります。全体の実行を成功と報告するよりもです。
ほとんどの結果処理ミスは、異なるステージや結果タイプを交換可能であると誤って考えることから来ます。
誤った応答フィールドを使用する。 各アダプターをドキュメント化されたタスクタイプに結びつけてください。実際のフィールド名をコピーするのではなく、確認してください。
古くなった応答を使用する。 ナビゲーション、再読み込みされたチャレンジ、または長いオペレータの遅延により、以前の結果が不適切になる可能性があります。継続する前に、現在のページとプロバイダーの有効性ルールを再確認してください。
クッキーをワーカー間でポータブルに扱う。 ブラウザの状態は明示的な所有権の下に残るべきです。不透明な値を関係のないコンテキストに移すことは、サポートされたセッションワークフローの代用にはなりません。
ソルバーのダッシュボードのみを確認する。 ダッシュボードはサービスタスクの調査に役立ちますが、アプリケーションの最終アクションからの証拠を置き換えることはできません。タスクの状態とビジネス結果を報告で別々に表示してください。
完全な解決をログに記録する。 必要な場合はタスク識別子、結果カテゴリ、タイムスタンプ、および赤カットされたエラーの説明を記録してください。完全な応答トークンやセッションクッキーは通常のデバッグ出力に含まれません。
失敗を診断する際には、最後のエラーだけでなく、イベントのシーケンスを保持してください。ナビゲーション前のタスクを作成し、その後に結果を返し、別のタブでフォームを送信する場合、タスク作成中にリクエストが拒否された場合とは非常に異なる問題になります。このタイムラインは、秘密の値を収集することなく、どこを調査するかを明らかにします。
実際に観測したチャレンジからソルバータスクを選択し、そのタスクの応答契約を実装してください。ブラウザの責任とアプリケーションの受け入れチェックを明確にしてください。これは、すべての返された文字列を同じ種類の答えとして扱うよりも、より明確な統合コードとより有用な失敗報告を生み出します。
許可されたCAPTCHA処理にCapSolverを使用し、1つの代表的なワークフローから始め、完了がどのように見えるかを確立し、その結果が観測可能になるまで拡張してください。
Q: CAPTCHAトークンはクッキーと同じですか?
いいえ。トークンは検証システムで使用される値であり、クッキーはブラウザコンテキストで名前付き値を保存および送信する方法です。AWS WAFが示すように、クッキーにはトークンが含まれる場合があります。
Q: 任意のCAPTCHAでトークンではなくクッキーを選択できますか?
いいえ。チャレンジプロバイダーとタスク契約が期待される結果を決定します。自分のコードで結果形式を変更しても、受信アプリケーションが受け入れるものを変えることはできません。
Q: Turnstileトークンは自動的にCloudflareクリアランスを提供しますか?
いいえ。Turnstile応答検証とCloudflareクリアランスは別個のメカニズムです。Turnstile事前クリアランスは構成に依存し、すべてのトークン操作がクリアランスクッキーを生成するとは仮定しないでください。
Q: ソルバーが結果を返した後でもページが失敗するのはなぜですか?
結果フィールド、新鮮さ、チャレンジパラメータ、ブラウザコンテキスト、および最終的なアプリケーション応答を確認してください。ソルバーの結果だけでは、ブラウザが正しいアクションを実行したか、アプリケーションが受け入れたかを確認することはできません。
Q: 今後の実行のためにトークンやクッキーを保存すべきですか?
CAPTCHAの答えの一般的なキャッシュを作成しないでください。各プロバイダーの有効性とセッション要件に従い、必要なブラウザ状態を保護し、一回限りの応答を再利用しないでください。
Sora Fujimoto
AI Solutions Architect
Connecting agents, browsers, and APIs into one workflow.
著者について
遅いCAPTCHA APIリクエストのトラブルシューティングには、タスクの作成、結果のポーリング、エラー、トークンの有効期限切れ、解決後の最終的なブラウザ操作の明確なチェックを行うことが重要です。
Node.jsで画像CAPTCHAを解くには、ドキュメント化されたImageToTextTaskリクエスト、ローカルなBase64エンコード、直接的なテキスト結果、および小規模なテスト済みクライアントを使用してください。