

🎉新着AI エージェント向け CapSolver-MCP、エージェントツール、SDK 統合
Sora Fujimoto
AI Solutions Architect
発行済み Nov 20, 2026
更新されました Nov 20, 2026 · 最小読み取り
CAPTCHA ソルバー API の入力とは、ソルビングサービスが 1 件の CAPTCHA を処理するために用いる認証情報・タスク識別子・チャレンジデータのことです。CapSolver では、createTask リクエストにおいて、アカウント認証情報である clientKey と、チャレンジを記述する task オブジェクトが分離されています。
既存アプリケーションにソルバーをつなぐ際に、この区別は重要です。ブラウザが数十個のフィールドを持つサービスリクエストを扱っていても、それらのフィールドすべてが CAPTCHA タスクに属するとは限りません。まずチャレンジタイプと、そのドキュメントで定義されている要件からスタートしてください。ブラウザやエージェントが把握しているすべてをシリアライズするのではなく、その仕様に基づいて送るべき項目を決めます。
このガイドでは、画像から文字を読み取るタスク、reCAPTCHA v2、単体の Cloudflare Turnstile タスクにおける入力カテゴリを説明します。これはフィールド選択のためのリファレンスであり、1 つのリクエスト形式があらゆるチャレンジをサポートすると主張するものでも、ソルバーが遷移先サイトを制御できると主張するものでもありません。
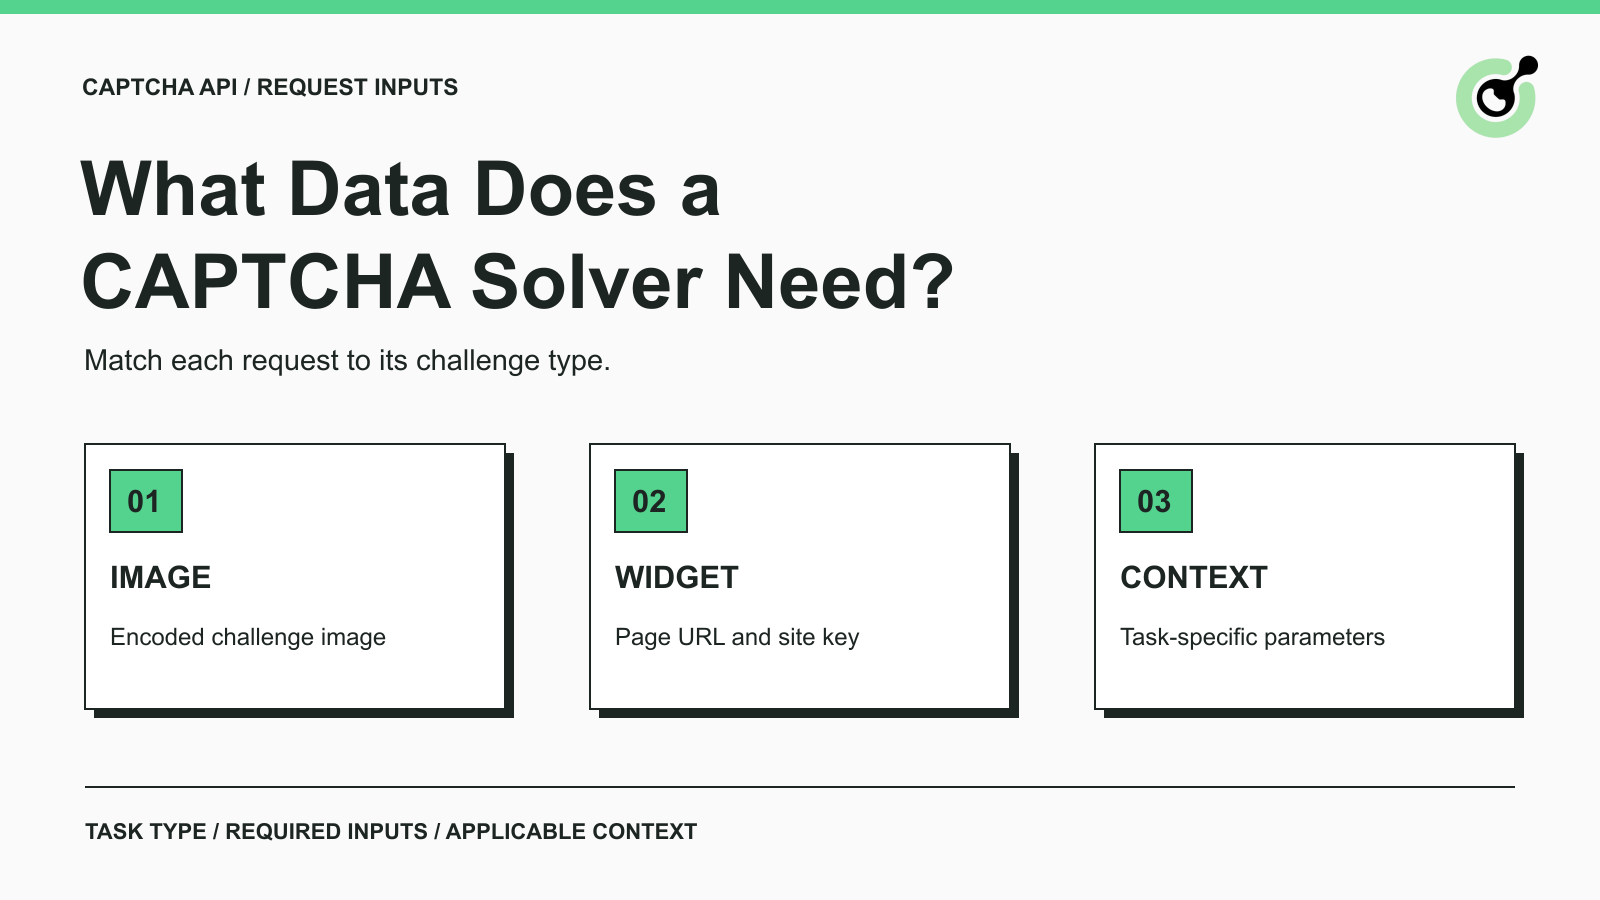
必要なデータは、ソルバーが画像そのものを受け取るのか、ウィジェット型のチャレンジ情報を受け取るのかで変わります。以下の表は、CapSolver の代表的なタスクタイプを比較したものであり、対応タスクすべての完全な一覧ではありません。
| チャレンジ | タスクタイプ | 主要タスク入力 | 追加コンテキスト |
|---|---|---|---|
| 画像内のテキスト | ImageToTextTask |
body に格納された画像データ |
認識モジュールやページソースURLなど、ドキュメントにあるオプション |
| 標準 reCAPTCHA v2 | ReCaptchaV2TaskProxyLess |
websiteURL と websiteKey |
実際のチャレンジ設定に合致するドキュメント記載のフィールド |
| 単体 Turnstile | AntiTurnstileTaskProxyLess |
websiteURL と websiteKey |
該当する場合は metadata.action と metadata.cdata |
各タスクには type も必要であり、さらに外側のリクエストにはソルバーの認証情報が必要です。任意フィールドを買い物リストのように扱うのは避けましょう。利用可能なパラメータをすべて付け足しても、そのリクエストが今のチャレンジを正しく記述できているとは限りません。
ImageToTextTask では、画像は Base64 データとして body に渡します。ドキュメント上のフォーマットは、data:image/...;base64, プレフィックスと改行を含まない形です。ローカルファイル名だけでは、画像コンテンツを渡したことにはなりません。
小さなテキスト CAPTCHA を備えた、利用が許可されたサービスフォームを考えてみましょう。準備するべきなのは CAPTCHA 画像そのものです。顧客の問い合わせ内容、連絡先、注文履歴を含んだページ全体のスクリーンショットで置き換えてはいけません。その周辺情報は文字認識とは無関係です。
画像の準備では、チャレンジ読取に必要な情報を損なわないことも重要です。文字を途中で切ってしまうようなトリミングは、不完全な入力です。読み込み失敗した画像のスクリーンショットも、Base64 エンコードが正しくても誤った入力です。これらはリクエスト形式ではなく、コンテンツ選択の問題です。
reCAPTCHA v2 タスクでは、websiteURL にチャレンジを含むページの URL、websiteKey にウィジェットのサイトキーを指定します。ページアドレスは、対象となるページをきちんと表している必要があります。記憶しているトップページ URL などが、常に有用な代替になるとは限りません。
設定に応じて、ドキュメントには pageAction、recaptchaDataSValue、Enterprise 向けのペイロードといった追加フィールドが記載されています。該当するタスクバリアントと、その最新版スキーマを使用してください。サンプルリクエストに含まれているからという理由だけで、Enterprise 用のパラメータを標準タスクにコピーしてはいけません。
Google の reCAPTCHA ウィジェット設定では、サイトキーは data-sitekey などのページ側設定に表示されます。この公開ウィジェット識別子を、自分のソルバーアカウントの秘密認証情報と混同してはいけません。
単体 Turnstile タスク では、ページ URL とサイトキーが必須です。このスキーマは metadata 内の action および cdata もサポートします。それらの値が今扱っているチャレンジに属している場合のみ指定し、見た目を「より完全」にするためにラベルをでっち上げてはいけません。
Cloudflare のページにセキュリティチェックへの言及があっても、それだけではこのタスクがそのまま該当すると言い切れません。単体 Turnstile と、ページ全体を使った Cloudflare チャレンジは、別々のドキュメントと要件を持ちます。アプリケーションがどのフローに遭遇しているのかを特定してから、その入力フィールドを選択してください。
これらのキーは識別対象が異なり、それぞれ異なるワークフロー上の位置に置かれるべきものです。混同すると、本来は正しいリクエストでも、認証エラーや設定ミスを引き起こします。
| 値 | 役割 | 本来の所在 |
|---|---|---|
| ソルバー API キー | アプリケーションがソルビングサービスを利用することを認可する | 当該サービスのドキュメントに沿った、ソルバーリクエストの認証部分 |
| CAPTCHA サイトキー | ページ上で使われているウィジェットを識別する | 該当タスクのウィジェット関連パラメータ |
| ウェブサイト所有者の検証シークレット | サイトがプロバイダに CAPTCHA 応答を検証してもらう際に使用 | ウェブサイトのサーバーサイド検証プロセス |
API キーの用語集 では、API 認証情報を保護すべき理由が説明されています。ソルバーの認証情報は、公開フォームやブラウザ配布スクリプトではなく、アプリケーションが管理するサーバーサイド設定に保管してください。より広い観点では、OWASP の Secrets Management Cheat Sheet が、このような認証情報へのアクセス制御に関する原則を提供しています。
ウェブサイト所有者の検証シークレットは、これとは別の概念です。例えば Cloudflare の Turnstile 検証ドキュメントでは、サーバーが自分のシークレットとレスポンストークンを Siteverify に送信する流れが説明されています。このシークレットは、単体ソルバータスクが要求する websiteKey ではありません。
あなたのアプリケーションが他社サイトの正規クライアントである場合でも、そのサイトの非公開検証シークレットにアクセスする必要があると決めつけてはいけません。ドキュメントに記載されたソルバータスクの入力だけを使用し、検証は遷移先サイト自身に任せてください。
CapSolver ボーナスコードを利用しよう
自動化予算を今すぐブースト!
入金時にボーナスコード CAP26 を使うと、CapSolver アカウントのチャージごとに 5% 追加ボーナス が無制限で付与されます。
今すぐ CapSolver ダッシュボード から引き換えましょう。
上で挙げた各タスクスキーマは、業務フォーム全体、ページ HTML、エージェントの会話履歴を必須としていません。アプリケーションの状態を丸ごと転送するのではなく、ドキュメントで定義されたフィールドを中心にリクエストを組み立ててください。
たとえば、権限のある業務問い合わせフォームを考えます。アプリケーション側では、商品 ID、希望数量、連絡先住所、メッセージといった情報を保持しているかもしれません。ページにテキスト画像 CAPTCHA があるのであれば、認識リクエストは CAPTCHA 画像だけから準備できます。問い合わせ内容はアプリケーション自身のフォーム処理ワークフローにとどまり続けます。これは責務分離の一例であり、特定サイトとの連携が実証されたという意味ではありません。
ウィジェット型タスクでは、「チャレンジ部分」の構成が変わります。画像の代わりに、ページ URL、サイトキー、および該当コンテキストが入ってきます。それでも、画面上に表示されているという理由だけで、業務問い合わせ内容をソルバー入力に含める必要はありません。
一見無害に思えるフィールドにも同じ慎重さを適用してください。ページ URL には、クエリ文字列内にアカウント参照情報などが含まれている場合があります。要求される URL を共有してよいかどうかを、権限のあるワークフローの観点から検討してください。必須のチャレンジコンテキストをこっそり削除したり、不一致を隠すために別ページを代用したりしてはいけません。必要なデータを共有できない場合は、その制約を解決してからコールを行ってください。
この記事にないタスクファミリについては、それぞれのドキュメントを確認してください。タスクによっては、他の環境情報やセッション情報が必要になることもあります。この比較表に載っていないフィールドだからといって、どのタスクでも不要であるとは限りません。
入力が JSON として有効であっても、選択したタスクが要求するチャレンジ情報を表し切れていなければ不完全です。同じリクエストを繰り返し送ったり無関係なデータを追加する前に、タスク選択と実際の値を見直してください。
| リクエストの症状 | 確認すべき点 |
|---|---|
| Base64 フィールドがファイルパスになっている | ローカルファイル参照ではなく、画像バイト列を送っているかどうか |
| 画像がフォーム全体を写している | 対象の CAPTCHA が判読可能か、無関係な業務情報を含めていないか |
| ウィジェットタスクに URL はあるがサイトキーがない | そのタスクが必要とするウィジェット識別子 |
| パラメータが別ページや別環境から取られている | URL、サイトキー、関連コンテキストが同じチャレンジを説明しているかどうか |
| 標準タスクに Enterprise 用フィールドをコピーしている | タスクバリアントやパラメータ名が最新ドキュメントと一致しているかどうか |
| 任意フィールドに推測値を入れている | チャレンジが実際にそのコンテキストを提供しているかどうか |
特に reCAPTCHA の識別子や返却トークンに関する問題については、サイトキーやトークンが無効な場合のトラブルシューティングガイド が、より狭い範囲での診断手順をカバーしています。
有効なリクエストレビューでは、タスクタイプ、必須フィールドの有無、任意フィールドごとに「どのドキュメントがその使用を正当化しているか」を記録するとよいでしょう。認証情報や生の画像、完全なトークンを、判断根拠を説明するためにレビュー用チケットへ貼り付ける必要はありません。これにより、レビューはリクエスト契約(仕様)に集中でき、ペイロードのコピーを無駄に増やさずに済みます。
入力スキーマが示すのは「API が何を受け付けるか」であり、プロバイダのデータ保持方針、契約上のコミットメント、遷移先の最終判断を示すものではありません。ソルバー連携をレビューする際は、これらの問いを分けて考えてください。
本番利用前に、アプリケーションが実際に送信するデータを評価し、必要に応じてプロバイダのポリシーや合意内容を確認してください。短いタスク例から、削除スケジュール、データ所在地の保証、学習データへの利用制限を推測してはいけません。websiteURL や body が存在するだけでは、そのような保証は一切導かれません。
同様に、返却された回答やトークンはワークフローの一部要素に過ぎません。アプリケーション側で、意図したページやサービスが次の正規操作を受け付けたかどうかを検証する必要があります。ソルバーリクエストが成功したからといって、その問い合わせが送信された、文書が取得された、遷移先がその後の活動を許可した、などを証明することはできません。
明確な CAPTCHA リクエストは、まずサポートされているチャレンジタイプを決め、そのうえで必須入力と適用可能なコンテキストを含める形で構成されます。このプロセス全体を通じて、ソルバーの認証情報、ウィジェット識別子、業務データは互いに分離して扱ってください。
このアプローチを取ると、リクエストレビューが容易になります。送信する各フィールドにドキュメント上の目的があり、足りないチャレンジコンテキストがあれば、ブラウザ状態を丸ごと転送することなく調査できます。チャレンジタイプやページ構成が変化したら、その都度最新のタスクドキュメントを確認してください。
権限のある自動化ワークフローにおける CAPTCHA ステップには、CapSolver を利用してください。該当タスクのスキーマから始め、必要かつ適切な入力だけを準備し、遷移先での結果確認はアプリケーション側で行いましょう。
Q: すべての CAPTCHA ソルバータスクに画像が必要ですか?
いいえ。画像から文字を認識するタスクは画像データを使いますが、本稿で説明した reCAPTCHA v2 や単体 Turnstile タスクはページやウィジェットのパラメータを使用します。ペイロードを準備する前に、まずタスクを選択してください。
Q: ソルバーの API キーを websiteKey として使ってもよいですか?
いいえ。ソルバー API キーはサービスへのリクエストを認証するためのものであり、websiteKey は CAPTCHA ウィジェットを識別する値です。これらは互換ではありません。
Q: 任意フィールドの値が分からない場合、それでも送るべきですか?
いいえ。任意フィールドは、今のチャレンジとタスクドキュメントがその使用を正当化するときだけ使ってください。action を当てずっぽうで入れたり、無関係なコンテキストをコピーしたりしても、不足している入力は補えません。
Q: API にフォームの顧客情報を送る必要はありますか?
本ガイドで扱ったタスクスキーマでは、顧客の連絡先、問い合わせ本文、注文記録を要求していません。そうしたアプリケーションデータはチャレンジ入力と分離し、必須フィールド内に埋め込まれたセンシティブ情報がないかどうかだけをレビューしてください。
Q: 送信フィールドを減らせば、成功率が上がると考えてよいですか?
いいえ。目標は「可能な限り小さいリクエスト」ではなく、「正しくタスクに特化したリクエスト」です。必須データや必要なチャレンジコンテキストを省くと、リクエストは不完全になりますし、その後の操作を受け付けるかどうかは最終的に遷移先サイトが決定します。
Sora Fujimoto
AI Solutions Architect
Connecting agents, browsers, and APIs into one workflow.
著者について
