🎉BARUCapSolver untuk agen AI-Integrasi MCP, alat agen, dan SDK
Emma Foster
Machine Learning Engineer
Diterbitkan Sep 24, 2026
Diperbarui Sep 24, 2026 · min baca
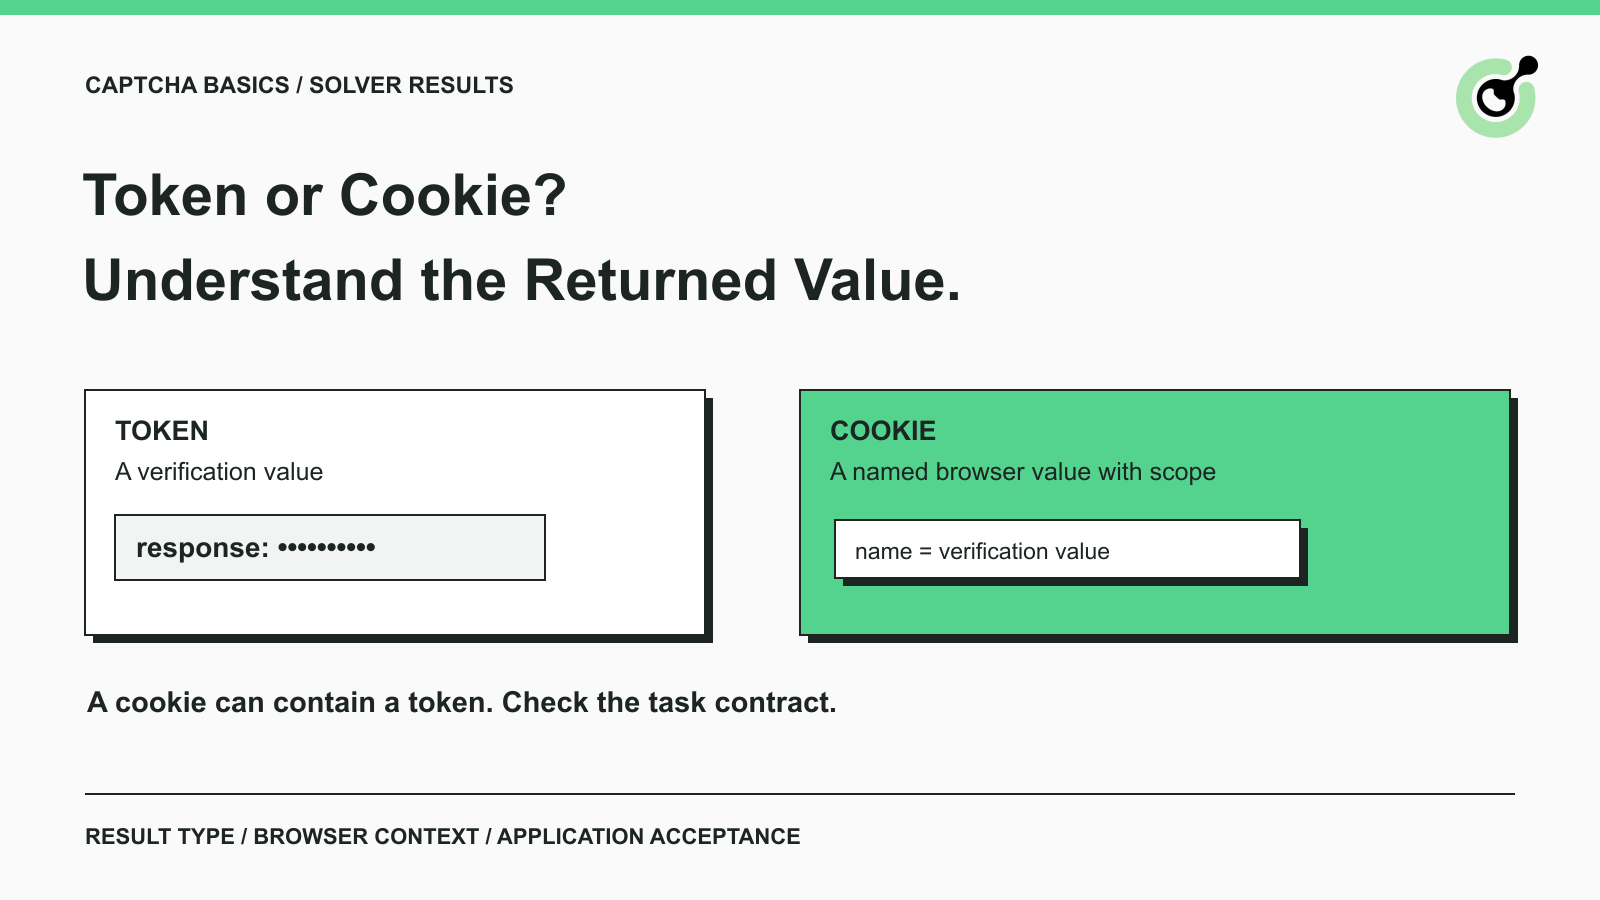
Token CAPTCHA membawa informasi verifikasi, sementara cookie menyediakan cara untuk menyimpan nilai dan mengirimkannya bersama permintaan browser yang sesuai. Konsep ini bisa tumpang tindih: token mungkin dikirimkan di dalam cookie.
Perbedaan ini penting ketika seorang pengembang menerima respons solver yang berhasil tetapi browser masih menampilkan halaman asli. Nilai yang dikembalikan mungkin valid untuk satu langkah integrasi, sementara langkah berikutnya mengharapkan hasil atau konteks browser yang berbeda. CapSolver mengekspos hasil yang spesifik terhadap tugas, sehingga memahami format respons berada di dekat awal integrasi. Panduan ini menjelaskan jenis hasil yang umum, cara membacanya, dan apa yang perlu diperiksa sebelum menganggap alur kerja selesai. Panduan ini berlaku untuk aplikasi Anda sendiri dan otomatisasi lain yang Anda izinkan untuk menjalankannya.
Dalam alur kerja CAPTCHA, token respons biasanya adalah nilai yang tidak transparan yang dihasilkan untuk verifikasi. Aplikasi Anda harus menggunakannya sesuai dengan kontrak penyedia yang relevan. Panjang atau penampilan token tidak memberi tahu Anda apakah itu reCAPTCHA, Turnstile, atau sistem lainnya.
Jangan bingung antara respons ini dengan kunci API solver Anda. Kunci API mengizinkan panggilan ke layanan solver. Token respons milik operasi CAPTCHA tertentu. Keduanya tidak menggantikan kredensial atau izin yang diperlukan oleh aplikasi bisnis.
Cookie browser adalah nilai yang diberi nama yang terkait dengan situs dan atribut yang relevan. Atribut ini memengaruhi di mana dan kapan browser mengirimkannya. Cookie mungkin berisi status sesi aplikasi, preferensi, atau informasi terkait verifikasi.
Artinya, perbedaan antara token dan cookie bukanlah pilihan antara dua teknologi yang bersaing secara universal. Pertama identifikasi tantangan dan kebutuhan aplikasi penerima. Kemudian tentukan apakah hasil yang terdokumentasi adalah respons formulir, nilai cookie, atau sesuatu yang lain.
Tugas yang berbeda mengembalikan jenis informasi yang berbeda, dan integrasi Anda harus mempertahankan perbedaan tersebut.
| Tantangan atau tugas | Hasil yang biasanya dikenali | Apa yang masih perlu diperiksa |
|---|---|---|
| Tugas token reCAPTCHA | Respons seperti gRecaptchaResponse |
Aplikasi menerima dan memvalidasi respons yang tepat |
| Tugas token Turnstile | Nilai token dalam solusi yang terdokumentasi |
Server situs memvalidasi dan memproses tindakan yang dimaksud |
| Tugas AWS WAF | Hasil cookie yang terdokumentasi | Alur kerja browser yang diizinkan menggunakan konteks sesi yang diharapkan |
| Tugas teks dari gambar | Teks yang dikenali | Teks milik gambar saat ini dan aplikasi menerimanya |
| Tugas Engine Visual | Data pengenalan spesifik modul | Aplikasi melakukan interaksi gambar yang sesuai |
Tabel ini menggambarkan kategori hasil, bukan jaminan bahwa satu adapter dapat menggunakan setiap bidang dengan cara yang sama. Fungsi yang hanya mengekstrak token tidak akan secara otomatis menangani respons yang dinamai gRecaptchaResponse, pengenalan teks, atau hasil cookie.
Perbedaan yang sama berlaku untuk alat agen. Pesan keberhasilan harus menyebutkan apa yang sebenarnya dikembalikan alat tersebut. Pengenalan selesai dan aplikasi menerima formulir adalah pengamatan yang berbeda, meskipun keduanya terjadi selama tugas browser yang sama.
Token respons reCAPTCHA dan Turnstile termasuk dalam alur validasi yang harus diselesaikan oleh server situs. Menerima token dari solver adalah bagian dari alur tersebut.
Dokumentasi tugas reCAPTCHA v2 CapSolver menunjukkan hasil di bawah solution.gRecaptchaResponse. Ia juga menggambarkan bidang terkait cookie yang bersyarat, sehingga konfigurasi aktual dan objek yang dikembalikan lebih penting daripada asumsi bahwa setiap hasil reCAPTCHA identik.
Google mendokumentasikan bahwa token respons reCAPTCHA berlaku selama dua menit dan dapat diverifikasi sekali. Jadi, jeda yang lama antara penyelesaian dan pengiriman dapat mengubah hasil. Token yang sebelumnya diterima tidak bisa digunakan kembali untuk pengujian selanjutnya.
Untuk aplikasi yang Anda miliki, periksa keputusan verifikasi server bersama hasil browser. Untuk aplikasi eksternal yang Anda izinkan untuk diotomasi, periksa hasil bisnis yang teramati tanpa mengklaim akses ke bukti server-side yang tidak Anda miliki.
Tugas Turnstile CapSolver mendokumentasikan bidang permintaan dan hasilnya sendiri. Gunakan kontrak ini alih-alih mengganti bidang dari contoh reCAPTCHA.
Cloudflare panduan validasi Turnstile membutuhkan validasi sisi server dan menggambarkan token sebagai satu kali penggunaan, dengan masa berlaku lima menit. Status widget yang terlihat saja tidak bisa membuktikan bahwa server Anda menerapkan pemeriksaan dengan benar.
Hindari menyelesaikan jauh sebelum tindakan yang membutuhkan respons. Siapkan tugas yang diizinkan, dapatkan respons pada titik yang tepat, dan konfirmasi hasil aplikasi penerima. Jangan ubah pengiriman yang gagal menjadi lingkaran tak terbatas dari panggilan solver baru.
Klaim Kode Bonus CapSolver Anda
Tingkatkan anggaran otomatisasi Anda secara instan!
Gunakan kode bonus CAP26 saat menambahkan dana ke akun CapSolver Anda untuk mendapatkan tambahan 5% bonus pada setiap penyetoran — tanpa batas.
Klaim sekarang di Dashboard CapSolver Anda
Cookie verifikasi mencatat state spesifik penyedia dalam konteks browser. Ia tidak memberi akses umum ke situs, akun, atau tindakan yang tidak terkait.
Cloudflare mendokumentasikan cf_clearance sebagai cookie yang terkait dengan mekanisme pembersihan mereka. Dokumentasi pembersihan Cloudflare juga menjelaskan bahwa Turnstile dapat mendukung pembersihan awal ketika dikonfigurasi untuk itu. Anda tidak boleh mengasumsikan bahwa setiap operasi token Turnstile yang berhasil menciptakan cookie ini.
Jika halaman menampilkan tantangan Cloudflare alih-alih widget Turnstile standalone, mulailah dengan mengidentifikasi mekanisme sebenarnya. Panduan mengidentifikasi halaman Turnstile dan tantangan Cloudflare menjelaskan keputusan awal ini. Ketidakcocokan di sana dapat mengarahkan integrasi ke jenis hasil yang salah.
Anggap pembersihan sebagai state yang terbatas dengan kondisinya sendiri. Ia bukan bukti bahwa pengguna telah masuk, dokumen terbatas dapat diakses, atau permintaan aplikasi selanjutnya tidak dapat ditolak.
AWS menggambarkan token verifikasinya sebagai disimpan dalam cookie aws-waf-token. Ini adalah contoh konkret dari token dan cookie yang berpartisipasi dalam desain yang sama.
Dokumentasi referensi tugas AWS WAF CapSolver menjelaskan bentuk hasil solver. Pertahankan perbedaan konseptual antara respons layanan dan perilaku penyimpanan browser: satu memberi tahu Anda apa yang dikembalikan solver; yang lain menentukan bagaimana alur kerja aplikasi yang diizinkan membawa nilai tersebut.
Anda tidak perlu mendekode nilai untuk menentukan apakah integrasi Anda menggunakan bidang yang benar. Anda membutuhkan dokumentasi tugas saat ini, konteks browser yang sesuai, dan bukti bahwa permintaan yang dimaksud diterima.
Baca respons solver dalam tahapan agar permintaan API yang diterima tidak disalahartikan sebagai tindakan aplikasi yang selesai.
Pertama periksa apakah pembuatan tugas berhasil. Kesalahan pada titik ini memerlukan perhatian terhadap tugas yang disediakan atau respons layanan. Sebuah identifikasi tugas hanya berarti tugas ada; bukan jawaban CAPTCHA.
Kemudian ikuti alur penyelesaian yang terdokumentasi untuk tugas yang dipilih. Referensi hasil tugas CapSolver menjelaskan hasil asinkron, sementara beberapa tugas pengenalan mengembalikan hasil langsung dari pembuatan tugas. Hindari memaksa setiap keluarga tugas melalui jalur polling yang diasumsikan.
Kemudian periksa bidang solusi yang diharapkan. Apakah nilai tersebut token CAPTCHA, cookie, teks yang dikenali, atau koordinat? Bidang yang hilang adalah bukti diagnostik yang berguna. Menggantinya dengan string kosong atau memasukkan seluruh objek ke dalam formulir menyembunyikan ketidakcocokan.
Akhirnya verifikasi operasi bisnis. Untuk pengujian formulir yang diizinkan, cari konfirmasi yang diharapkan dan catatan pengujian terkait. Untuk tugas data yang hanya baca, pastikan konten yang diminta hadir. Catat ketidakpastian jika halaman berubah tetapi hasil yang diharapkan tidak dapat ditetapkan.
Pertimbangkan pengujian hipotetis yang meminta laporan ketersediaan produk. Solver mengembalikan respons, tetapi browser mengarah ke halaman beranda umum. Langkah solver mungkin selesai, namun laporan tidak pernah diperoleh. Melaporkan "CAPTCHA diselesaikan; laporan target hilang" memberi insinyur berikutnya titik awal yang lebih berguna daripada melaporkan seluruh run sebagai sukses.
Kesalahan penanganan hasil umumnya berasal dari menganggap tahapan atau jenis hasil yang berbeda sebagai sesuatu yang bisa dipertukarkan.
Menggunakan bidang respons yang salah. Pertahankan setiap adapter terikat pada tipe tugas yang terdokumentasi. Tinjau nama bidang aktual tanpa menyalin nilai sensitif ke pelacakan masalah.
Menggunakan respons yang usang. Navigasi, tantangan yang diperbarui, atau penundaan operator yang lama mungkin membuat hasil sebelumnya tidak sesuai. Periksa halaman saat ini dan aturan keabsahan penyedia sebelum melanjutkan.
Menganggap cookie sebagai portabel antar pekerja. State browser harus tetap di bawah kepemilikan eksplisit. Memindahkan nilai yang tidak transparan ke konteks yang tidak terkait bukan pengganti untuk alur sesi yang didukung.
Hanya memeriksa dashboard solver. Dashboard dapat membantu menyelidiki tugas layanan, tetapi tidak dapat menggantikan bukti dari tindakan akhir aplikasi Anda. Pertahankan status tugas dan hasil bisnis secara terpisah dalam laporan Anda.
Mencatat seluruh solusi. Catat identifikasi tugas, kategori hasil, timestamp, dan deskripsi kesalahan yang dihapus saat diperlukan. Token respons lengkap dan cookie sesi umumnya tidak termasuk dalam output debugging biasa.
Ketika mendiagnosis kegagalan, pertahankan urutan kejadian daripada hanya kesalahan terakhir. Tugas yang dibuat sebelum navigasi, hasil yang dikembalikan setelahnya, dan formulir yang dikirim di tab berbeda menggambarkan masalah yang sangat berbeda dari permintaan yang ditolak selama pembuatan tugas. Timeline ini dapat mengungkap di mana menyelidiki tanpa mengumpulkan nilai rahasia itu sendiri.
Pilih tugas solver dari tantangan yang sebenarnya Anda amati, lalu implementasikan kontrak respons untuk tugas tersebut. Pertahankan tanggung jawab browser dan pemeriksaan penerimaan aplikasi secara eksplisit. Ini menghasilkan kode integrasi yang lebih jelas dan laporan kegagalan yang lebih berguna daripada menganggap setiap string yang dikembalikan sebagai jenis jawaban yang sama.
Gunakan CapSolver dengan dokumentasi tugas saat ini untuk penanganan CAPTCHA yang diizinkan. Mulai dengan satu alur kerja yang representatif, tetapkan seperti apa penyelesaian terlihat, dan perluas hanya setelah hasil tersebut teramati.
P: Apakah token CAPTCHA sama dengan cookie?
Tidak. Token adalah nilai yang digunakan oleh sistem verifikasi, sementara cookie adalah cara untuk menyimpan dan mengirimkan nilai yang diberi nama dalam konteks browser. Cookie dapat berisi token, seperti yang ditunjukkan oleh AWS WAF.
P: Bisakah saya memilih cookie alih-alih token untuk CAPTCHA apa pun?
Tidak. Penyedia tantangan dan kontrak tugas menentukan hasil yang diharapkan. Mengubah format hasil dalam kode Anda sendiri tidak mengubah apa yang diterima aplikasi penerima.
P: Apakah token Turnstile secara otomatis memberikan pembersihan Cloudflare?
Tidak. Validasi respons Turnstile dan pembersihan Cloudflare adalah mekanisme yang berbeda. Pembersihan awal Turnstile tergantung pada konfigurasi; jangan mengasumsikan setiap operasi token menghasilkan cookie pembersihan.
P: Mengapa halaman masih gagal setelah solver mengembalikan hasil?
Periksa bidang hasil, kebaruan, parameter tantangan, konteks browser, dan respons aplikasi akhir. Hasil solver sendiri tidak dapat memastikan bahwa browser melakukan tindakan yang benar atau bahwa aplikasi menerimanya.
P: Haruskah saya menyimpan token dan cookie untuk penggunaan di masa depan?
Jangan membangun cache umum jawaban CAPTCHA. Ikuti kebutuhan keabsahan dan sesi setiap penyedia, lindungi state browser yang diperlukan, dan hindari menggunakan kembali respons yang hanya bisa digunakan sekali.
Emma Foster
Machine Learning Engineer
Where machine learning meets practical AI tooling.
TENTANG PENULIS
Mendiagnosis permintaan API CAPTCHA yang lambat dengan pemeriksaan yang jelas untuk pembuatan tugas, pemungkutan hasil, kesalahan, kedaluwarsa token, dan tindakan browser akhir setelah menyelesaikan.
Menyelesaikan CAPTCHA gambar dengan Node.js menggunakan permintaan ImageToTextTask yang terdokumentasi, enkoding Base64 lokal, hasil teks langsung, dan klien kecil yang telah diuji.