🎉BARUCapSolver untuk agen AI-Integrasi MCP, alat agen, dan SDK
Nikolai Smirnov
Software Development Lead
Diterbitkan Sep 24, 2026
Diperbarui Sep 24, 2026 · min baca
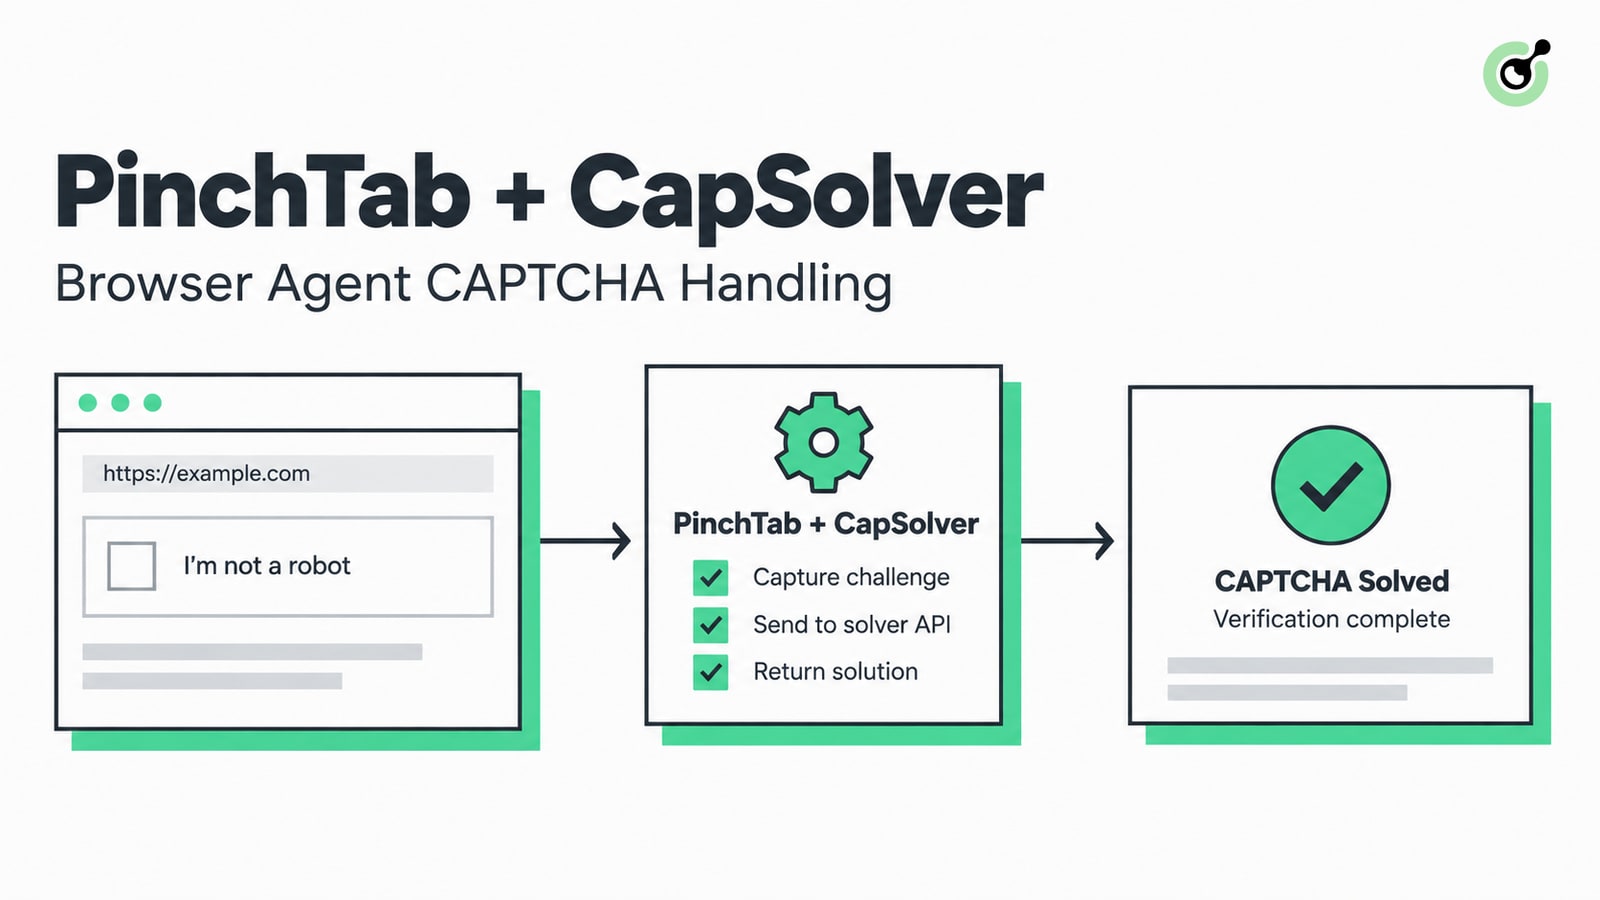
autoSolver.external.capsolverKey dikonfigurasi.GET /solvers untuk memverifikasi pendaftaran penyedia sebelum memanggil POST /solve/capsolver atau rute solve berbasis tab.solved: true sebagai hasil langkah tantangan, bukan bukti bahwa formulir, uji, atau tugas data asli berhasil.PinchTab memberikan kontrol plane HTTP, CLI, dan MCP yang kompak untuk Chrome kepada agen AI. Lapisan AutoSolver saat ini juga dapat mendaftarkan penyedia eksternal, termasuk CapSolver, sehingga alur kerja browser yang diizinkan dapat menangani CAPTCHA yang didukung tanpa mengajarkan model payload API mentah.
Panduan ini menunjukkan cara mengonfigurasi CapSolver di PinchTab, memverifikasi layanan lokal, memanggil solver bernama, dan menjaga pemeriksaan alur kerja akhir di luar solver. Contoh menggunakan PinchTab 0.15.2 dan kredensial placeholder. Mereka ditujukan untuk QA, RPA, dan alur kerja data publik yang Anda izinkan untuk diotomasi.
Integrasi PinchTab dan CapSolver menambahkan langkah penanganan CAPTCHA bernama ke sesi browser yang sudah dikendalikan oleh PinchTab.
Dokumentasi AutoSolver PinchTab menjelaskan registri solver internal dan eksternal. Penyedia capsolver diaktifkan melalui bidang konfigurasi autoSolver.external.capsolverKey. PinchTab mempertahankan tab dan status browser yang aktif, sementara penyedia eksternal menangani tugas tantangan yang didukung.
Pemisahan ini penting untuk agen browser. Agen tidak boleh menciptakan jenis tugas, menyalin kredensial ke prompt, atau mengasumsikan bahwa solusi yang dikembalikan menyelesaikan tindakan bisnis. PinchTab memiliki sesi halaman. CapSolver mengembalikan hasil tantangan yang telah ditentukan. Aplikasi Anda tetap memutuskan apakah akan melanjutkan, mencoba lagi, menghentikan, atau meminta ulasan manusia.
Anda memerlukan hal-hal berikut sebelum mengonfigurasi integrasi:
Panduan keamanan PinchTab (https://github.com/pinchtab/pinchtab/blob/main/docs/guides/security.md) merekomendasikan token server, koneksi loopback, dan kontrol domain. Perlindungan ini relevan bahkan di mesin lokal karena setiap proses lokal yang dapat mengakses plane kontrol dapat menggerakkan browser.
Uji verifikasi untuk artikel ini menggunakan biner PinchTab 0.15.2 resmi untuk macOS ARM64. Binernya mengembalikan pinchtab 0.15.2, dan rute /health yang diautentikasi mengembalikan HTTP 200 dengan authRequired: true. Tantangan berbayar penuh tidak dikirim karena lingkungan ini tidak memiliki kunci CapSolver yang disetujui atau target CAPTCHA yang diizinkan.
Instal PinchTab dari rilis resmi atau metode instalasi yang didokumentasikan oleh proyek, lalu konfirmasi biner yang Anda jalankan.
pinchtab versionOutput yang diharapkan untuk versi yang diverifikasi dalam panduan ini:
pinchtab 0.15.2Inisialisasi file konfigurasi khusus alih-alih mengubah pengaturan browser pribadi yang digunakan untuk pekerjaan yang tidak terkait.
export PINCHTAB_CONFIG="$PWD/pinchtab-config.json"
pinchtab config init
config init membuat token server. Jangan cetak token tersebut dalam log CI atau komit file yang dihasilkan.
Konfigurasikan CapSolver di bawah autoSolver.external, dan pertahankan server kontrol di 127.0.0.1 kecuali Anda memiliki desain akses jarak jauh yang telah direview.
{
  "server": {
    "bind": "127.0.0.1",
    "port": "9867",
    "token": "PINCHTAB_SERVER_TOKEN"
  },
  "security": {
    "allowedDomains": ["qa.example.com"],
    "idpi": {
      "enabled": true,
      "strictMode": true,
      "scanContent": true,
      "wrapContent": true
    }
  },
  "autoSolver": {
    "enabled": true,
    "autoTrigger": false,
    "triggerOnNavigate": false,
    "triggerOnAction": false,
    "maxAttempts": 3,
    "solverTimeoutSec": 30,
    "retryBaseDelayMs": 500,
    "retryMaxDelayMs": 5000,
    "solvers": ["capsolver", "cloudflare", "semantic"],
    "llmFallback": false,
    "external": {
      "capsolverKey": "CAPSOLVER_API_KEY"
    }
  }
}
Gunakan manajer rahasia Anda untuk menyuntikkan nilai nyata ke konfigurasi runtime. Placeholder di atas bukan kredensial yang dapat digunakan.
Memulai dengan pengaktifan otomatis dimatikan membuat pengujian pertama lebih mudah diaudit. Anda hanya dapat memanggil solver bernama ketika aplikasi Anda mengklasifikasikan halaman sebagai titik pemeriksaan yang disetujui. Setelah alur kerja stabil, evaluasi pengaktifan otomatis secara terpisah dan pertahankan batas percobaan dan timeout yang sama.
Klaim Kode Bonus CapSolver
Tingkatkan anggaran otomatisasi Anda secara instan!
Gunakan kode bonus CAP26 saat menambahkan dana ke akun CapSolver Anda untuk mendapatkan tambahan 5% bonus pada setiap penambahan dana — tanpa batas.
Klaim sekarang di Dashboard CapSolver Anda
Verifikasi plane kontrol dan daftar penyedia sebelum membuka alur kerja target.
Mulai PinchTab dengan konfigurasi khusus:
PINCHTAB_CONFIG="$PWD/pinchtab-config.json" pinchtab serverDi terminal kedua, baca token server dari penyimpanan rahasia Anda dan panggil rute kesehatan lokal:
curl -sS \
  -H "Authorization: Bearer $PINCHTAB_TOKEN" \
  http://127.0.0.1:9867/health
Respons yang sehat melaporkan status: "ok". Tunggu hingga instance browser default siap sebelum memeriksa daftar solver.
curl -sS \
  -H "Authorization: Bearer $PINCHTAB_TOKEN" \
  http://127.0.0.1:9867/solvers
Referensi rute solve PinchTab menyatakan bahwa capsolver termasuk ketika kunci API-nya dikonfigurasi. Jika tidak muncul, periksa jalur konfigurasi aktif, restart layanan, dan pastikan kunci telah disuntikkan ke proses yang menjalankan PinchTab.
Panggil rute capsolver bernama ketika tab aktif telah mencapai halaman tantangan yang diizinkan.
curl -sS -X POST \
  -H "Authorization: Bearer $PINCHTAB_TOKEN" \
  -H "Content-Type: application/json" \
  http://127.0.0.1:9867/solve/capsolver \
  -d '{"maxAttempts": 3, "timeout": 30000}'
Untuk tab spesifik, gunakan rute berbasis tab agar agen konkuren tidak bertindak pada tab yang sedang aktif:
curl -sS -X POST \
  -H "Authorization: Bearer $PINCHTAB_TOKEN" \
  -H "Content-Type: application/json" \
  "http://127.0.0.1:9867/tabs/TAB_ID/solve/capsolver" \
  -d '{"maxAttempts": 3, "timeout": 30000}'
Respons yang telah didokumentasikan mencakup ID tab, nama solver, flag solved, jenis tantangan, jumlah percobaan, dan judul halaman akhir. Simpan bidang-bidang ini dengan ID korelasi tugas browser. Jangan menyimpan kunci API atau artefak tantangan yang dikembalikan di log aplikasi biasa.
Tugas browser asli memerlukan pemeriksaan sendiri setelah langkah tantangan mengembalikan hasil.
Untuk alur kerja QA, verifikasi URL yang diharapkan, judul halaman, status otentikasi, atau hasil formulir di tab yang sama. Untuk alur kerja data, pastikan skema catatan yang diharapkan hadir dan respons tidak merupakan halaman tantangan atau kesalahan. Judul browser saja tidak cukup.
Gunakan mesin keadaan kecil alih-alih menganggap setiap respons tanpa kesalahan sebagai keberhasilan:
| Keadaan | Bukti yang Diperlukan | Tindakan Berikutnya |
|---|---|---|
challenge_detected |
Tanda tantangan yang diharapkan di domain yang disetujui | Panggil solver bernama sekali |
solving |
Tab dan ID korelasi yang sama tetap aktif | Tunggu dalam batas waktu yang ditentukan |
challenge_handled |
Solver melaporkan keberhasilan | Periksa kembali tugas asli |
task_verified |
Hasil aplikasi yang diharapkan hadir | Lanjutkan alur kerja |
needs_review |
Tantangan tidak dikenal, perubahan sesi, atau izin tidak jelas | Berhenti dan serahkan |
failed |
Anggaran percobaan atau batas waktu habis | Catat bukti dan berhenti |
Dokumentasi hasil tugas CapSolver membedakan tugas pemrosesan dari hasil yang siap. PinchTab mengabstraksikan interaksi penyedia ini, tetapi aplikasi Anda tetap harus menerapkan batas waktu alur kerja keseluruhan dan aturan penerimaan akhir.
capsolver tidak muncul di /solversProses PinchTab aktif kemungkinan besar menggunakan file konfigurasi yang berbeda, belum direstart, atau tidak menerima kunci API eksternal. Pastikan PINCHTAB_CONFIG, restart server, dan periksa registri lagi tanpa menampilkan rahasia.
/solvers mengembalikan 503Instans PinchTab mungkin masih sedang dimulai atau direstart. Periksa /health, periksa status instans, dan pastikan biner Chromium yang dikonfigurasi dapat dijalankan dengan profil yang dipilih.
Halaman mungkin telah berpindah, token mungkin milik konteks browser yang berbeda, atau aplikasi mungkin menolak tindakan asli. Pertahankan kepemilikan tab stabil dan verifikasi hasil bisnis setelah penanganan tantangan.
Pemecahan berulang tidak boleh tidak terbatas. Pertahankan maxAttempts kecil, simpan bukti kegagalan pertama, dan pindahkan alur kerja ke needs_review ketika checkpoint yang sama kembali.
Penanganan CAPTCHA tidak mengizinkan pemasukan kredensial, pembuatan akun, verifikasi nomor telepon, atau akses ke data terbatas. Berhenti dan minta tindakan manusia sesuai kebijakan akses aplikasi.
PinchTab sudah mengekspos celah integrasi yang diperlukan untuk menggunakan CapSolver sebagai solver eksternal bernama. Pengaturan produksi harus mempertahankan server lokal atau terautentikasi kuat, membatasi domain target, mengikat setiap penyelesaian ke tab tertentu, membatasi percobaan, dan memverifikasi hasil halaman asli.
Gunakan CapSolver hanya dalam alur kerja yang Anda izinkan untuk diotomasi. Hasil penyedia adalah satu langkah yang dikendalikan dalam mesin keadaan browser, bukan sinyal umum untuk melanjutkan.
Buat akun CapSolver, uji integrasi PinchTab di halaman QA yang dimiliki, dan simpan kunci API di penyimpanan rahasia runtime Anda. Mulai dengan pemanggilan solver manual dan anggaran percobaan yang ketat sebelum mengaktifkan setiap pengaktifan otomatis.
Q: Apakah PinchTab mendukung CapSolver secara langsung?
Ya. Dokumentasi AutoSolver PinchTab dan referensi solve menyebutkan capsolver sebagai penyedia eksternal yang diaktifkan oleh autoSolver.external.capsolverKey.
Q: Bisakah saya menggunakan CapSolver melalui MCP PinchTab?
PinchTab mengekspos kontrol browser melalui MCP, sementara rute AutoSolver HTTP menangani solver bernama. Pastikan permukaan alat yang tepat dalam versi PinchTab yang terinstal dan pertahankan pemanggilan solver di dalam alur kerja yang terbatas.
Q: Haruskah saya mengaktifkan penyelesaian otomatis segera?
Tidak. Mulai dengan pemanggilan eksplisit pada halaman uji yang disetujui, verifikasi respons berbasis tab, dan tambahkan pengaktifan otomatis hanya setelah Anda memiliki aturan deteksi, berhenti, dan audit yang jelas.
Q: Apa yang dibuktikan oleh solved: true?
solved: true melaporkan hasil langkah tantangan. Aplikasi Anda tetap harus memverifikasi bahwa navigasi asli, pengiriman formulir, asersi uji, atau permintaan data berhasil.
Q: Apa yang harus dilakukan agen ketika jenis tantangan tidak didukung?
Agen harus berhenti setelah anggaran percobaan yang dikonfigurasi dan meminta ulasan manusia. Jangan menciptakan bidang penyedia, beralih ke target yang tidak disetujui, atau terus ke login, 2FA, atau verifikasi identitas.
Nikolai Smirnov
Software Development Lead
Building dependable software for complex automation.
TENTANG PENULIS
Memahami dukungan proxy MCP CAPTCHA di sepanjang koneksi klien, peramban, dan tugas penyelesaian, termasuk batasan alat CapSolver MCP saat ini.
Pahami penanganan CAPTCHA Stagehand, bandingkan tindakan browser dengan layanan pemecah CAPTCHA, dan pilih pendekatan yang jelas untuk browser lokal atau sesi yang dihosting.