🎉नयाAI एजेंट के लिए CapSolver-MCP, एजेंट टूल और SDK एकीकरण
Rajinder Singh
Deep Learning Researcher
प्रकाशित Nov 20, 2026
अद्यतन Nov 20, 2026 · मिनट पढ़ने का समय
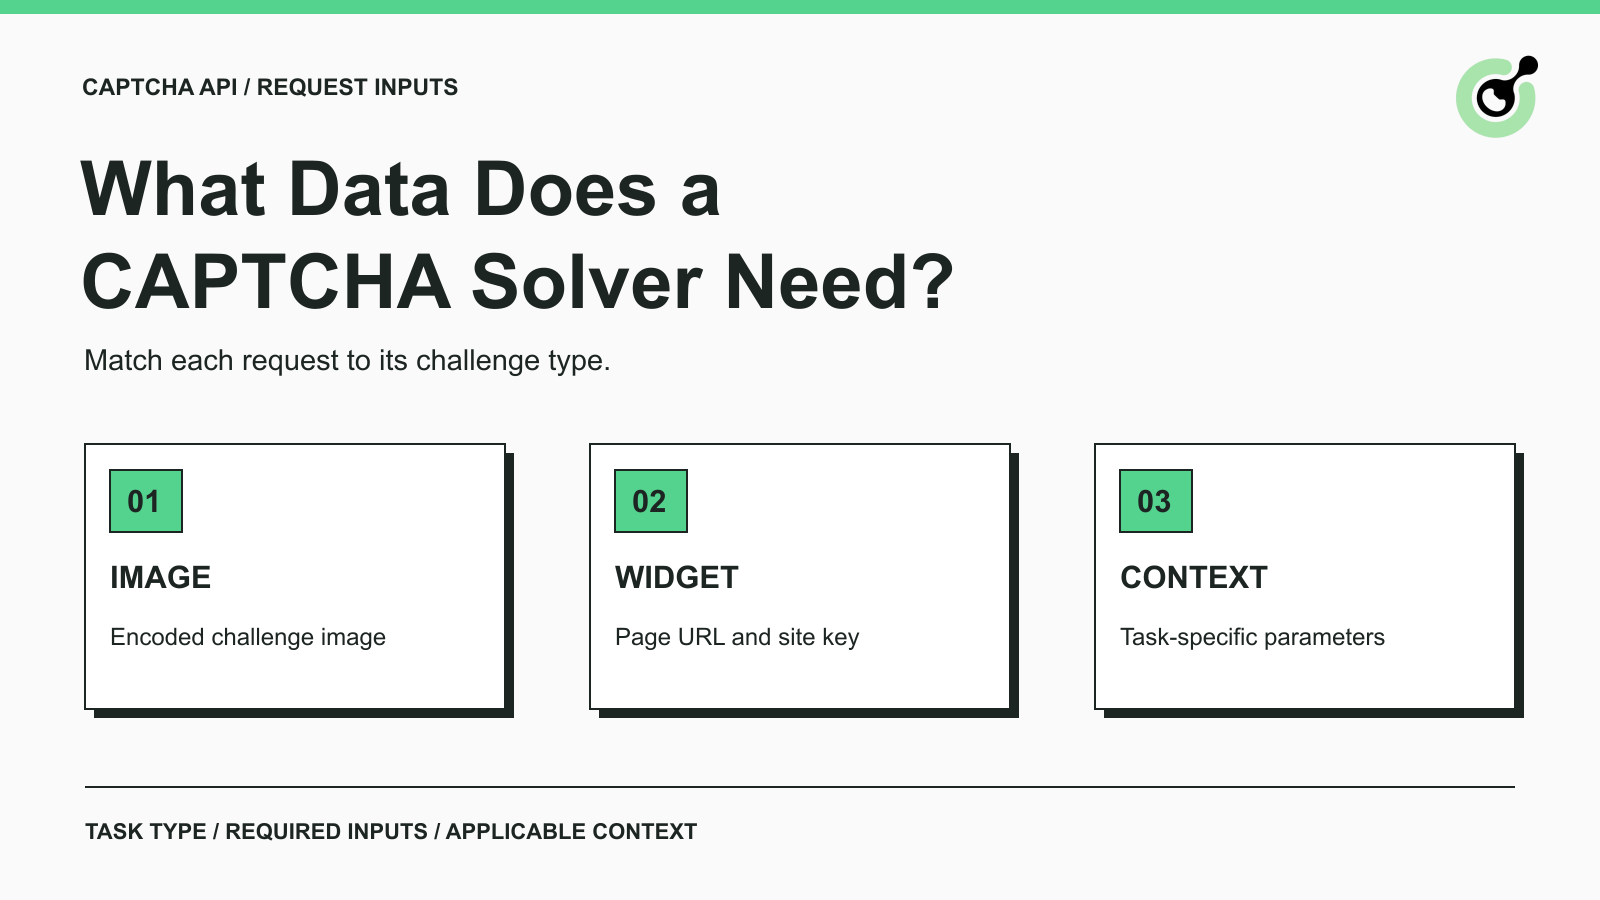
CAPTCHA सॉल्वर API इनपुट वे क्रेडेंशियल्स, टास्क आइडेंटिफ़ायर और चैलेंज डेटा हैं, जिनका इस्तेमाल कोई सॉल्विंग सर्विस एक CAPTCHA रिक्वेस्ट को प्रोसेस करने के लिए करती है। CapSolver में, createTask रिक्वेस्ट आपके अकाउंट क्रेडेंशियल clientKey को उस task ऑब्जेक्ट से अलग रखती है जो चैलेंज का विवरण देता है।
यह अंतर तब महत्वपूर्ण हो जाता है जब आप किसी मौजूदा एप्लिकेशन से सॉल्वर को जोड़ रहे हों। कोई ब्राउज़र दर्जनों फ़ील्ड वाले सर्विस रिक्वेस्ट को हैंडल कर सकता है, लेकिन वे सारे फ़ील्ड अपने-आप CAPTCHA टास्क का हिस्सा नहीं बन जाते। सबसे पहले चैलेंज के प्रकार और उसकी डॉक्युमेंटेड आवश्यकताओं से शुरू करें। क्या भेजना है, यह उस कॉन्ट्रैक्ट से तय करें, न कि वह सब सीरियलाइज़ कर दें जो अभी ब्राउज़र या एजेंट को पता है।
यह गाइड image-to-text, reCAPTCHA v2 और standalone Cloudflare Turnstile टास्क के लिए इनपुट कैटेगरी समझाता है। यह फ़ील्ड-सेलेक्शन रेफरेंस है; न यह दावा कि एक रिक्वेस्ट शेप हर चैलेंज पर लागू हो सकती है, और न यह कि सॉल्वर गंतव्य वेबसाइट को नियंत्रित करता है।
आवश्यक डेटा इस पर निर्भर करता है कि सॉल्वर को इमेज मिल रही है या विजेट-आधारित चैलेंज की जानकारी। नीचे दी गई तालिका कुछ CapSolver टास्क प्रकारों की तुलना करती है; यह सभी सपोर्टेड टास्क की पूरी सूची नहीं है।
| चैलेंज | टास्क टाइप | मुख्य टास्क इनपुट | अतिरिक्त कॉन्टेक्स्ट |
|---|---|---|---|
| इमेज के अंदर टेक्स्ट | ImageToTextTask |
body में इमेज डेटा |
डॉक्युमेंटेड ऑप्शन्स, जैसे रिकग्निशन मॉड्यूल या पेज सोर्स URL |
| स्टैण्डर्ड reCAPTCHA v2 | ReCaptchaV2TaskProxyLess |
websiteURL और websiteKey |
कॉन्फ़िगरेशन से मेल खाते डॉक्युमेंटेड फ़ील्ड |
| स्टैण्डअलोन Turnstile | AntiTurnstileTaskProxyLess |
websiteURL और websiteKey |
ज़रूरत होने पर metadata.action और metadata.cdata |
हर टास्क को उसका type भी चाहिए होता है, और बाहरी रिक्वेस्ट को आपका सॉल्वर क्रेडेंशियल चाहिए। वैकल्पिक फ़ील्ड को "शॉपिंग लिस्ट" की तरह मत समझें: हर उपलब्ध पैरामीटर जोड़ देने से यह साबित नहीं होता कि रिक्वेस्ट मौजूदा चैलेंज का सही वर्णन करती है।
ImageToTextTask में इमेज को Base64 डेटा के रूप में body में भेजा जाता है। डॉक्युमेंटेड फॉर्मेट data:image/...;base64, प्रिफ़िक्स और लाइन ब्रेक्स को शामिल नहीं करता। केवल लोकल फ़ाइलनाम इमेज कंटेंट नहीं होता।
किसी वैध सर्विस फ़ॉर्म पर लगे छोटे टेक्स्ट CAPTCHA के लिए, CAPTCHA इमेज को ही तैयार करें। उसकी जगह पूरा पेज स्क्रीनशॉट न भेजें जिसमें कस्टमर की क्वेरी, संपर्क जानकारी या ऑर्डर हिस्ट्री हो। वह आसपास का मटीरियल कैरेक्टर पहचान से असंबंधित है।
इमेज तैयार करते समय इतनी जानकारी बची रहनी चाहिए कि चैलेंज पढ़ा जा सके। ऐसा क्रॉप जो कुछ अक्षरों को काट दे, अधूरा इनपुट है। लोड न हुई इमेज का स्क्रीनशॉट भी गलत इनपुट है, भले ही उसका Base64 एन्कोडिंग वैध हो। ये कंटेंट-सेलेक्शन की समस्याएं हैं, रिक्वेस्ट फॉर्मेटिंग की नहीं।
reCAPTCHA v2 टास्क websiteURL का इस्तेमाल उस पेज के लिए करता है जिसमें चैलेंज होता है, और websiteKey का इस्तेमाल विजेट के site key के लिए। पेज ऐड्रेस वही होना चाहिए जहां प्रासंगिक चैलेंज है; केवल याद रखी गई होमपेज URL हमेशा उपयोगी विकल्प नहीं होती।
कॉन्फ़िगरेशन पर निर्भर करते हुए, डाक्यूमेंटेशन में pageAction, recaptchaDataSValue या Enterprise payload जैसे अतिरिक्त फ़ील्ड दिए जा सकते हैं। लागू टास्क वेरिएंट और उसके मौजूदा स्कीमा का उपयोग करें। केवल इसलिए कि किसी सैंपल रिक्वेस्ट में वे दिख रहे थे, Enterprise पैरामीटर को स्टैण्डर्ड टास्क में कॉपी न करें।
Google के reCAPTCHA विजेट कॉन्फ़िगरेशन में साइट की page-side सेटिंग्स जैसे data-sitekey में दिखाई देती है। यह सार्वजनिक विजेट आइडेंटिफ़ायर आपके निजी सॉल्वर अकाउंट क्रेडेंशियल से अलग है; दोनों को गड्ड-मड्ड न करें।
Standalone Turnstile टास्क में पेज URL और site key आवश्यक हैं। इसके स्कीमा में metadata के अंदर action और cdata भी सपोर्ट किए जाते हैं। इन्हें तभी दें जब वे मौजूदा चैलेंज का हिस्सा हों; केवल रिक्वेस्ट को "ज़्यादा पूरा" दिखाने के लिए लेबल न गढ़ें।
Cloudflare पेज पर "security check" का ज़िक्र होना अपने आप में यह साबित नहीं करता कि ठीक यही टास्क लागू है। Standalone Turnstile और फुल-पेज Cloudflare चैलेंज की अलग डॉक्युमेंटेशन और आवश्यकताएं हैं। इनपुट फ़ील्ड चुनने से पहले यह पहचानें कि आपकी एप्लिकेशन किस फ्लो का सामना कर रही है।
ये key अलग-अलग पक्षों की पहचान करती हैं और इन्हें उनके अपने-अपने हिस्से में ही रहना चाहिए। इनका मिलान गड़बड़ हो जाए तो वरना सही रिक्वेस्ट भी ऑथेंटिकेशन या कॉन्फ़िगरेशन एरर बन सकती है।
| वैल्यू | उद्देश्य | कहाँ उपयोग होती है |
|---|---|---|
| Solver API key | आपकी एप्लिकेशन को सॉल्विंग सर्विस उपयोग करने की अनुमति देता है | सॉल्वर रिक्वेस्ट ऑथेंटिकेशन, जैसा उस सर्विस ने डाक्यूमेंट किया है |
| CAPTCHA site key | पेज पर उपयोग हो रहे विजेट की पहचान करता है | सम्बंधित टास्क के विजेट पैरामीटर में |
| वेबसाइट ओनर का verification secret | वेबसाइट को CAPTCHA प्रोवाइडर के साथ रिस्पॉन्स की वैलिडेशन करने देता है | वेबसाइट के सर्वर-साइड वैलिडेशन प्रोसेस में |
API key glossary बताता है कि API क्रेडेंशियल्स की सुरक्षा क्यों ज़रूरी है। सॉल्वर क्रेडेंशियल को अपनी एप्लिकेशन की नियंत्रित सर्वर-साइड कॉन्फ़िगरेशन में रखें, न कि इसे किसी सार्वजनिक फ़ॉर्म या ब्राउज़र-डिलीवर्ड स्क्रिप्ट में डालें। OWASP का Secrets Management गाइड ऐसी क्रेडेंशियल्स की सुरक्षा के व्यापक सिद्धांत देता है।
वेबसाइट ओनर का verification secret अलग अवधारणा है। उदाहरण के लिए, Cloudflare का Turnstile validation डॉक्युमेंटेशन एक सर्वर को वर्णित करता है जो अपना secret और रिस्पॉन्स टोकन, दोनों Siteverify को सबमिट करता है। वह secret, standalone सॉल्वर टास्क में मांगे जाने वाले websiteKey जैसा नहीं है।
यदि आपकी एप्लिकेशन किसी और की वेबसाइट का अधिकृत क्लाइंट है, तो यह मत मान लें कि आपको साइट के प्राइवेट verification secret की ज़रूरत है। डाक्यूमेंटेड solver task inputs का उपयोग करें और गंतव्य साइट को खुद अपनी वैलिडेशन करने दें।
अपना CapSolver बोनस कोड रिडीम करें
अपना ऑटोमेशन बजट तुरंत बढ़ाएं!
रिचार्ज करते समय बोनस कोड CAP26 का उपयोग करें और हर रिचार्ज पर अतिरिक्त 5% बोनस पाएं — बिना किसी लिमिट के।
अभी इसे अपने CapSolver Dashboard में रिडीम करें
ऊपर चुने गए टास्क स्कीमा को पूरे बिज़नेस फ़ॉर्म, पेज HTML या एजेंट की बातचीत का इतिहास नहीं चाहिए। आउटगोइंग रिक्वेस्ट को डॉक्युमेंटेड फ़ील्ड के इर्द-गिर्द बनाएं, न कि पूरी एप्लिकेशन स्टेट फ़ॉरवर्ड कर दें।
मान लीजिए एक अधिकृत बिज़नेस enquiry फ़ॉर्म है। आपकी एप्लिकेशन के पास प्रोडक्ट आइडेंटिफ़ायर, रिक्वेस्टेड quantity, कॉन्टैक्ट ऐड्रेस और मेसेज हो सकता है। अगर पेज पर टेक्स्ट-इमेज CAPTCHA दिखता है, तो रिकग्निशन रिक्वेस्ट को उसी चैलेंज इमेज से तैयार किया जा सकता है। enquiry, एप्लिकेशन के अपने फ़ॉर्म-हैंडलिंग वर्कफ़्लो में बनी रहती है। यह ज़िम्मेदारियों के अलगाव (separation of responsibilities) का उदाहरण है, न कि किसी ख़ास वेबसाइट के साथ टेस्टेड इंटेग्रेशन का दावा।
विजेट आधारित टास्क में चैलेंज हिस्सा बदल जाता है: इमेज के बजाय पेज URL, site key और लागू कॉन्टेक्स्ट आते हैं। केवल स्क्रीन पर साथ दिखने की वजह से बिज़नेस enquiry सॉल्वर इनपुट नहीं बन जाती।
ऐसे फ़ील्ड पर भी यही जांच लागू करें जो निर्दोष लगते हैं। किसी पेज URL के query string में अकाउंट रेफरेंस या दूसरी जानकारी हो सकती है। देख लें कि आवश्यक URL शेयर करना आपके अधिकृत वर्कफ़्लो के लिए उचित है या नहीं। ज़रूरी चैलेंज कॉन्टेक्स्ट को चुपचाप हटाएं नहीं और mismatch छिपाने के लिए कोई दूसरा पेज न रखें। यदि आवश्यक डेटा साझा नहीं किया जा सकता, तो कॉल करने से पहले उसी constraint को हल करें।
इस लेख से बाहर के सपोर्टेड टास्क परिवारों के लिए उनकी अपनी डॉक्युमेंटेशन देखें। कुछ टास्क को अतिरिक्त environment या session जानकारी चाहिए होती है। इस तुलना तालिका में किसी फ़ील्ड की अनुपस्थिति का मतलब यह नहीं कि वह हर जगह अनावश्यक है।
इनपुट तब अधूरा होता है जब वह चुने गए टास्क के लिए आवश्यक चैलेंज का वर्णन करने में नाकाम हो जाए, भले ही रिक्वेस्ट वैध JSON हो। बेसिर-पैर का डेटा जोड़ने या वही रिक्वेस्ट दोहराने से पहले, टास्क चयन और असली वैल्यू की समीक्षा करें।
| आपकी रिक्वेस्ट में लक्षण | क्या जांचें |
|---|---|
| Base64 फ़ील्ड में फ़ाइल पाथ है | क्या वास्तव में इमेज बाइट्स दी गईं या सिर्फ लोकल फ़ाइल रेफरेंस |
| इमेज में पूरा फ़ॉर्म दिख रहा है | क्या लक्षित CAPTCHA साफ़ पढ़ा जा रहा है और क्या बेवजह बिज़नेस जानकारी शामिल हो गई है |
| विजेट टास्क में URL है पर site key नहीं | उस टास्क को चाहिए विजेट आइडेंटिफ़ायर |
| पैरामीटर किसी और पेज या environment से लिए गए हैं | क्या URL, site key और कॉन्टेक्स्ट एक ही चैलेंज का वर्णन करते हैं |
| स्टैण्डर्ड टास्क में कॉपी किए गए Enterprise फ़ील्ड हैं | क्या टास्क वेरिएंट और पैरामीटर नाम मौजूदा डॉक्युमेंटेशन से मिलते हैं |
| किसी वैकल्पिक फ़ील्ड में अनुमानित वैल्यू है | क्या चैलेंज वास्तव में वह कॉन्टेक्स्ट उपलब्ध कराता है |
reCAPTCHA के आइडेंटिफ़ायर और लौटे हुए टोकन से जुड़ी खास समस्याओं के लिए, invalid site key और token troubleshooting गाइड उस संकरी डायग्नोस्टिक टास्क को कवर करता है।
उपयोगी रिक्वेस्ट समीक्षा में टास्क टाइप, कौन-कौन से आवश्यक फ़ील्ड मौजूद हैं, और किस डॉक्युमेंटेशन ने हर वैकल्पिक फ़ील्ड को सही ठहराया, यह रिकॉर्ड किया जा सकता है। यह बताने के लिए कि आपने कौन सा फ़ैसला क्यों लिया, आपको क्रेडेंशियल्स, रॉ इमेज या पूरे टोकन किसी रिव्यू टिकट में चिपकाने की ज़रूरत नहीं। इससे समीक्षा रिक्वेस्ट कॉन्ट्रैक्ट पर केंद्रित रहती है, न कि payload की एक और कॉपी इकट्ठी करने पर।
इनपुट स्कीमा यह बताता है कि API क्या स्वीकार करता है; यह किसी प्रोवाइडर की retention policy, कॉन्ट्रैक्चुअल कमिटमेंट या गंतव्य के अंतिम फ़ैसले को स्थापित नहीं करता। सॉल्वर इंटेग्रेशन की समीक्षा करते समय इन सवालों को अलग रखें।
Production उपयोग से पहले, असल डेटा की जांच करें जो आपकी एप्लिकेशन भेजेगी और हैंडलिंग आवश्यकताओं के लिए सम्बंधित प्रोवाइडर पॉलिसी या एग्रीमेंट देखें। websiteURL या body जैसे छोटे टास्क उदाहरण से deletion schedule, data residency गारंटी या training restriction मत मान लें। इन में से कोई भी आश्वासन सिर्फ इन फ़ील्ड के मौजूद होने से नहीं निकलता।
इसी तरह, लौटा हुआ answer या token वर्कफ़्लो का सिर्फ एक घटक है। आपकी एप्लिकेशन को जांचना होगा कि लक्षित पेज या सर्विस ने अगली अधिकृत कार्रवाई स्वीकार की या नहीं। सफल solver रिक्वेस्ट यह स्थापित नहीं करती कि बिज़नेस enquiry सबमिट हो गई, दस्तावेज़ मिल गया, या गंतव्य ने आगे की ऐक्टिविटी की इजाजत दे दी।
साफ़ CAPTCHA रिक्वेस्ट, सपोर्टेड चैलेंज प्रकार से शुरू होती है, फिर उसके आवश्यक इनपुट और लागू कॉन्टेक्स्ट शामिल करती है। इस पूरे प्रोसेस में सॉल्वर क्रेडेंशियल्स, विजेट आइडेंटिफ़ायर और बिज़नेस डेटा को अलग-अलग रखें।
इससे रिक्वेस्ट रिव्यू आसान हो जाती है: हर आउटगोइंग फ़ील्ड का डॉक्युमेंटेड उद्देश्य होता है, और गायब चैलेंज कॉन्टेक्स्ट की जांच पूरी ब्राउज़र स्टेट आगे भेजे बिना की जा सकती है। जब भी चैलेंज प्रकार या पेज कॉन्फ़िगरेशन बदले, मौजूदा टास्क डॉक्युमेंटेशन देखें।
अपने अधिकृत ऑटोमेशन वर्कफ़्लो में सपोर्टेड CAPTCHA स्टेप के लिए CapSolver का उपयोग करें। सम्बंधित टास्क स्कीमा से शुरू करें, केवल आवश्यक और लागू इनपुट तैयार करें, और गंतव्य-परिणाम की जांच अपनी एप्लिकेशन में रखें।
प्रश्न: क्या हर CAPTCHA सॉल्वर टास्क को इमेज चाहिए होती है?
नहीं। Image-to-text रिकग्निशन इमेज डेटा का उपयोग करता है, जबकि यहां वर्णित reCAPTCHA v2 और standalone Turnstile टास्क पेज और विजेट पैरामीटर का उपयोग करते हैं। payload तैयार करने से पहले टास्क चुनें।
प्रश्न: क्या मैं अपने solver API key को websiteKey की तरह उपयोग कर सकता हूँ?
नहीं। solver API key आपकी सर्विस रिक्वेस्ट को अधिकृत करता है; websiteKey CAPTCHA विजेट की पहचान करता है। ये वैल्यू एक-दूसरे की जगह नहीं ली जा सकतीं।
प्रश्न: अगर मुझे वैकल्पिक फ़ील्ड की वैल्यू नहीं पता तो क्या मुझे उन्हें भेजना चाहिए?
नहीं। वैकल्पिक फ़ील्ड तभी उपयोग करें जब मौजूदा चैलेंज और टास्क डॉक्युमेंटेशन उन्हें सही ठहराते हों। कोई action अनुमान से भर देना या असंबंधित कॉन्टेक्स्ट कॉपी कर देना missing input की समस्या हल नहीं करता।
प्रश्न: क्या API को फ़ॉर्म से कस्टमर डिटेल्स चाहिए?
इस गाइड में चुने गए टास्क स्कीमा को कस्टमर कॉन्टैक्ट डिटेल्स, enquiry टेक्स्ट या ऑर्डर रिकॉर्ड की आवश्यकता नहीं है। उस एप्लिकेशन डेटा को चैलेंज इनपुट से अलग रखें और किसी भी संवेदनशील जानकारी की समीक्षा करें जो किसी आवश्यक फ़ील्ड में एम्बेडेड हो सकती है।
प्रश्न: क्या कम फ़ील्ड भेजने से सफल नतीजे की गारंटी मिलती है?
नहीं। लक्ष्य सही, टास्क-विशिष्ट रिक्वेस्ट है, किसी भी कीमत पर सबसे छोटा रिक्वेस्ट नहीं। ज़रूरी डेटा या लागू चैलेंज कॉन्टेक्स्ट छोड़ देने से रिक्वेस्ट अधूरी हो सकती है, और अगली कार्रवाई स्वीकार करनी है या नहीं, यह फ़ैसला फिर भी गंतव्य साइट ही करेगी।
Rajinder Singh
Deep Learning Researcher
Making CAPTCHA solving more reliable in automated workflows.
लेखक के बारे में