🎉NUEVOCapSolver para agentes de IA-Integraciones de MCP, herramientas de agente y SDK

Aloísio Vítor
Image Processing Expert
Publicado Sep 16, 2026
Actualizado Sep 16, 2026 · min de lectura
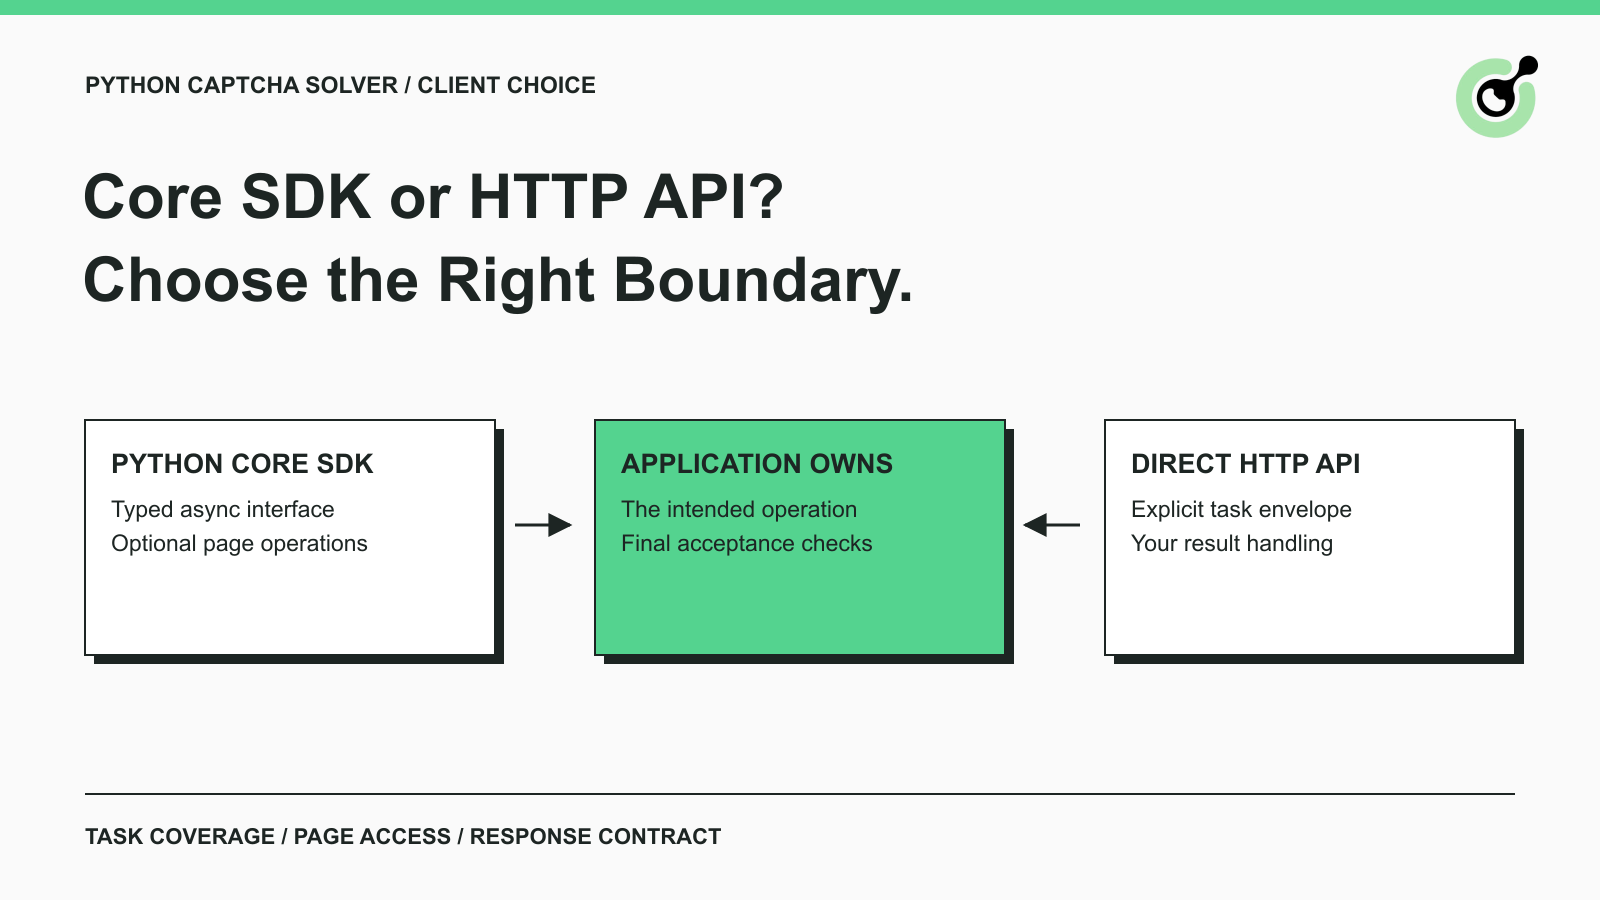
capsolver de Python mostrado en algunos ejemplos de tarea y la nueva interfaz capsolver-core tienen convenciones de llamada diferentes; identifica el paquete antes de copiar código.Los ejemplos de CAPTCHA en Python pueden parecer incompatibles incluso cuando llaman al mismo servicio. Uno acepta un diccionario que contiene un tipo de tarea; otro construye un objeto tipado y espera un resultado. La diferencia importa cuando elijas dónde implementar el sondeo, cómo usar una página en vivo y qué respuesta debe esperar tu aplicación.
CapSolver ofrece tanto APIs de tarea como un SDK de Python Core para flujos de trabajo de CAPTCHA compatibles. Esta comparación explica sus responsabilidades documentadas para que puedas elegir un límite de cliente para una aplicación de QA propia u otro flujo permitido. Es una guía de diseño, no un informe que indique que cada combinación de paquete y tarea haya pasado una prueba end-to-end.
El SDK de Core agrega objetos de Python y operaciones de navegador opcionales alrededor de tareas de resolución compatibles; la API HTTP expone directamente el contrato de solicitud y respuesta de la tarea.
La distinción se parece a la relación descrita en la entrada del glosario de biblioteca de API: una biblioteca empaqueta la interacción con un servicio en una interfaz de programación. Esa conveniencia no hace que el servicio subyacente desaparezca, ni significa que cada biblioteca soporte cada operación expuesta por el servicio.
La referencia del SDK de Core documenta capsolver-core, una interfaz completamente asíncrona con modo de token y un modo de navegador dependiente de Playwright. Su alcance documentado de resolución de token cubre reCAPTCHA v2/v3 y Cloudflare Turnstile. No opera haciendo clic en cuadrículas de imágenes o arrastrando deslizadores.
La contratación de creación de tareas acepta en cambio un clientKey y un objeto de tarea. Ese objeto de tarea sigue la documentación para el tipo de tarea seleccionado. Algunas tareas devuelven una solución inmediatamente; las tareas asíncronas devuelven un identificador utilizado para recuperar un resultado. Un cliente HTTP debe manejar explícitamente el camino aplicable.
Elige el enfoque cuyas responsabilidades coincidan con el código que planeas mantener.
| Decisión | SDK de Python Core | API HTTP directa |
|---|---|---|
| Límite de entrada | Información de CAPTCHA tipada, o una operación de página de navegador compatible | Objeto de tarea JSON documentado |
| Inspección de parámetros del navegador | Disponible a través de los métodos dependientes de Playwright | Proporcionado por tu propia capa de navegador/aplicación |
| Representación de resultados | Objetos de resultado del SDK con campos documentados | Envoltura de respuesta específica de la tarea y objeto de solución |
| Comportamiento de espera | Opciones de sondeo del cliente para resoluciones compatibles | Tu aplicación implementa el camino aplicable para recuperar un resultado |
| Verificación de cobertura | Confirma que el SDK instalado y el manejador soportan la tarea | Confirma que la tarea está documentada por la API del servicio |
| Aceptación de la aplicación | Permanece en tu responsabilidad | Permanece en tu responsabilidad |
Una interfaz de llamada más pequeña es útil cuando elimina trabajo que de otro modo repetirías. Es menos útil cuando tu aplicación debe reconstruir inmediatamente el contrato de nivel inferior para soportar un requisito inusual. Decide basado en el flujo completo, incluyendo diagnósticos y cierre, en lugar del ejemplo más corto exitoso.
Ninguna columna implica mayor precisión en la resolución o una respuesta más rápida del proveedor. Esas conclusiones requieren observaciones comparables de la tarea y carga real. Cambiar la abstracción del cliente en sí misma no establece una nueva capacidad de servicio.
Ejemplos oficiales diferentes pueden apuntar a interfaces de Python diferentes, por lo tanto, el nombre de importación y el paquete deben verificarse juntos.
Por ejemplo, la documentación de la tarea de Turnstile incluye un ejemplo que usa import capsolver y capsolver.solve con un diccionario de tarea. La referencia del SDK de Core usa capsolver_core, CaptchaInfo y una operación de solve esperada. Trátalos como interfaces distintas en lugar de ortografías intercambiables.
Antes de adaptar un ejemplo, registra el paquete que instala, el módulo que importa y el valor devuelto que espera. Un ejemplo orientado a diccionarios no debe cambiarse en un ejemplo del SDK de Core reemplazando solo la línea de importación. Los nombres de entrada y el acceso a la respuesta también deben seguir la interfaz elegida.
Usa un entorno dedicado para la evaluación. La documentación de entorno virtual de Python explica cómo un entorno aísla los paquetes instalados utilizados por un proyecto. Registra las versiones de paquetes resueltos con la aplicación para que un cambio posterior pueda revisarse contra un conjunto de dependencias conocido.
Esta guía compara capsolver-core con HTTP directo. El paquete separado capsolver se menciona para ayudarte a reconocer el ejemplo oficial que estás leyendo; no se le asigna una matriz de características no verificadas aquí.
El SDK de Core es un buen ajuste cuando tu aplicación de Python quiere su interfaz asíncrona documentada de token o las operaciones de página de Playwright asociadas.
En modo de token, tu aplicación construye CaptchaInfo y solicita una solución. La información requerida incluye el tipo de CAPTCHA, la URL de la página y la clave del sitio. Los campos adicionales exactos dependen de la CAPTCHA compatible. Un backend que ya recibe el contexto de página correcto puede no necesitar en absoluto un método dependiente del navegador.
El Solution devuelto expone un token y otra información documentada. Los detalles adicionales opcionales deben tratarse como opcionales; no rellenes valores faltantes desde un ejemplo no relacionado. Preserva suficiente contexto no secreto para asociar el resultado con el intento actual de la aplicación.
El modo de navegador agrega métodos para detectar tipos de CAPTCHA, leer parámetros estructurados y ejecutar una operación de resolución y relleno. Esto puede reducir el código repetido de inspección del navegador cuando la página y el desafío son compatibles.
El resultado aún necesita ser interpretado en el límite del método. Un tipo detectado no es una resolución completada. Un resultado rellenado no es un recibo de tu servidor de aplicación. Para una prueba de formulario de soporte propio, la afirmación final debe verificar que la subida deseada fue aceptada según el contrato de la aplicación de prueba.
No introduzcas un navegador simplemente para hacer una llamada de API. Por otro lado, no esperes que una llamada de tarea HTTP simple descubra parámetros de una página que tu código nunca haya inspeccionado. Elige el modo basado en dónde ya existe entrada confiable.
Canjea tu código promocional de CapSolver
¡Aumenta tu presupuesto de automatización instantáneamente!
Usa el código promocional CAP26 al recargar tu cuenta de CapSolver para obtener un 5% adicional en cada recarga — sin límites.
Canjéalo ahora en tu Panel de CapSolver
Prefiere solicitudes HTTP directas cuando necesites poseer el sobre de la tarea, preservar explícitamente los identificadores de tarea del proveedor o usar una tarea documentada fuera de la interfaz del SDK de Core que hayas evaluado.
Un backend existente puede ya tener una capa HTTP estándar para tiempos de espera, registro con datos eliminados, correlación de solicitudes y validación de respuestas. Usar esa capa puede mantener la gestión de tareas de CAPTCHA consistente con otras llamadas externas. También hace que tu equipo sea responsable de implementar correctamente el camino de respuesta asíncrona del servicio.
La referencia de recuperación de resultados describe la distinción entre una tarea en proceso y un resultado listo. Preserva esa distinción en tu modelo de estado. Una respuesta de transporte exitosa no significa por sí sola que una solución esté lista, y la forma de solution de un resultado depende de su tipo de tarea.
La guía de CAPTCHA de Python Requests proporciona contexto para el enfoque de solicitud directa. Al aplicar un tutorial antiguo, compara sus campos de tarea y manejo de respuestas con la documentación actual de la tarea. No asumas que un bucle de sondeo de muestra es la política completa de ciclo de vida para tu servicio.
HTTP directo también es un límite razonable entre servicios escritos en lenguajes diferentes. Tu registro de trabajo interno puede almacenar el identificador de tarea del proveedor y un pequeño enum de estado sin exponer un objeto específico del SDK a cada consumidor. Es una elección de arquitectura, no una exigencia para reemplazar una integración de SDK funcional.
El comportamiento asíncrono debe evaluarse contra el bucle de eventos de tu aplicación, política de cancelación y propiedad de recursos.
La documentación de asyncio de Python describe la base para código asíncrono concurrente. El SDK de Core sigue una interfaz asíncrona, pero usar await no establece un límite adecuado de concurrencia para tu carga de trabajo. Establece el límite en el componente que posee la cola de trabajo y su presupuesto de gasto.
Para HTTP directo, selecciona un cliente que se ajuste al entorno de la aplicación. Una solicitud bloqueante dentro de un controlador asíncrono puede impedir que el bucle de eventos de ese controlador avance como se pretendía. Un programa por lotes sincrónico tiene requisitos diferentes y no necesita una reescritura asíncrona solo para enviar JSON válido.
Cuando un llamador deja de esperar, el estado de la tarea de solucionador remoto puede aún necesitar resolverse. La guía de cancelación de tareas de Python se enfoca en el comportamiento local de las coroutines; no es una especificación para cancelar una tarea de CapSolver remota.
No infieras una función de cancelación del servidor a partir de un tiempo de espera local o una coroutine cancelada. Revisa el comportamiento documentado del proveedor y preserva el identificador de tarea conocido cuando tu arquitectura lo permita. La aplicación también debe evitar que un resultado tardío se asigne a un intento de formulario diferente.
El SDK de Core documenta un administrador de contexto asíncrono y una limpieza explícita. Los clientes de HTTP directo necesitan también un propietario claro para sus conexiones. Define quién crea y cierra el cliente antes de integrarlo en un trabajador de ejecución prolongada.
Verifica el mapeo de entrada, el mapeo de resultados y las afirmaciones de la aplicación antes de reemplazar un cliente existente.
Comienza con un flujo de prueba propio cuya CAPTCHA y formulario sean conocidos. Anota dónde proviene la URL de la página y la clave pública del sitio, qué familia de tareas se espera y qué componente posee las credenciales del servicio. Mantén las credenciales en la configuración del backend en lugar de en el marcado de la página o un paquete entregado por el navegador.
A continuación, compara el contrato de respuesta actual con el propuesto. Si tu aplicación espera JSON sin procesar, un objeto de resultado del SDK necesita un mapeo deliberado. Si tu aplicación espera una propiedad de token del SDK, un sobre de tarea sin procesar no puede sustituirse sin leer su campo de solución específico de la tarea. Evita pasar cualquiera de estas representaciones a través de capas de aplicación no relacionadas sin una interfaz pequeña y documentada.
Finalmente, define verificaciones separadas para la inicialización del cliente, la interacción con el proveedor y la aceptación de la aplicación. Una importación de paquete solo demuestra que la dependencia se cargó. Un fixture local puede verificar tu lógica de mapeo. Una solicitud de solucionador real y una comprobación de aceptación de la aplicación propia proporcionan evidencia sobre etapas posteriores. Reporta esas etapas independientemente al revisar la migración.
Para una decisión de producción, también prueba un campo faltante, una tarea rechazada, un plazo del llamador y una rechazo de la aplicación después de que llegue una solución. Estos son casos de aceptación propuestos, no resultados medidos para este artículo. Mantén el cliente funcional disponible hasta que el reemplazo cumpla con tus criterios de aceptación reales.
Elige el SDK de Core por sus operaciones tipadas y conscientes del navegador compatibles, o HTTP directo por la propiedad explícita del contrato de tarea del servicio.
Mantén la elección cerca del componente de CAPTCHA. Tu flujo de trabajo empresarial debe depender de un resultado documentado y sus criterios de aceptación, en lugar de de detalles incidentales de un tutorial determinado. Usa CapSolver a través de la interfaz que puedas probar, explicar y mantener para ese trabajo permitido.
P: ¿Es el paquete capsolver-core el mismo que capsolver?
Las interfaces documentadas usan paquetes y convenciones de llamada diferentes. Verifica el comando de instalación, la importación, el objeto de entrada y el tipo de retorno juntos. No mezcles líneas de las dos interfaces sin una adaptación verificada.
P: ¿Necesito Playwright para solicitar un token con el SDK de Core?
El modo de token puede usarse sin el extra de Playwright cuando los parámetros requeridos ya se conocen. Los métodos dependientes del navegador necesitan la dependencia correspondiente y una página real.
P: ¿Soporta HTTP directo la detección de página automáticamente?
Una solicitud de tarea usa los parámetros que tu aplicación suministra. La inspección del navegador debe provenir de una capa separada; enviar JSON al solucionador no lo inspecciona por sí mismo.
P: ¿Mejorará la precisión del solucionador al cambiar de HTTP al SDK?
La elección del cliente en sí misma no demuestra una mejora en la precisión. Evalúa la tarea soportada real y el resultado aceptado de la aplicación bajo condiciones comparables antes de hacer una afirmación de rendimiento.
P: ¿Es un token rellenado prueba de que mi envío de formulario tuvo éxito?
Un token rellenado solo describe la operación del lado del cliente. Tu aplicación debe validar la respuesta requerida y confirmar el resultado deseado del formulario.
Aloísio Vítor
Image Processing Expert
Interpreting the visual signals behind web workflows.
SOBRE EL AUTOR
Construye un monitoreo de desviación de intención de búsqueda con datos de Google Search Console, observaciones controladas de los resultados de búsqueda (SERP), etiquetas de intención, umbrales de confianza, evidencia y automatización segura.
Construye la resolución de CAPTCHA de Gumloop con un contrato HTTP verificado, una rama de recuperación controlada, un presupuesto de reintentos, verificaciones del estado del navegador y alternativa humana.
