

🎉NUEVOCapSolver para agentes de IA-Integraciones de MCP, herramientas de agente y SDK
Aloísio Vítor
Image Processing Expert
Publicado Oct 21, 2026
Actualizado Oct 21, 2026 · min de lectura
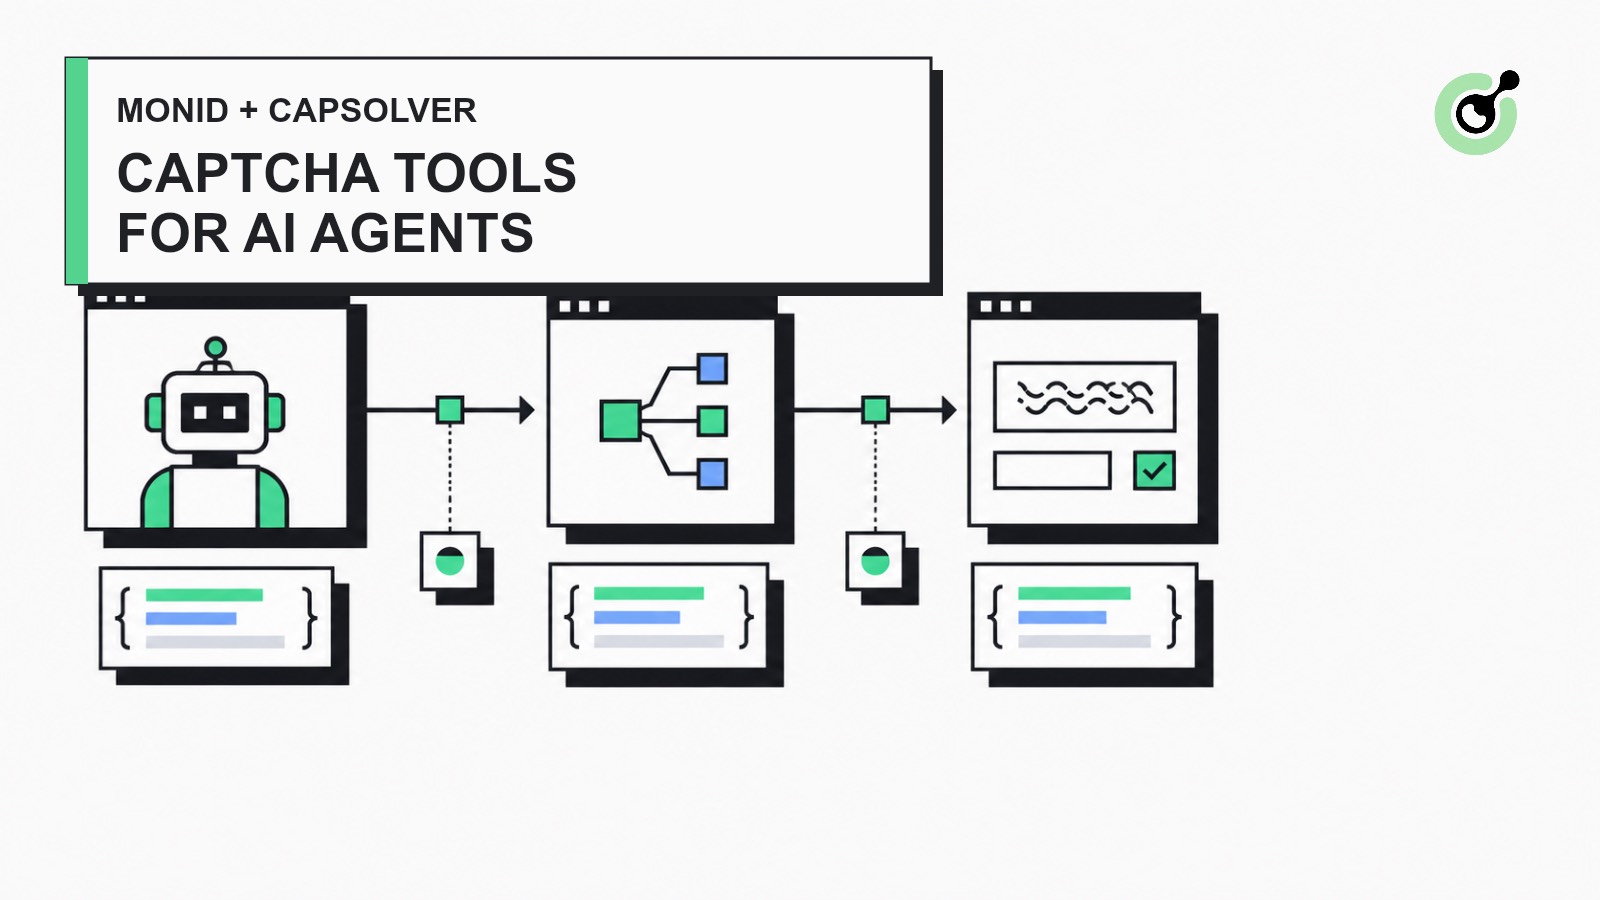
discover, inspect y run que usan sus agentes para otras herramientas de API.Los agentes de navegador pueden navegar por páginas y llamar a herramientas de datos web, pero un checkpoint de CAPTCHA crea un paso técnico separado. El agente debe identificar el tipo de desafío, enviar la URL correcta de la página y la clave pública del sitio, esperar un resultado y aplicar el token devuelto a la sesión de navegador autorizada. Sin una herramienta dedicada, cada framework de agentes tiene que implementar ese ciclo de vida por separado.
La integración propuesta agrega CapSolver como proveedor nativo de Monid. Monid sigue siendo la capa de descubrimiento y ejecución de herramientas, mientras que CapSolver gestiona las tareas de CAPTCHA compatibles mediante su API documentada. Este enfoque encaja con el modelo existente de Monid: un agente descubre una herramienta, inspecciona su esquema y precios, y comienza una ejecución estructurada a través de una sola interfaz. Monid documenta ese flujo en su introducción oficial.
El conector nativo ofrece a un agente de IA una forma estructurada de solicitar la resolución de CAPTCHA sin incrustar lógica HTTP específica del proveedor en cada flujo de trabajo.
El primer alcance del conector contiene tres endpoints:
| Endpoint de Monid | Tipo de tarea de CapSolver | Uso previsto |
|---|---|---|
capsolver#solve/recaptcha-v2 |
ReCaptchaV2TaskProxyLess |
Tareas de token estándar e invisible de reCAPTCHA v2 |
capsolver#solve/recaptcha-v3 |
ReCaptchaV3TaskProxyLess |
Tareas de token de reCAPTCHA v3 basadas en puntuación con una acción |
capsolver#solve/turnstile |
AntiTurnstileTaskProxyLess |
Tareas de token de Cloudflare Turnstile |
Este alcance inicial reducido mantiene el conector fácil de revisar. Los tipos de tareas empresariales, las tareas basadas en proxy y la aplicación del token en el navegador pueden añadirse por separado una vez que el ciclo de vida básico del API sea estable.
La integración está diseñada para QA, RPA, automatización de navegador y flujos de trabajo de datos de la web pública permitidos. La capacidad técnica no otorga permiso para acceder a datos privados, restringidos o sensibles. Revisa los términos del sitio de destino y obtén autorización antes de automatizarlo.
El conector nativo envuelve la API asíncrona de tareas de CapSolver en el ciclo de vida estándar de proveedor de Monid.
websiteURL, websiteKey y cualquier entrada específica de la tarea.clientKey protegido en el cuerpo JSON de la solicitud./createTask y almacena solo el ID de tarea devuelto./getTaskResult mientras la tarea está idle o processing.ready, el conector devuelve la solución estructurada del proveedor.Esto está diseñado intencionadamente como un conector REST nativo y no como un puente MCP‑a‑MCP. Monid ya expone su propia interfaz MCP para clientes de IA; la capa de proveedor por debajo llama directamente al API de CapSolver.
Agente de IA
  → Monid discover / inspect / run
  → Conector CapSolver
  → createTask
  → polling de getTaskResult
  → solución estructurada
  → continúa el flujo de trabajo de navegador autorizado
Canjea Tu Código de Bono de CapSolver
Aumenta tu presupuesto de automatización al instante.
Usa el código de bono CAP26 al recargar tu cuenta de CapSolver para obtener un 5% de bono extra en cada recarga, sin límites.
Canjéalo ahora en tu Panel de CapSolver
La autenticación de CapSolver difiere de la de proveedores que usan un encabezado de autorización HTTP. El API espera clientKey en el cuerpo JSON, por lo que el conector lo agrega dentro de la capa de inyección de credenciales de Monid.
La definición de proveedor enviada usa este patrón de autenticación y tiempos de espera; el ciclo de vida asíncrono se implementa por separado en el mismo proveedor:
export default defineProvider({
  name: "capsolver",
  auth: {
    inject: ({ data, utils }) => ({
      ...data.request,
      body: utils.json.merge(data.request.body ?? {}, {
        clientKey: data.params.apiKey,
      }),
    }),
  },
  request: {
    baseUrl: "https://api.capsolver.com",
  },
  timeouts: { requestMs: 30_000, runMs: 300_000, pollMs: 3_000 },
});
El secreto se mantiene fuera de la definición del endpoint, de los fixtures de repetición, de los registros y del estado del ciclo de vida. Solo la capa de transporte recibe la credencial cuando envía la solicitud al proveedor.
Puedes revisar el ciclo de vida actual de tareas de CapSolver en la documentación oficial de createTask y getTaskResult.
Cada endpoint de Monid asigna un esquema de entrada validado a un tipo de tarea de CapSolver. El endpoint de reCAPTCHA v2 acepta una URL de página, una clave pública de sitio y campos opcionales observados en el widget, incluido el modo invisible, la acción de la página, el valor estándar s, el modo de sesión y el dominio del API.
const zBody = z.object({
  websiteURL: z.url(),
  websiteKey: z.string().min(1),
  isInvisible: z.boolean().optional(),
  pageAction: z.string().min(1).optional(),
  recaptchaDataSValue: z.string().optional(),
  isSession: z.boolean().optional(),
  apiDomain: z.string().optional(),
}).strict();

export default defineEndpoint({
  endpoint: "/solve/recaptcha-v2",
  request: { method: "POST", path: "/createTask" },
  input: {
    schema: { body: zBody },
    toRequest: ({ data, utils }) => ({
      ...data.input,
      body: {
        task: utils.json.merge(data.input.body ?? {}, {
          type: "ReCaptchaV2TaskProxyLess",
        }),
      },
    }),
  },
});
La misma estructura se aplica a reCAPTCHA v3 y Turnstile, con esquemas y tipos de tarea específicos. La guía de autoría de conectores de Monid requiere fixtures de repetición, comprobaciones de tipos y una pull request antes de que un proveedor se añada al catálogo alojado.
El conector debe tratar a CapSolver como un proveedor asíncrono. Una respuesta correcta de /createTask normalmente proporciona un ID de tarea, mientras que /getTaskResult informa idle, processing o ready.
El ciclo de vida probado sigue estas reglas:
idle o processing: mantener la ejecución de Monid activa y volver a hacer polling.ready: devolver la solución estructurada y completar la ejecución.errorId distinto de cero: devolver un error de proveedor en lugar de un resultado correcto.Esta separación es importante porque Monid distingue su propio estado de ejecución del estado HTTP del proveedor upstream. Su documentación de ejecuciones por CLI explica cómo las herramientas asíncronas inician una ejecución y exponen la respuesta final del proveedor.
Antes de la publicación alojada, los comandos locales verificados son:
deno task catalog endpoints --provider capsolver
deno task catalog inspect 'capsolver#solve/recaptcha-v2'
Tras la publicación, un cliente MCP debería llamar primero a la herramienta monid_inspect:
{ "provider": "capsolver", "endpoint": "/solve/recaptcha-v2" }Luego llamar a monid_run con la entrada validada:
{
  "provider": "capsolver",
  "endpoint": "/solve/recaptcha-v2",
  "input": {
    "body": {
      "websiteURL": "https://authorized.example/test",
      "websiteKey": "PUBLIC_SITE_KEY"
    }
  }
}
Usa una página de prueba autorizada y sustituye PUBLIC_SITE_KEY por la clave pública del widget. Mantén las credenciales de API en la configuración de credenciales de Monid en lugar de colocarlas en comandos, prompts o archivos fuente.
En el momento de redactar esto, el endpoint alojado aún no está disponible. El conector enviado pasa la compilación y la suite de pruebas de Monid, con 1.376 pruebas aprobadas en la ejecución de verificación del PR. Los fixtures de reCAPTCHA v2 y v3 se grabaron desde páginas de demostración públicas, mientras que la cobertura de éxito y fallo de Turnstile sigue siendo explícitamente sintética. La revisión upstream de Monid, el despliegue alojado y una comprobación en vivo no ficticia de Turnstile siguen siendo requisitos previos para la disponibilidad general.
Para integraciones directas de agentes disponibles hoy, el Servidor MCP de CapSolver expone herramientas de CAPTCHA a clientes compatibles. La guía más amplia de integración de navegador agentic explica dónde encaja la gestión de CAPTCHA en un flujo de trabajo de agente de navegador.
El primer conector debe mantenerse limitado hasta que el ciclo de vida básico sea aceptado y se observe en cargas de trabajo reales.
Tras la revisión upstream, las próximas incorporaciones útiles son una grabación en vivo no ficticia de Turnstile y un ejemplo de navegador verificado que muestre cómo un agente detecta un widget compatible, llama al endpoint de Monid y aplica el resultado a la misma sesión autorizada. Ambos deberían usar entornos de demostración explícitos y no sitios de producción de terceros.
Un conector nativo de Monid es la forma más limpia de hacer que la resolución de CAPTCHA sea detectable por los agentes de IA sin añadir código específico del proveedor a cada framework de agentes. El conector enviado demuestra que Monid puede validar la entrada de tareas, proteger la clave de API, gestionar el polling asíncrono y devolver un resultado estructurado mediante su ciclo de vida normal de herramientas.
El trabajo restante es de tipo procedimental y de verificación: resolver los dos comentarios menores de revisión automatizada, completar una comprobación en vivo no ficticia de Turnstile, obtener la aprobación de Monid y verificar el flujo MCP alojado tras el despliegue. Los equipos que necesiten acceso directo antes de eso pueden integrarse a través del API oficial de CapSolver o del Servidor MCP.
Crea una cuenta desde el Panel de CapSolver, revisa la documentación de integraciones compatibles y haz pruebas solo en páginas que tengas permiso para automatizar. Para dudas sobre el producto y la cuenta, consulta las FAQ de CapSolver.
P: ¿El conector de CapSolver ya está disponible en Monid?
No. El conector nativo se ha enviado como una pull request y está a la espera de la revisión upstream de Monid, su despliegue alojado y su publicación en el catálogo.
P: ¿Monid llama directamente al Servidor MCP de CapSolver?
No. Monid debería llamar al API REST de CapSolver mediante un conector nativo de proveedor, mientras que el propio servidor MCP de Monid expone las herramientas resultantes a clientes de IA compatibles.
P: ¿Qué tipos de CAPTCHA se incluyen en la primera versión propuesta?
La primera versión propuesta cubre tareas de token sin proxy de reCAPTCHA v2, reCAPTCHA v3 y Cloudflare Turnstile.
P: ¿Dónde se almacena la clave de API de CapSolver?
El conector pasa la clave de API a través de la capa de inyección de credenciales de Monid y la agrega al cuerpo de la solicitud al proveedor solo cuando se envía la petición.
P: ¿Puede el conector controlar automáticamente una página de navegador?
No. El conector inicial devuelve una solución estructurada; el flujo de trabajo de navegador autorizado sigue siendo responsable de aplicar ese resultado a su página o sesión activa.
P: ¿Puede la integración usarse en cualquier sitio web?
No. Usa la integración solo en sitios y flujos de trabajo que estés autorizado a automatizar y cumple los términos aplicables, los requisitos de privacidad y las leyes.
Aloísio Vítor
Image Processing Expert
Interpreting the visual signals behind web workflows.
SOBRE EL AUTOR
Decide qué entradas de CAPTCHA puede realmente proporcionar tu agente de uso de computadora y cuándo cambiar a la inspección del navegador o solicitar intervención humana.
Gestiona la cancelación de CAPTCHA de MCP en agentes de IA. Detén nuevas llamadas, distingue entre tareas remotas y esperas locales, y evita que resultados tardíos reinicien el trabajo.
