🎉BARUCapSolver untuk agen AI-Integrasi MCP, alat agen, dan SDK

Nikolai Smirnov
Software Development Lead
Diterbitkan Sep 17, 2026
Diperbarui Sep 17, 2026 · min baca
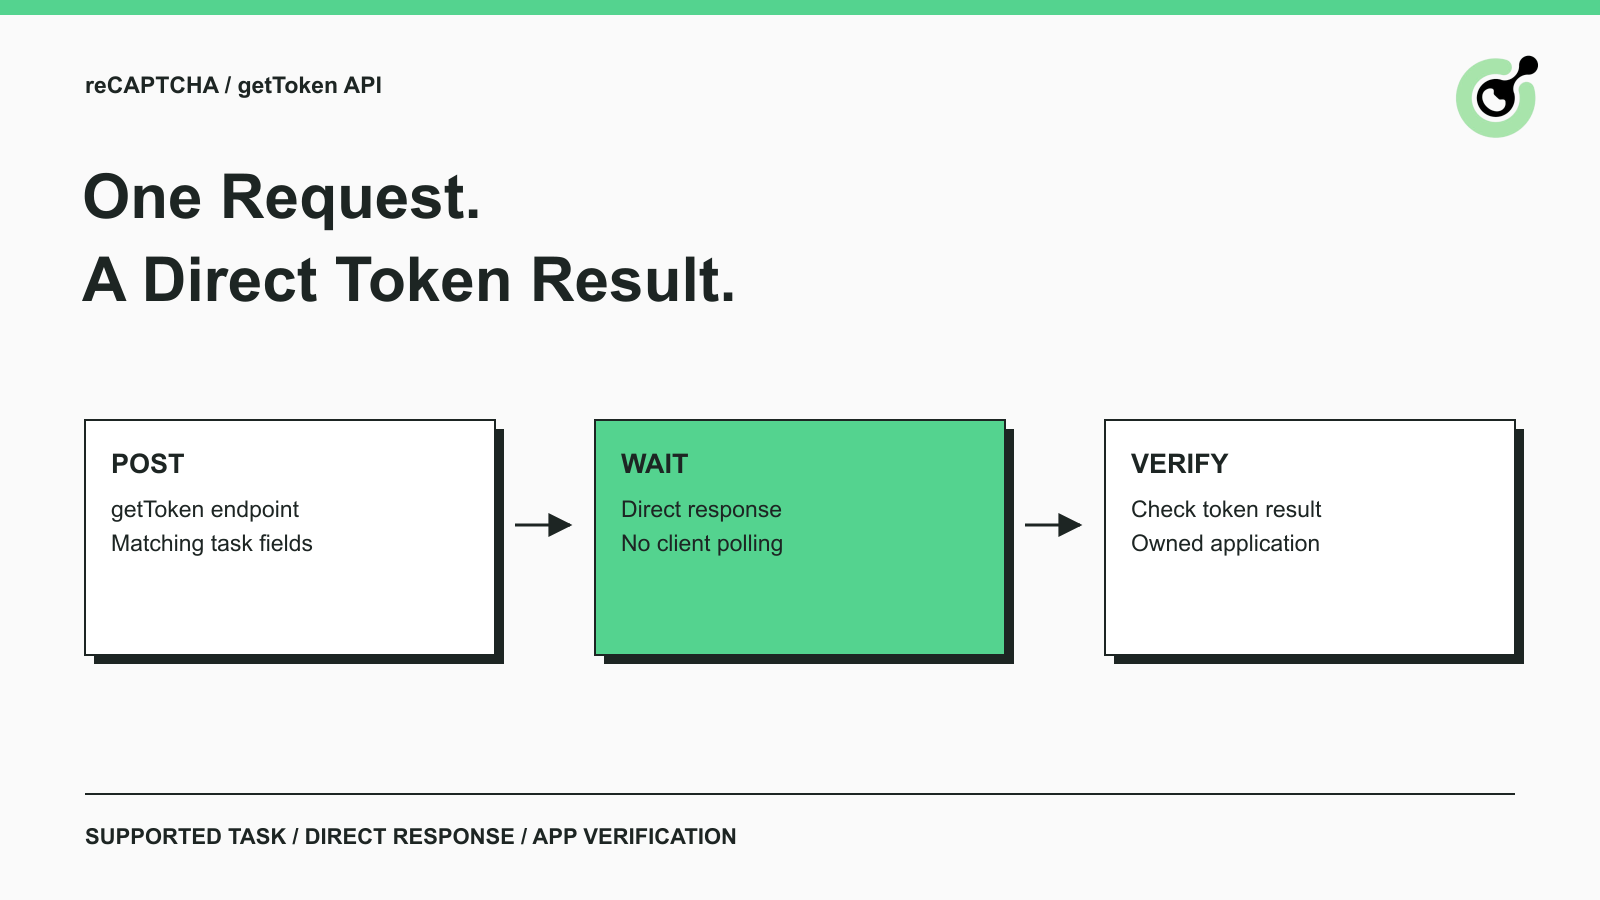
getToken CapSolver dapat mengembalikan hasil reCAPTCHA yang didukung dalam respons ke satu permintaan.clientKey dan objek tugas yang didukung ke https://api.capsolver.com/getToken.solution.gRecaptchaResponse setelah memeriksa hasil API; pertukaran HTTP yang berhasil saja tidak cukup.Integrasi solver CAPTCHA konvensional membuat tugas dan kemudian meminta hasilnya. Jika Anda mengintegrasikan tugas reCAPTCHA yang didukung dan ingin respons langsung, endpoint getToken CapSolver menyediakan pola permintaan lain yang telah didokumentasikan.
Perbedaan praktis terletak pada klien: kirim tugas dan tunggu hasilnya dalam respons HTTP tersebut. Anda tidak menulis loop polling getTaskResult untuk alur ini. Panduan ini menjelaskan bidang tugas, file JSON dan perintah cURL, token yang dikembalikan, serta pemeriksaan yang diperlukan sebelum aplikasi yang Anda miliki menerima token tersebut.
API getToken adalah endpoint hasil langsung untuk jenis tugas reCAPTCHA yang tercantum dalam dokumentasinya. Endpoint API adalah alamat untuk operasi API tertentu; menggunakan jalur yang benar memilih pola permintaan ini.
Dokumentasi resmi getToken mencantumkan variasi tugas reCAPTCHA v2 dan v3 yang didukung, termasuk opsi Enterprise dan proxy yang sesuai. Jangan mengasumsikan dukungan untuk AWS WAF, Turnstile, atau pengenalan gambar dari nama endpoint yang umum.
Metode ini mengubah pengambilan hasil, bukan makna parameter tantangan. Kunci situs publik yang salah atau jenis tugas yang tidak sesuai tetap salah ketika dikirim melalui endpoint langsung. Pastikan keluarga CAPTCHA terlebih dahulu, lalu pilih variasi tugas yang telah didokumentasikan.
| Kekhawatiran klien | Alur getToken | Alur createTask |
|---|---|---|
| Permintaan awal | Kirim tugas yang didukung ke getToken | Kirim tugas ke createTask |
| Pengambilan hasil | Baca respons langsung | Ikuti alur hasil yang telah didokumentasikan untuk tugas tersebut |
| Loop polling klien | Tidak diperlukan untuk alur langsung ini | Digunakan untuk tugas yang memerlukan getTaskResult |
| Parameter tugas | Harus sesuai dengan variasi yang didukung | Harus sesuai dengan tugas yang dipilih |
| Penerimaan aplikasi | Masih merupakan pemeriksaan terpisah | Masih merupakan pemeriksaan terpisah |
Beberapa keluarga tugas createTask sudah mengembalikan hasil secara langsung. Perbandingan ini tidak berarti setiap panggilan createTask memerlukan polling.
Identifikasi integrasi reCAPTCHA yang sebenarnya di halaman yang Anda miliki sebelum membangun permintaan. Contoh di bawah ini menggunakan ReCaptchaV3TaskProxyLess, sehingga bidangnya harus menggambarkan integrasi v3.
Pisahkan tiga peran kunci. Kunci API CapSolver mengotorisasi permintaan penyelesaian. Kunci situs publik reCAPTCHA mengidentifikasi integrasi halaman. Rahasia verifikasi pemilik situs berada di server aplikasi; bukan clientKey atau websiteKey dalam permintaan ini.
Untuk v3, periksa tindakan yang diharapkan serta kunci publik. Dokumentasi tugas reCAPTCHA v3 menjelaskan bidang tugas, termasuk pageAction. Tindakan contoh submit di bawah ini adalah placeholder untuk tindakan yang sebenarnya digunakan oleh formulir Anda.
Dokumentasi reCAPTCHA v3 Google menggambarkan penilaian berbasis tindakan. Token untuk tindakan yang berbeda tidak boleh dianggap sebagai ujian sukses dari formulir yang dimaksud. Pertahankan tindakan dalam permintaan dan tindakan yang diharapkan backend sejalan.
Jika halaman menggunakan v2 atau Enterprise, pilih jenis tugas dan bidang yang telah didokumentasikan daripada hanya mengganti judul integrasi. Hindari menyalin tindakan v3 ke tugas berbeda tanpa memeriksa persyaratannya.
Simpan JSON berikut sebagai request.json. Envelope-nya mengikuti dokumentasi getToken, dan bidang tugasnya mengikuti panduan v3. Ini adalah nilai contoh; ganti dengan pengaturan Anda sendiri untuk pemeriksaan langsung.
{
  "clientKey": "YOUR_API_KEY",
  "task": {
    "type": "ReCaptchaV3TaskProxyLess",
    "websiteURL": "https://your-owned-test.example/form",
    "websiteKey": "YOUR_PUBLIC_SITE_KEY",
    "pageAction": "submit"
  }
}
Ganti setiap placeholder sebelum menghubungi endpoint langsung. Domain contoh secara sengaja mengidentifikasi halaman uji yang Anda miliki dan bukan target CAPTCHA yang berfungsi. Kunci publik dan tindakan harus berasal dari integrasi yang dikonfigurasi di halaman tersebut.
| Bidang | Makna dalam permintaan ini |
|---|---|
clientKey |
Kredensial API penyelesaian |
task.type |
Tugas reCAPTCHA v3 tanpa proxy yang didukung |
task.websiteURL |
Halaman yang terkait dengan tantangan |
task.websiteKey |
Kunci situs publik untuk integrasi tersebut |
task.pageAction |
Tindakan v3 yang diharapkan untuk operasi yang diuji |
File JSON membuat payload mudah diperiksa tanpa perlu perintah shell yang panjang. Setelah berisi kredensial nyata, batasi akses file tersebut dan jauhkan dari kontrol sumber. Gunakan metode manajemen rahasia yang sesuai saat memindahkan permintaan ini ke aplikasi.
Nama tugas tanpa proxy menggambarkan variasi tugas penyedia. Tidak menghilangkan kebutuhan konteks halaman yang benar, dan tidak mengimplikasikan bahwa setiap konfigurasi tantangan menggunakan parameter yang sama. Gunakan dokumentasi tugas sebagai referensi bidang.
Jalankan perintah ini dari direktori yang berisi request.json. Bagan dan payload-nya telah dites terhadap fixture HTTP lokal, tetapi endpoint langsung masih memerlukan kredensial penyelesaian dan parameter halaman yang Anda miliki:
curl --silent --show-error --connect-timeout 10 --max-time 90 \
  --json @request.json \
  https://api.capsolver.com/getToken
Perintah ini menggunakan opsi permintaan JSON cURL untuk mengirim file sebagai tubuh. Dokumentasi cURL JSON resmi menjelaskan opsi dan header permintaannya. Gunakan versi cURL yang mendukung --json.
Nilai timeout koneksi dan total adalah pilihan lokal untuk contoh ini. Mereka bukan komitmen layanan penyedia. Endpoint mungkin menahan permintaan saat menyelesaikan tugas, jadi respons langsung tidak setara dengan respons instan.
Periksa hasil HTTP dan konten JSON. Perintah ini menampilkan tubuh respons dan kesalahan transportasi; bukan pengelola kesalahan aplikasi lengkap. cURL dapat menyelesaikan pertukaran HTTP bahkan ketika JSON yang dikembalikan menggambarkan kesalahan penyedia. Aplikasi harus bercabang berdasarkan bidang yang dikembalikan daripada mencari string yang menyerupai token di output terminal.
Jangan tambahkan loop polling ke perintah ini sebagai langkah berikutnya default. Alur yang dipilih secara khusus dimaksudkan untuk mengembalikan hasilnya secara langsung. Jika aplikasi Anda memerlukan pelacakan tugas dengan pengambilan hasil terpisah, pilih dan implementasikan alur createTask yang telah didokumentasikan dari awal.
Klaim Kode Bonus CapSolver Anda
Tingkatkan anggaran otomatisasi Anda secara instan!
Gunakan kode bonus CAP26 saat menambahkan dana ke akun CapSolver Anda untuk mendapatkan tambahan 5% bonus pada setiap penyetoran — tanpa batas.
Klaim sekarang di Dashboard CapSolver Anda
Baca solution.gRecaptchaResponse hanya setelah memastikan hasil melaporkan keberhasilan dan kesiapan. Bentuk respons berikut adalah ilustratif; nilai token adalah placeholder, bukan token yang dikembalikan dari penyelesaian langsung.
{
  "errorId": 0,
  "status": "ready",
  "solution": {
    "gRecaptchaResponse": "ILLUSTRATIVE_TOKEN_VALUE"
  }
}
Nilai penting adalah indikator kesalahan, status kesiapan, dan bidang hasil yang tidak kosong. Jangan menganggap objek respons, identifikasi tugas, atau status HTTP sukses sebagai pengganti token yang dapat digunakan. Bidang opsional juga mungkin muncul; pertahankan hanya yang diperlukan oleh integrasi Anda.
Pada kegagalan penyedia, periksa kode dan deskripsi kesalahan yang dijelaskan oleh referensi kesalahan API. Pertahankan cukup informasi untuk membedakan parameter yang tidak valid dari masalah akun atau kegagalan transportasi, sambil menghindari kredensial dan token dari log rutin.
Endpoint langsung menyederhanakan mesin state klien, tetapi koneksi tetap menjadi bagian dari operasi. Jika klien timeout atau kehilangan respons, hasilnya mungkin tidak pasti. Permintaan mungkin telah mencapai penyedia sebelum kesalahan lokal terjadi. Jangan menggambarkan pengiriman kedua instan sebagai melanjutkan tugas pertama kecuali API secara eksplisit mendokumentasikan perilaku tersebut.
Token yang dikembalikan harus melewati verifikasi normal aplikasi sebelum operasi dianggap sukses. Hasil solver dan penerimaan aplikasi adalah kejadian terpisah.
Dokumentasi verifikasi sisi server Google menyatakan bahwa token respons berlaku selama dua menit dan hanya dapat diverifikasi sekali. Peroleh token dekat dengan operasi yang dimaksud dan hindari menguji token yang sama secara berulang melalui endpoint verifikasi.
Untuk alur verifikasi standar, rahasia pemilik situs tetap berada di backend. Periksa properti respons yang relevan untuk integrasi Anda, termasuk hostname yang diharapkan dan, untuk v3, tindakan dan kebijakan skor. Aplikasi Enterprise harus menggunakan integrasi verifikasi atau penilaian yang sesuai daripada mengasumsikan contoh standar menutupi setiap variasi.
Pertimbangkan formulir yang Anda miliki dengan tindakan submit. Uji yang berguna terlebih dahulu memastikan bahwa tugas yang diminta menggambarkan tindakan tersebut, lalu mengirimkan token yang dikembalikan melalui jalur backend formulir, dan akhirnya mengklaim bahwa operasi uji yang dimaksud diterima. String token yang dicetak di terminal hanya membuktikan bahwa string diterima.
Untuk interpretasi skor, lihat panduan skor reCAPTCHA v3 terpisah. Mengganti endpoint pengambilan tidak menetapkan skor tertentu atau menghilangkan aturan penerimaan backend.
Gunakan getToken ketika variasi tugas didukung dan klien dapat mempertahankan permintaan terbuka sambil menunggu hasilnya. Ini cocok untuk integrasi langsung kecil di mana langkah aplikasi berikutnya langsung mengonsumsi token yang dikembalikan.
Gunakan API createTask dan alur hasil yang telah didokumentasikan ketika aplikasi Anda secara khusus memerlukan pembuatan tugas dan pengambilan hasil terpisah. Misalnya, pekerja yang menyimpan identifikasi tugas antar langkah mungkin diorganisir di sekitar pola ini.
Pilih sesuai dengan siklus hidup klien, bukan mengasumsikan satu endpoint lebih cepat secara universal. Permintaan langsung menghilangkan kode polling klien, tetapi itu sendiri tidak membuktikan latensi penyelesaian yang lebih rendah. Pekerja latar belakang juga mungkin memerlukan kontrol yang tidak disediakan oleh panggilan HTTP sinkron tunggal.
Jangan beralih keluarga CAPTCHA hanya untuk sesuai dengan endpoint yang disukai. Halaman menentukan jenis tantangan. Jika keluarga tidak tercantum untuk getToken, ikuti API yang telah didokumentasikan untuk keluarga tersebut.
Perintah cURL dijalankan terhadap fixture HTTP lokal dengan hanya mengganti endpoint. Fixture memeriksa jalur POST, tipe konten JSON, dan payload yang diuraikan, lalu mengembalikan respons siap yang disediakan. Ini memverifikasi perintah berbasis file dan penanganan respons langsung.
Tidak ada kunci penyelesaian nyata, tugas berbayar, atau formulir yang dilindungi reCAPTCHA yang digunakan. Token fixture tidak valid untuk aplikasi apa pun. Integrasi langsung masih memerlukan kunci situs nyata, tindakan, kredensial penyelesaian, dan hasil verifikasi aplikasi yang Anda miliki.
Sebelum memperluas di luar satu uji coba, catat tugas mana dan bidang mana yang berjalan dengan halaman yang Anda miliki. Jika uji coba gagal, identifikasi apakah kegagalan terjadi selama pengiriman tugas, pengambilan hasil, verifikasi token, atau operasi aplikasi akhir. Perbedaan ini memberi Anda titik awal yang konkret tanpa menambahkan loop polling yang tidak perlu.
Tes CapSolver dengan satu tugas reCAPTCHA yang didukung untuk menyelesaikan langkah verifikasi langsung. Pertahankan bidang permintaan yang sama dan pemeriksaan penerimaan saat memindahkan permintaan yang telah terbukti dari cURL ke aplikasi Anda.
P: Apakah getToken memerlukan getTaskResult?
Alur langsung yang dijelaskan di sini mengembalikan hasil dalam respons getToken, sehingga klien tidak polling getTaskResult. Pelacakan tugas dengan pengambilan terpisah termasuk dalam integrasi createTask yang sesuai.
P: Dapatkah getToken menyelesaikan jenis CAPTCHA apa pun?
Gunakan hanya tugas yang tercantum dalam dokumentasinya. Variasi reCAPTCHA yang didokumentasikan tidak mengimplikasikan dukungan untuk keluarga yang tidak terkait seperti AWS WAF atau pengenalan gambar.
P: Apakah getToken lebih cepat daripada createTask?
Panduan ini tidak menetapkan keunggulan latensi. Perbedaan desain yang terlihat adalah bahwa klien menunggu hasil langsung alih-alih mengimplementasikan loop pengambilan terpisah.
P: Apakah websiteKey adalah rahasia verifikasi pribadi?
Tidak. Ini adalah kunci situs publik untuk integrasi halaman. Rahasia verifikasi pemilik situs tetap berada di backend, sementara clientKey adalah kredensial layanan penyelesaian.
P: Mengapa token yang dikembalikan mungkin gagal diverifikasi?
Periksa kedaluwarsa, penggunaan sebelumnya, konteks halaman yang diharapkan, tindakan, dan respons verifikasi aplikasi. Menerima token dari solver tidak menjamin bahwa aplikasi akan menerimanya.
P: Apakah token contoh dihasilkan dari penyelesaian langsung?
Tidak. Respons yang ditunjukkan adalah ilustratif, dan perintah telah diperiksa dengan fixture HTTP lokal. Lakukan uji coba langsung terpisah dengan kredensial penyelesaian dan aplikasi yang Anda miliki.
Nikolai Smirnov
Software Development Lead
Building dependable software for complex automation.
TENTANG PENULIS
Gunakan kunci uji reCAPTCHA di QA dengan lingkungan yang terpisah, pemeriksaan validasi backend, uji negatif, dan pengaman rilis yang mencegah pengaturan uji masuk ke produksi.

Kesulitan dengan kesalahan 'Lalu lintas tidak biasa dari jaringan komputer Anda' di Google? Panduan kami menjelaskan pemicu dan menawarkan solusi untuk menyelesaikan captchas, termasuk tips dan melihat bagaimana CAPSOLVER.COM dapat mempercepat pengalaman menjelajah Anda dengan secara otomatis menyelesaikan gangguan ini.


