🎉BARUCapSolver untuk agen AI-Integrasi MCP, alat agen, dan SDK
Emma Foster
Machine Learning Engineer
Diterbitkan Oct 21, 2026
Diperbarui Oct 21, 2026 · min baca
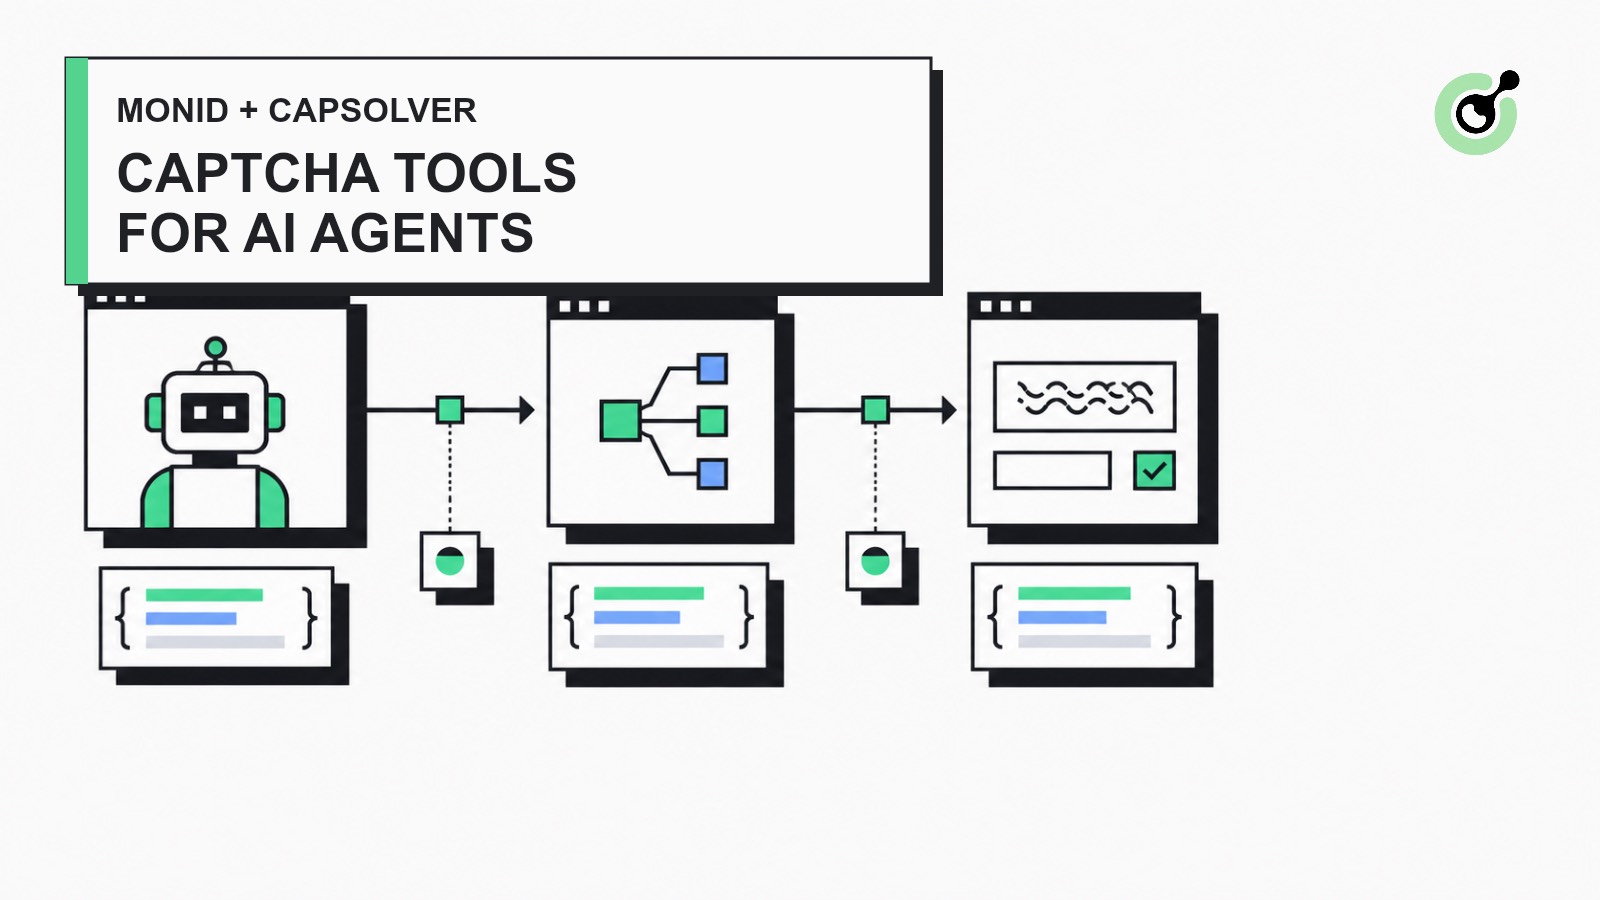
discover, inspect, dan run yang sama dengan yang digunakan agennya untuk tool API lain.Agen browser dapat menavigasi halaman dan memanggil tool data web, tetapi checkpoint CAPTCHA membuat langkah teknis terpisah. Agen harus mengidentifikasi jenis tantangan, mengirimkan URL halaman yang benar dan public site key, menunggu hasil, lalu menerapkan token yang diberikan ke sesi browser yang telah diotorisasi. Tanpa tool khusus, setiap kerangka kerja agen harus mengimplementasikan lifecycle tersebut secara mandiri.
Integrasi yang diusulkan menambahkan CapSolver sebagai penyedia native Monid. Monid tetap menjadi lapisan penemuan dan eksekusi tool, sementara CapSolver menangani tugas CAPTCHA yang didukung melalui API yang didokumentasikan. Pendekatan ini sesuai dengan model Monid yang ada: agen menemukan tool, menginspeksi skema dan harga, lalu memulai run terstruktur melalui satu antarmuka. Monid mendokumentasikan alur ini dalam pengantar resminya.
Konektor native memberi agen AI cara terstruktur untuk meminta pemecahan CAPTCHA tanpa menanamkan logika HTTP spesifik penyedia di setiap alur kerja.
Ruang lingkup konektor pertama berisi tiga endpoint:
| Endpoint Monid | Jenis tugas CapSolver | Penggunaan yang dimaksud |
|---|---|---|
capsolver#solve/recaptcha-v2 |
ReCaptchaV2TaskProxyLess |
Tugas token reCAPTCHA v2 standar dan invisible |
capsolver#solve/recaptcha-v3 |
ReCaptchaV3TaskProxyLess |
Tugas token reCAPTCHA v3 berbasis skor dengan action |
capsolver#solve/turnstile |
AntiTurnstileTaskProxyLess |
Tugas token Cloudflare Turnstile |
Ruang lingkup awal yang kecil ini membuat konektor mudah ditinjau. Jenis tugas enterprise, tugas berbasis proxy, dan penerapan token di sisi browser dapat ditambahkan secara terpisah setelah lifecycle API inti stabil.
Integrasi ini dirancang untuk QA, RPA, automasi browser, dan alur kerja data web publik yang diizinkan. Kapabilitas teknis tidak memberikan izin untuk mengakses data privat, terbatas, atau sensitif. Tinjau syarat situs target dan dapatkan otorisasi sebelum mengautomasi.
Konektor native membungkus API tugas asinkron CapSolver dalam lifecycle penyedia standar Monid.
websiteURL, websiteKey, dan input khusus tugas lainnya.clientKey yang dilindungi ke dalam body permintaan JSON./createTask dan hanya menyimpan ID tugas yang dikembalikan./getTaskResult selama status tugas idle atau processing.ready, konektor mengembalikan solusi terstruktur dari penyedia.Ini sengaja dibuat sebagai konektor REST native, bukan jembatan MCP-ke-MCP. Monid sudah mengekspos antarmuka MCP-nya untuk klien AI; lapisan penyedia di bawahnya memanggil API CapSolver langsung.
AI agent
  → Monid discover / inspect / run
  → CapSolver connector
  → createTask
  → getTaskResult polling
  → structured solution
  → authorized browser workflow continues
Tukarkan Kode Bonus CapSolver Anda
Tingkatkan anggaran automasi Anda secara instan!
Gunakan kode bonus CAP26 saat mengisi saldo akun CapSolver untuk mendapatkan bonus 5% ekstra di setiap pengisian — tanpa batas.
Tukarkan sekarang di Dashboard CapSolver
Autentikasi CapSolver berbeda dari penyedia yang menggunakan header otorisasi HTTP. API mengharuskan clientKey berada di dalam body JSON, sehingga konektor menambahkannya melalui lapisan injeksi kredensial Monid.
Definisi penyedia yang diajukan menggunakan pola autentikasi dan timeout ini; lifecycle asinkron diimplementasikan secara terpisah dalam penyedia yang sama:
export default defineProvider({
  name: "capsolver",
  auth: {
    inject: ({ data, utils }) => ({
      ...data.request,
      body: utils.json.merge(data.request.body ?? {}, {
        clientKey: data.params.apiKey,
      }),
    }),
  },
  request: {
    baseUrl: "https://api.capsolver.com",
  },
  timeouts: { requestMs: 30_000, runMs: 300_000, pollMs: 3_000 },
});
Secret tetap berada di luar definisi endpoint, fixture replay, log, dan state lifecycle. Hanya lapisan transport yang menerima kredensial saat mengirim permintaan ke penyedia.
Anda dapat meninjau lifecycle tugas CapSolver saat ini di dokumentasi resmi createTask dan getTaskResult.
Setiap endpoint Monid memetakan skema input yang tervalidasi ke satu jenis tugas CapSolver. Endpoint reCAPTCHA v2 menerima URL halaman, public site key, dan field opsional yang diamati dari widget, termasuk mode invisible, page action, nilai standar s, mode sesi, dan domain API.
const zBody = z.object({
  websiteURL: z.url(),
  websiteKey: z.string().min(1),
  isInvisible: z.boolean().optional(),
  pageAction: z.string().min(1).optional(),
  recaptchaDataSValue: z.string().optional(),
  isSession: z.boolean().optional(),
  apiDomain: z.string().optional(),
}).strict();

export default defineEndpoint({
  endpoint: "/solve/recaptcha-v2",
  request: { method: "POST", path: "/createTask" },
  input: {
    schema: { body: zBody },
    toRequest: ({ data, utils }) => ({
      ...data.input,
      body: {
        task: utils.json.merge(data.input.body ?? {}, {
          type: "ReCaptchaV2TaskProxyLess",
        }),
      },
    }),
  },
});
Struktur yang sama berlaku untuk reCAPTCHA v3 dan Turnstile, dengan skema dan jenis tugas khusus. Panduan penulisan konektor Monid mengharuskan adanya fixture replay, pengecekan tipe, dan pull request sebelum penyedia ditambahkan ke katalog yang di-host.
Konektor harus memperlakukan CapSolver sebagai penyedia asinkron. Respons /createTask yang berhasil biasanya menyediakan ID tugas, sementara /getTaskResult melaporkan idle, processing, atau ready.
Lifecycle yang diuji mengikuti aturan berikut:
idle atau processing: pertahankan run Monid tetap aktif dan lakukan polling lagi.ready: kembalikan solusi terstruktur dan selesaikan run.errorId non-nol: kembalikan error penyedia, bukan hasil sukses.Pemisahan ini penting karena Monid membedakan status run miliknya dari status HTTP penyedia hulu. Dokumentasi run CLI menjelaskan bagaimana tool asinkron memulai run dan mengekspos respons akhir penyedia.
Sebelum publikasi yang di-host, perintah lokal terverifikasi adalah:
deno task catalog endpoints --provider capsolver
deno task catalog inspect 'capsolver#solve/recaptcha-v2'
Setelah publikasi, klien MCP sebaiknya memanggil tool monid_inspect Monid terlebih dahulu:
{ "provider": "capsolver", "endpoint": "/solve/recaptcha-v2" }Lalu memanggil monid_run dengan input yang tervalidasi:
{
  "provider": "capsolver",
  "endpoint": "/solve/recaptcha-v2",
  "input": {
    "body": {
      "websiteURL": "https://authorized.example/test",
      "websiteKey": "PUBLIC_SITE_KEY"
    }
  }
}
Gunakan halaman uji yang diotorisasi dan ganti PUBLIC_SITE_KEY dengan public site key widget. Simpan kredensial API di konfigurasi kredensial Monid, bukan di perintah, prompt, atau berkas sumber.
Pada saat penulisan, endpoint yang di-host belum tersedia. Konektor yang diajukan lolos kompilasi dan rangkaian tes Monid, dengan 1.376 tes lolos dalam run verifikasi PR. Fixture reCAPTCHA v2 dan v3 direkam dari halaman demo publik, sementara cakupan keberhasilan dan kegagalan Turnstile secara eksplisit masih sintetis. Peninjauan upstream Monid, deployment yang di-host, dan pemeriksaan live Turnstile non-dummy tetap menjadi prasyarat untuk ketersediaan umum.
Untuk integrasi agen langsung yang tersedia saat ini, CapSolver MCP Server mengekspos tool CAPTCHA ke klien yang kompatibel. Panduan integrasi browser agentic yang lebih luas menjelaskan di mana penanganan CAPTCHA seharusnya ditempatkan dalam alur kerja agen browser.
Konektor pertama sebaiknya tetap sempit sampai lifecycle dasar diterima dan diamati pada beban kerja nyata.
Setelah peninjauan upstream, tambahan berguna berikutnya adalah rekaman live Turnstile non-dummy dan contoh browser terverifikasi yang menunjukkan bagaimana agen mendeteksi widget yang didukung, memanggil endpoint Monid, dan menerapkan hasil ke sesi yang sama yang telah diotorisasi. Keduanya harus menggunakan lingkungan demo eksplisit, bukan situs produksi pihak ketiga.
Konektor Monid native adalah cara paling bersih untuk membuat pemecahan CAPTCHA dapat ditemukan oleh agen AI tanpa menambahkan kode spesifik penyedia ke setiap kerangka kerja agen. Konektor yang diajukan menunjukkan bahwa Monid dapat memvalidasi input tugas, melindungi kunci API, mengelola polling asinkron, dan mengembalikan hasil terstruktur melalui lifecycle tool normalnya.
Pekerjaan yang tersisa bersifat prosedural dan berfokus pada verifikasi: menyelesaikan dua komentar review otomatis minor, menyelesaikan pemeriksaan live Turnstile non-dummy, mendapatkan persetujuan Monid, dan memverifikasi alur MCP yang di-host setelah deployment. Tim yang membutuhkan akses langsung sebelum itu dapat melakukan integrasi melalui API atau MCP Server CapSolver resmi.
Buat akun dari Dashboard CapSolver, tinjau dokumentasi integrasi yang didukung, dan lakukan pengujian hanya pada halaman yang boleh Anda otomatisasi. Untuk pertanyaan produk dan akun, lihat FAQ CapSolver.
T: Apakah konektor CapSolver sudah tersedia di Monid?
Belum. Konektor native telah diajukan sebagai pull request dan sedang menunggu peninjauan upstream Monid, deployment yang di-host, dan publikasi di katalog.
T: Apakah Monid memanggil CapSolver MCP Server secara langsung?
Tidak. Monid sebaiknya memanggil REST API CapSolver melalui konektor penyedia native, sementara MCP server Monid sendiri mengekspos tool yang dihasilkan ke klien AI yang kompatibel.
T: Jenis CAPTCHA apa saja yang termasuk dalam rilis pertama yang diusulkan?
Rilis pertama yang diusulkan mencakup tugas token reCAPTCHA v2 tanpa proxy, reCAPTCHA v3, dan Cloudflare Turnstile.
T: Di mana kunci API CapSolver disimpan?
Konektor meneruskan kunci API melalui lapisan injeksi kredensial Monid dan menambahkannya ke body permintaan penyedia hanya saat permintaan dikirim.
T: Apakah konektor dapat secara otomatis mengontrol halaman browser?
Tidak. Konektor awal hanya mengembalikan solusi terstruktur; alur kerja browser yang telah diotorisasi tetap bertanggung jawab menerapkan hasil tersebut ke halaman atau sesi aktifnya.
T: Apakah integrasi dapat digunakan di situs apa pun?
Tidak. Gunakan integrasi hanya pada situs dan alur kerja yang Anda berwenang untuk mengotomatisasi, dan patuhi syarat, persyaratan privasi, serta hukum yang berlaku.
Emma Foster
Machine Learning Engineer
Where machine learning meets practical AI tooling.
TENTANG PENULIS
Tentukan masukan CAPTCHA mana yang sebenarnya dapat diberikan oleh agen penggunaan komputer Anda, dan kapan harus beralih ke inspeksi browser atau meminta masukan manusia.
Tangani pembatalan CAPTCHA MCP dalam agen AI. Hentikan pemanggilan baru, bedakan tugas jarak jauh dari penantian lokal, dan cegah hasil yang terlambat dari memulai ulang pekerjaan.