🎉NUEVOCapSolver para agentes de IA-Integraciones de MCP, herramientas de agente y SDK
Aloísio Vítor
Image Processing Expert
Publicado Oct 16, 2026
Actualizado Oct 16, 2026 · min de lectura
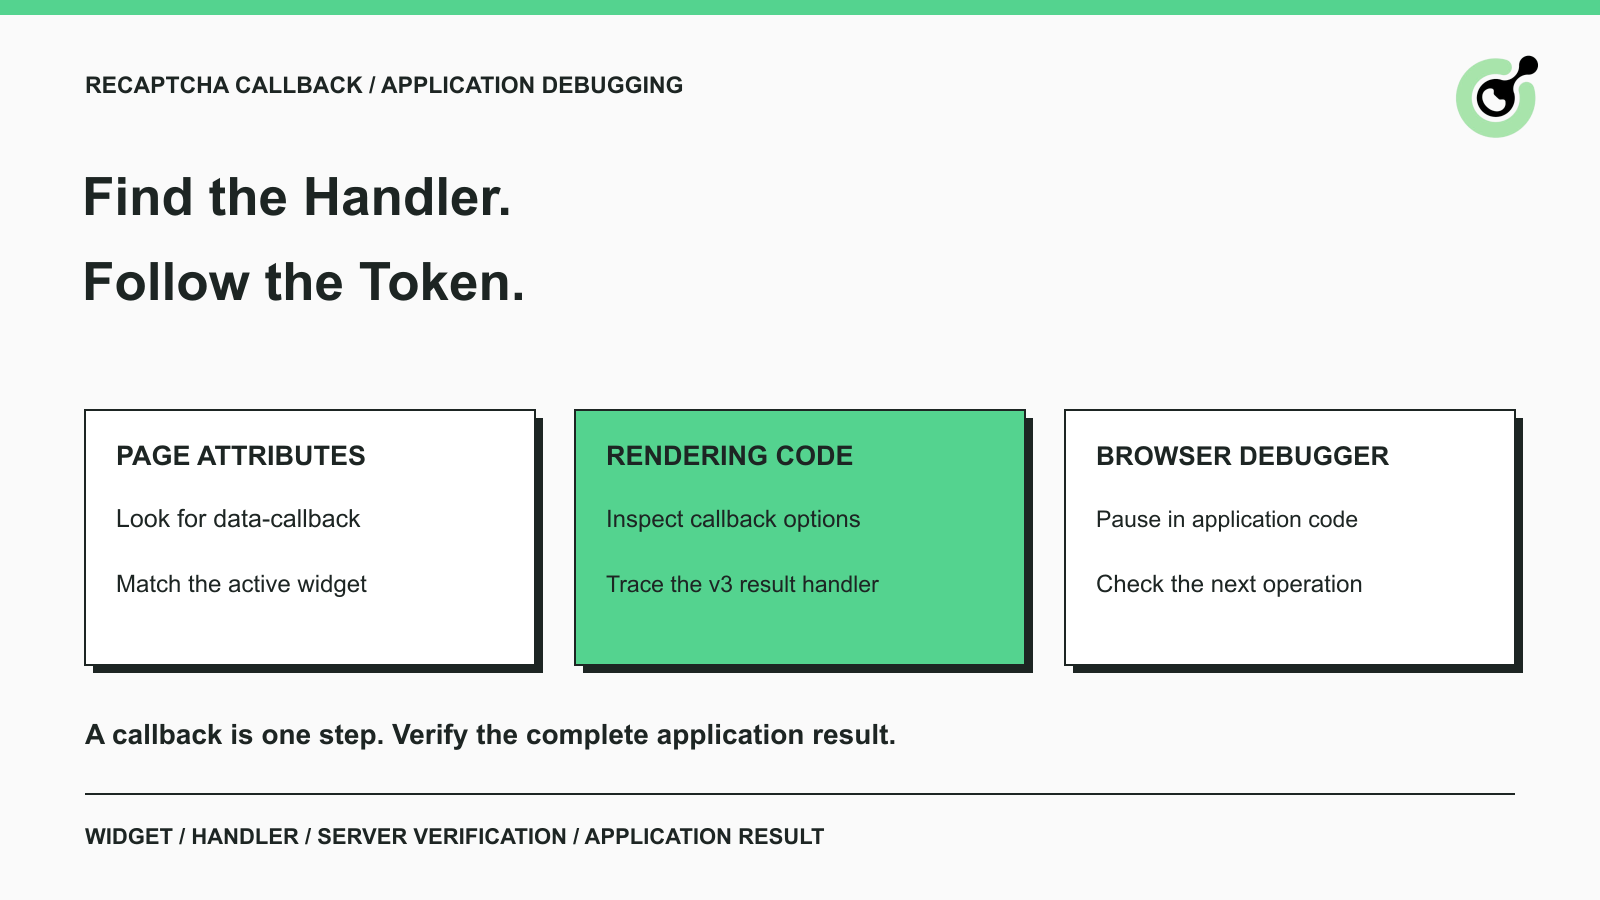
data-callback del widget actual y luego inspecciona las opciones pasadas a grecaptcha.render cuando la página usa renderizado explícito.grecaptcha.execute; no toda integración expone un callback global con nombre.Hay una solución de CAPTCHA disponible, pero el formulario permanece sin cambios. Una posible causa es que la aplicación espere un manejador de resultados para actualizar su estado o enviar la siguiente solicitud. Encontrar ese manejador ayuda a explicar el paso que falta, pero no significa que cada página necesite la misma invocación de callback.
Al usar CapSolver, distingue la solución devuelta del código que la consume. Empieza con los atributos del widget, inspecciona el código de renderizado y luego depura la aplicación según sea necesario. El manejador relevante depende de la versión de reCAPTCHA y de cómo la página la integra. Úsalo en aplicaciones que poseas o estés autorizado a inspeccionar y automatizar. El objetivo es entender la integración existente, no asumir que un script genérico puede enviar un resultado válido en cualquier sitio web.
Un callback de reCAPTCHA es una función que la página usa para responder a un evento del CAPTCHA, como recibir un token de respuesta exitoso.
La referencia de visualización de reCAPTCHA v2 de Google documenta tanto un atributo HTML como una opción de renderizado para el callback de éxito. La página también puede definir manejadores para caducidad o errores. Esos manejadores cumplen funciones diferentes y no deben confundirse con la ruta de resultado exitoso.
El callback puede almacenar un token, actualizar el estado del formulario, habilitar un control o iniciar una solicitud de aplicación. Lo que haga está determinado por la aplicación. Su nombre por sí solo no establece su comportamiento, y no existe ningún requisito de que todos los sitios llamen a la función onSuccess.
La verificación del lado del servidor es un paso separado. Incluso si el manejador del navegador se ejecuta sin lanzar un error, el backend sigue necesitando validar la respuesta y aplicar las reglas de la aplicación. Trata el callback como un punto dentro del flujo, no como la prueba final de finalización.
Identifica la página, el formulario, la versión del CAPTCHA y la fase del flujo de trabajo antes de buscar un manejador.
Una página puede contener varios widgets. Un resultado de búsqueda procedente de un componente inactivo u otro formulario puede no estar relacionado con la operación que estás diagnosticando. Primero reproduce el paso relevante y luego inspecciona el widget que realmente participa en él.
Mantén distinguibles los entornos de desarrollo y producción. Una compilación local puede exponer nombres de función legibles mientras que un bundle de producción los cambia. El sitekey público configurado también puede ser distinto. Usa el código fuente real de la página y su comportamiento en tiempo de ejecución en lugar de transferir una ruta de callback desde otro entorno.
El detector de parámetros de CapSolver puede ayudar a identificar los parámetros del desafío. Complementa la inspección de la aplicación; no sustituye el entendimiento de qué manejador consume el resultado. Si no tienes claro qué familia de CAPTCHA está presente, primero usa la guía de identificación de CAPTCHA.
No infieras la versión únicamente a partir de si aparece o no un rompecabezas de imágenes. La implementación y el uso del API documentado proporcionan mejores evidencias que una sola captura de pantalla de la interacción.
Busca en el marcado del widget relevante data-callback cuando la integración declara su manejador en HTML.
Abre las herramientas de desarrollador de la página e inspecciona el formulario o componente que contiene el desafío. En el panel de Elements, busca el nombre exacto del atributo. Si está presente, anota el manejador indicado por su nombre y el widget al que pertenece.
A continuación, localiza ese manejador en el código fuente de tu aplicación. Lee qué hace con el argumento token. Puede actualizar una variable de estado, pasar el valor a otra función o enviar el formulario solo después de validaciones adicionales. Encontrar el nombre es el principio de esta comprobación, no el final.
Usa el manejador de éxito para entender la ruta de resultado satisfactorio, y analiza los manejadores de caducidad y de error como ramas separadas.
La referencia de reCAPTCHA invisible de Google documenta estas opciones de callback distintas. Un manejador de respuesta caducada puede limpiar el estado o pedir otro intento de verificación. Un manejador de error puede mostrar un mensaje de conectividad. Ninguno debe tratarse como sustituto del manejador de resultado satisfactorio.
Si no existe data-callback, no concluyas que la integración está rota. La aplicación puede registrar un callback en JavaScript o usar otro flujo de resultado documentado. Pasa al código de renderizado en lugar de añadir un atributo arbitrario a la página.
Inspecciona la configuración pasada a grecaptcha.render cuando el widget se crea explícitamente en JavaScript.
Busca en el código fuente cargado de la aplicación la llamada de renderizado y revisa sus opciones. La entrada callback puede referirse a una función con nombre o contener una función inline. Sigue esa referencia a través del código de la aplicación e identifica qué formulario o componente actualiza.
La propia llamada de renderizado no prueba que la página use reCAPTCHA v3. La identificación de la versión debe usar el contexto completo de la integración. Una etiqueta de versión adjunta a un fragmento de código copiado no es evidencia suficiente para seleccionar una tarea de solver o un método de gestión de resultados.
Confirma que el código que encontraste realmente se ejecuta para el widget actual.
Una función de inicialización puede estar definida pero no ser llamada nunca, o puede ejecutarse antes de que su dependencia esté disponible. Otro componente puede reemplazar el widget más tarde. Usa un breakpoint para observar la ruta activa en lugar de asumir que toda llamada de renderizado en el código pertenece al formulario visible.
Cuando haya varios widgets, mantén separadas sus identidades y el estado de la aplicación. Un manejador que actualiza un componente no debería consumir silenciosamente un resultado destinado a otro. Esto es especialmente útil al diagnosticar un formulario que funciona solo pero falla tras la navegación dentro de la misma aplicación.
Canjea tu código de bono de CapSolver
Aumenta tu presupuesto de automatización al instante.
Usa el código de bono CAP26 al recargar tu cuenta de CapSolver para obtener un 5% de bono extra en cada recarga, sin límites.
Canjéalo ahora en tu Panel de CapSolver
Para reCAPTCHA v3, inspecciona cómo maneja la aplicación el resultado devuelto por su llamada de ejecución.
La guía de reCAPTCHA v3 de Google muestra un flujo programático en el que grecaptcha.execute devuelve un token a un manejador de promesa. Ese manejador contiene la siguiente acción de la aplicación. Puede que no exista un nombre de función global que pueda copiarse del marcado del widget.
Sigue el código desde la ejecución hasta el manejador y luego hasta la solicitud al backend. Anota el contexto de acción usado por la aplicación y confirma que el valor devuelto llega a la solicitud prevista. No sustituyas un manejador de una acción diferente solo porque también recibe un token.
Una función anónima puede realizar el mismo trabajo que un callback con nombre sin ser accesible mediante un nombre global estable.
Encuentra su punto de registro en el código fuente y obsérvala con el depurador. En una base de código propia, la solución más clara suele ser inspeccionar o probar la interfaz explícita de manejadores de la aplicación. Renombrar o exponer funciones internas solo para ajustarse a un tutorial puede crear un acoplamiento innecesario con la implementación.
La cuestión importante es adónde va el token y qué cambios de estado le siguen. Que la función tenga un nombre cómodo es secundario frente a ese flujo de datos.
Usa breakpoints y la pila de llamadas cuando los atributos y las búsquedas en el código fuente no revelen con claridad el manejador activo.
La documentación de breakpoints de Chrome describe breakpoints de línea de código, de función y de excepción. Un breakpoint en el manejador de tu aplicación te permite inspeccionar el argumento, el estado circundante y la siguiente llamada. Los breakpoints de excepción pueden ayudar a identificar un manejador que se ejecuta pero se detiene antes de actualizar el formulario.
Para aplicaciones empaquetadas, usa los source maps disponibles y el código fuente que controlas. Una ubicación de código fuente legible es más fácil de mantener que una ruta a través de un objeto de tiempo de ejecución específico de la implementación. Si una función está fuera del ámbito actual, inspecciona dónde se registra en lugar de suponer que la consola puede llamarla por nombre.
Una búsqueda de objetos internos no sustituye un contrato de integración documentado.
Ejemplos de depuración anteriores pueden inspeccionar ___grecaptcha_cfg.clients y construir rutas a través de objetos anidados. Esas rutas describen una disposición de tiempo de ejecución observada. Las referencias de integración públicas citadas aquí no prometen que la estructura, los IDs numéricos ni los nombres de propiedades anidadas se mantengan estables entre versiones y compilaciones.
Usa la configuración soportada del widget y el código fuente de la aplicación como evidencia principal. No derives la versión del CAPTCHA a partir de un ID de cliente numérico interno ni copies una ruta de callback anidada en una integración de larga duración. Por ello, esta guía no presenta un script de recorrido automático como solución fiable en producción.
Confirma que la aplicación envía la solicitud prevista y recibe su propio resultado satisfactorio después de manejar el token.
Para un formulario de prueba propio, inspecciona tanto la transición de estado del lado del navegador como la respuesta del backend. El manejador puede ejecutarse correctamente mientras otra regla de validación impide el envío. A la inversa, una solicitud puede enviarse pero ser rechazada durante la verificación. Esos resultados necesitan soluciones distintas.
La referencia de tareas de reCAPTCHA v2 de CapSolver describe la respuesta del solver, mientras que el código de la aplicación determina cómo entra ese resultado en su flujo de trabajo. No supongas que asignar un valor a un campo oculto siempre dispara actualizaciones de estado del framework o el envío del formulario. Sigue el contrato real de la aplicación.
La referencia de verificación del lado del servidor de Google explica que los tokens son de un solo uso y válidos durante dos minutos. Una pausa larga de depuración puede cambiar por tanto el resultado de un envío posterior. Recoge una respuesta nueva a través del flujo permitido cuando sea necesario y no uses un token caducado para diagnosticar comportamientos del formulario no relacionados.
Registra la ubicación del manejador, la asociación con el widget, si la función se ejecutó y la fase en la que el progreso se detuvo.
Evita pegar tokens completos, claves de API, cookies o valores de formulario no relacionados en informes públicos. Una explicación útil a menudo puede decir “el manejador recibió un valor, se produjo el envío, el backend rechazó la respuesta” sin exponer el valor en sí. Si soporte necesita evidencias adicionales, proporciónalas por el canal adecuado.
La investigación de callbacks más útil conecta un widget actual con su manejador registrado, la solicitud al backend y el resultado final de la aplicación.
Comienza con data-callback, inspecciona los renderizados explícitos y los manejadores de resultados de v3, y luego usa depuración cuando la ruta en el código fuente no sea clara. CapSolver aporta un paso de resolución soportado; el manejo correcto por parte de la aplicación determina cómo participa ese resultado en tu flujo de trabajo permitido.
Verifica los parámetros actuales del desafío y la ruta de manejo de resultados de la aplicación antes de repetir una resolución o ampliar el flujo de trabajo.
P: ¿Cada integración de reCAPTCHA tiene un callback con nombre?
No. Un manejador puede registrarse en JavaScript o adjuntarse a una promesa, y puede ser anónimo. Inspecciona la integración real en lugar de asumir que existe una función global.
P: ¿Dónde debería buscar primero un callback de reCAPTCHA?
Empieza con el atributo data-callback del widget relevante y luego revisa las opciones pasadas a grecaptcha.render y el código de manejo de resultados de la aplicación.
P: ¿grecaptcha.render significa que la página usa v3?
No. El nombre del método por sí solo no basta para identificar la versión. Revisa la integración configurada completa antes de seleccionar los campos del solver o el manejo de la respuesta.
P: ¿Es fiable una ruta copiada de ___grecaptcha_cfg?
Trátala como la observación de un tiempo de ejecución concreto, no como una API pública estable. Para una integración mantenible, prefiere la configuración documentada y el código fuente de la aplicación.
P: ¿Por qué se ejecuta el callback pero el formulario sigue fallando?
El callback es solo una etapa. Comprueba la validación del formulario, la solicitud que transporta el resultado, la verificación del servidor y si el token seguía siendo válido cuando se utilizó.
Aloísio Vítor
Image Processing Expert
Interpreting the visual signals behind web workflows.
SOBRE EL AUTOR
Utiliza CapSolver getToken para tareas de reCAPTCHA compatibles con una solicitud JSON documentada, un ejemplo de cURL, resultados directos y pasos claros para validar el token.
Utilice claves de prueba de reCAPTCHA en QA con entornos separados, verificaciones de validación en el backend, pruebas negativas y medidas de control de lanzamiento que mantengan las configuraciones de prueba fuera de la producción.